
Tấn công MITM là gì? Cách proxy giả mạo đọc trộm dữ liệu
Tấn công MITM là kiểu tấn công kẻ gian chen vào giữa người dùng và website để nghe lén hoặc sửa dữ liệu mà hai bên không hay biết. Wi-Fi quán cà phê, ứng dụng proxy miễn phí hay một chứng chỉ lạ được cài vội đều có thể là cánh cửa. Người dùng proxy càng cần hiểu rõ vì proxy về bản chất cũng đứng giữa. ProxyVN giải thích cơ chế, các dạng tấn công, dấu hiệu và cách phòng trong bài này.
Tổng quan về tấn công MITM
MITM là viết tắt của Man-in-the-Middle, tức kẻ đứng giữa. OWASP gọi đây là Manipulator-in-the-middle attack, nhấn mạnh việc kẻ tấn công không chỉ nghe mà còn có thể thao túng dữ liệu. Theo giải thích của IBM, kẻ tấn công bí mật chặn và có thể sửa liên lạc giữa hai bên đang tin rằng họ trao đổi trực tiếp với nhau.
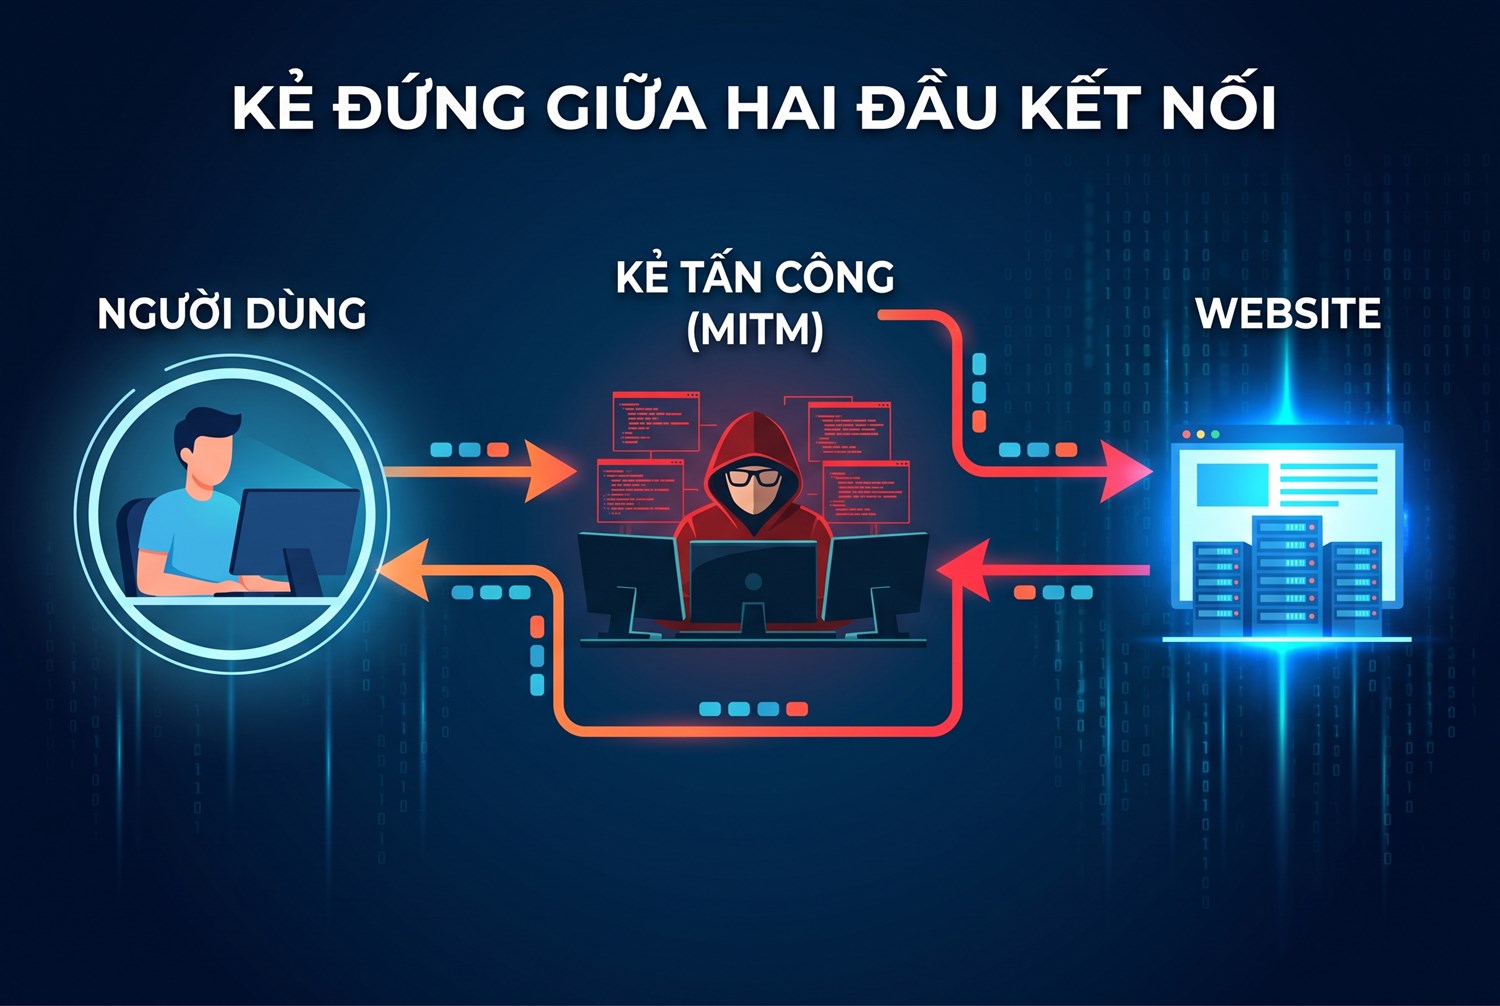
Kẻ đứng giữa hai đầu kết nối
Kẻ tấn công làm được gì
Khi đã đứng giữa, kẻ tấn công có thể:
- Nghe lén: đọc nội dung không mã hoá như mật khẩu, tin nhắn, dữ liệu biểu mẫu.
- Đánh cắp phiên: lấy cookie phiên để đăng nhập tài khoản mà không cần mật khẩu.
- Sửa nội dung: chèn quảng cáo, mã độc, đổi số tài khoản ngân hàng trong trang thanh toán.
- Giả mạo trang: đưa người dùng tới trang đăng nhập giả trông giống thật.
Hai giai đoạn của một cuộc tấn công MITM
Theo Cloudflare, một cuộc tấn công thường gồm hai giai đoạn. Giai đoạn chặn, kẻ tấn công tìm cách để lưu lượng đi qua mình. Giai đoạn giải mã, kẻ tấn công tìm cách đọc dữ liệu đã mã hoá. HTTPS khiến giai đoạn thứ hai khó hơn nhiều, nên kẻ tấn công thường nhắm vào việc hạ cấp kết nối hoặc lừa người dùng tin chứng chỉ giả.
Tấn công MITM và proxy có liên quan gì
Proxy hợp pháp cũng đứng giữa người dùng và website, nhưng với sự đồng ý của người dùng và không giải mã nội dung HTTPS. Proxy độc hại hoặc proxy miễn phí không rõ nguồn có thể trở thành điểm tấn công MITM. Đây là lý do việc chọn nhà cung cấp proxy liên quan trực tiếp tới an toàn dữ liệu.
Các dạng tấn công MITM phổ biến
Tấn công MITM có nhiều biến thể, khác nhau ở cách kẻ tấn công chen vào giữa. Hiểu từng dạng giúp anh em biết mình đang đối mặt với rủi ro nào.
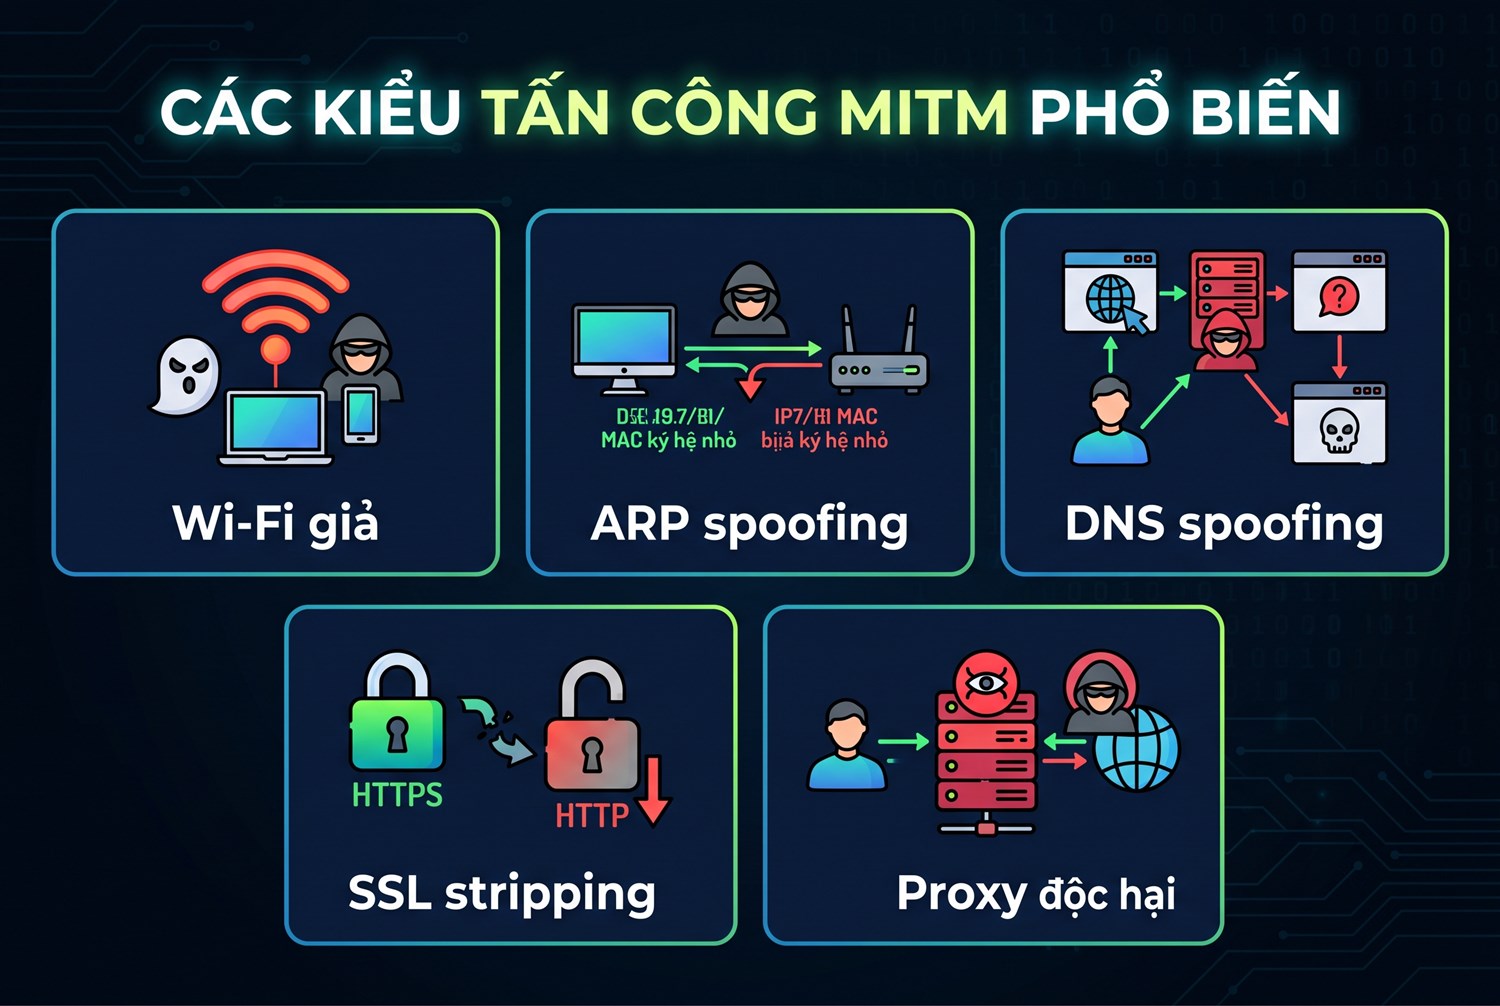
Các kiểu tấn công MITM phổ biến
Wi-Fi giả mạo
Kẻ tấn công phát một mạng Wi-Fi có tên giống mạng quán cà phê, sân bay, khách sạn. Người dùng kết nối nhầm, toàn bộ lưu lượng đi qua thiết bị của kẻ tấn công. Đây là dạng dễ thực hiện và phổ biến nhất ở nơi công cộng. Bài cài đặt proxy cho Wi-Fi bàn về an toàn khi dùng Wi-Fi.
ARP spoofing trong mạng nội bộ
Trong mạng LAN, thiết bị dùng giao thức ARP để biết địa chỉ MAC của nhau. Kẻ tấn công trong cùng mạng gửi gói ARP giả, khiến máy nạn nhân tưởng kẻ tấn công là router. Lưu lượng tới router đi qua máy kẻ tấn công trước. Dạng này hay gặp trong mạng văn phòng, ký túc xá không được quản lý chặt.
DNS spoofing
Kẻ tấn công làm giả câu trả lời DNS, khiến tên miền ngân hàng trỏ về máy chủ của kẻ tấn công. Người dùng gõ đúng địa chỉ nhưng vẫn vào trang giả. Bộ nhớ đệm DNS bị đầu độc có thể ảnh hưởng nhiều người cùng lúc.
SSL stripping
Kẻ tấn công chặn yêu cầu đầu tiên dạng HTTP, giữ kết nối HTTPS với website nhưng trả trang HTTP cho người dùng. Người dùng không thấy ổ khoá, dữ liệu gửi đi ở dạng không mã hoá tới kẻ tấn công. HSTS được tạo ra để chống lại kiểu này.
Proxy độc hại
Ứng dụng proxy, VPN miễn phí hoặc tệp cấu hình proxy lạ đưa toàn bộ lưu lượng qua máy chủ của bên thứ ba. Nếu kèm theo yêu cầu cài chứng chỉ gốc, máy chủ đó có thể giải mã cả HTTPS. Phần sau đi sâu vào dạng này.
WPAD và cấu hình proxy tự động bị lợi dụng
Cơ chế tự phát hiện proxy WPAD có thể bị lợi dụng để đẩy cấu hình proxy độc hại cho máy trong mạng. Chi tiết có trong bài WPAD proxy attack.
Quy trình tấn công MITM qua proxy giả mạo
Đây là phần người dùng proxy cần đặc biệt chú ý. Tấn công MITM qua proxy độc hại thường đi theo một quy trình quen thuộc.
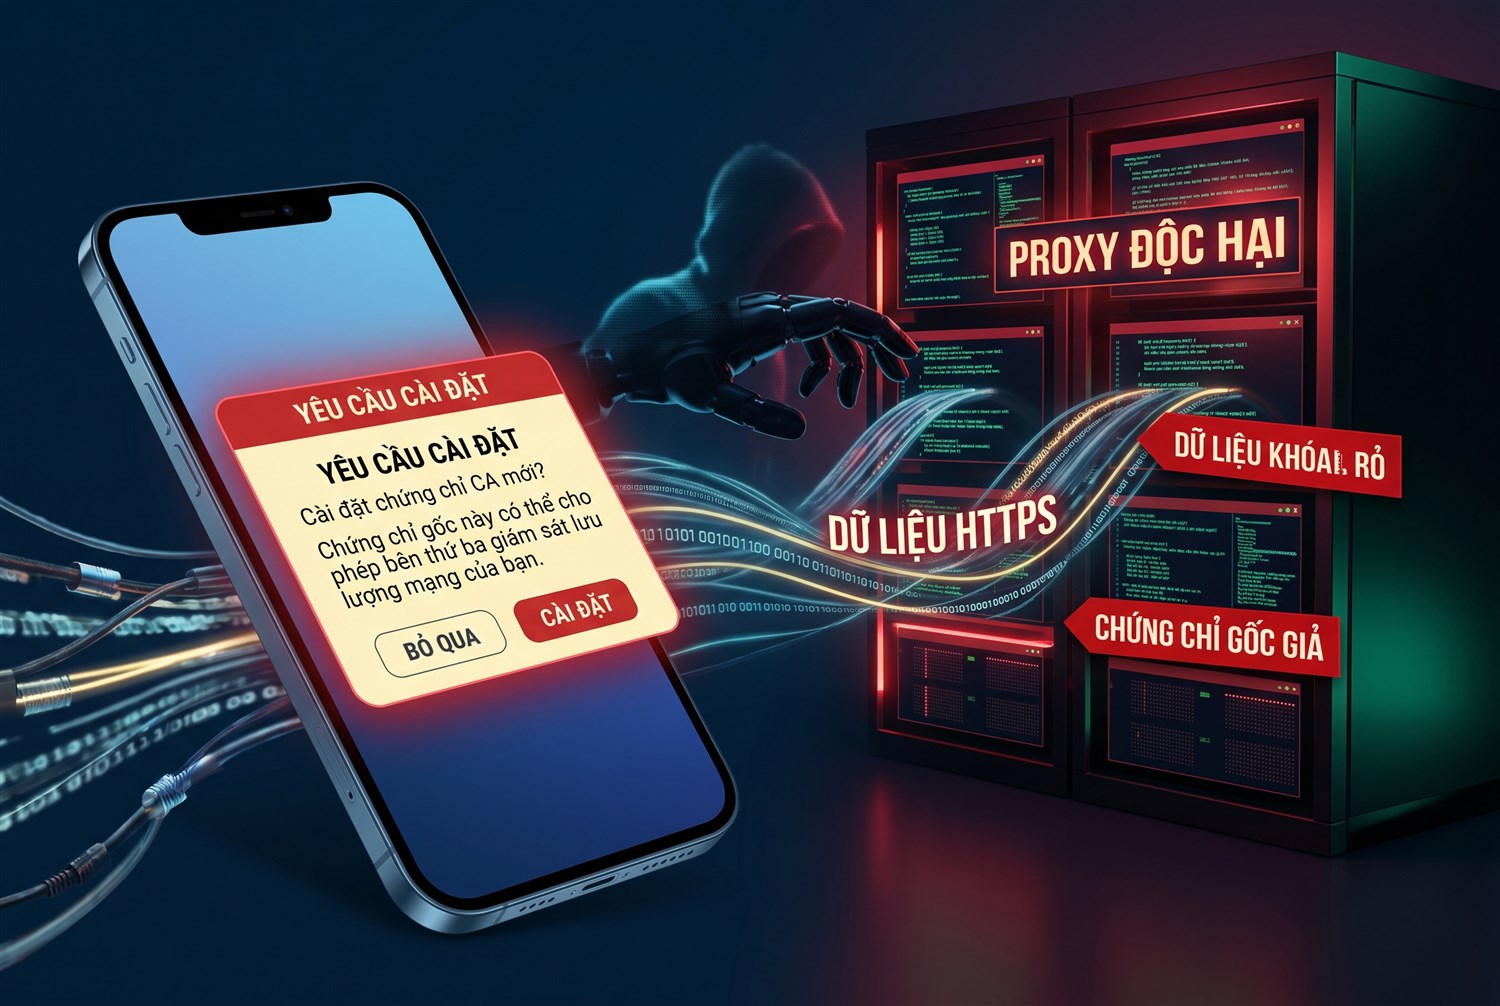
Proxy độc hại và chứng chỉ gốc giả
Bước 1: Dụ người dùng dùng proxy
Kẻ tấn công cung cấp proxy miễn phí, danh sách proxy trên diễn đàn, ứng dụng đổi IP miễn phí hoặc tệp cấu hình hứa hẹn tăng tốc. Người dùng tự nguyện đưa lưu lượng qua máy chủ của kẻ tấn công.
Bước 2: Đọc lưu lượng không mã hoá
Với trang HTTP, proxy đọc được mọi thứ: địa chỉ, nội dung, biểu mẫu, cookie. Proxy cũng có thể chèn mã quảng cáo hoặc mã độc vào trang. Đây là lý do proxy miễn phí thường đi kèm quảng cáo lạ.
Bước 3: Yêu cầu cài chứng chỉ gốc
Với trang HTTPS, proxy thông thường chỉ thấy tên miền, không thấy nội dung. Để đọc được, kẻ tấn công cần trình duyệt tin một chứng chỉ gốc do họ tạo. Họ thuyết phục người dùng cài chứng chỉ này bằng lý do như "để tăng tốc", "để chặn quảng cáo", "để ứng dụng hoạt động". Khi chứng chỉ được cài, proxy có thể giải mã và mã hoá lại mọi kết nối HTTPS.
Bước 4: Thu thập và lợi dụng
Mật khẩu, cookie phiên, mã xác minh, thông tin thẻ đều có thể bị thu thập. Kẻ tấn công dùng để chiếm tài khoản, bán dữ liệu hoặc lừa đảo người khác.
Proxy hợp pháp không bao giờ cần anh em cài chứng chỉ gốc lạ. Một yêu cầu như vậy là dấu hiệu cảnh báo rõ ràng nhất.
Proxy công ty có cài chứng chỉ là khác
Một số công ty dùng proxy kiểm tra HTTPS và cài chứng chỉ gốc của công ty lên máy nhân viên để phát hiện mã độc, ngăn rò rỉ dữ liệu. Đây là hoạt động có chính sách rõ ràng, máy thuộc quyền quản lý của công ty. Không cài chứng chỉ kiểu này lên máy hay điện thoại cá nhân.
Dấu hiệu nhận biết tấn công MITM
Tấn công MITM được thiết kế để khó phát hiện. Tuy vậy, có một số dấu hiệu anh em nên cảnh giác.
Cảnh báo chứng chỉ
Trình duyệt báo chứng chỉ không hợp lệ, không đáng tin, tên miền không khớp. Đây là cảnh báo quan trọng nhất. Không bấm tiếp tục khi gặp cảnh báo này trên trang ngân hàng, email, mạng xã hội.
Mất ổ khoá trên trang vốn dùng HTTPS
Trang đăng nhập quen thuộc bỗng hiện dưới dạng HTTP, không có ổ khoá. Đây có thể là dấu hiệu SSL stripping.
Quảng cáo lạ, trang chậm bất thường
Quảng cáo xuất hiện ở những trang vốn không có quảng cáo, trang tải chậm khi dùng mạng hoặc proxy nhất định. Có thể nội dung đang bị chèn thêm.
Đăng xuất bất thường và cảnh báo đăng nhập lạ
Tài khoản bị đăng xuất liên tục hoặc nhận email cảnh báo đăng nhập từ nơi lạ. Có thể cookie phiên đã bị đánh cắp.
Chứng chỉ gốc lạ trong máy
Kiểm tra danh sách chứng chỉ tin cậy trong máy hoặc điện thoại. Chứng chỉ không rõ nguồn, nhất là do ứng dụng proxy, VPN miễn phí cài, cần được gỡ.
Cách phòng tránh tấn công MITM
Phòng tránh tấn công MITM dựa vào nhiều lớp bảo vệ. Không lớp nào đủ một mình, nhưng kết hợp lại giảm rủi ro rất nhiều.
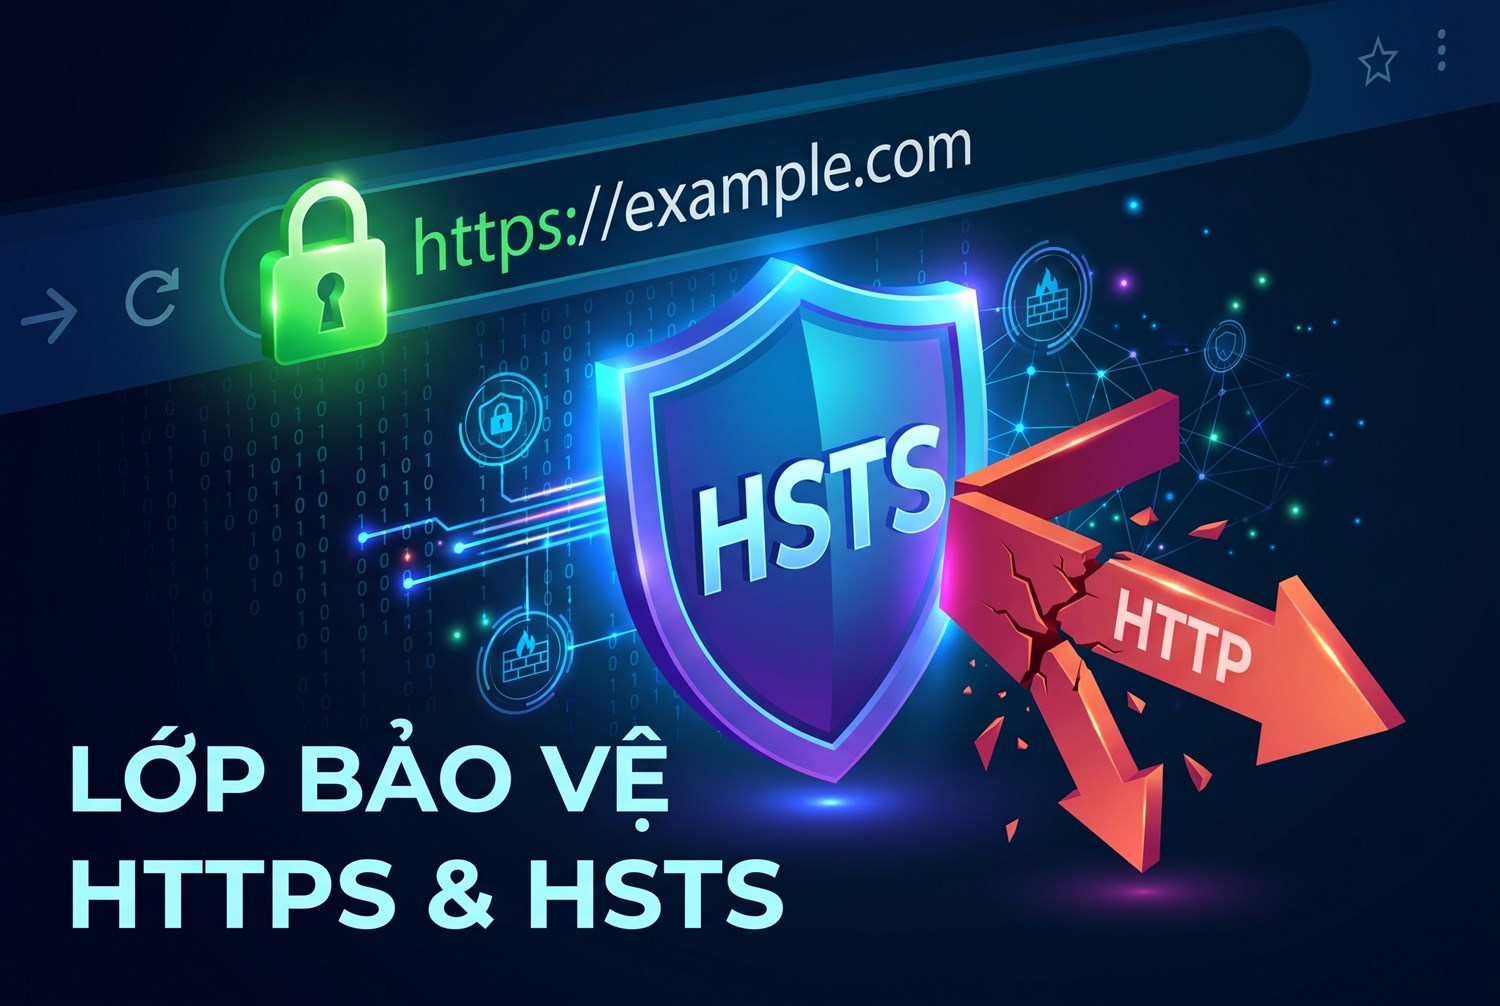
Lớp bảo vệ HTTPS và HSTS
Ưu tiên HTTPS và HSTS
Chỉ nhập thông tin nhạy cảm trên trang HTTPS. HSTS là cơ chế website yêu cầu trình duyệt luôn dùng HTTPS cho tên miền đó, chống SSL stripping. Theo tài liệu Strict-Transport-Security của MDN, trình duyệt nhớ yêu cầu này và tự chuyển mọi kết nối sang HTTPS. Bật chế độ chỉ dùng HTTPS trong trình duyệt nếu có.
Không bỏ qua cảnh báo chứng chỉ
Cảnh báo chứng chỉ có lý do của nó. Với trang quan trọng, dừng lại, kiểm tra mạng đang dùng, thử bằng mạng khác.
Không cài chứng chỉ gốc lạ
Không cài chứng chỉ do ứng dụng proxy, VPN miễn phí hoặc trang web lạ yêu cầu. Gỡ chứng chỉ không rõ nguồn trong máy.
Cẩn thận với Wi-Fi công cộng
Xác nhận tên mạng chính xác với nhân viên, tắt tự động kết nối Wi-Fi đã lưu, dùng 4G cho giao dịch quan trọng. Với Wi-Fi không tin cậy, dùng VPN hoặc proxy uy tín để mã hoá đoạn đường từ máy tới máy chủ trung gian.
Bật xác minh hai bước bằng ứng dụng xác thực
Xác minh hai bước giảm thiệt hại khi mật khẩu bị lộ. Ưu tiên ứng dụng xác thực hoặc khoá bảo mật thay vì mã qua tin nhắn, vì mã tin nhắn có thể bị đánh cắp trong một số kiểu tấn công.
Chọn proxy từ nhà cung cấp rõ ràng
Proxy trả phí từ nhà cung cấp có pháp nhân, chính sách và hỗ trợ rõ ràng ít rủi ro hơn proxy miễn phí trôi nổi. Proxy hợp pháp chỉ chuyển tiếp đường hầm HTTPS, không yêu cầu cài chứng chỉ. Anh em có thể mua proxy uy tín tại ProxyVN với cam kết chất lượng và hỗ trợ kỹ thuật.
Tấn công MITM với người dùng proxy và MMO
Người làm MMO, quản lý nhiều tài khoản thường dùng nhiều proxy, nhiều công cụ. Đây là nhóm dễ gặp rủi ro tấn công MITM hơn người dùng thường.
Proxy miễn phí trôi nổi trên diễn đàn
Danh sách proxy miễn phí trên mạng thường là proxy mở, có thể do kẻ xấu dựng lên để thu thập dữ liệu. Bài open proxy là gì và proxy miễn phí có an toàn không phân tích rủi ro cụ thể.
Công cụ crack và tiện ích lạ
Phần mềm crack, tiện ích trình duyệt không rõ nguồn có thể cài proxy hoặc chứng chỉ gốc ngầm. Toàn bộ tài khoản trên máy có nguy cơ bị chiếm. Bài sử dụng proxy có bị virus không hướng dẫn kiểm tra.
Proxy share dùng chung
Proxy share không phải là MITM, nhưng nhiều người dùng chung một IP làm tăng rủi ro về danh tiếng IP. Bài proxy share có an toàn không phân tích năm rủi ro cần biết.
Tách máy làm việc
Không dùng máy chứa tài khoản giá trị để thử phần mềm lạ. Có máy hoặc máy ảo riêng cho thử nghiệm.
Tấn công MITM và mã hoá đầu cuối
Mã hoá đầu cuối là lớp bảo vệ mạnh nhất trước tấn công MITM. Hiểu đúng giúp anh em biết khi nào dữ liệu thật sự an toàn.
HTTPS bảo vệ đoạn nào
HTTPS mã hoá dữ liệu giữa trình duyệt và máy chủ website. Proxy, router, nhà mạng ở giữa chỉ thấy tên miền và lượng dữ liệu, không thấy nội dung. Theo tài liệu TLS của MDN, TLS cung cấp bảo mật, toàn vẹn và xác thực cho kết nối.
Khi nào HTTPS không còn bảo vệ
Khi người dùng tin một chứng chỉ gốc giả, khi bỏ qua cảnh báo chứng chỉ, hoặc khi máy đã bị cài phần mềm độc hại đọc dữ liệu trước khi mã hoá. Mã hoá chỉ mạnh khi xác thực chứng chỉ còn nguyên vẹn.
Mã hoá proxy
Một số proxy hỗ trợ kết nối mã hoá giữa máy và proxy. Kiến thức về mã hoá proxy có trong bài mã hoá proxy là gì và proxy HTTPS là gì.
Phân biệt tấn công MITM với các kiểu tấn công gần giống
Tấn công MITM khác IP spoofing
IP spoofing là giả mạo địa chỉ IP nguồn của gói tin, thường dùng trong tấn công từ chối dịch vụ hoặc vượt qua kiểm tra dựa trên IP. MITM là chen vào giữa một kết nối đang diễn ra. Bài IP spoofing là gì giải thích chi tiết.
Tấn công MITM khác phishing
Phishing lừa người dùng tự gửi thông tin cho kẻ gian qua email, tin nhắn, trang giả. MITM chặn thông tin trên đường truyền. Hai kiểu thường được kết hợp, ví dụ MITM qua DNS giả dẫn tới trang phishing.
Tấn công MITM khác proxyjacking
Proxyjacking là kẻ tấn công chiếm máy của nạn nhân để biến thành proxy bán cho người khác. Nạn nhân bị lạm dụng băng thông, không phải bị đọc dữ liệu. Chi tiết trong bài proxyjacking là gì.
Kiểm tra máy có đang bị tấn công MITM không
Ngoài các dấu hiệu bề mặt, anh em có thể kiểm tra cụ thể vài điểm trên máy và trình duyệt. Các bước dưới mất khoảng mười phút và nên làm định kỳ, nhất là sau khi cài phần mềm lạ hay dùng Wi-Fi công cộng.
Kiểm tra chứng chỉ của trang quan trọng
Mở trang ngân hàng hoặc email, bấm vào biểu tượng ổ khoá, xem thông tin chứng chỉ. Tên tổ chức cấp chứng chỉ nên là các nhà phát hành phổ biến. Nếu thấy tên lạ, tên công cụ phân tích lưu lượng hoặc tên một ứng dụng proxy, máy đang tin một chứng chỉ gốc can thiệp vào HTTPS.
Kiểm tra danh sách chứng chỉ gốc
Trên Windows, mở certmgr.msc, xem mục Trusted Root Certification Authorities. Trên macOS, mở Keychain Access, mục System Roots và System. Trên Android, vào cài đặt bảo mật, mục chứng chỉ người dùng. Trên iPhone, vào Cài đặt chung, mục VPN và quản lý thiết bị. Chứng chỉ không rõ nguồn cần được gỡ.
Kiểm tra cấu hình proxy hệ thống
Kiểm tra máy có đang đặt proxy mà anh em không tự đặt không. Trên Windows, xem mục Proxy trong cài đặt mạng. Phần mềm độc hại đôi khi đặt proxy hệ thống trỏ về máy chủ của kẻ tấn công. Bài cách xem proxy của máy tính hướng dẫn chi tiết.
Kiểm tra DNS bị đổi
Xem máy đang dùng máy chủ DNS nào. DNS bị đổi sang địa chỉ lạ có thể là dấu hiệu DNS spoofing. Đặt DNS về DNS của nhà mạng hoặc DNS công cộng uy tín nếu thấy bất thường.
Kiểm tra tệp hosts
Tệp hosts có thể bị sửa để chuyển tên miền ngân hàng về địa chỉ giả. Mở tệp hosts, xoá các dòng không do anh em thêm.
Tấn công MITM trong môi trường doanh nghiệp
Doanh nghiệp vừa là mục tiêu của tấn công MITM, vừa có lúc dùng kỹ thuật tương tự cho mục đích bảo mật. Hiểu ranh giới giúp nhân viên và quản trị viên ứng xử đúng.
Rủi ro trong mạng văn phòng
Mạng văn phòng không phân đoạn cho phép một máy nhiễm mã độc thực hiện ARP spoofing với các máy khác. Thiết bị khách kết nối vào mạng nội bộ cũng là nguy cơ. Phân tách mạng khách và mạng nội bộ, bật các tính năng chống ARP spoofing trên thiết bị mạng giúp giảm rủi ro.
Proxy kiểm tra HTTPS của doanh nghiệp
Nhiều doanh nghiệp dùng proxy kiểm tra HTTPS để phát hiện mã độc và ngăn rò rỉ dữ liệu. Cách làm này cần chính sách minh bạch, thông báo cho nhân viên, loại trừ các trang nhạy cảm như ngân hàng, y tế. Bài proxy firewall là gì giải thích vai trò của proxy trong bảo mật doanh nghiệp.
Đào tạo nhân viên
Phần lớn tấn công MITM thành công nhờ người dùng bỏ qua cảnh báo hoặc cài thứ không nên cài. Đào tạo nhân viên nhận biết cảnh báo chứng chỉ, Wi-Fi giả, yêu cầu cài chứng chỉ lạ là biện pháp chi phí thấp, hiệu quả cao.
Xử lý khi nghi ngờ bị tấn công MITM
Nếu đã thấy dấu hiệu bất thường, hành động nhanh giúp hạn chế thiệt hại.
Ngắt kết nối mạng đáng ngờ
Ngắt Wi-Fi đang dùng, chuyển sang 4G hoặc mạng tin cậy trước khi làm bất kỳ thao tác nào khác. Tắt proxy, VPN không rõ nguồn.
Gỡ chứng chỉ và phần mềm lạ
Gỡ chứng chỉ gốc không rõ nguồn, gỡ ứng dụng proxy, VPN miễn phí, tiện ích trình duyệt đáng ngờ. Quét máy bằng phần mềm diệt mã độc uy tín.
Đổi mật khẩu từ thiết bị sạch
Từ một thiết bị và mạng tin cậy, đổi mật khẩu các tài khoản quan trọng. Đăng xuất mọi phiên đăng nhập khác trong cài đặt bảo mật của từng dịch vụ. Bật xác minh hai bước nếu chưa có.
Theo dõi tài khoản
Theo dõi lịch sử đăng nhập, giao dịch ngân hàng trong vài tuần sau. Báo ngân hàng nếu thấy giao dịch lạ.
Tấn công MITM trên ứng dụng di động
Ứng dụng di động là mục tiêu ngày càng phổ biến của tấn công MITM. Người dùng ít kiểm tra chứng chỉ trên điện thoại, và nhiều ứng dụng không hiển thị cảnh báo rõ ràng như trình duyệt.
Ứng dụng không kiểm tra chứng chỉ đúng cách
Một số ứng dụng viết không cẩn thận chấp nhận mọi chứng chỉ, khiến kẻ tấn công trên Wi-Fi công cộng dễ đọc dữ liệu. Người dùng không nhìn thấy dấu hiệu gì khác thường. Chỉ cài ứng dụng từ kho chính thức và nhà phát triển uy tín giúp giảm rủi ro này.
Certificate pinning
Ứng dụng ngân hàng, ví điện tử thường dùng kỹ thuật ghim chứng chỉ, chỉ chấp nhận chứng chỉ cụ thể của máy chủ. Kỹ thuật này khiến chứng chỉ gốc giả cũng không giải mã được. Đây là lý do một số ứng dụng báo lỗi kết nối khi điện thoại đi qua proxy kiểm tra HTTPS.
Hồ sơ cấu hình trên iPhone
Trên iPhone, hồ sơ cấu hình có thể cài proxy, VPN và chứng chỉ gốc cùng lúc. Trang web hoặc ứng dụng lạ yêu cầu cài hồ sơ cấu hình là dấu hiệu cần cảnh giác. Vào Cài đặt chung, mục VPN và quản lý thiết bị để xem các hồ sơ đã cài.
Ứng dụng VPN, proxy miễn phí xin quyền VPN
Nhiều ứng dụng VPN, proxy miễn phí trên di động yêu cầu quyền tạo VPN cục bộ, nghĩa là toàn bộ lưu lượng của điện thoại đi qua ứng dụng. Ứng dụng không rõ nguồn với quyền này có thể thu thập dữ liệu. Chọn ứng dụng của nhà phát triển rõ ràng, đọc chính sách quyền riêng tư trước khi cài.
Câu hỏi thường gặp về tấn công MITM
Dùng proxy có bị tấn công MITM không
Proxy uy tín chỉ chuyển tiếp đường hầm HTTPS và không yêu cầu cài chứng chỉ, nên không đọc được nội dung HTTPS. Rủi ro đến từ proxy miễn phí, proxy không rõ nguồn và việc cài chứng chỉ lạ.
VPN có chống được tấn công MITM không
VPN uy tín mã hoá đoạn đường từ máy tới máy chủ VPN, giúp chống MITM trên Wi-Fi công cộng. Nhưng nhà cung cấp VPN lại ở vị trí đứng giữa, nên cần chọn nhà cung cấp tin cậy. Bài proxy và VPN khác gì nhau so sánh hai công cụ.
Điện thoại có bị tấn công MITM không
Có, nhất là khi kết nối Wi-Fi công cộng hoặc cài ứng dụng VPN, proxy miễn phí yêu cầu cài cấu hình. Kiểm tra mục chứng chỉ và hồ sơ cấu hình trong cài đặt điện thoại định kỳ.
Ổ khoá trên thanh địa chỉ có đủ để yên tâm không
Ổ khoá cho biết kết nối được mã hoá với máy chủ có chứng chỉ mà trình duyệt tin. Nếu máy đã cài chứng chỉ gốc giả, ổ khoá vẫn hiện dù kết nối bị đọc. Vì vậy cần kết hợp kiểm tra tên tổ chức cấp chứng chỉ, như phần kiểm tra ở trên.
Xem thêm:
Tổng kết
Tấn công MITM là kẻ gian chen vào giữa để nghe lén và sửa dữ liệu qua Wi-Fi giả, ARP, DNS, SSL stripping hay proxy độc hại. Phòng tránh bằng HTTPS, HSTS, không bỏ qua cảnh báo chứng chỉ, không cài chứng chỉ lạ và chọn proxy rõ nguồn. Cần proxy an toàn, liên hệ Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam để hạn chế rủi ro tấn công MITM.


