
Proxyjacking là gì? Cách nhận biết và phòng tránh
Proxyjacking là gì là câu hỏi mà nhiều quản trị viên chỉ đặt ra sau khi hóa đơn máy chủ đám mây tăng vọt hoặc IP công ty bỗng bị nhiều website chặn. Đây là hành vi kẻ xấu bí mật biến thiết bị của người khác thành nút proxy để khai thác băng thông và kiếm tiền. Khác với nhiều kiểu tấn công ồn ào, proxyjacking âm thầm, ít tốn CPU và có thể kéo dài nhiều tháng mà không ai phát hiện. Trong bài viết này, ProxyVN cùng anh em tìm hiểu cơ chế hoạt động, mô hình kiếm tiền phía sau, dấu hiệu nhận biết, cách kiểm tra, cách phòng ngừa và quy trình xử lý khi phát hiện.
Proxyjacking là gì: bản chất của hình thức này
Proxyjacking là hành vi sử dụng trái phép thiết bị và băng thông Internet của người khác để vận hành một nút proxy. Lưu lượng của bên thứ ba đi qua IP của nạn nhân, còn kẻ tấn công nhận tiền từ nền tảng chia sẻ băng thông theo lượng dữ liệu đã chuyển tiếp.
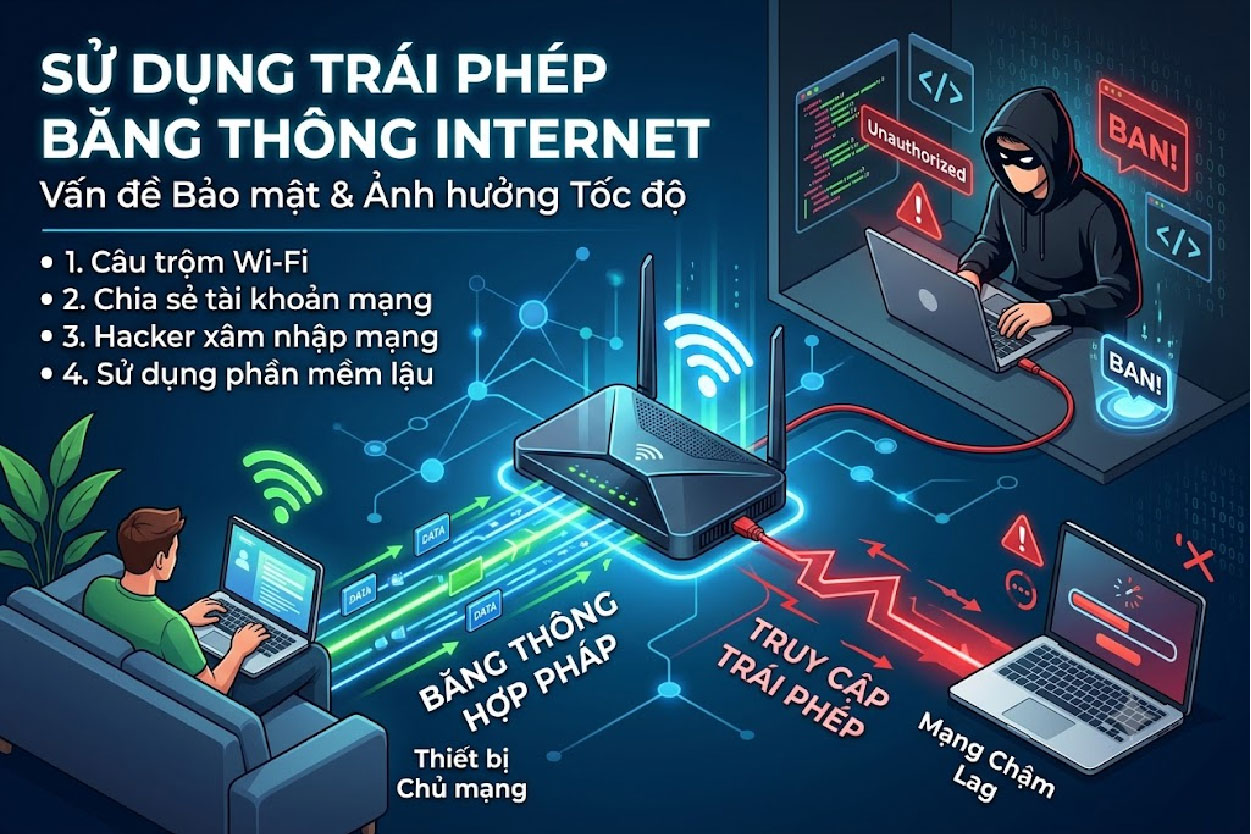
Sử dụng trái phép băng thông internet
Điểm quyết định nằm ở sự đồng ý của chủ thiết bị. Một người tự cài ứng dụng và chủ động chia sẻ đường truyền của mình để nhận tiền có thể là hoạt động hợp pháp, miễn là họ hiểu điều khoản. Ngược lại, cài phần mềm lên máy của người khác mà không được phép là chiếm dụng tài nguyên, đồng thời là hành vi xâm nhập trái phép.
Proxyjacking không chỉ là dùng ké Wi-Fi. Kẻ xấu biến IP và đường truyền của nạn nhân thành hạ tầng trung gian cho lưu lượng của người lạ.
Phân biệt với proxy hijacking và cryptojacking
Proxyjacking khác với proxy hijacking, tức hành vi thay đổi cấu hình proxy để chuyển hướng người dùng qua máy chủ của kẻ xấu. Proxyjacking thiên về kiếm tiền từ băng thông, còn hijacking chủ yếu nhằm điều hướng hoặc theo dõi lưu lượng.
Proxyjacking cũng gần với cryptojacking, hành vi chiếm dụng CPU của nạn nhân để đào tiền mã hóa. Điểm khác là cryptojacking làm CPU tăng cao và dễ bị phát hiện, còn proxyjacking chủ yếu tiêu tốn băng thông nên khó nhận ra hơn nhiều. Đây cũng là lý do một số nhóm tấn công chuyển từ cryptojacking sang proxyjacking.
Vì sao proxyjacking ngày càng phổ biến
Nhu cầu IP dân cư và IP đa dạng để thu thập dữ liệu, kiểm tra quảng cáo hay vượt giới hạn truy cập ngày càng lớn. Một số nền tảng trả tiền cho người dùng chia sẻ băng thông để xây dựng mạng IP. Kẻ tấn công lợi dụng mô hình này: thay vì chia sẻ đường truyền của chính mình, chúng đăng ký tài khoản rồi cài phần mềm chia sẻ lên hàng trăm máy bị xâm nhập. Mỗi máy chỉ mang lại vài đồng mỗi ngày, nhưng nhân lên hàng trăm, hàng nghìn máy thì thành khoản thu đáng kể mà rủi ro bị phát hiện thấp.
Cách kẻ xấu chiếm dụng băng thông qua proxy
Cuộc tấn công thường bắt đầu từ tài khoản có mật khẩu yếu, dịch vụ chưa được cập nhật hoặc cấu hình sai. Sau khi truy cập được, kẻ xấu cài ứng dụng chia sẻ băng thông và tìm cách duy trì nó càng lâu càng tốt.
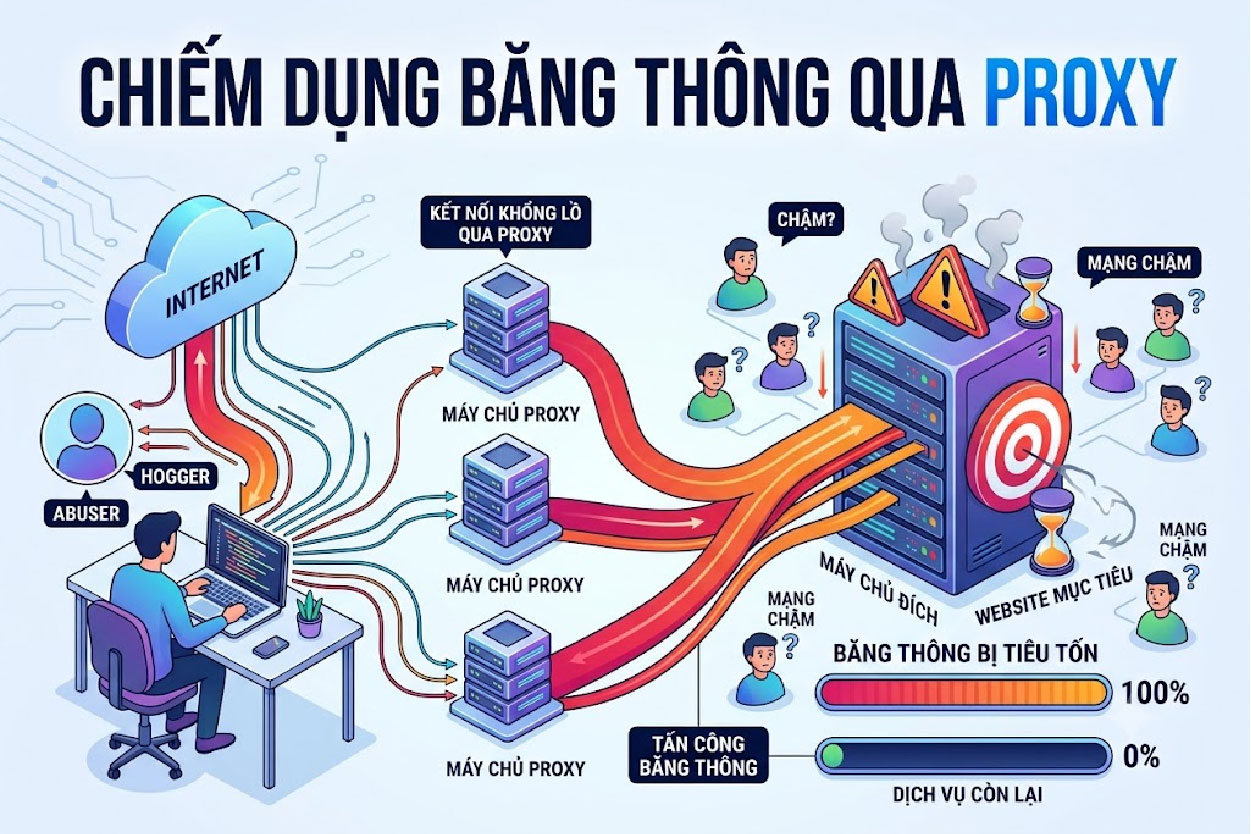
Chiếm dụng băng thông qua proxy
Chuỗi tấn công phổ biến
- Quét Internet tìm máy chủ SSH, Docker hoặc thiết bị có lỗ hổng.
- Đăng nhập bằng mật khẩu bị lộ, mật khẩu dễ đoán hoặc khai thác phần mềm chưa vá.
- Tải script hoặc container của phần mềm chia sẻ băng thông.
- Chạy dịch vụ ở chế độ nền và che giấu tiến trình.
- Đăng ký IP của nạn nhân vào mạng proxy và nhận tiền theo lượng băng thông.
- Duy trì quyền truy cập và dừng các ứng dụng chia sẻ cạnh tranh do nhóm khác cài.
Tác vụ chuyển tiếp lưu lượng chủ yếu dùng băng thông, CPU không tăng nhiều. Người chỉ theo dõi Task Manager hay công cụ đo CPU vì vậy rất dễ bỏ sót.
Mục tiêu ưa thích của kẻ tấn công
Máy chủ đám mây là mục tiêu hàng đầu vì có đường truyền lớn, IP sạch và chạy liên tục. Tiếp theo là máy chủ trong doanh nghiệp mở cổng quản trị ra Internet, thiết bị IoT như camera, router với mật khẩu mặc định, và máy tính cá nhân cài phần mềm lậu chứa mã độc.
Case study từ hệ thống bẫy của Akamai
Ngày 8 tháng 6 năm 2023, nhóm nghiên cứu bảo mật của Akamai ghi nhận nhiều kết nối SSH tới một hệ thống bẫy. Theo nghiên cứu về chiến dịch proxyjacking của Akamai, đối tượng dùng một script Bash được mã hóa Base64 hai lần để che giấu hành vi.
Script tải công cụ cần thiết, triển khai dịch vụ qua Docker và biến máy bị xâm nhập thành nút chia sẻ băng thông. Script còn dừng các container khác để độc chiếm khả năng tạo doanh thu của máy nạn nhân. Trường hợp này cho thấy những công cụ hợp lệ như curl hay Docker vẫn có thể trở thành mắt xích tấn công trong bối cảnh bất thường.
Rủi ro khi thiết bị bị proxyjacking
Mạng chậm và chi phí tăng là hai thiệt hại dễ thấy nhất. Nhưng vấn đề lớn hơn là lưu lượng của người lạ mang IP của nạn nhân.
Tài nguyên và chi phí
Đường truyền bị chiếm dụng làm ứng dụng chậm, người dùng thật bị ảnh hưởng. Với máy chủ đám mây tính phí theo lưu lượng ra, hóa đơn có thể tăng nhiều lần. Chi phí tiếp tục phát sinh cho tới khi dịch vụ lạ bị phát hiện và gỡ bỏ.
Đây là một sự cố xâm nhập
Nếu kẻ xấu đã đăng nhập được vào máy để cài phần mềm, đây là sự cố xâm nhập hệ thống thực sự. Dừng ứng dụng proxy chưa chứng minh được các thành phần khác an toàn. Kẻ đã có quyền truy cập có thể đọc dữ liệu, cài thêm cửa hậu hoặc dùng máy làm bàn đạp tấn công các hệ thống khác trong cùng mạng.
IP bị liên lụy
Người thuê proxy từ mạng chia sẻ băng thông có thể dùng IP của nạn nhân để thu thập dữ liệu, tạo tài khoản hàng loạt hoặc vi phạm điều khoản của nhiều dịch vụ. Hệ quả là IP của nạn nhân bị chặn, bị yêu cầu xác minh liên tục hoặc bị đưa vào danh sách đen. Với doanh nghiệp, điều này ảnh hưởng tới email, kết nối với đối tác và dịch vụ của khách hàng. Hiện tượng bị vạ lây vì người khác dùng chung IP được phân tích kỹ trong bài Bad Neighbor Effect là gì.
Không phải mọi lưu lượng đi qua mạng chia sẻ băng thông đều xấu. Tuy vậy, chủ thiết bị không kiểm soát được ai đang dùng IP của mình và dùng vào việc gì. Đó là rủi ro cốt lõi.
Rủi ro pháp lý
Nếu lưu lượng đi qua IP của doanh nghiệp liên quan tới hoạt động vi phạm pháp luật, doanh nghiệp có thể bị liên hệ để giải trình. Dù cuối cùng chứng minh được mình là nạn nhân, quá trình này vẫn tốn thời gian và ảnh hưởng uy tín.
Dấu hiệu nhận biết proxyjacking trên thiết bị
Không có dấu hiệu riêng lẻ nào đủ để kết luận. Anh em nên đối chiếu nhiều tín hiệu với trạng thái hoạt động bình thường của thiết bị.
- Lưu lượng tải lên hoặc tải xuống tăng vào khung giờ không có người sử dụng.
- Tốc độ mạng giảm nhưng CPU và RAM không tăng tương ứng.
- Xuất hiện container, dịch vụ hoặc tiến trình không có trong danh mục quản lý.
- Máy chủ kết nối liên tục tới IP hoặc tên miền chưa được phê duyệt.
- Nhật ký SSH có đăng nhập lạ, nhiều lượt thử mật khẩu hoặc khóa xác thực mới.
- Phí đám mây hoặc cảnh báo vượt hạn mức lưu lượng tăng bất thường.
- IP thường xuyên gặp trang xác minh hoặc bị từ chối truy cập trên các website quen thuộc.
Đừng chỉ đi tìm mã độc. Hãy xác định tiến trình lạ xuất hiện khi nào, ai đã cài và đang kết nối đi đâu.
Proxyjacking là gì trên máy chủ: cách kiểm tra khi nghi ngờ
Với máy chủ Linux, vài lệnh cơ bản giúp anh em có cái nhìn ban đầu. Các lệnh dưới đây chỉ đọc thông tin, không thay đổi hệ thống.
Kiểm tra máy chủ nghi bị proxyjacking
Kiểm tra kết nối mạng đang mở
Lệnh minh họa sau liệt kê các kết nối mạng kèm tiến trình sở hữu, giúp phát hiện tiến trình lạ đang giữ nhiều kết nối ra ngoài:
sudo ss -tunapChú ý các tiến trình có tên lạ, chạy từ thư mục tạm, hoặc giữ hàng chục kết nối tới nhiều IP khác nhau.
Kiểm tra container đang chạy
Nếu máy có Docker, liệt kê toàn bộ container, kể cả container đã dừng:
docker ps -aSo sánh với danh sách container mà đội vận hành đã triển khai. Container lạ, tạo gần đây, dùng image không rõ nguồn gốc là dấu hiệu cần điều tra.
Kiểm tra lịch sử đăng nhập
Xem nhật ký đăng nhập SSH để tìm các phiên từ IP lạ hoặc vào giờ bất thường. Đồng thời kiểm tra tệp khóa SSH được phép của từng tài khoản xem có khóa nào không do đội ngũ thêm vào.
Kiểm tra dịch vụ tự khởi động
Rà soát các dịch vụ hệ thống, tác vụ định kỳ và tệp khởi động. Kẻ xấu thường thêm dịch vụ hoặc tác vụ định kỳ để phần mềm tự chạy lại sau khi bị dừng hay khi máy khởi động lại.
Kiểm tra lưu lượng theo thời gian
Mở biểu đồ lưu lượng của máy chủ trên bảng điều khiển đám mây hoặc công cụ giám sát. Lưu lượng ra đều đặn suốt ngày đêm, kể cả lúc không có người dùng, là dấu hiệu đáng ngờ với phần lớn máy chủ ứng dụng thông thường.
Cách phòng tránh proxyjacking hiệu quả
Anh em cần ngăn truy cập trái phép và phát hiện sớm lưu lượng bất thường theo ba lớp bảo vệ.
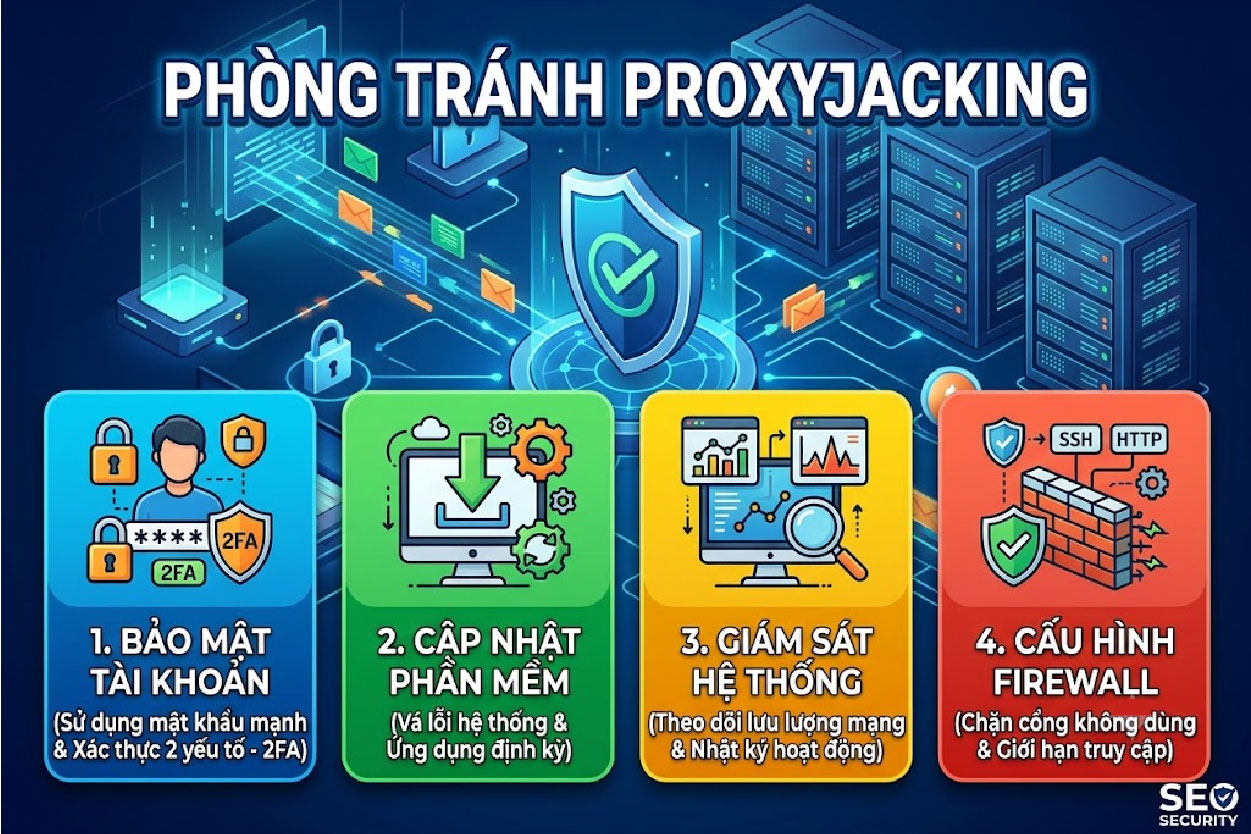
Phòng tránh proxyjacking
Lớp 1: Bảo vệ tài khoản và điểm truy cập
- Dùng mật khẩu dài, riêng biệt cho từng hệ thống và lưu bằng trình quản lý mật khẩu.
- Bật xác thực đa yếu tố cho tài khoản quản trị, đám mây và VPN. Theo NIST, xác thực đa yếu tố yêu cầu từ hai yếu tố xác minh trở lên.
- Với SSH, dùng khóa xác thực thay cho mật khẩu, hạn chế đăng nhập trực tiếp bằng root và giới hạn IP nguồn được phép.
- Xóa tài khoản không còn dùng, thu hồi khóa cũ và rà soát quyền quản trị định kỳ.
Xác thực đa yếu tố giảm mạnh nguy cơ đăng nhập trái phép nhưng không thay thế được việc vá lỗi và giám sát.
Lớp 2: Cập nhật và thu hẹp bề mặt tấn công
- Vá hệ điều hành, Docker, ứng dụng web và thiết bị mạng thường xuyên.
- Đóng cổng, gỡ dịch vụ và tắt giao diện quản trị không cần thiết.
- Không mở Docker daemon hay bảng quản trị trực tiếp ra Internet.
- Đổi mật khẩu mặc định trên router, camera và mọi thiết bị IoT.
- Chỉ chia sẻ băng thông khi hiểu rõ nhà vận hành và điều khoản sử dụng IP.
Giảm số dịch vụ công khai giúp thu hẹp điểm tấn công và phát hiện tiến trình lạ nhanh hơn.
Lớp 3: Giám sát mạng và container
- Xác lập mức lưu lượng bình thường theo từng thiết bị và khung giờ.
- Đặt cảnh báo khi máy gửi dữ liệu liên tục hoặc vượt ngưỡng.
- Theo dõi container mới, image mới tải và dịch vụ tự khởi động.
- Lưu nhật ký tập trung để kẻ xấu khó xóa dấu vết trên máy bị xâm nhập.
- Dùng hệ thống phát hiện xâm nhập hoặc giải pháp bảo vệ đầu cuối phù hợp với quy mô.
CISA cũng đề cao việc thu thập nhật ký và xác lập đường cơ sở mạng để nhận biết hành vi lệch chuẩn.
Bảng tóm tắt biện pháp theo đối tượng
Đối tượng |
Rủi ro chính |
Biện pháp ưu tiên |
|---|---|---|
Máy chủ đám mây |
SSH lộ mật khẩu, Docker mở |
Khóa SSH, đóng cổng, cảnh báo lưu lượng |
Máy chủ doanh nghiệp |
Phần mềm chưa vá |
Vá định kỳ, giám sát tập trung |
Router, camera |
Mật khẩu mặc định |
Đổi mật khẩu, cập nhật firmware |
Máy tính cá nhân |
Phần mềm lậu chứa mã độc |
Chỉ cài phần mềm chính hãng, quét định kỳ |
Proxyjacking là gì trong bối cảnh doanh nghiệp vừa và nhỏ
Doanh nghiệp vừa và nhỏ thường không có đội an ninh mạng riêng, nên là mục tiêu dễ dàng. Dưới đây là ba kịch bản thường gặp và bài học rút ra từ mỗi kịch bản.
Kịch bản 1: Máy chủ thử nghiệm bị bỏ quên
Một công ty phần mềm dựng máy chủ đám mây để thử nghiệm tính năng mới, đặt mật khẩu SSH đơn giản cho tiện, rồi quên tắt sau khi dự án kết thúc. Vài tuần sau, máy bị dò mật khẩu thành công và cài phần mềm chia sẻ băng thông. Công ty chỉ phát hiện khi hóa đơn lưu lượng tháng đó cao gấp nhiều lần bình thường.
Bài học là mọi máy chủ, kể cả máy thử nghiệm, đều cần cùng tiêu chuẩn bảo mật tối thiểu. Đồng thời, cần có danh sách tài sản và quy trình thu hồi máy chủ khi dự án kết thúc.
Kịch bản 2: Docker mở ra Internet
Một đội phát triển mở cổng quản trị Docker ra Internet để triển khai từ xa cho nhanh, không bật xác thực. Kẻ tấn công quét thấy cổng mở, tạo container mới chạy phần mềm chia sẻ băng thông. Container này không ảnh hưởng tới ứng dụng chính nên tồn tại nhiều tháng.
Bài học là giao diện quản trị không bao giờ được mở trực tiếp ra Internet. Nếu cần truy cập từ xa, hãy đi qua VPN hoặc kết nối có xác thực mạnh, đồng thời kiểm kê container định kỳ.
Kịch bản 3: Thiết bị mạng dùng mật khẩu mặc định
Một văn phòng nhỏ dùng router và camera giám sát với mật khẩu mặc định của nhà sản xuất. Thiết bị bị chiếm quyền và biến thành nút proxy. Nhân viên phàn nàn mạng chậm vào buổi tối, còn IP văn phòng bắt đầu gặp trang xác minh trên nhiều website.
Bài học là thiết bị mạng và IoT cũng là máy tính, cần đổi mật khẩu ngay khi lắp đặt và cập nhật firmware định kỳ.
Xây dựng thói quen bảo mật dài hạn
Phòng chống proxyjacking không phải công việc làm một lần. Một vài thói quen đơn giản, duy trì đều đặn, sẽ chặn được phần lớn các cuộc tấn công kiểu này.
Mỗi tháng, rà soát danh sách máy chủ và thiết bị đang hoạt động, tắt những gì không còn dùng. Mỗi quý, kiểm tra tài khoản và khóa truy cập, thu hồi những gì không còn cần thiết. Luôn bật cảnh báo chi phí trên tài khoản đám mây với ngưỡng hợp lý, vì đây thường là tín hiệu sớm nhất của proxyjacking. Cuối cùng, ghi lại mức lưu lượng bình thường của từng hệ thống để khi có bất thường, đội ngũ nhận ra ngay thay vì phải đoán.
Hướng xử lý khi nghi bị proxyjacking
Đừng chỉ dừng container hay xóa tiến trình lạ rồi coi như xong. Kẻ xấu có thể vẫn còn tài khoản, khóa SSH hoặc cửa hậu khác trên máy.
- Cô lập thiết bị khỏi mạng nhưng giữ nguyên dữ liệu để phục vụ điều tra.
- Ghi lại tiến trình, kết nối, tài khoản và mốc thời gian bất thường.
- Xác định đường xâm nhập trước khi khôi phục, để không bị tấn công lại theo đúng đường cũ.
- Gỡ các thành phần trái phép, vá lỗ hổng, và dựng lại máy từ bản sạch nếu cần.
- Đổi toàn bộ thông tin xác thực từ một máy sạch, thu hồi mọi khóa liên quan.
- Kiểm tra các máy khác vì thông tin đăng nhập có thể đã bị dùng lại.
- Theo dõi sát sau khôi phục; gọi đội ứng cứu sự cố nếu máy chứa dữ liệu quan trọng.
Quy trình trên xử lý cả biểu hiện lẫn nguyên nhân. Doanh nghiệp nên ghi lại toàn bộ các bước để đánh giá thiệt hại và cải thiện quy trình phòng ngừa.
Proxyjacking và việc lựa chọn dịch vụ proxy
Proxyjacking cho thấy một mặt tối của thị trường IP: không phải mọi IP trong mạng proxy đều đến từ người dùng tự nguyện. Khi anh em mua proxy, đặc biệt là proxy dân cư giá rẻ không rõ nguồn gốc, có khả năng một phần IP đến từ thiết bị bị chiếm dụng.
Rủi ro khi dùng IP không rõ nguồn gốc
Dùng IP từ thiết bị bị chiếm dụng không chỉ là vấn đề đạo đức. IP loại này có thể bị chủ thiết bị phát hiện và ngắt bất cứ lúc nào, kết nối không ổn định, và thường đã bị nhiều dịch vụ đánh dấu. Proxy miễn phí trên mạng cũng có thể đến từ những nguồn tương tự; bài free proxy có an toàn không phân tích chi tiết.
Tiêu chí chọn proxy rõ nguồn gốc
- Nhà cung cấp công bố rõ loại IP: datacenter, ISP hay dân cư.
- Với IP dân cư, nhà cung cấp giải thích được cách có được IP và sự đồng ý của chủ thiết bị.
- Có pháp nhân, hợp đồng và chính sách sử dụng rõ ràng.
- Có hỗ trợ kỹ thuật và cơ chế xử lý khi IP gặp vấn đề.
Thay vì dùng proxy có thể là băng thông bị chiếm dụng, anh em nên mua proxy uy tín tại ProxyVN với nguồn IP rõ ràng.
Xem thêm: Bad Neighbor Effect là gì? Vì sao dùng proxy chung dễ bị vạ lây?
Câu hỏi thường gặp về proxyjacking
Ứng dụng chia sẻ băng thông có hợp pháp không?
Tự cài trên thiết bị của mình, hiểu và đồng ý với điều khoản thì thường không vi phạm pháp luật. Tuy nhiên, cần đọc kỹ điều khoản của nhà mạng, vì nhiều gói Internet gia đình không cho phép bán lại băng thông. Chủ thiết bị cũng chịu rủi ro IP bị liên lụy bởi hành vi của người dùng lưu lượng.
Máy tính cá nhân có bị proxyjacking không?
Có, thường qua phần mềm lậu, tiện ích trình duyệt không rõ nguồn gốc hoặc tệp tải từ nguồn không tin cậy. Một số ứng dụng miễn phí còn đóng gói sẵn tính năng chia sẻ băng thông và chỉ nhắc tới điều này trong điều khoản dài mà ít ai đọc. Mức độ phổ biến thấp hơn so với máy chủ, nhưng hậu quả với IP gia đình vẫn đáng kể.
Làm sao biết IP của mình đang bị dùng làm proxy?
Một số dịch vụ tra cứu danh tiếng IP cho biết địa chỉ có bị ghi nhận là proxy hoặc từng liên quan tới hoạt động đáng ngờ hay không. Nếu IP văn phòng hay IP máy chủ của anh em bị gắn nhãn proxy dù không hề cài dịch vụ nào, đó là dấu hiệu cần kiểm tra ngay các thiết bị trong mạng.
Diệt virus có phát hiện được proxyjacking không?
Một số phần mềm bảo mật nhận diện được các ứng dụng chia sẻ băng thông phổ biến. Tuy nhiên, vì phần mềm này thường là công cụ hợp lệ bị dùng sai mục đích, nhiều trường hợp không bị cảnh báo. Giám sát lưu lượng và kiểm tra tiến trình vẫn cần thiết.
Hiểu proxyjacking là gì giúp anh em nhận ra mạng chậm hay hóa đơn đám mây tăng có thể chỉ là phần nổi của một vụ xâm nhập. Hãy bảo vệ tài khoản, cập nhật phần mềm, kiểm soát container và theo dõi lưu lượng thường xuyên. Khi cần proxy rõ nguồn gốc, kết nối ổn định và hỗ trợ liên tục, hãy liên hệ Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam.


