
IP spoofing là gì? Cách tấn công giả mạo IP và cách phòng
IP spoofing là kỹ thuật tấn công giả mạo địa chỉ IP nguồn trong gói tin, thường gắn với các vụ tấn công từ chối dịch vụ quy mô lớn. Hiểu IP spoofing giúp quản trị viên phòng thủ đúng cách và giúp người dùng phân biệt nó với việc dùng proxy hợp pháp. Bài này của ProxyVN tập trung vào cơ chế, nhận diện và phòng chống.
Khái niệm IP spoofing
Mỗi gói tin IP có phần tiêu đề chứa địa chỉ nguồn và địa chỉ đích. Theo Cloudflare, IP spoofing là việc tạo ra gói tin có địa chỉ nguồn bị sửa thành địa chỉ khác, nhằm che giấu danh tính người gửi, giả làm một hệ thống khác hoặc cả hai.
Điều này khả thi vì giao thức IP ban đầu được thiết kế cho mạng tin cậy, không có cơ chế xác minh rằng địa chỉ nguồn ghi trong gói tin thật sự là của người gửi. Các thiết bị định tuyến chủ yếu nhìn địa chỉ đích để chuyển gói tin đi, ít khi kiểm tra địa chỉ nguồn.
Theo Kaspersky, IP spoofing thường không phải mục tiêu cuối cùng mà là một bước trong các cuộc tấn công lớn hơn như từ chối dịch vụ hay xâm nhập hệ thống tin cậy theo địa chỉ.
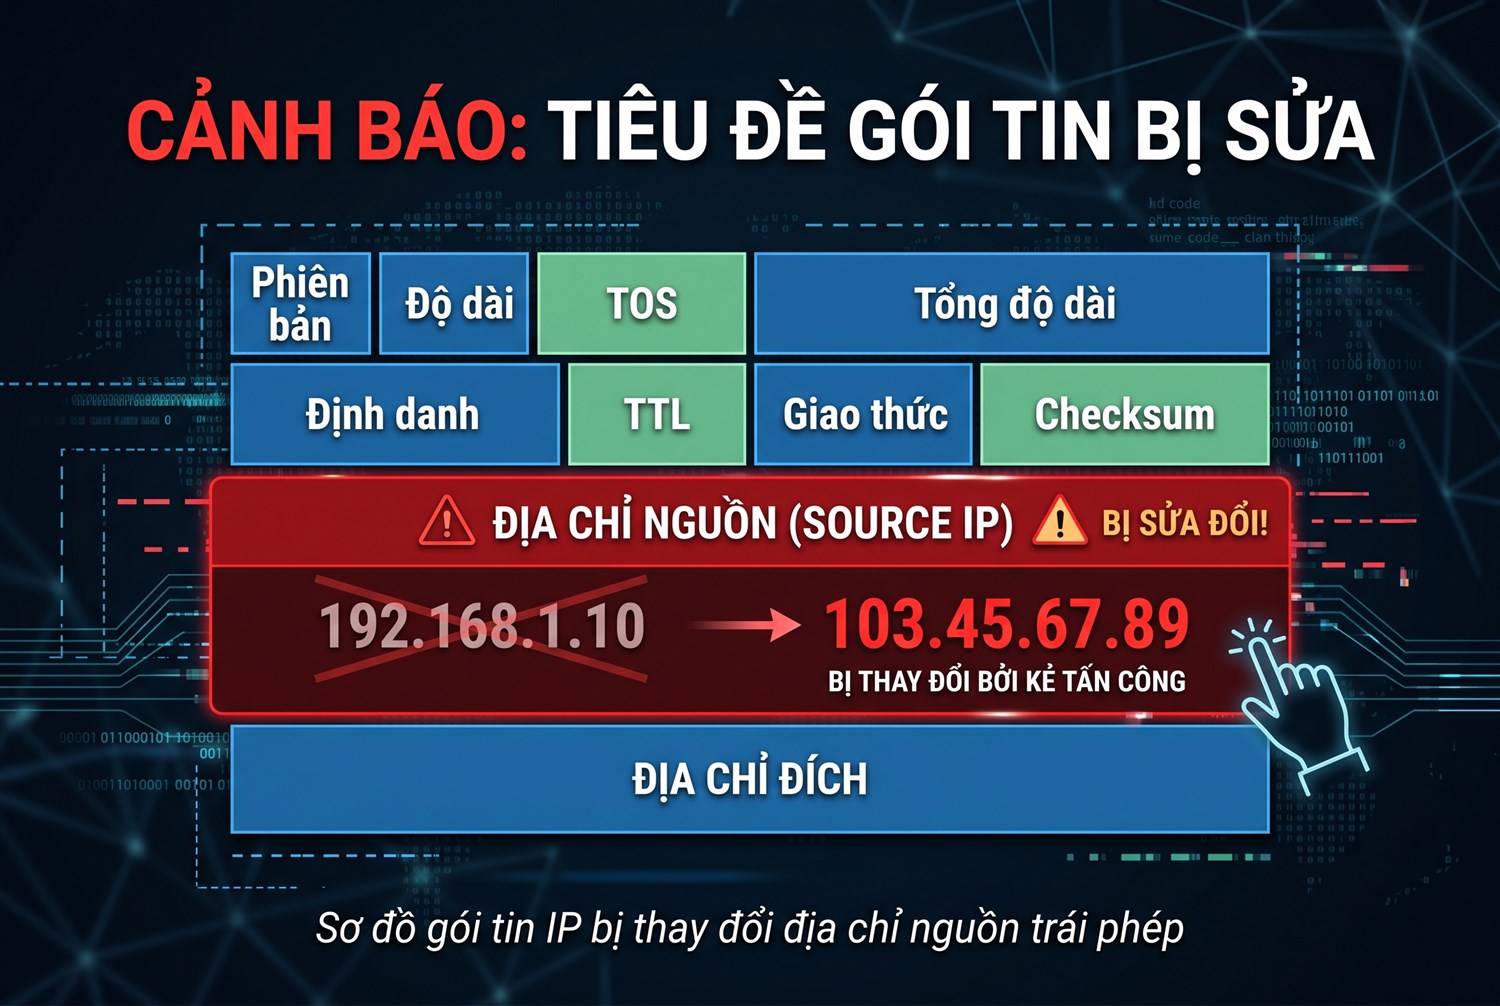
Tiêu đề gói tin bị sửa
Gói tin IP và chỗ bị sửa trong IP spoofing
Để hiểu IP spoofing, cần biết gói tin IP gồm những gì. Mỗi gói tin có hai phần chính: phần tiêu đề và phần dữ liệu. Phần tiêu đề IPv4 gồm nhiều trường, trong đó quan trọng nhất là:
- Địa chỉ nguồn: cho biết gói tin đến từ đâu, cũng là nơi nhận phản hồi.
- Địa chỉ đích: nơi gói tin cần tới, router dựa vào đây để chuyển tiếp.
- Thời gian sống: số bước nhảy tối đa trước khi gói tin bị huỷ, giảm dần qua mỗi router.
- Giao thức: cho biết phần dữ liệu thuộc TCP, UDP hay giao thức khác.
Trong IP spoofing, trường địa chỉ nguồn bị ghi thành địa chỉ khác. Các trường còn lại vẫn có thể phản ánh đường đi thật, đó là lý do giá trị thời gian sống bất thường đôi khi giúp phát hiện gói tin giả. Phần dữ liệu bên trong không bị ảnh hưởng bởi việc sửa địa chỉ, nhưng vì phản hồi đi về địa chỉ giả, kẻ tấn công không tiếp tục được cuộc hội thoại.
Mức độ nguy hiểm của IP spoofing với từng đối tượng
- Người dùng cá nhân: hiếm khi bị nhắm trực tiếp; rủi ro chính là thiết bị bị lợi dụng hoặc bị làm nghẽn mạng khi có xung đột trực tuyến.
- Doanh nghiệp có dịch vụ trực tuyến: có thể bị tấn công từ chối dịch vụ gây gián đoạn bán hàng, cần kế hoạch ứng phó.
- Nhà cung cấp hạ tầng: chịu tác động lớn nhất và cũng giữ vai trò quan trọng nhất trong phòng chống.
- Người vận hành máy chủ công khai: có nguy cơ máy chủ bị dùng làm công cụ khuếch đại tấn công người khác.
Đánh giá đúng mức rủi ro giúp đầu tư phòng chống hợp lý, tránh vừa chủ quan vừa lo lắng thái quá.
Giới hạn kỹ thuật của IP spoofing
Hiểu giới hạn giúp đánh giá đúng mức nguy hiểm. Khi địa chỉ nguồn bị giả, mọi phản hồi của máy đích sẽ gửi về địa chỉ giả, không về kẻ tấn công. Vì vậy:
- Kẻ tấn công thường không nhận được phản hồi, nên gọi là tấn công mù.
- Thiết lập kết nối TCP đầy đủ với giả mạo IP từ xa rất khó, vì TCP cần bắt tay ba bước với số thứ tự mà kẻ tấn công không nhìn thấy; hệ điều hành hiện đại tạo số thứ tự ngẫu nhiên khó đoán.
- Giao thức không cần bắt tay như nhiều dịch vụ dựa trên gói tin đơn lẻ thì dễ bị lạm dụng hơn.
Đây là lý do IP spoofing phổ biến nhất trong tấn công làm ngập lưu lượng, nơi kẻ tấn công không cần nhận phản hồi.
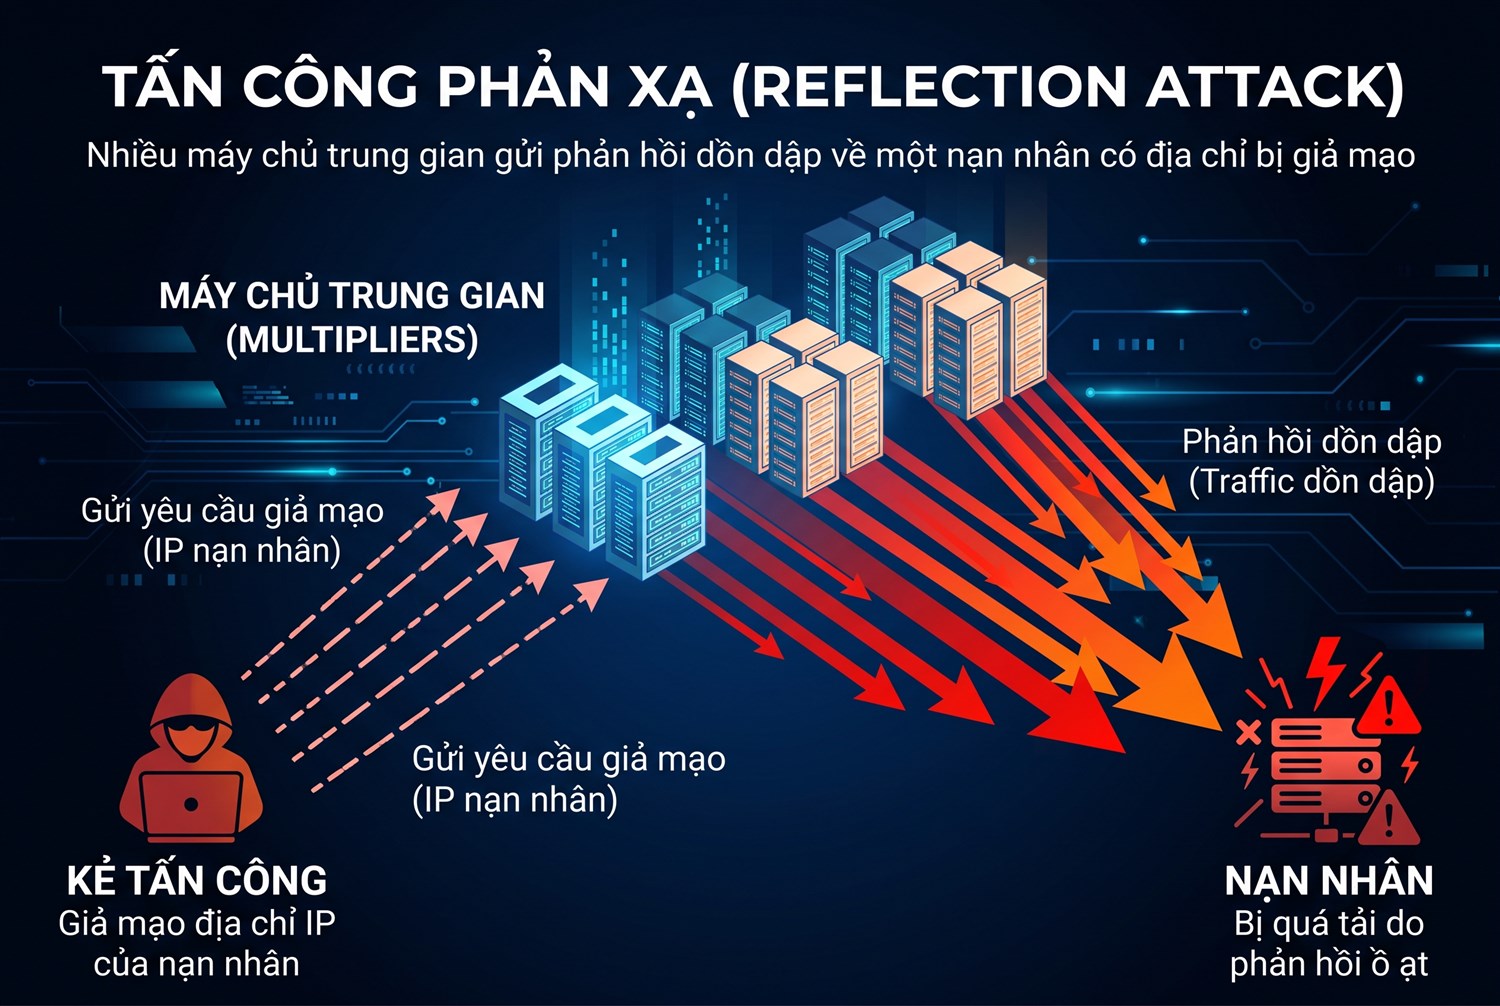
Tấn công phản xạ
Các kiểu tấn công dùng IP spoofing
Tấn công từ chối dịch vụ
Kẻ tấn công gửi lượng lớn gói tin với địa chỉ nguồn giả ngẫu nhiên tới nạn nhân. Vì nguồn liên tục thay đổi, nạn nhân khó chặn theo IP và khó truy vết.
Tấn công phản xạ và khuếch đại
Kẻ tấn công gửi yêu cầu nhỏ tới nhiều máy chủ công khai, ghi địa chỉ nguồn là IP của nạn nhân. Các máy chủ gửi phản hồi lớn hơn nhiều lần về nạn nhân, làm ngập đường truyền. Theo Cloudflare, đây là một trong những ứng dụng nguy hiểm nhất của IP spoofing vì tận dụng được băng thông của bên thứ ba.
Vượt qua tin cậy theo địa chỉ
Hệ thống chỉ dựa vào địa chỉ IP để tin tưởng một máy khác có thể bị lừa, đặc biệt trong mạng nội bộ hoặc với giao thức không có xác thực. Mức độ khả thi phụ thuộc nhiều vào cấu hình mạng.
Giả mạo trong mạng nội bộ
Trong cùng mạng nội bộ, kẻ tấn công có thể kết hợp giả mạo địa chỉ ở tầng thấp hơn để chen vào giữa hai máy, nghe lén hoặc sửa dữ liệu không mã hoá. Đây là lý do Wi-Fi công cộng không mật khẩu tiềm ẩn rủi ro.
Họ hàng gần của IP spoofing là DNS spoofing, tức giả mạo phản hồi DNS để đưa người dùng tới trang giả; xem thêm bài về tấn công DNS spoofing của Multilogin.
Dấu hiệu nhận biết IP spoofing
Phát hiện IP spoofing chủ yếu là việc của quản trị mạng và nhà cung cấp hạ tầng. Một số dấu hiệu thường được theo dõi:
- Địa chỉ nguồn không hợp lệ: gói tin từ internet mang địa chỉ IP riêng, địa chỉ vòng lặp hoặc địa chỉ thuộc chính mạng nội bộ.
- Lưu lượng đột biến từ rất nhiều nguồn: số địa chỉ nguồn tăng vọt nhưng mỗi nguồn chỉ gửi vài gói.
- Phản hồi không ai yêu cầu: máy nhận rất nhiều phản hồi cho các yêu cầu mà nó chưa từng gửi, dấu hiệu bị dùng làm nạn nhân của tấn công phản xạ.
- Thông số gói tin bất thường: các trường như số bước nhảy còn lại không khớp với đường đi dự kiến từ địa chỉ nguồn khai báo.
Gói tin giả mạo IP giống lá thư ghi sai người gửi: bưu điện vẫn chuyển, nhưng thư trả lời sẽ đến nhầm nhà.
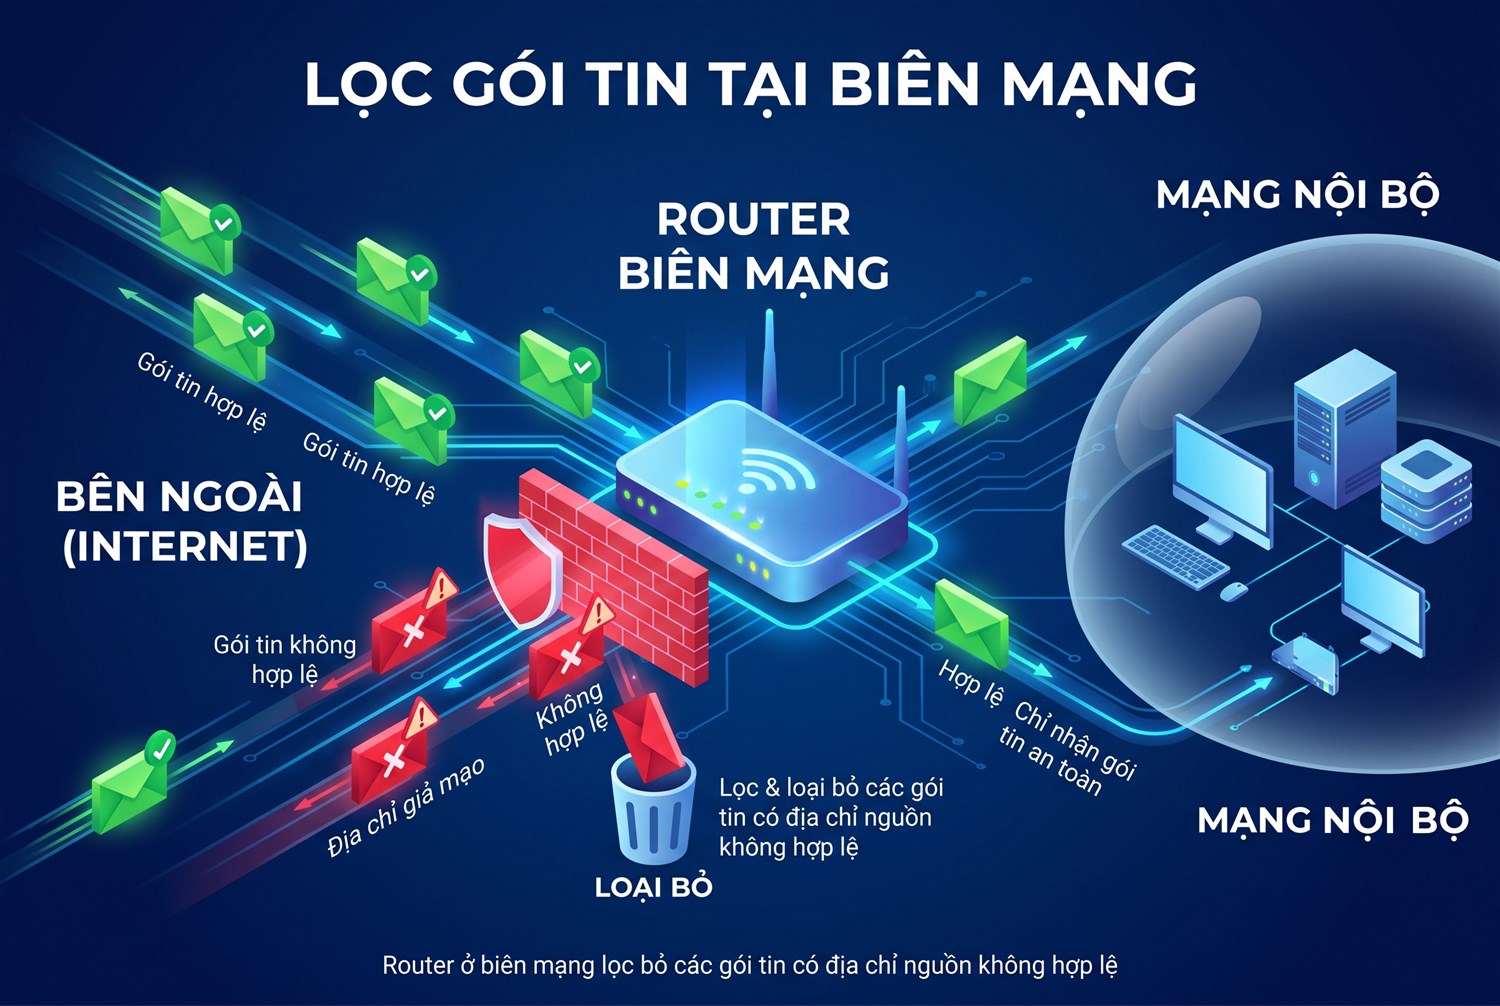
Lọc gói tin tại biên mạng
Cách phòng chống IP spoofing
Lọc gói tin tại biên mạng
Biện pháp nền tảng là lọc theo địa chỉ nguồn ở biên mạng, được khuyến nghị trong tài liệu BCP 38, RFC 2827. Nhà mạng và doanh nghiệp chặn gói tin đi ra có địa chỉ nguồn không thuộc dải của mình, và chặn gói tin đi vào mang địa chỉ nguồn không thể có. Nếu mọi mạng đều áp dụng, IP spoofing từ internet gần như không còn đất sống.
Không tin tưởng chỉ dựa vào IP
Hệ thống quan trọng không nên cấp quyền chỉ vì kết nối đến từ một IP. Kết hợp IP với xác thực bằng mật khẩu, khoá, chứng chỉ. Với proxy, cách kết hợp IP whitelist và user password được bàn trong bài xác thực proxy bằng IP whitelist hay user password.
Mã hoá kết nối
Giao thức mã hoá như TLS xác thực máy chủ và mã hoá dữ liệu, khiến việc chen vào giữa hay sửa dữ liệu trở nên vô ích. Xem thêm bài mã hoá proxy là gì.
Tường lửa và dịch vụ chống từ chối dịch vụ
Tường lửa lọc gói tin bất thường, giới hạn tần suất; dịch vụ chống từ chối dịch vụ chuyên nghiệp hấp thụ lưu lượng lớn trước khi tới máy chủ. Vai trò của proxy trong tường lửa có trong bài proxy firewall là gì.
Không để máy chủ thành công cụ khuếch đại
Quản trị viên nên tắt hoặc giới hạn các dịch vụ công khai có thể trả phản hồi lớn cho yêu cầu nhỏ, để máy chủ của mình không bị lợi dụng tấn công người khác.
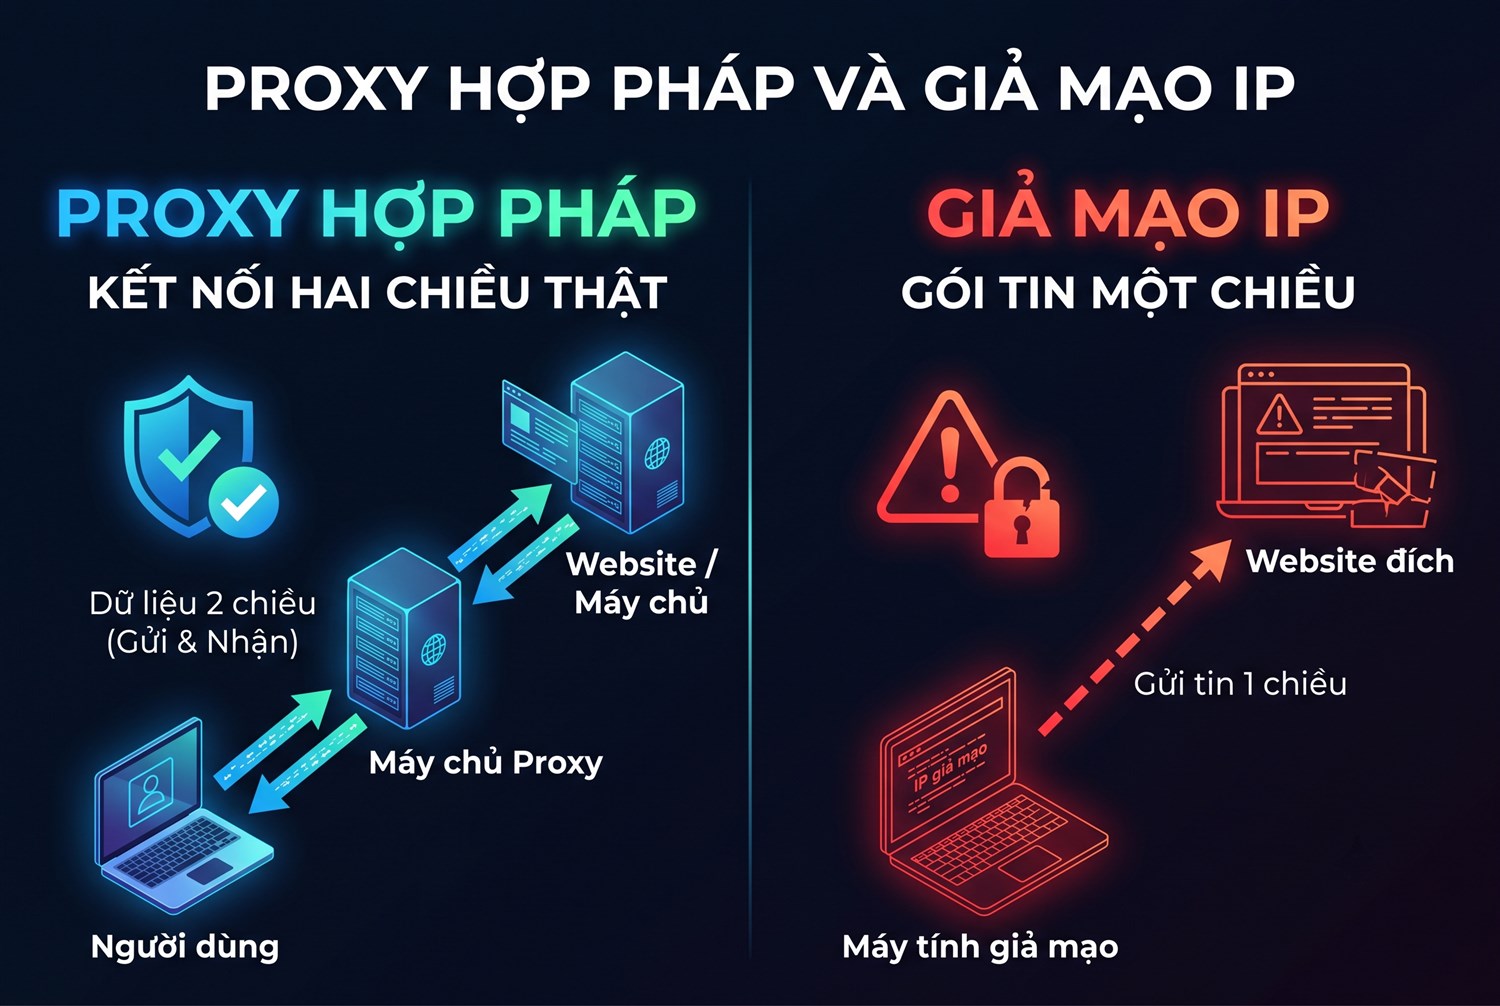
Proxy hợp pháp khác giả mạo IP
IP spoofing khác dùng proxy hợp pháp
Nhiều người nhầm proxy với giả mạo IP vì cả hai đều khiến trang web không thấy IP gốc. Thực tế bản chất khác hẳn:
Tiêu chí |
IP spoofing |
Proxy hợp pháp |
|---|---|---|
Địa chỉ nguồn |
Bị sửa thành địa chỉ không thuộc người gửi |
Là IP thật của máy chủ proxy |
Kết nối |
Thường một chiều, không nhận phản hồi |
Hai chiều đầy đủ, nhận phản hồi bình thường |
Sự đồng ý |
Chiếm dụng danh tính của bên khác |
Người dùng thuê dịch vụ, nhà cung cấp đồng ý |
Mục đích phổ biến |
Tấn công, che giấu nguồn tấn công |
Quản lý tài khoản, kiểm thử, thu thập dữ liệu công khai, quyền riêng tư |
Tính pháp lý |
Gắn với hành vi tấn công trái phép |
Hợp pháp khi dùng đúng mục đích |
Proxy là máy chủ thật, có IP thật, thay mặt người dùng kết nối và nhận phản hồi rồi chuyển lại. Không có gì bị giả mạo ở tầng gói tin. Theo Multilogin, cần phân biệt rõ kỹ thuật giả mạo gói tin với các công cụ hợp pháp thay đổi IP hiển thị như proxy, VPN.
Một hiện tượng liên quan đáng chú ý là proxyjacking, khi thiết bị của nạn nhân bị biến thành proxy mà không có sự đồng ý; xem bài proxyjacking là gì.
Lý do IP spoofing vẫn còn tồn tại
Lọc địa chỉ nguồn tại biên mạng đã được khuyến nghị từ nhiều năm, vậy vì sao IP spoofing vẫn xuất hiện?
- Không phải mọi nhà mạng, trung tâm dữ liệu trên thế giới đều triển khai lọc đầy đủ; chỉ cần một số mạng không lọc là kẻ tấn công có chỗ phát gói tin giả.
- Lợi ích của việc lọc chủ yếu thuộc về người khác, trong khi chi phí cấu hình, vận hành do mạng tự chịu, nên động lực triển khai không đồng đều.
- Thiết bị cũ, cấu hình mạng phức tạp với nhiều đường kết nối khiến việc lọc chính xác khó hơn.
- Nhiều dịch vụ công khai vẫn trả phản hồi lớn cho yêu cầu nhỏ, tạo điều kiện cho tấn công khuếch đại.
Vì vậy, phòng chống IP spoofing là trách nhiệm chung: nhà mạng lọc ở biên, quản trị viên không để máy chủ thành công cụ khuếch đại, người dùng giữ thiết bị an toàn.
IP spoofing trong mạng nội bộ và cách bảo vệ
Trong mạng nội bộ, kẻ tấn công đã kết nối vào cùng mạng có nhiều lợi thế hơn: có thể nhìn thấy lưu lượng, giả mạo địa chỉ ở tầng liên kết dữ liệu để chuyển hướng dữ liệu qua máy mình. Các biện pháp bảo vệ phổ biến:
- Phân tách mạng khách và mạng nội bộ, không cho thiết bị lạ vào chung mạng với máy chủ, máy kế toán.
- Dùng thiết bị chuyển mạch có tính năng kiểm tra và chống giả mạo địa chỉ trong mạng nội bộ.
- Mã hoá mọi kết nối nội bộ quan trọng, không dựa vào việc mạng nội bộ là an toàn.
- Dùng Wi-Fi có mật khẩu mạnh, chuẩn bảo mật mới, đổi mật khẩu khi nhân viên nghỉ việc.
Với người dùng, quy tắc đơn giản nhất là cẩn trọng với Wi-Fi công cộng và ưu tiên kết nối mã hoá.
Checklist phòng chống IP spoofing cho doanh nghiệp
- Bật lọc địa chỉ nguồn trên router biên: chặn gói tin đi ra có địa chỉ nguồn không thuộc dải của doanh nghiệp.
- Chặn gói tin đi vào mang địa chỉ IP riêng, vòng lặp hoặc địa chỉ nội bộ của chính doanh nghiệp.
- Rà soát dịch vụ công khai, tắt dịch vụ không cần thiết có thể bị lợi dụng khuếch đại.
- Không dùng danh sách IP làm cơ chế xác thực duy nhất cho hệ thống quan trọng.
- Mã hoá kết nối quản trị và dữ liệu nhạy cảm.
- Có kế hoạch ứng phó tấn công từ chối dịch vụ, kể cả liên hệ nhà mạng và dịch vụ chống tấn công.
- Ghi nhật ký lưu lượng biên để phân tích khi có sự cố.
Không cần làm tất cả cùng lúc; bắt đầu từ lọc ở biên và rà soát dịch vụ công khai đã giảm đáng kể rủi ro.
Dấu hiệu thiết bị bị lợi dụng trong tấn công IP spoofing
Thiết bị trong nhà hay văn phòng có thể vô tình trở thành một phần của tấn công, ví dụ máy chủ hoặc thiết bị mạng mở dịch vụ công khai bị dùng làm điểm phản xạ:
- Băng thông chiều đi tăng vọt dù không ai dùng mạng.
- Nhà mạng thông báo đường truyền phát lưu lượng bất thường.
- Nhật ký thiết bị ghi rất nhiều yêu cầu nhỏ từ các địa chỉ lạ.
Khi thấy dấu hiệu này, tắt dịch vụ bị lợi dụng, cập nhật phần mềm và liên hệ nhà mạng. Giữ thiết bị không bị lợi dụng là cách đóng góp vào an toàn chung của internet.
IP spoofing và mạng máy tính ma
Nhiều cuộc tấn công lớn kết hợp IP spoofing với mạng máy tính ma, tức hàng nghìn thiết bị bị chiếm quyền điều khiển như camera, router, máy tính không cập nhật. Mỗi thiết bị gửi một phần lưu lượng, và nếu mạng nơi thiết bị đặt không lọc địa chỉ nguồn, các gói tin có thể mang địa chỉ giả. Kết quả là nạn nhân bị tấn công từ rất nhiều nơi, khó phân biệt lưu lượng thật và giả.
Đây là lý do việc giữ thiết bị gia đình an toàn quan trọng: một camera giá rẻ với mật khẩu mặc định có thể trở thành một phần của cuộc tấn công nhắm vào người khác, đồng thời làm chậm chính mạng nhà anh em.
Vai trò của nhà mạng trong phòng chống IP spoofing
Nhà mạng ở vị trí thuận lợi nhất để ngăn IP spoofing, vì họ biết chính xác dải địa chỉ nào được cấp cho khách hàng nào. Các việc nhà mạng thường làm:
- Chặn gói tin từ khách hàng mang địa chỉ nguồn không thuộc dải đã cấp cho khách hàng đó.
- Theo dõi lưu lượng bất thường để phát hiện thiết bị khách hàng bị lợi dụng.
- Hỗ trợ lọc lưu lượng tấn công cho khách hàng bị nhắm tới.
- Phối hợp với nhà mạng khác để truy vết nguồn tấn công.
Với người dùng, chọn nhà mạng và nhà cung cấp hạ tầng có chính sách bảo mật rõ ràng, có kênh báo cáo sự cố là một lựa chọn phòng thủ gián tiếp.
Hiểu lầm thường gặp về IP spoofing
- Ai cũng giả mạo IP dễ dàng để truy cập web: không. Duyệt web cần kết nối hai chiều, giả mạo IP từ xa không nhận được nội dung trang.
- Đổi IP là giả mạo IP: không. Nhà mạng cấp IP mới, hay dùng proxy, VPN với IP thật, đều không phải giả mạo gói tin.
- Chỉ có tin tặc chuyên nghiệp mới bị ảnh hưởng: không. Thiết bị gia đình kém bảo mật có thể bị lợi dụng tham gia tấn công.
- Có tường lửa là đủ: tường lửa không ngăn được đường truyền bị làm ngập từ bên ngoài.
Gỡ bỏ những hiểu lầm này giúp người dùng phân biệt rõ hành vi tấn công với các công cụ mạng hợp pháp, và tập trung vào biện pháp phòng thủ có hiệu quả thật.
IP spoofing với IPv6
IPv6 không tự động loại bỏ IP spoofing; địa chỉ nguồn trong gói tin IPv6 vẫn có thể bị ghi sai nếu mạng không lọc. Tuy vậy, cấu trúc phân bổ địa chỉ IPv6 theo khối rõ ràng giúp việc lọc tại biên mạng dễ triển khai hơn trong nhiều trường hợp. Nguyên tắc phòng chống vẫn giống IPv4: lọc tại biên, không tin tưởng chỉ dựa vào địa chỉ, mã hoá kết nối. Mạng chạy song song cả hai phiên bản cần áp dụng quy tắc lọc cho cả IPv4 lẫn IPv6, tránh bỏ sót một bên.
Truy vết và xử lý sau tấn công IP spoofing
Vì địa chỉ nguồn bị giả, truy vết IP spoofing khó hơn tấn công thông thường. Việc truy vết thường cần hợp tác giữa nhiều nhà mạng, lần ngược theo đường đi thực tế của gói tin qua các router. Với doanh nghiệp bị tấn công:
- Lưu giữ nhật ký, mẫu lưu lượng làm bằng chứng.
- Liên hệ nhà mạng để lọc lưu lượng ở phía trên đường truyền.
- Báo cơ quan chức năng nếu có thiệt hại hoặc tống tiền.
- Rút kinh nghiệm, bổ sung biện pháp trong checklist ở trên.
Việc người dùng cá nhân nên làm trước IP spoofing
- Cập nhật router và thiết bị kết nối mạng để vá lỗ hổng.
- Tắt các dịch vụ không cần thiết trên router, đặc biệt dịch vụ mở ra internet.
- Dùng HTTPS và ứng dụng có mã hoá đầu cuối.
- Cẩn trọng trên Wi-Fi công cộng; dùng VPN hoặc proxy uy tín khi cần.
- Nếu mạng nhà bị làm nghẽn liên tục, liên hệ nhà mạng để được hỗ trợ lọc lưu lượng.
Người dùng cá nhân hiếm khi là mục tiêu trực tiếp của IP spoofing; rủi ro phổ biến hơn là thiết bị trong nhà bị chiếm dụng để tham gia tấn công người khác. Giữ thiết bị cập nhật là cách đóng góp vào an toàn chung.
Thuê proxy minh bạch thay vì lo ngại IP spoofing
ProxyVN cung cấp proxy với IP thật, kết nối hai chiều, xác thực user và password, hoạt động dưới pháp nhân CÔNG TY TNHH CÔNG NGHỆ PROXYSV: dân cư tĩnh, datacenter Việt Nam, datacenter US, proxy 4G và proxy xoay.
Anh em có thể mua proxy hợp pháp trên trang chủ ProxyVN cho công việc quản lý tài khoản, kiểm thử và bảo vệ quyền riêng tư, có hỗ trợ kỹ thuật 24/24.
Câu hỏi thường gặp về IP spoofing
Dùng proxy có phải IP spoofing không
Không. Proxy là máy chủ trung gian có IP thật, kết nối hai chiều và được người dùng thuê hợp pháp.
IP spoofing có lấy được mật khẩu của tôi không
Riêng giả mạo IP từ xa thì không, vì kẻ tấn công không nhận được phản hồi. Rủi ro lộ dữ liệu chủ yếu nằm ở mạng nội bộ không an toàn và kết nối không mã hoá.
Làm sao biết mạng mình đang bị tấn công phản xạ
Dấu hiệu là đường truyền đột ngột đầy băng thông chiều về, nhận nhiều phản hồi không yêu cầu. Liên hệ nhà mạng để xác nhận và lọc.
Giả mạo IP có phải là đổi IP bằng VPN không
Không. VPN cũng như proxy dùng máy chủ thật với IP thật; lưu lượng đi qua đường hầm và nhận phản hồi đầy đủ. Không có địa chỉ nào bị ghi sai trong gói tin.
Website nhỏ có cần lo IP spoofing không
Website nhỏ ít khi là mục tiêu, nhưng nếu bị tấn công từ chối dịch vụ, giải pháp hiệu quả thường là đặt website sau dịch vụ CDN hoặc chống tấn công, vốn có hạ tầng đủ lớn để hấp thụ lưu lượng. Song song, giữ máy chủ không mở các dịch vụ thừa để không bị lợi dụng tấn công người khác.
Tường lửa cá nhân có chặn được IP spoofing không
Tường lửa trên máy chặn được kết nối không mong muốn, nhưng không ngăn được việc đường truyền bị làm ngập từ bên ngoài. Tấn công làm ngập lưu lượng cần được xử lý ở phía nhà mạng.
IP whitelist có an toàn trước IP spoofing không
Với kết nối TCP qua internet, giả mạo IP để vượt whitelist rất khó vì kẻ tấn công không nhận được phản hồi bắt tay. Dù vậy, hệ thống quan trọng nên kết hợp whitelist với mật khẩu hoặc khoá, vì rủi ro lớn hơn thường đến từ việc máy trong danh sách cho phép bị chiếm quyền, chứ không phải từ gói tin giả mạo.
Kết luận về IP spoofing
IP spoofing là kỹ thuật giả mạo địa chỉ nguồn, chủ yếu phục vụ tấn công từ chối dịch vụ; phòng chống bằng lọc tại biên mạng, không tin tưởng chỉ dựa vào IP, mã hoá và tường lửa. Proxy hợp pháp khác hẳn vì dùng IP thật. Liên hệ Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam để được tư vấn.


