
WPAD Proxy Attack: Cơ chế, rủi ro và cách phòng tránh
WPAD Proxy Attack là kỹ thuật lợi dụng cơ chế tự động tìm cấu hình proxy để đưa lưu lượng của nạn nhân đi qua máy chủ do kẻ xấu kiểm soát. Điểm nguy hiểm của kiểu tấn công này là thiết bị tự làm theo cấu hình giả mà người dùng không hề thao tác gì, chỉ cần kết nối vào một mạng không an toàn. Bài viết dành cho người dùng cá nhân và quản trị mạng doanh nghiệp. Cùng ProxyVN tìm hiểu cơ chế, hậu quả, dấu hiệu nhận biết, cách phòng ngừa và quy trình ứng phó khi nghi ngờ bị tấn công.
WPAD Proxy Attack là gì và vì sao có thể xảy ra
WPAD là viết tắt của Web Proxy Auto-Discovery Protocol, giao thức tự động phát hiện proxy web. Giao thức này giúp thiết bị nhận cấu hình proxy mà người dùng không phải nhập địa chỉ thủ công. Theo tài liệu cấu hình proxy trên Windows của Microsoft, WPAD có thể lấy thông tin qua DNS hoặc DHCP, giúp quản trị viên phân phối một cấu hình chung cho nhiều máy.
WPAD Proxy Attack là một dạng tấn công xen giữa, hay Man-in-the-Middle. Kẻ tấn công lợi dụng tính năng tự động tìm cấu hình proxy của hệ điều hành, đặc biệt là Windows, để chuyển hướng lưu lượng truy cập của nạn nhân qua máy chủ của chúng. Từ vị trí đó, chúng có thể quan sát, chỉnh sửa lưu lượng không mã hóa hoặc dẫn người dùng tới trang đăng nhập giả.
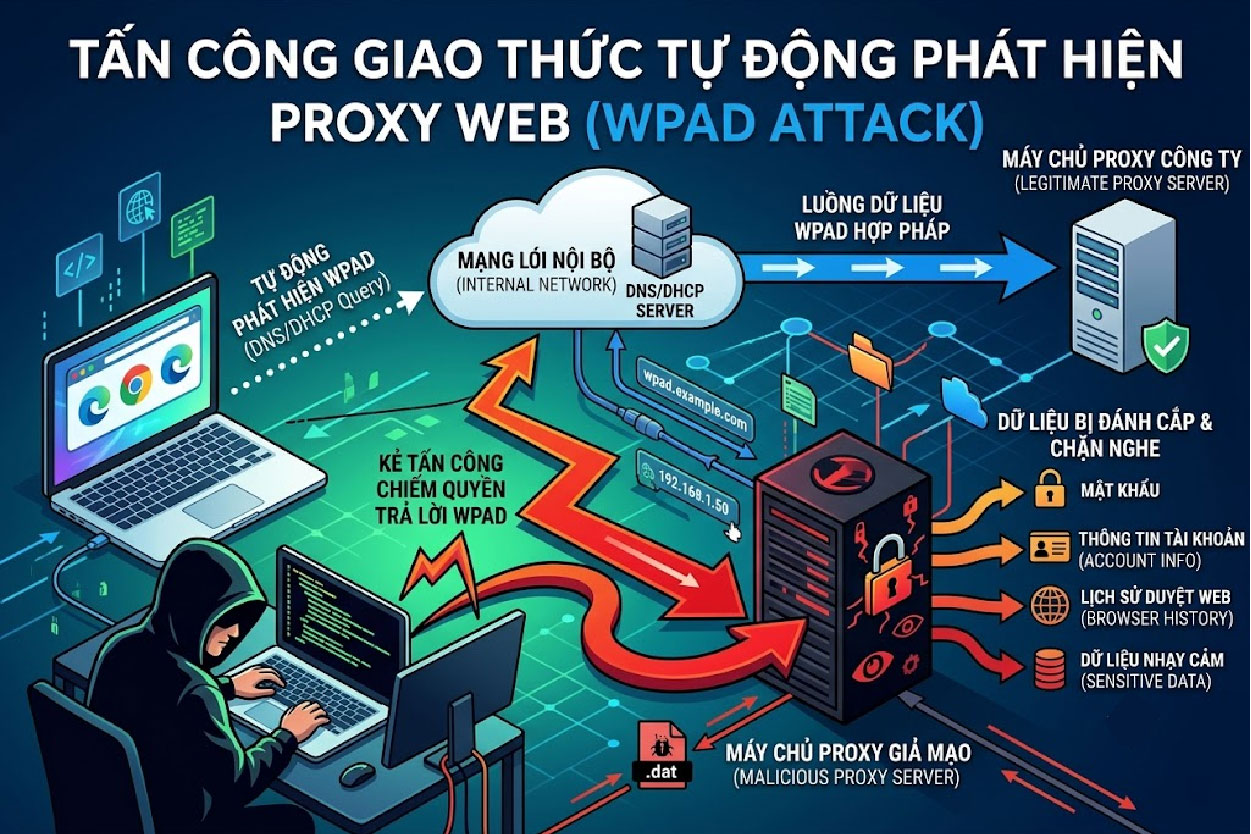
Tấn công Giao thức Tự động Phát hiện Proxy Web
WPAD và tệp PAC
Khi tự động phát hiện được bật, thiết bị đi tìm một tệp cấu hình PAC, thường mang tên wpad.dat. Tệp chứa quy tắc quyết định kết nối nào đi qua proxy và kết nối nào đi trực tiếp. Bài Web Proxy Auto-Discovery giải thích chi tiết cách thiết bị tìm tệp này, còn bài PAC proxy hướng dẫn cú pháp và cách viết tệp PAC.
Rủi ro xuất hiện khi thiết bị tin một nguồn giả mạo. Kẻ tấn công có thể lợi dụng DNS, DHCP hoặc các giao thức phân giải tên cục bộ như LLMNR và NBNS để cung cấp tệp PAC độc hại.
WPAD là cơ chế quản trị hợp lệ. Tuy nhiên, việc tự động tin nhầm nguồn cấu hình có thể biến sự tiện lợi thành rủi ro.
Vì sao WPAD dễ bị lợi dụng
WPAD được thiết kế từ thời mạng nội bộ được coi là môi trường tin cậy. Thiết bị hỏi mạng một câu đơn giản: máy chủ wpad ở đâu, và tin vào câu trả lời đầu tiên nhận được. Không có cơ chế xác thực nào bảo đảm câu trả lời đến từ quản trị viên thật. Trên mạng Wi-Fi công cộng, mạng khách sạn hay mạng chia sẻ, bất kỳ thiết bị nào cùng mạng đều có thể trả lời câu hỏi đó.
Khi máy tính rời mạng công ty, nó vẫn có thể tiếp tục dò tên wpad theo hậu tố tên miền của công ty. Nếu hậu tố đó trùng với một tên miền công khai mà người khác đăng ký được, truy vấn có thể rò rỉ ra Internet. CISA từng cảnh báo về lỗ hổng xung đột tên WPAD liên quan tới tình huống này.
Lịch sử các lỗ hổng liên quan
Microsoft từng xếp các lỗ hổng WPAD trong bản tin MS16-077 ở mức Important. Bản tin mô tả khả năng kẻ tấn công phản hồi truy vấn NetBIOS cho WPAD và chiếm quyền điều khiển lưu lượng ngoài quyền hạn. Các bản vá sau đó đã hạn chế một phần, nhưng cơ chế tự động phát hiện về bản chất vẫn dựa trên niềm tin vào mạng cục bộ.
Cách WPAD Proxy Attack chuyển hướng lưu lượng
Ở mức khái niệm, một cuộc tấn công thường diễn ra theo chuỗi ba giai đoạn. Hiểu chuỗi này giúp quản trị viên biết cần chặn ở điểm nào.
Giai đoạn 1: Giả mạo máy chủ WPAD
Thiết bị gửi yêu cầu tìm cấu hình proxy ra mạng. Kẻ xấu ở cùng mạng, hoặc đã can thiệp được vào hạ tầng, cố gắng phản hồi trước máy chủ hợp lệ, hoặc phản hồi khi mạng không có máy chủ hợp lệ nào.
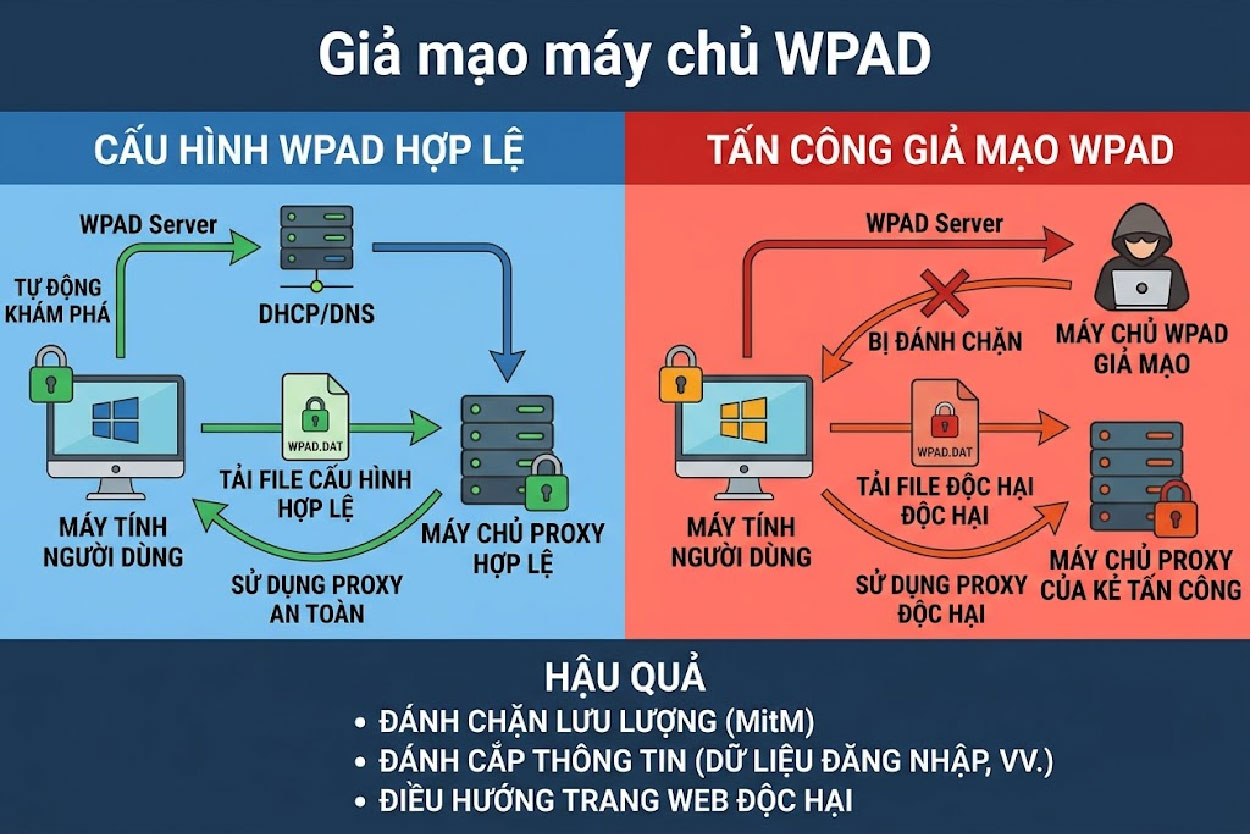
Giả mạo máy chủ WPAD
Thiết bị có thể tin địa chỉ do đối tượng cung cấp chính là nơi lưu tệp PAC.
Giai đoạn 2: Phân phối tệp PAC giả
Máy nạn nhân tự tải tệp wpad.dat từ địa chỉ đó. Tệp giả có nội dung rất ngắn, yêu cầu trình duyệt và một số ứng dụng gửi mọi kết nối qua một proxy lạ.
Giai đoạn 3: Chuyển hướng qua proxy giả
Sau khi tệp PAC được áp dụng, proxy giả đứng giữa thiết bị và website đích. Toàn bộ chuỗi diễn ra như sau:
- Thiết bị hỏi mạng về vị trí cấu hình WPAD.
- Máy chủ giả trả về địa chỉ tệp PAC do kẻ xấu quản lý.
- Thiết bị tự tải và áp dụng quy tắc proxy trong tệp.
- Lưu lượng phù hợp với quy tắc bị chuyển qua proxy giả.
Như vậy, đối tượng không cần xâm nhập trình duyệt hay cài mã độc. Chúng chỉ khiến thiết bị tự chọn sai đường đi bằng một cấu hình trông có vẻ hợp lệ.
Hậu quả và dấu hiệu của WPAD Proxy Attack
Mức độ thiệt hại phụ thuộc vào loại kết nối và cấu hình bảo mật của thiết bị. Vì vậy, bị chuyển qua proxy lạ không đồng nghĩa mọi dữ liệu đã bị đọc.
Rủi ro với HTTP
Lưu lượng HTTP không mã hóa có thể bị đọc hoặc chỉnh sửa toàn bộ. Tên đăng nhập, dữ liệu biểu mẫu và cookie phiên có nguy cơ bị lộ nếu website vẫn truyền chúng qua HTTP. Đối tượng còn có thể chèn mã vào trang, thay nội dung tải xuống hoặc dẫn người dùng tới trang đăng nhập giả.
HTTPS không tự động bị giải mã
Một proxy giả qua WPAD không mặc nhiên giải mã được phiên HTTPS hợp lệ. Nếu chứng chỉ được trình duyệt xác minh đúng, TLS vẫn bảo vệ nội dung giữa trình duyệt và máy chủ đích. Proxy giả chỉ thấy tên miền đang truy cập.
Tuy nhiên, đối tượng có thể dụ người dùng chuyển sang HTTP, hoặc trình bày một chứng chỉ giả với hy vọng người dùng bỏ qua cảnh báo. Việc đọc được HTTPS thường cần thêm điều kiện, ví dụ một chứng chỉ gốc giả đã được cài và tin cậy trên máy. Khi trình duyệt báo lỗi chứng chỉ ngay sau khi đổi Wi-Fi, anh em nên ngắt mạng, kiểm tra cấu hình proxy và xác minh website bằng một kết nối đáng tin hơn.
Rủi ro với thông tin xác thực Windows
Trong mạng Windows, một số ứng dụng tự gửi thông tin xác thực tới proxy yêu cầu. Nếu proxy giả yêu cầu xác thực, thiết bị có thể gửi dữ liệu xác thực dạng băm của tài khoản người dùng. Đây là lý do Microsoft khuyến nghị kiểm soát chặt các tính năng xác thực proxy tự động trong môi trường doanh nghiệp.
Dấu hiệu cần rà soát
Một biểu hiện riêng lẻ chưa đủ để kết luận có tấn công. Nhiều dấu hiệu cùng xuất hiện mới là lý do để kiểm tra sâu:
- Website quen thuộc bỗng chuyển sang HTTP hoặc báo lỗi chứng chỉ.
- Trang đăng nhập có tên miền hay giao diện khác thường.
- Cài đặt proxy của máy có địa chỉ tập lệnh cấu hình lạ.
- Nhật ký DNS có nhiều truy vấn wpad ngoài dự kiến.
- Lưu lượng đi qua proxy mà quản trị viên không thiết lập.
- Tốc độ duyệt web chậm bất thường chỉ trên một mạng cụ thể.
Tóm lại, cảnh báo chứng chỉ và proxy lạ cần được xác minh, không nên bỏ qua để tiếp tục truy cập.
Ai có nguy cơ bị WPAD Proxy Attack cao nhất
Không phải ai cũng chịu rủi ro như nhau. Mức độ phụ thuộc vào thói quen kết nối và cấu hình thiết bị.
Nhân viên làm việc từ xa
Laptop công ty thường bật tự động phát hiện proxy để dùng trong văn phòng. Khi mang ra quán cà phê, sân bay hay khách sạn, máy vẫn tiếp tục dò wpad trên mạng lạ. Đây là nhóm có nguy cơ cao nhất.
Mạng khách và mạng chia sẻ
Văn phòng chia sẻ, ký túc xá, chung cư dùng chung Wi-Fi là môi trường mà nhiều thiết bị không quen biết cùng nằm trong một mạng. Bất kỳ thiết bị nào cũng có thể trả lời truy vấn WPAD.
Doanh nghiệp dùng hậu tố tên miền nội bộ không thuộc sở hữu
Doanh nghiệp đặt tên miền nội bộ trùng với một tên miền công khai mà họ không sở hữu có nguy cơ rò rỉ truy vấn wpad ra Internet. Khi máy tính rời mạng công ty, truy vấn có thể tới máy chủ của bên thứ ba.
Người dùng cá nhân
Máy tính cá nhân dùng Windows với tùy chọn tự động phát hiện bật sẵn cũng có nguy cơ, dù thấp hơn nhân viên mang laptop công ty đi khắp nơi.
Cách phòng chống WPAD Proxy Attack
Trước tiên, cần xác định mạng có đang dùng WPAD hay không. Tắt WPAD khi chưa kiểm tra có thể làm gián đoạn ứng dụng doanh nghiệp đang cần proxy tự động.
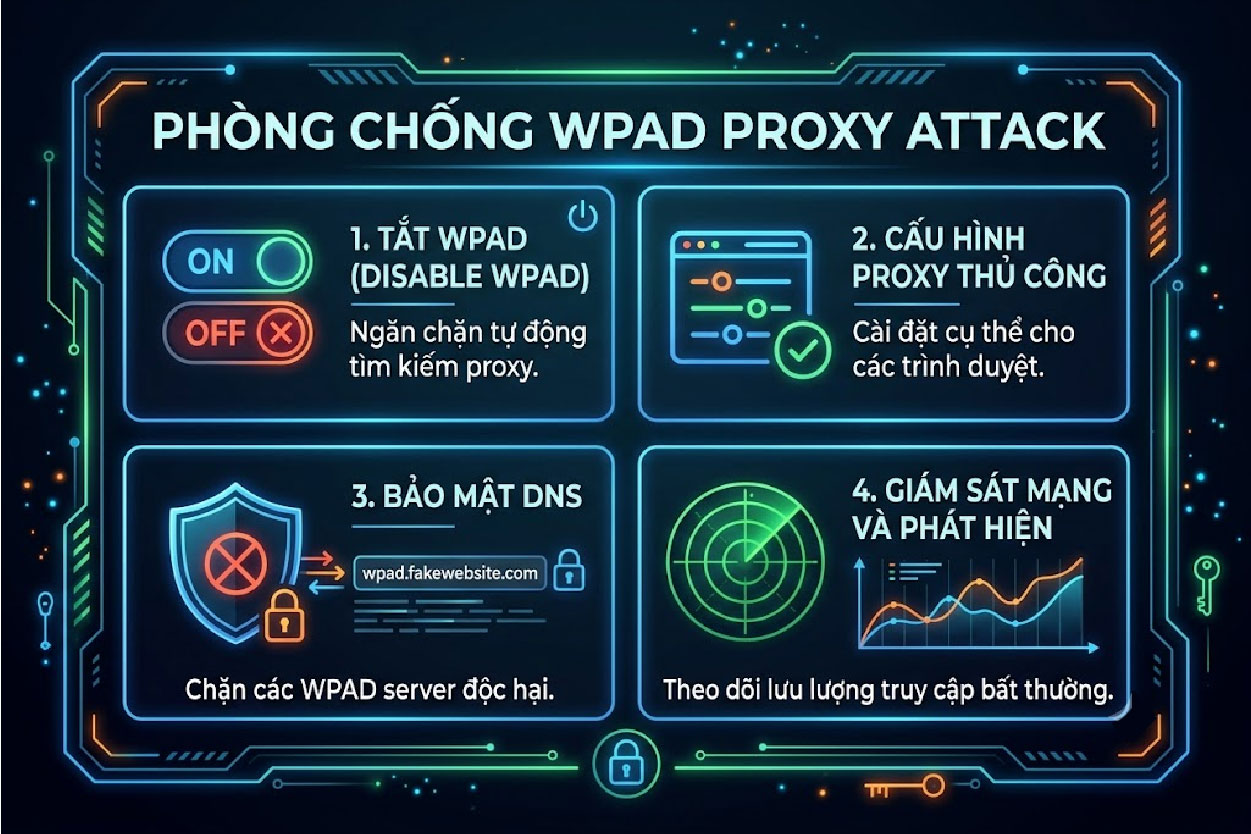
Phòng chống WPAD Proxy Attack
Dành cho người dùng cá nhân
Nếu không dùng proxy do cơ quan cung cấp, anh em có thể kiểm tra Windows theo trình tự sau:
- Mở Settings, chọn Network and Internet, rồi chọn Proxy.
- Tắt Automatically detect settings trong phần thiết lập tự động.
- Kiểm tra Use setup script và Use a proxy server, chỉ giữ cấu hình đã xác minh.
- Khởi động lại trình duyệt, kiểm tra tên miền và chứng chỉ HTTPS của các trang quen thuộc.
- Không đăng nhập tài khoản quan trọng trên mạng Wi-Fi có dấu hiệu lạ.
Microsoft lưu ý việc tắt WPAD trong WinHTTP chưa bao phủ mọi ứng dụng bên thứ ba. Vì vậy, hướng dẫn vô hiệu hóa WPAD của Microsoft yêu cầu tắt thêm trong phần cài đặt Windows.
Dành cho mạng doanh nghiệp
Quản trị viên cần kiểm soát cả thiết bị đầu cuối, DNS và DHCP. Các việc nên ưu tiên gồm:
- Xác định hệ thống đang dùng WPAD, PAC trực tiếp hay proxy tĩnh.
- Nếu không dùng WPAD, vô hiệu hóa bằng chính sách tập trung trên mọi máy.
- Nếu vẫn dùng, chỉ cấp WPAD và PAC từ máy chủ nội bộ được quản lý.
- Tạo bản ghi DNS wpad hợp lệ trong nội bộ để thiết bị không đi tìm ở nơi khác.
- Ngăn các phản hồi DNS, DHCP, LLMNR hoặc NBNS trái phép trong mạng.
- Cân nhắc tắt LLMNR và NetBIOS qua TCP/IP nếu môi trường không cần.
- Cập nhật hệ điều hành và phần mềm để nhận các bản vá bảo mật.
- Theo dõi truy vấn wpad, nguồn tải PAC và các thay đổi đường đi của proxy.
- Tách mạng khách khỏi mạng nhân viên để hạn chế khả năng can thiệp.
Trên Windows 10 từ phiên bản 1809 và Windows Server 2019 trở lên, Microsoft cung cấp khóa DisableWpad cho WinHTTP. Việc chỉnh Registry nên do quản trị viên thực hiện, có sao lưu và thử nghiệm trên nhóm nhỏ trước.
Chuyển sang địa chỉ PAC cố định
Thay vì để thiết bị tự dò, doanh nghiệp có thể phân phối trực tiếp địa chỉ tệp PAC qua chính sách quản lý thiết bị, tốt nhất qua HTTPS. Cách này giữ được sự linh hoạt của PAC mà loại bỏ bước dò tìm dễ bị giả mạo. Với công cụ dòng lệnh và máy chủ không đọc PAC, dùng biến môi trường và danh sách loại trừ; bài no_proxy là gì hướng dẫn chi tiết.
Bảng tóm tắt biện pháp theo đối tượng
Đối tượng |
Biện pháp chính |
Mức ưu tiên |
|---|---|---|
Người dùng cá nhân |
Tắt tự động phát hiện proxy |
Cao |
Nhân viên làm việc từ xa |
Chính sách tắt WPAD ngoài mạng công ty, dùng VPN |
Rất cao |
Quản trị mạng nội bộ |
Bản ghi wpad hợp lệ, chặn phản hồi trái phép |
Cao |
Doanh nghiệp nói chung |
Chuyển sang địa chỉ PAC cố định qua HTTPS |
Cao |
Mạng khách |
Tách riêng, cách ly thiết bị khách |
Trung bình đến cao |
Đánh giá mức độ phơi nhiễm WPAD trong mạng doanh nghiệp
Trước khi áp dụng biện pháp, quản trị viên nên biết mạng của mình đang ở đâu. Một đợt đánh giá ngắn giúp trả lời ba câu hỏi: thiết bị nào đang bật tự động phát hiện, mạng có máy chủ WPAD hợp lệ không, và truy vấn wpad có đang rò rỉ ra ngoài không.
Kiểm kê cấu hình thiết bị
Dùng công cụ quản lý thiết bị để thống kê cấu hình proxy trên toàn bộ máy tính: bao nhiêu máy bật tự động phát hiện, bao nhiêu máy dùng địa chỉ PAC cố định, bao nhiêu máy nhập proxy thủ công. Kết quả thường bất ngờ, vì nhiều máy giữ nguyên thiết lập mặc định từ lúc cài đặt mà không ai để ý.
Kiểm tra bản ghi DNS nội bộ
Xác nhận trong DNS nội bộ có bản ghi wpad hay không, và nếu có thì trỏ về đâu. Nếu doanh nghiệp không dùng WPAD, nhiều chuyên gia khuyến nghị vẫn tạo bản ghi wpad trỏ về một địa chỉ an toàn hoặc chặn tên này trên máy chủ DNS, để truy vấn không bị trả lời bởi nguồn khác.
Phân tích nhật ký truy vấn
Lọc nhật ký DNS trong vài tuần để đếm số truy vấn chứa tên wpad, xem chúng đến từ thiết bị nào và có được trả lời không. Truy vấn wpad gửi tới máy chủ DNS bên ngoài là dấu hiệu rò rỉ cần xử lý. Nhật ký DHCP cũng cho biết thiết bị nào đang yêu cầu tùy chọn cấu hình proxy.
Rà soát tên miền nội bộ
Kiểm tra hậu tố tên miền nội bộ của doanh nghiệp có phải là tên miền công khai mà doanh nghiệp sở hữu không. Nếu đang dùng một hậu tố không thuộc sở hữu, nên lên kế hoạch chuyển sang tên miền con của tên miền chính thức hoặc một hậu tố dành riêng cho mạng nội bộ.
Ghi nhận và lập kế hoạch khắc phục
Tổng hợp kết quả thành một báo cáo ngắn: số thiết bị có nguy cơ, các điểm rò rỉ phát hiện được và biện pháp đề xuất kèm thứ tự ưu tiên. Lặp lại đánh giá định kỳ để theo dõi tiến độ.
Đào tạo người dùng nhận biết rủi ro
Biện pháp kỹ thuật chỉ hiệu quả khi người dùng không chủ động bỏ qua cảnh báo. Đào tạo ngắn gọn, đúng trọng tâm giúp giảm đáng kể rủi ro.
Nội dung đào tạo nên tập trung vào ba thông điệp. Thứ nhất, cảnh báo chứng chỉ không phải lỗi vặt để bấm qua, mà là tín hiệu có thể đang bị can thiệp. Thứ hai, khi làm việc ngoài văn phòng, luôn bật VPN công ty trước khi mở email hay hệ thống nội bộ. Thứ ba, khi thấy dấu hiệu lạ, báo ngay cho bộ phận kỹ thuật thay vì tự xử lý hay im lặng.
Những buổi diễn tập ngắn, mô phỏng tình huống gặp cảnh báo chứng chỉ trên Wi-Fi lạ, thường hiệu quả hơn nhiều so với tài liệu dài. Người dùng nhớ lâu hơn khi đã tự trải qua tình huống.
Quy trình ứng phó khi nghi ngờ bị WPAD Proxy Attack
Khi phát hiện dấu hiệu bất thường, phản ứng nhanh và đúng thứ tự giúp hạn chế thiệt hại.
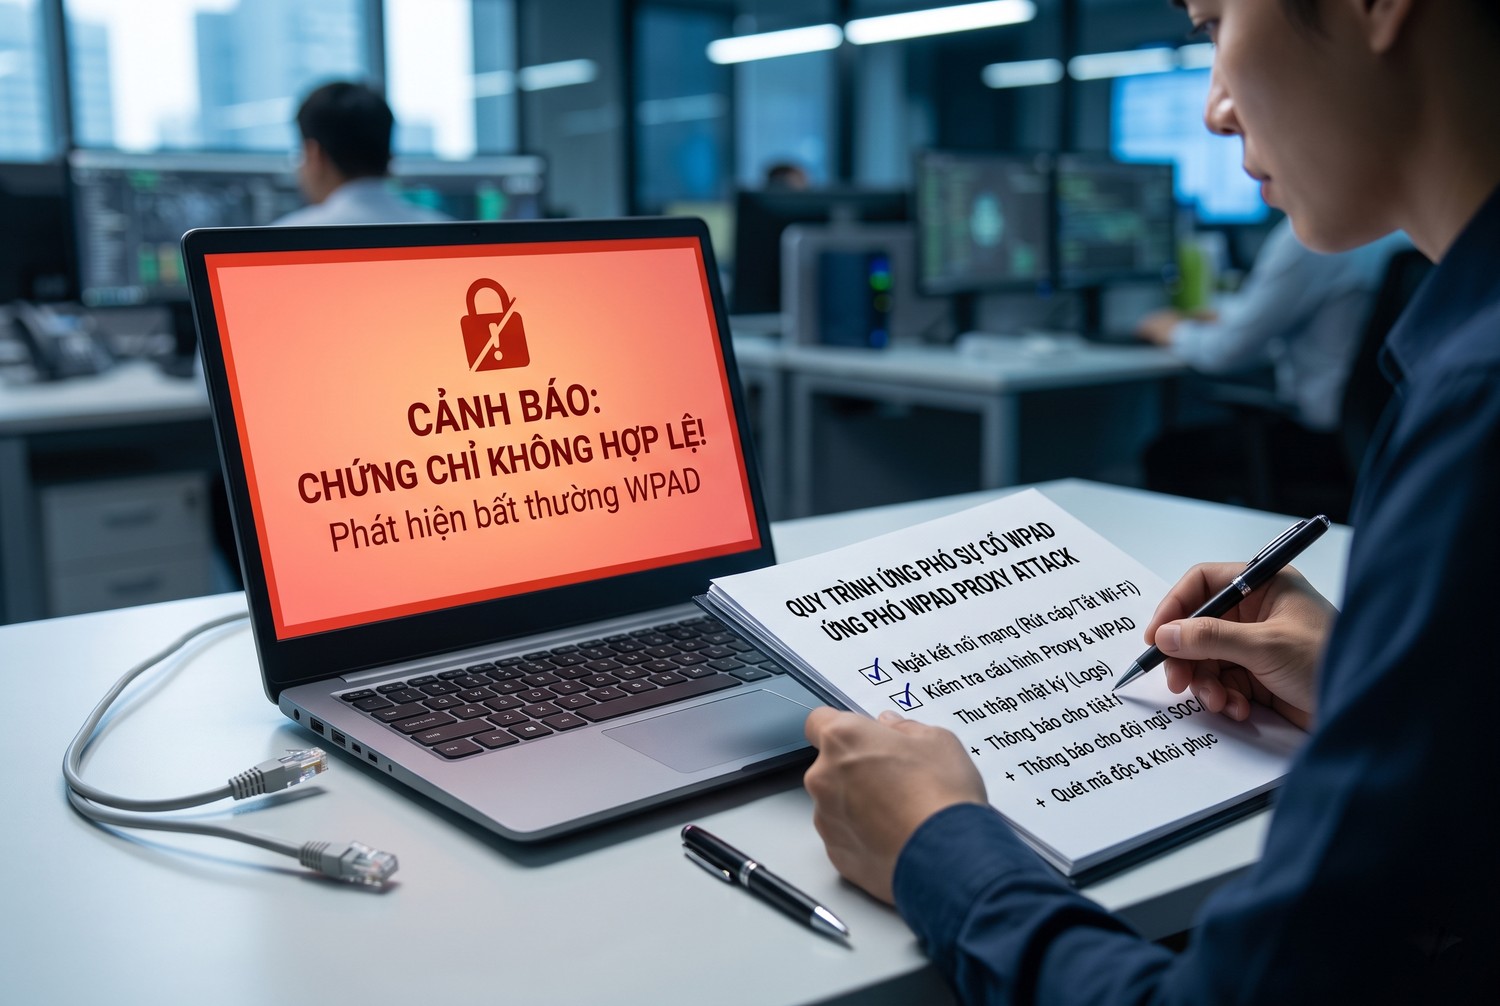
Ứng phó khi nghi ngờ bị WPAD Proxy Attack
Bước 1: Cô lập thiết bị
Ngắt thiết bị khỏi mạng nghi ngờ ngay lập tức, tắt Wi-Fi hoặc rút cáp mạng nếu đang dùng mạng dây. Không tiếp tục đăng nhập hay nhập mật khẩu trên bất kỳ trang nào báo lỗi chứng chỉ.
Bước 2: Kiểm tra và xóa cấu hình lạ
Mở cài đặt proxy, ghi lại địa chỉ tập lệnh cấu hình lạ nếu có để phục vụ điều tra, rồi xóa và tắt tự động phát hiện nếu không cần dùng.
Bước 3: Đổi thông tin đăng nhập
Đổi mật khẩu của các tài khoản đã đăng nhập trong thời gian nghi ngờ, ưu tiên email và tài khoản công việc. Đăng xuất mọi phiên đăng nhập đang hoạt động.
Bước 4: Báo cáo cho bộ phận kỹ thuật
Với nhân viên doanh nghiệp, báo ngay cho bộ phận an ninh mạng kèm thời điểm, tên mạng Wi-Fi và các dấu hiệu đã thấy. Thông tin này giúp họ xác định phạm vi ảnh hưởng.
Bước 5: Rà soát nhật ký
Quản trị viên rà soát nhật ký DNS, DHCP, proxy và hệ thống xác thực để tìm các thiết bị khác có thể bị ảnh hưởng, nguồn phát tán cấu hình giả và các lần đăng nhập bất thường.
Tình huống giả lập
Trong một buổi diễn tập, nhân viên dùng Wi-Fi chung tại văn phòng chia sẻ rồi gặp lỗi chứng chỉ khi mở trang email công ty. Đội an ninh kiểm tra và phát hiện máy đang nhận cấu hình proxy từ một thiết bị không có trong danh sách quản lý. Sau khi cô lập máy, xóa cấu hình và đổi mật khẩu, đội áp dụng chính sách tắt WPAD cho mọi laptop khi ở ngoài mạng công ty.
Bài học là kết nối ổn định chưa đủ chứng minh proxy an toàn. Nguồn cấu hình rõ ràng, công cụ ít lỗi và hỗ trợ kịp thời giúp giảm gián đoạn, nhưng không thay thế được chính sách bảo mật.
Dùng proxy an toàn khi đã hiểu rủi ro WPAD
Rủi ro WPAD không có nghĩa proxy nói chung là nguy hiểm. Vấn đề nằm ở việc thiết bị tự tin vào nguồn cấu hình không xác minh. Khi anh em chủ động nhập thông số proxy từ nhà cung cấp rõ ràng, hoặc dùng địa chỉ PAC cố định do quản trị viên cung cấp, rủi ro này gần như được loại bỏ.
Để giảm rủi ro từ proxy lạ trong mạng, anh em nên mua proxy uy tín có user, password riêng tại ProxyVN thay vì dùng proxy tự dò.
Xem thêm:
- Web Proxy Auto-Discovery: Cơ chế, rủi ro và cách dùng
- PAC Proxy: Hướng dẫn cấu hình tự động cho doanh nghiệp
Câu hỏi thường gặp về WPAD Proxy Attack
Mac và Linux có bị WPAD Proxy Attack không?
Có thể, nếu tùy chọn tự động phát hiện proxy được bật trong cài đặt mạng hoặc trong trình duyệt. Firefox, chẳng hạn, có cài đặt kết nối riêng và có thể tự dò proxy độc lập với hệ điều hành. Tuy nhiên, tùy chọn này thường tắt theo mặc định trên macOS và Linux, nên rủi ro thấp hơn so với Windows.
Dùng VPN có tránh được WPAD Proxy Attack không?
VPN mã hóa lưu lượng ra khỏi thiết bị, nhưng việc dò WPAD có thể diễn ra trước khi VPN kết nối. Tắt tự động phát hiện vẫn là biện pháp trực tiếp và hiệu quả nhất.
Làm sao biết máy mình đang bật tự động phát hiện proxy?
Trên Windows, mở Settings, vào Network and Internet, chọn Proxy và xem công tắc Automatically detect settings. Trên macOS, mở cài đặt mạng của kết nối đang dùng, vào phần Proxies và xem mục tự động phát hiện proxy có được chọn không. Nếu không chắc tổ chức của mình có dùng WPAD hay không, hãy hỏi bộ phận kỹ thuật trước khi thay đổi.
Tắt WPAD có làm mất Internet không?
Trên máy cá nhân dùng mạng gia đình hoặc mạng di động, gần như không ảnh hưởng gì. Trong doanh nghiệp đang dùng WPAD, tắt có thể khiến máy không nhận được cấu hình proxy, nên cần phối hợp với bộ phận kỹ thuật.
WPAD Proxy Attack biến một cơ chế cấu hình tiện lợi thành đường chuyển hướng lưu lượng khi thiết bị tin nhầm máy chủ giả. Anh em nên kiểm tra cài đặt WPAD, bảo vệ DNS và DHCP, chuyển sang địa chỉ PAC cố định khi có thể và không bỏ qua cảnh báo HTTPS. Khi cần tư vấn về proxy an toàn, hãy liên hệ Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam.


