
yum và dnf proxy: Cấu hình proxy cho CentOS, Rocky, RHEL
yum proxy là cấu hình để trình quản lý gói yum, và người kế nhiệm của nó là dnf, tải gói phần mềm qua máy chủ proxy trên các bản Linux nhóm Red Hat: RHEL, CentOS, CentOS Stream, Rocky Linux, AlmaLinux, Oracle Linux, Fedora. Máy chủ trong mạng doanh nghiệp, trung tâm dữ liệu thường không được ra Internet trực tiếp, mọi lượt tải phải đi qua proxy. Nếu không cấu hình đúng, lệnh cài đặt báo lỗi không tìm thấy kho, hết thời gian chờ, hoặc lỗi xác thực. Bài này ProxyVN hướng dẫn khai báo proxy trong yum.conf và dnf.conf, proxy có tài khoản, proxy riêng cho từng kho, dùng biến môi trường và tham số dòng lệnh, cùng cách xử lý lỗi Cannot find a valid baseurl và các lỗi thường gặp. Xem thêm dịch vụ tại ProxyVN.
Tổng quan về yum, dnf và proxy
yum và dnf
yum là trình quản lý gói truyền thống của nhóm Red Hat, dùng tới RHEL 7 và CentOS 7. Từ RHEL 8, CentOS 8 trở đi, dnf thay thế yum, lệnh yum vẫn còn nhưng chỉ là tên gọi khác trỏ tới dnf. Cú pháp cấu hình proxy của hai công cụ gần như giống nhau, khác ở tên tệp và một vài giá trị đặc biệt.
Bản phân phối |
Trình quản lý gói |
Tệp cấu hình chính |
|---|---|---|
RHEL 7, CentOS 7 |
yum |
/etc/yum.conf |
RHEL 8, 9, CentOS Stream |
dnf (yum là tên phụ) |
/etc/dnf/dnf.conf |
Rocky Linux, AlmaLinux 8, 9 |
dnf |
/etc/dnf/dnf.conf |
Fedora |
dnf |
/etc/dnf/dnf.conf |
Tài liệu đầy đủ các tuỳ chọn có trong tài liệu cấu hình dnf và trang hướng dẫn yum.conf.
Vì sao cần proxy cho trình quản lý gói
- Máy chủ trong vùng mạng kín, chỉ proxy được phép ra Internet.
- Doanh nghiệp muốn ghi nhật ký, kiểm soát những gì máy chủ tải về.
- Dùng proxy có bộ nhớ đệm như Squid để nhiều máy chủ dùng chung gói đã tải, giảm băng thông.
- Kho phần mềm chặn hoặc giới hạn IP của mạng đang dùng.
Squid là proxy hay dùng cho mục đích đệm gói, giới thiệu trong bài Squid proxy là gì.
Thứ tự ưu tiên cấu hình
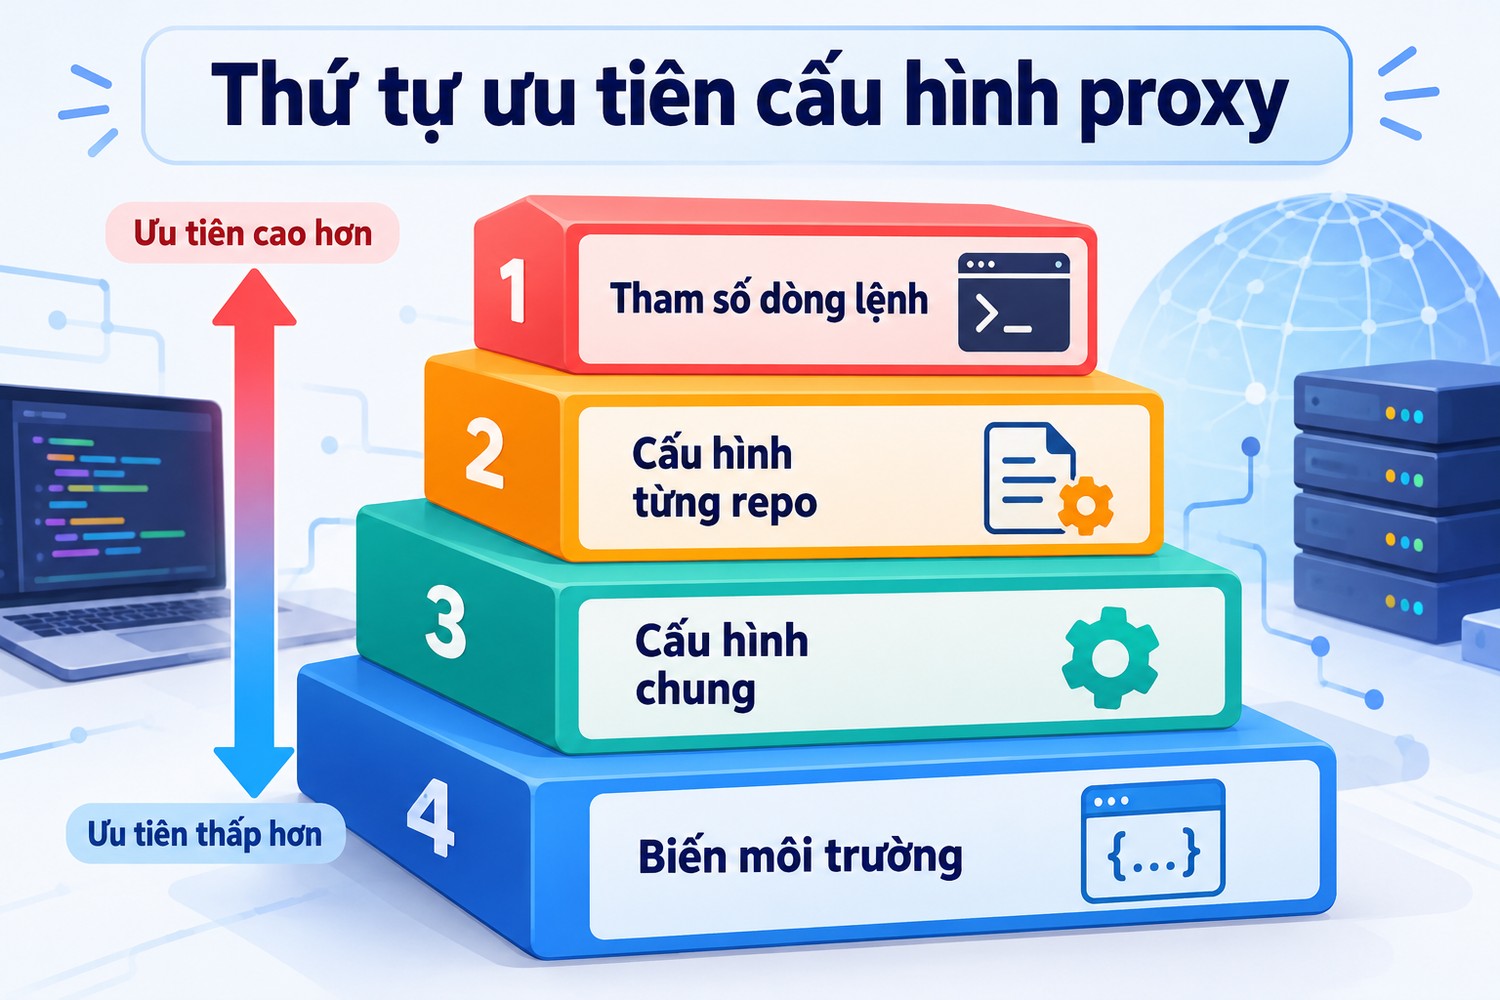
Thứ tự ưu tiên cấu hình proxy
dnf và yum lấy cấu hình proxy theo thứ tự ưu tiên từ cao xuống thấp:
- Tham số dòng lệnh --setopt.
- Mục proxy trong tệp .repo của từng kho.
- Mục proxy trong phần [main] của yum.conf hoặc dnf.conf.
- Biến môi trường http_proxy, https_proxy, ftp_proxy.
Biết thứ tự này giúp hiểu vì sao đặt biến môi trường mà không có tác dụng: có thể cấu hình trong tệp đang ghi đè.
Cấu hình proxy trong dnf.conf và yum.conf
Proxy không có tài khoản
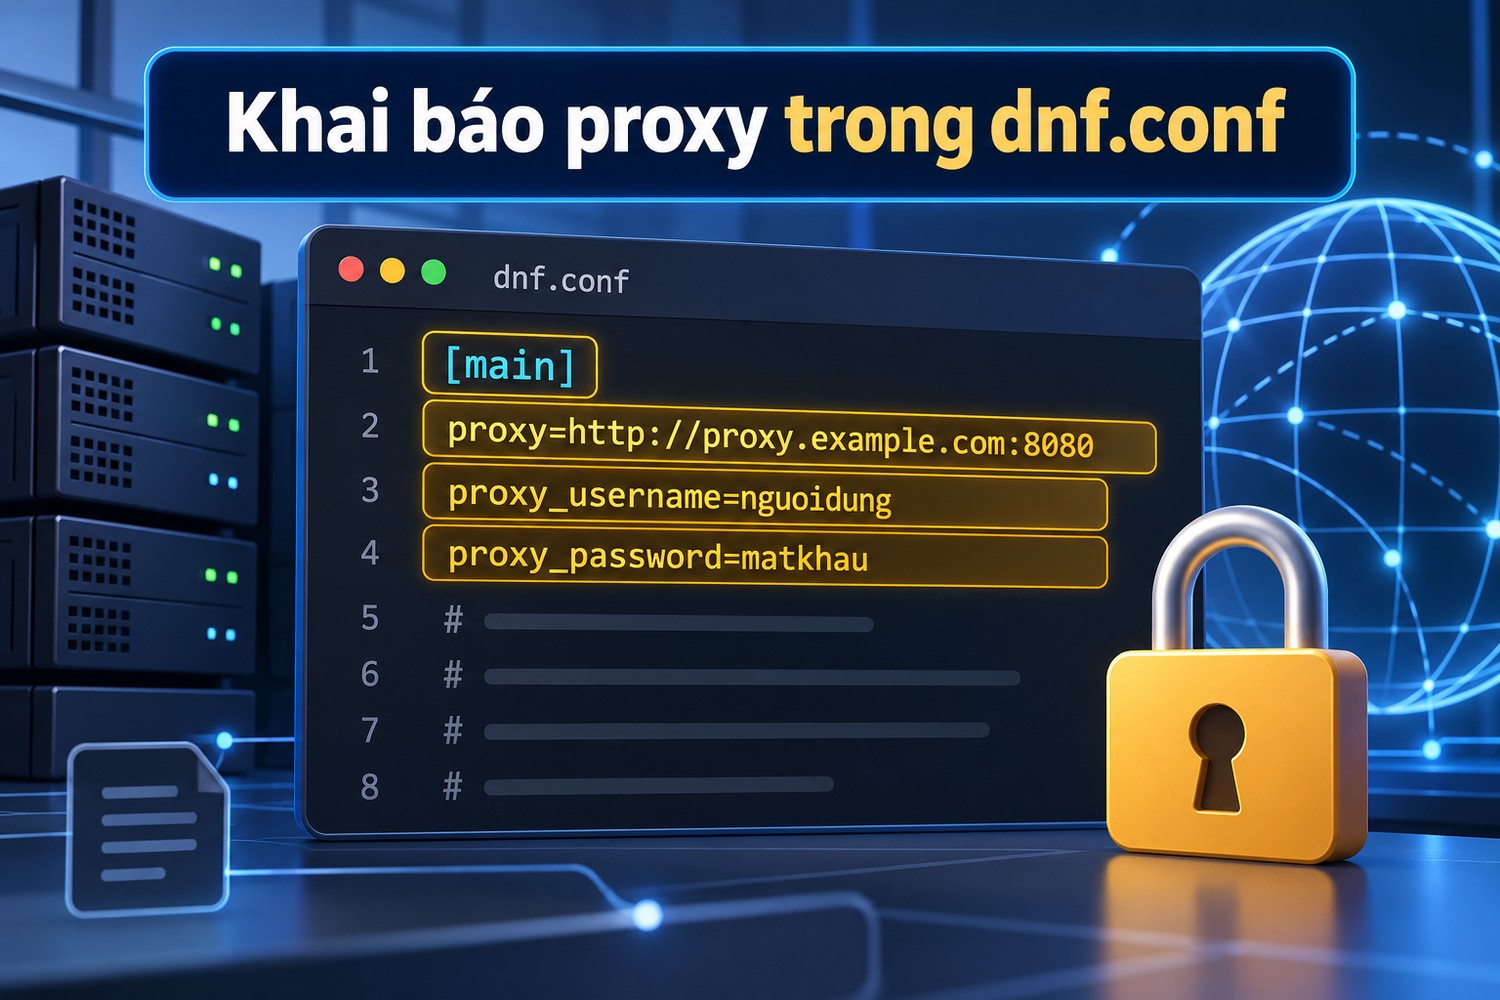
Khai báo proxy trong dnf.conf
Mở tệp cấu hình bằng quyền root:
sudo vi /etc/dnf/dnf.confThêm dòng proxy vào phần [main]:
[main]
gpgcheck=1
installonly_limit=3
clean_requirements_on_remove=True
proxy=http://10.10.0.5:3128
Với CentOS 7 dùng yum, sửa /etc/yum.conf, cú pháp giống hệt.
Proxy có tài khoản
[main]
proxy=http://10.10.0.5:3128
proxy_username=user123
proxy_password=pass456
Tách tài khoản ra hai dòng riêng giúp tránh lỗi khi mật khẩu có ký tự đặc biệt. Có thể viết gộp vào URL dạng http://user123:pass456@10.10.0.5:3128, nhưng khi đó phải mã hoá phần trăm các ký tự như @, :, #.
Kiểu xác thực
dnf có tuỳ chọn proxy_auth_method để chọn kiểu xác thực với proxy: basic, digest, negotiate, ntlm, hoặc any để tự thương lượng. Proxy công ty dùng xác thực Windows thường cần ntlm. Mặc định là any.
proxy_auth_method=basicBảo vệ tệp chứa mật khẩu
Tệp dnf.conf mặc định ai cũng đọc được. Khi có mật khẩu proxy trong tệp, đổi quyền để chỉ root đọc:
sudo chmod 600 /etc/dnf/dnf.confKiểm tra lại dnf vẫn chạy bình thường bằng sudo sau khi đổi quyền.
Kiểm tra cấu hình
sudo dnf clean all
sudo dnf makecache
Lệnh makecache tải danh sách gói từ mọi kho. Nếu chạy xong không lỗi, proxy đã hoạt động. Thêm tham số -v để xem chi tiết từng kho.
Proxy SOCKS và HTTPS cho dnf
Giao thức được hỗ trợ
dnf dùng thư viện libcurl để tải, nên hỗ trợ các loại proxy mà libcurl hỗ trợ:
proxy=http://10.10.0.5:3128
proxy=https://proxy.cong-ty.vn:443
proxy=socks5://10.10.0.5:1080
proxy=socks5h://10.10.0.5:1080
socks5h gửi tên miền cho proxy phân giải, phù hợp khi máy chủ không có DNS ra ngoài. Khác biệt giữa HTTP và SOCKS5 có trong bài proxy HTTP và SOCKS5.
Với yum trên CentOS 7
yum cũ hỗ trợ proxy HTTP tốt nhất. Proxy SOCKS với yum phụ thuộc phiên bản thư viện, có thể không ổn định. Khi gặp lỗi, ưu tiên dùng proxy HTTP.
Proxy riêng cho từng repo
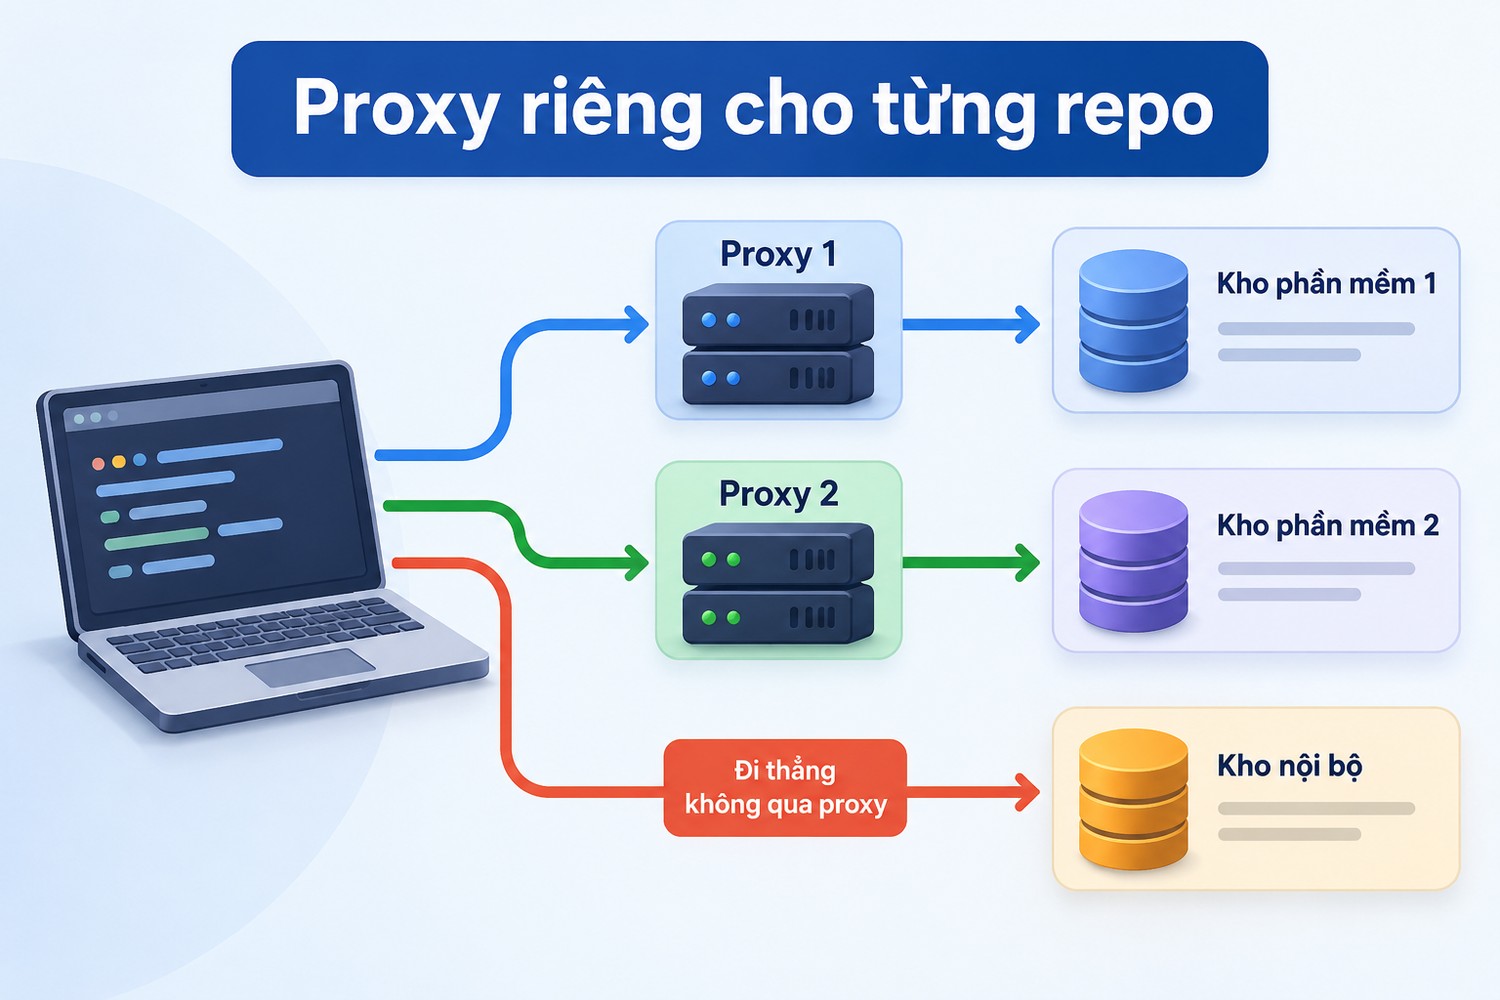
Proxy riêng cho từng repo
Không phải kho nào cũng cần đi qua proxy. Kho nội bộ của công ty, kho mirror trong mạng LAN nên đi thẳng, kho ngoài Internet đi qua proxy.
Khai báo trong tệp .repo
Các kho nằm trong thư mục /etc/yum.repos.d/, mỗi tệp .repo có một hoặc nhiều mục. Thêm dòng proxy vào mục của kho:
[noi-bo]
name=Kho noi bo
baseurl=http://repo.noi-bo.local/rocky/9/
enabled=1
gpgcheck=1
proxy=
Tắt proxy cho một kho
Với dnf, đặt proxy= (để trống) trong mục của kho để bỏ proxy kế thừa từ phần [main]. Giá trị đặc biệt _none_ vẫn được chấp nhận để tương thích với yum cũ. Với yum trên CentOS 7, dùng proxy=_none_.
Kho đi qua proxy khác
[epel]
name=EPEL
metalink=https://mirrors.fedoraproject.org/metalink?repo=epel-9&arch=$basearch
enabled=1
proxy=http://10.10.0.6:3128
proxy_username=user_epel
proxy_password=pass_epel
Hữu ích khi một kho cần đi qua proxy có IP được kho đó cho phép.
Dùng biến môi trường và tham số dòng lệnh
Biến môi trường
export http_proxy=http://10.10.0.5:3128
export https_proxy=http://10.10.0.5:3128
export no_proxy=localhost,127.0.0.1,.noi-bo.local
Biến môi trường có tác dụng với dnf khi không có cấu hình proxy trong tệp. Cách viết no_proxy có trong bài no_proxy là gì.
Lưu ý với sudo
sudo mặc định xoá phần lớn biến môi trường của người dùng. Đặt biến bằng tài khoản thường rồi chạy sudo dnf install sẽ không có proxy. Cách xử lý:
- Dùng sudo -E để giữ biến môi trường.
- Hoặc khai báo proxy trong dnf.conf, cách được khuyến nghị.
- Hoặc cho sudo giữ các biến proxy qua mục env_keep trong cấu hình sudoers.
Tham số dòng lệnh cho một lần chạy
sudo dnf --setopt=proxy=http://10.10.0.5:3128 install htopKhông sửa tệp nào, chỉ có tác dụng với lệnh đó. Tiện khi thử một proxy mới trước khi ghi vào cấu hình. Với yum trên CentOS 7, tham số --setopt cũng dùng được.
Biến môi trường cho toàn hệ thống
Muốn mọi người dùng và dịch vụ đều có biến proxy, thêm vào /etc/environment hoặc tạo tệp trong /etc/profile.d/. Cách làm tương tự trên Ubuntu được trình bày trong bài cách cấu hình proxy Ubuntu.
Lỗi Cannot find a valid baseurl và các lỗi thường gặp
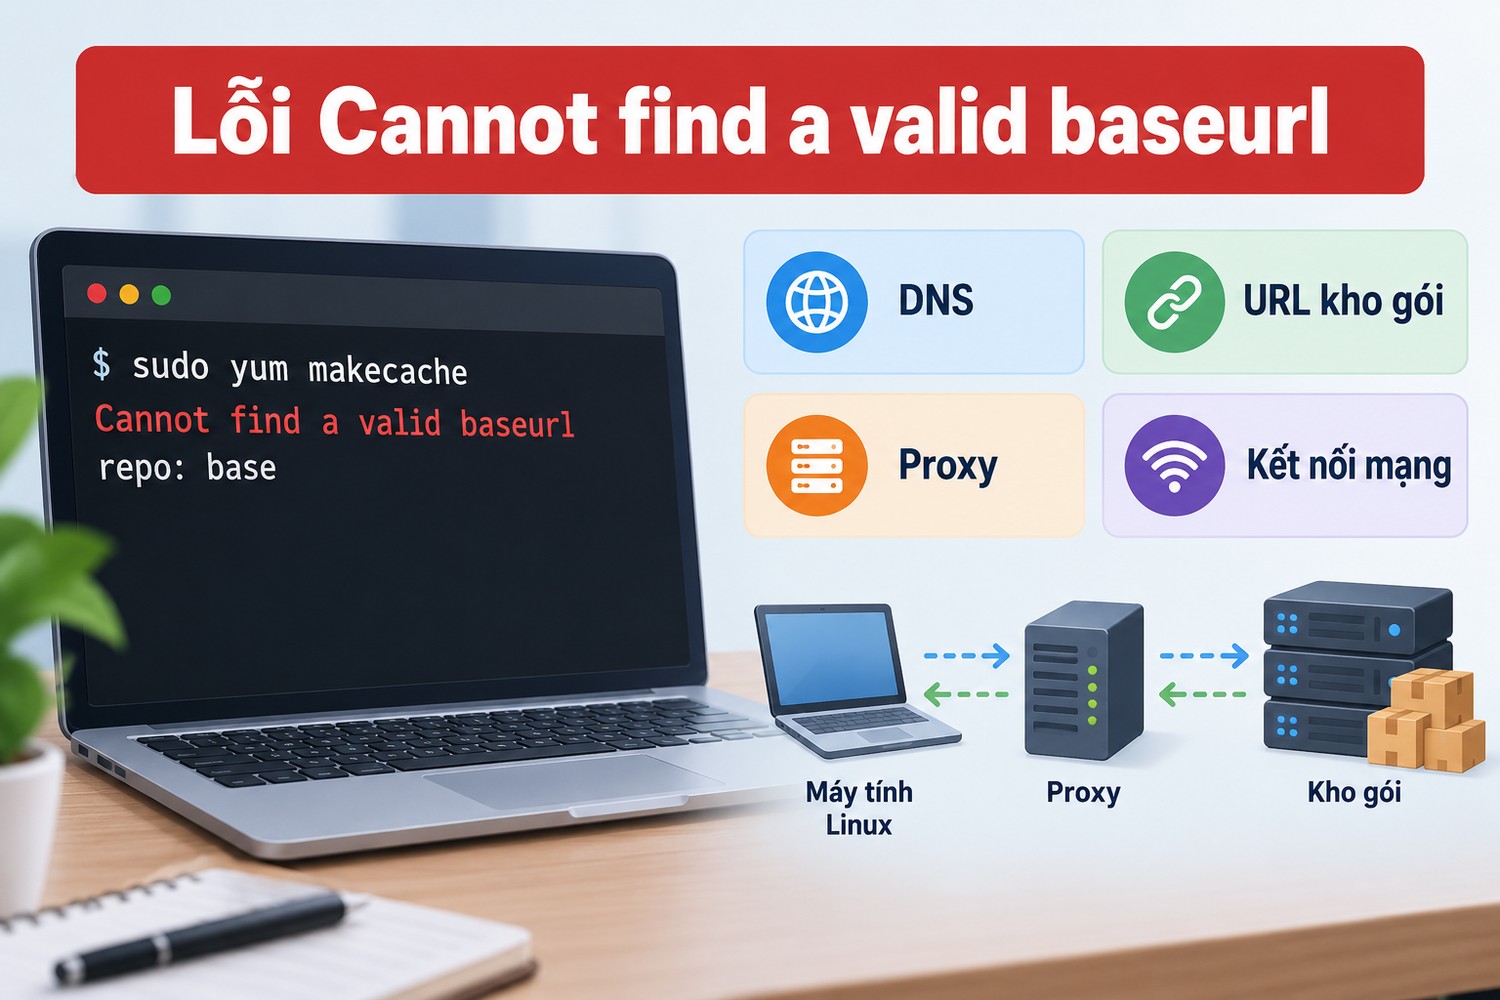
Lỗi Cannot find a valid baseurl
Cannot find a valid baseurl for repo
Đây là lỗi kinh điển của yum trên CentOS 7: "Cannot find a valid baseurl for repo: base/7/x86_64". Nguyên nhân có thể là:
- Máy không ra được Internet và chưa cấu hình proxy.
- Proxy sai địa chỉ, cổng, tài khoản.
- Máy không phân giải được tên miền của kho (DNS lỗi).
- CentOS 7 đã hết vòng đời hỗ trợ từ 30/6/2024, các máy chủ mirrorlist không còn phục vụ, kho chính thức đã chuyển sang lưu trữ.
Phân biệt lỗi do proxy hay do kho hết hạn
Thử tải một địa chỉ của kho qua proxy bằng curl:
curl -x http://10.10.0.5:3128 -I http://vault.centos.org/curl qua proxy thành công mà yum vẫn lỗi, khả năng cao là do địa chỉ kho trong tệp .repo đã chết. Với CentOS 7, cần trỏ baseurl về kho lưu trữ và lên kế hoạch chuyển sang bản phân phối còn được hỗ trợ như Rocky Linux, AlmaLinux. Thông tin về các bản phân phối này có trong tài liệu Rocky Linux và wiki CentOS. Cách dùng curl qua proxy có trong bài curl proxy là gì.
Curl error trong thông báo của dnf
dnf hiển thị lỗi của libcurl kèm mã số:
Thông báo |
Ý nghĩa |
Cách xử lý |
|---|---|---|
Curl error (5): Couldn't resolve proxy name |
Không phân giải được tên proxy |
Dùng IP hoặc sửa DNS |
Curl error (7): Failed to connect |
Không kết nối được proxy |
Kiểm tra địa chỉ, cổng, tường lửa |
Curl error (28): Timeout |
Quá thời gian chờ |
Proxy chậm, tăng timeout |
Curl error (35): SSL connect error |
Lỗi bắt tay TLS |
Kiểm tra proxy HTTPS, chứng chỉ |
Curl error (56): Failure when receiving data |
Kết nối bị cắt giữa chừng |
Proxy chặn, mạng chập chờn |
Curl error (60): SSL certificate problem |
Không tin chứng chỉ |
Thêm chứng chỉ gốc của công ty |
407 Proxy Authentication Required |
Sai tài khoản proxy |
Kiểm tra proxy_username, proxy_password |
Lỗi 56 có bài riêng: lỗi curl 56. Mã 407 có trong bài sửa lỗi 407 Proxy Authentication Required.
Lỗi chứng chỉ khi proxy công ty giải mã HTTPS
Proxy kiểm tra nội dung ký lại HTTPS bằng chứng chỉ gốc của công ty. Thêm chứng chỉ vào kho tin cậy của hệ thống:
sudo cp cong-ty-root.crt /etc/pki/ca-trust/source/anchors/
sudo update-ca-trust
Không tắt sslverify của kho để vượt lỗi, vì mất khả năng phát hiện gói bị giả mạo khi tải.
Bộ nhớ đệm cũ
Sau khi đổi proxy, dnf có thể dùng bộ nhớ đệm cũ với thông tin lỗi. Luôn chạy dnf clean all trước khi kiểm tra lại.
Mô hình triển khai proxy cho máy chủ trong vùng mạng kín
Trước khi gõ cấu hình, nên hình dung rõ đường đi của gói phần mềm từ kho tới máy chủ. Cách bố trí quyết định nên cấu hình proxy ở đâu và cấu hình thế nào.
Mô hình một proxy chung
Mọi máy chủ trỏ tới một proxy chung đặt ở vùng mạng được phép ra Internet. Đơn giản, dễ quản lý, phù hợp hệ thống nhỏ vài chục máy. Điểm yếu là proxy chung trở thành điểm lỗi duy nhất: proxy hỏng, không máy nào cập nhật được. Nên có ít nhất hai proxy, dùng tên miền nội bộ trỏ tới cả hai, hoặc đặt bộ cân bằng tải phía trước.
Mô hình proxy đệm
Proxy có bộ nhớ đệm như Squid lưu lại gói đã tải. Máy chủ đầu tiên tải gói qua Internet, các máy sau lấy từ bộ nhớ đệm trong mạng nội bộ. Với các gói lớn như nhân Linux, thư viện hệ thống, tiết kiệm băng thông rất rõ khi có hàng chục máy cùng cập nhật. Cần cấu hình proxy đệm giữ tệp đủ lớn, vì cấu hình mặc định thường không lưu tệp vài chục megabyte.
Mô hình mirror nội bộ
Một máy chủ mirror đồng bộ toàn bộ kho về định kỳ, các máy chủ khác trỏ baseurl về mirror. Máy chủ ứng dụng không cần proxy nào, chỉ mirror cần ra Internet. Đây là mô hình của hệ thống lớn, cho phép kiểm soát chặt phiên bản gói được cài: chỉ đồng bộ gói đã kiểm thử, tránh trường hợp một bản cập nhật lỗi lan ra toàn hệ thống.
Chọn mô hình theo quy mô
Quy mô |
Mô hình gợi ý |
Ghi chú |
|---|---|---|
Dưới 10 máy |
Một proxy chung |
Đơn giản nhất |
10 đến 100 máy |
Proxy đệm, hai máy dự phòng |
Tiết kiệm băng thông |
Trên 100 máy |
Mirror nội bộ |
Kiểm soát phiên bản gói |
Máy chủ đám mây rải rác |
Proxy ngoài IP cố định |
Khi kho yêu cầu IP được phép |
Gỡ lỗi dnf khi đi qua proxy
Khi dnf báo lỗi chung chung, cần thêm thông tin để biết lỗi nằm ở đâu.
Tăng mức chi tiết
Chạy lệnh với tham số -v để xem dnf đang dùng kho nào, tải từ địa chỉ nào. Với dnf, có thể đặt debuglevel cao hơn trong dnf.conf hoặc qua --setopt=debuglevel=10 khi cần chi tiết tối đa. Đọc từng dòng để biết lỗi xảy ra khi tải metalink, khi tải danh sách gói, hay khi tải từng gói.
Đọc nhật ký của dnf
dnf ghi nhật ký trong thư mục /var/log/. Tệp dnf.log ghi các thao tác chính, tệp dnf.librepo.log ghi chi tiết việc tải qua mạng, bao gồm địa chỉ proxy được dùng và mã lỗi của libcurl. Đây là nơi đầu tiên cần xem khi nghi lỗi proxy.
Tách lỗi proxy với lỗi kho
Lấy một địa chỉ kho từ nhật ký, tải thử bằng curl qua cùng proxy. curl thành công nghĩa là proxy ổn, lỗi nằm ở cấu hình dnf. curl lỗi với cùng mã thì vấn đề ở proxy hoặc mạng. Lỗi từ chối kết nối và cách đọc có trong bài máy chủ proxy từ chối kết nối.
Kiểm tra tường lửa của máy chủ
Một số máy chủ có tường lửa chặn kết nối ra ngoài, kể cả tới proxy. Kiểm tra quy tắc của firewalld hoặc nftables cho phép kết nối tới địa chỉ và cổng của proxy. Bài cách kiểm tra proxy và tường lửa hướng dẫn chi tiết.
Metalink và mirror xa
Nhiều kho dùng metalink để chọn mirror gần nhất. Khi đi qua proxy, máy chủ có thể được trả về mirror theo vị trí của proxy, không theo vị trí của máy. Nếu tải chậm, kiểm tra mirror đang được chọn, cân nhắc đặt baseurl cố định tới mirror gần thay vì dùng metalink.
Bảo mật khi cho máy chủ đi qua proxy
Chỉ cho phép tên miền của kho
Proxy dành cho cập nhật hệ thống nên chỉ cho phép truy cập tên miền của các kho chính thức và kho đã được duyệt. Máy chủ bị xâm nhập sẽ khó tải công cụ độc hại hay gửi dữ liệu ra ngoài qua proxy này. Squid hỗ trợ danh sách cho phép theo tên miền.
Luôn bật kiểm tra chữ ký
Giữ gpgcheck=1 cho mọi kho. Chữ ký GPG đảm bảo gói không bị sửa trên đường đi, kể cả khi proxy hoặc mirror bị xâm nhập. Proxy không làm giảm độ an toàn nếu kiểm tra chữ ký luôn bật.
Quản lý mật khẩu proxy
Dùng tài khoản proxy riêng cho máy chủ, không dùng tài khoản cá nhân của quản trị viên. Khi quản trị viên nghỉ việc, không cần đổi cấu hình trên hàng loạt máy. Đổi mật khẩu định kỳ bằng công cụ tự động hoá.
Ghi nhật ký truy cập
Proxy ghi lại máy nào tải gì, lúc nào. Khi điều tra sự cố bảo mật, nhật ký này giúp biết máy chủ đã tải những gì trước khi có dấu hiệu bất thường.
Các lệnh tải khác trên máy Red Hat cũng cần proxy
Cấu hình proxy trong dnf.conf chỉ có tác dụng với dnf. Nhiều lệnh khác trong quá trình cài đặt cũng cần ra Internet.
rpm nhập khoá GPG từ địa chỉ web
Lệnh rpm --import với địa chỉ https:// không đọc cấu hình của dnf. Tải khoá bằng curl qua proxy rồi nhập từ tệp, hoặc đặt biến môi trường.
curl và wget
Hai công cụ này đọc biến môi trường http_proxy, https_proxy. wget còn đọc tệp /etc/wgetrc. Hướng dẫn có trong bài wget proxy.
subscription-manager trên RHEL
RHEL cần đăng ký với Red Hat để dùng kho chính thức. subscription-manager có cấu hình proxy riêng trong /etc/rhsm/rhsm.conf:
proxy_hostname = 10.10.0.5
proxy_port = 3128
proxy_user = user123
proxy_password = pass456
Hoặc truyền khi đăng ký: subscription-manager register --proxy=10.10.0.5:3128 --proxyuser=user123 --proxypassword=pass456.
pip, Git, Docker
Mỗi công cụ một nơi cấu hình. pip dùng pip.conf, Git dùng git config, Docker daemon dùng tệp cấu hình dịch vụ. Các bài pip proxy, Git proxy, proxy Docker hướng dẫn từng công cụ.
Tự động hoá cấu hình proxy cho nhiều máy chủ
Kickstart khi cài mới
Khi cài hàng loạt máy bằng Kickstart, khai báo proxy cho kho cài đặt bằng tham số --proxy ở dòng url hoặc repo, và ghi proxy vào dnf.conf trong phần %post để máy dùng được ngay sau khi cài.
Ansible
Với hệ thống đã chạy, dùng Ansible chỉnh tệp dnf.conf trên mọi máy:
- name: Khai bao proxy cho dnf
  community.general.ini_file:
    path: /etc/dnf/dnf.conf
    section: main
    option: proxy
    value: http://10.10.0.5:3128
Mật khẩu proxy lưu trong Ansible Vault, không ghi thẳng vào playbook.
Mirror nội bộ thay cho proxy
Với trên vài chục máy chủ, dựng một kho mirror nội bộ bằng reposync hoặc công cụ quản lý gói như Pulp, Foreman. Mirror tải gói một lần qua proxy, các máy chủ khác lấy từ mirror trong mạng LAN, nhanh hơn và không phụ thuộc Internet.
Chuyển từ CentOS 7 sang Rocky Linux, AlmaLinux khi có proxy
CentOS 7 đã hết hỗ trợ, nhiều hệ thống đang chuyển sang Rocky Linux hoặc AlmaLinux. Quá trình chuyển trong mạng có proxy cần lưu ý thêm vài điểm.
Công cụ chuyển đổi cũng cần proxy
Các công cụ chuyển đổi tại chỗ tải gói từ kho của bản phân phối mới. Chúng thường gọi dnf hoặc yum bên dưới, nên dùng cấu hình proxy trong tệp, nhưng một số bước tải tập lệnh, khoá GPG bằng curl thì đọc biến môi trường. Đặt cả hai: dòng proxy trong yum.conf và biến http_proxy, https_proxy trong phiên làm việc, chạy công cụ bằng sudo -E.
Cấu hình proxy sau khi chuyển
Sau khi chuyển từ yum sang dnf, tệp cấu hình chính đổi từ /etc/yum.conf sang /etc/dnf/dnf.conf. Trên nhiều bản, /etc/yum.conf trở thành liên kết tới dnf.conf, nhưng không phải lúc nào cũng vậy. Kiểm tra lại dòng proxy có nằm trong dnf.conf không, nếu không thì thêm vào.
Tệp .repo mới
Các tệp .repo của CentOS được thay bằng tệp của bản phân phối mới. Dòng proxy riêng theo kho trong tệp cũ sẽ mất. Ghi lại cấu hình proxy theo kho trước khi chuyển, khai báo lại sau khi chuyển. Nhớ đổi giá trị proxy=_none_ thành proxy= để trống nếu muốn theo cú pháp mới của dnf, dù giá trị cũ vẫn được chấp nhận.
Thử trên một máy trước
Chọn một máy ít quan trọng, chuyển thử, ghi lại mọi bước liên quan tới proxy. Sau đó mới viết kịch bản tự động cho các máy còn lại.
So sánh cấu hình proxy giữa yum, dnf và apt
Tiêu chí |
yum (CentOS 7) |
dnf (RHEL 8 trở lên) |
apt (Ubuntu, Debian) |
|---|---|---|---|
Tệp cấu hình |
/etc/yum.conf |
/etc/dnf/dnf.conf |
/etc/apt/apt.conf.d/ |
Cú pháp |
proxy=URL |
proxy=URL |
Acquire::http::Proxy "URL"; |
Tài khoản riêng |
proxy_username, proxy_password |
proxy_username, proxy_password |
Trong URL |
Proxy theo kho |
proxy= trong .repo |
proxy= trong .repo |
Theo tên máy chủ |
Tắt proxy theo kho |
proxy=_none_ |
proxy= để trống |
DIRECT |
SOCKS |
Hạn chế |
Có, qua libcurl |
Có ở bản mới |
Chọn proxy cho máy chủ Linux
Proxy nội bộ có đệm
Trong doanh nghiệp, Squid hoặc proxy đệm khác đặt trong mạng giúp tiết kiệm băng thông khi nhiều máy cài cùng gói. Đây là lựa chọn hợp lý nhất cho cập nhật hệ thống.
Proxy ngoài khi cần IP cụ thể
Khi kho phần mềm, dịch vụ đăng ký bản quyền chỉ cho phép một số IP, hoặc máy chủ ở trung tâm dữ liệu cần ra Internet bằng IP cố định, dùng proxy tĩnh từ nhà cung cấp. Proxy datacenter cho tốc độ tải cao, phù hợp tải gói. Anh em cần proxy datacenter IP Việt Nam hoặc Mỹ tốc độ cao cho máy chủ có thể mua proxy tại ProxyVN.
Ưu tiên HTTP
Với dnf và yum, proxy HTTP ít lỗi nhất, tương thích cả bản cũ. Chỉ dùng SOCKS khi nhà cung cấp không có HTTP.
Câu hỏi thường gặp về yum proxy
Dòng proxy đặt ở đâu trong yum.conf
Trong phần [main] của /etc/yum.conf. Đặt ngoài phần [main] sẽ không có tác dụng.
Có cần khởi động lại dịch vụ sau khi sửa dnf.conf không
Không. dnf đọc cấu hình mỗi lần chạy. Chỉ cần chạy dnf clean all để xoá bộ nhớ đệm cũ.
Vì sao dnf vẫn đi qua proxy sau khi xoá dòng proxy
Kiểm tra tệp .repo của từng kho có dòng proxy không, và biến môi trường http_proxy, https_proxy có còn không.
Có dùng proxy có tài khoản chứa ký tự đặc biệt được không
Được, dùng proxy_username và proxy_password tách riêng để khỏi mã hoá. Nếu viết trong URL, mã hoá phần trăm các ký tự đặc biệt.
dnf-automatic có dùng proxy trong dnf.conf không
Có. dnf-automatic dùng cấu hình của dnf, nên proxy trong dnf.conf áp dụng cho cả cập nhật tự động.
dnf có hỗ trợ proxy cho từng người dùng không
dnf chạy với quyền root và đọc cấu hình hệ thống, nên proxy trong dnf.conf áp dụng chung cho cả máy. Không có cấu hình proxy riêng cho từng người dùng thường. Nếu nhiều nhóm cần proxy khác nhau trên cùng máy, dùng --setopt khi chạy lệnh hoặc biến môi trường với sudo -E.
Dùng proxy mua ngoài cho dnf có ổn không
Ổn, miễn proxy cho phép tải tệp lớn và không giới hạn băng thông quá thấp. Proxy datacenter phù hợp hơn proxy dân cư vì tốc độ cao, ổn định. Không dùng proxy miễn phí cho việc cập nhật hệ thống.
Tổng kết
yum proxy và dnf proxy khai báo bằng dòng proxy trong phần [main] của /etc/yum.conf hoặc /etc/dnf/dnf.conf, kèm proxy_username, proxy_password khi cần tài khoản. Có thể đặt proxy riêng hoặc tắt proxy cho từng kho trong tệp .repo, dùng --setopt cho một lần chạy, hoặc biến môi trường nhớ dùng sudo -E. Lỗi Cannot find a valid baseurl trên CentOS 7 không phải lúc nào cũng do proxy, kho hết hạn cũng gây ra. Nhớ cấu hình riêng cho subscription-manager, rpm, pip, Git. Cần proxy datacenter tốc độ cao cho máy chủ Linux, anh em liên hệ Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam để được tư vấn.


