
Squid Proxy Là Gì? Cách Dựng Máy Chủ Proxy Riêng
Squid Proxy là phần mềm proxy mã nguồn mở được dùng nhiều nhất để tự dựng máy chủ trung gian, phục vụ cache, lọc truy cập và giấu IP nội bộ. Trong bài này, ProxyVN giải thích Squid hoạt động ra sao, hướng dẫn cài đặt trên Ubuntu kèm file cấu hình mẫu, cách bật xác thực, và giúp anh em xác định khi nào nên tự dựng thay vì thuê sẵn.
Squid Proxy là gì và vì sao được dùng phổ biến
Squid là phần mềm proxy server mã nguồn mở, ra đời từ giữa thập niên 1990 và vẫn được cộng đồng duy trì tới nay tại trang chủ dự án Squid Cache. Phần mềm chạy chủ yếu trên Linux và các hệ Unix, đóng vai trò trung gian giữa thiết bị người dùng và Internet.
Nếu anh em chưa nắm khái niệm máy chủ trung gian nói chung, bài máy chủ proxy là gì là điểm khởi đầu tốt. Bài này tập trung riêng vào Squid như một công cụ cụ thể.
Lý do Squid vẫn được chọn sau gần 30 năm
Có ba lý do chính. Thứ nhất, phần mềm miễn phí bản quyền, mã nguồn mở nên tùy chỉnh được sâu. Thứ hai, cộng đồng và tài liệu đã tích lũy hàng chục năm, gặp lỗi gì cũng dễ tìm cách xử lý. Thứ ba, Squid chạy ổn trên phần cứng phổ thông.
Một máy chủ cấu hình khiêm tốn vẫn phục vụ được hàng trăm kết nối đồng thời nếu cấu hình đúng. Vì vậy, Squid hợp với cả doanh nghiệp nhỏ, trường học lẫn nhà cung cấp dịch vụ mạng cần một lớp trung gian ổn định.
Hai vai trò: forward proxy và reverse proxy
Squid có thể chạy như forward proxy, đứng trước client để kiểm soát và ẩn danh truy cập ra ngoài. Nó cũng có thể chạy như reverse proxy, đứng trước máy chủ web để cache nội dung và giảm tải cho backend. Khác biệt cốt lõi là proxy đại diện cho ai: forward proxy đại diện cho client, reverse proxy đại diện cho server.
- Forward proxy: kiểm soát truy cập ra Internet, lọc nội dung, ẩn IP nội bộ, cache tài nguyên dùng chung.
- Reverse proxy (chế độ accelerator): đứng trước máy chủ web, trả nội dung từ cache và giảm tải backend.
Trong thực tế, phần lớn người dùng Squid chạy nó ở chế độ forward proxy. Với vai trò reverse proxy và cân bằng tải, nhiều đội chọn công cụ chuyên hơn như trong bài HAProxy là gì.
Cơ chế hoạt động của Squid Proxy
Khi client gửi yêu cầu truy cập web, request không đi thẳng tới máy chủ đích mà dừng ở Squid trước. Squid kiểm tra luật truy cập, ghi log, tra cache, rồi mới quyết định trả kết quả có sẵn hay chuyển tiếp ra ngoài.
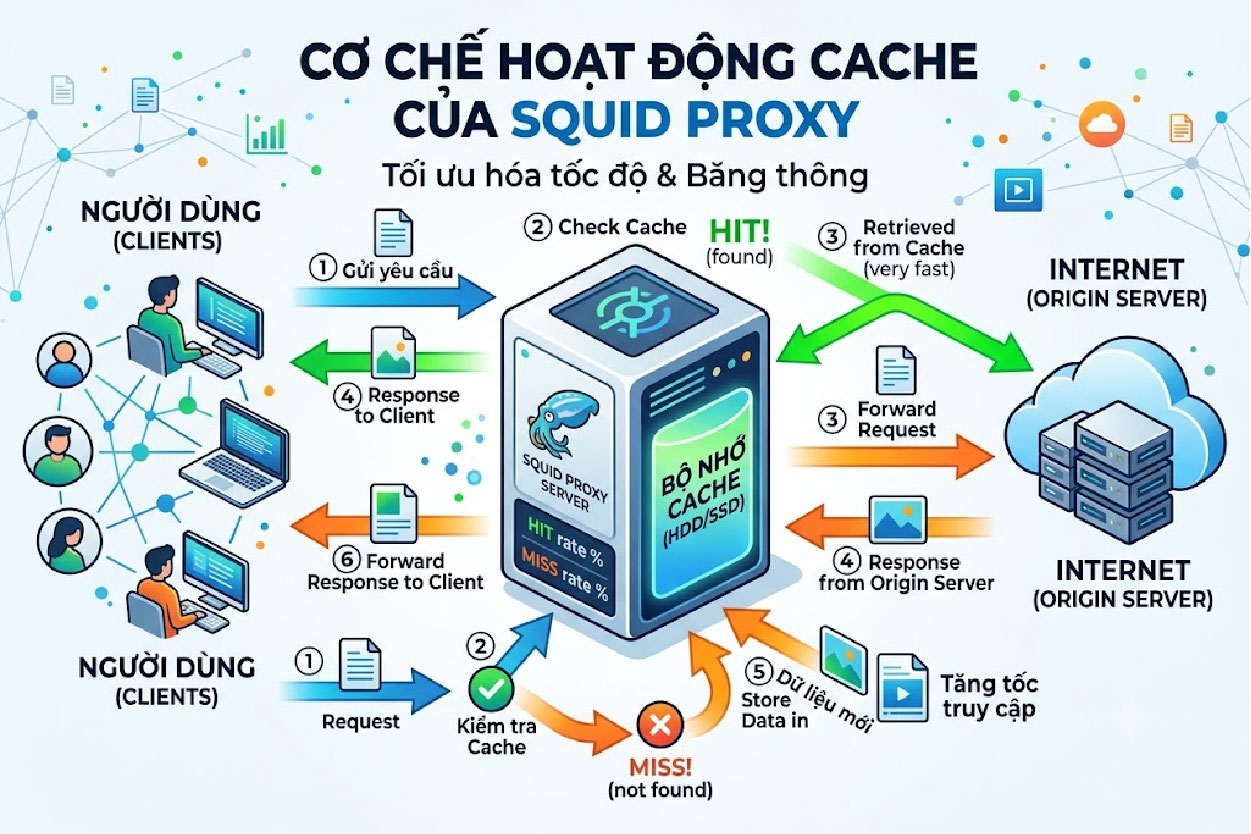
Cơ chế cache của Squid Proxy
Cache là điểm mạnh cốt lõi
Squid lưu bản sao của các nội dung được truy cập nhiều lần, trên RAM và trên ổ đĩa. Lần truy cập kế tiếp tới cùng tài nguyên, nếu bản sao còn hợp lệ, Squid trả kết quả ngay thay vì gửi yêu cầu mới ra Internet. Trong log, kết quả này hiện là TCP_HIT hoặc TCP_MEM_HIT.
Cơ chế này giảm băng thông và rút ngắn thời gian phản hồi cho nội dung lặp lại. Cần lưu ý rằng phần lớn web hiện dùng HTTPS, và Squid chỉ cache được nội dung HTTPS khi bật giải mã SSL Bump, vốn phức tạp và nhạy cảm về quyền riêng tư. Với lưu lượng HTTPS thông thường, Squid chỉ chuyển tiếp qua phương thức CONNECT mà không cache.
Kiểm soát truy cập bằng ACL
Squid dùng access control list để giới hạn theo địa chỉ IP nguồn, cổng, khung giờ, tên miền hoặc người dùng đã xác thực. Mỗi ACL định nghĩa một điều kiện, sau đó các dòng http_access quyết định cho phép hay từ chối theo thứ tự từ trên xuống.
Thứ tự dòng http_access quyết định kết quả: Squid dừng ở dòng khớp đầu tiên. Theo tài liệu chỉ thị http_access, nếu không dòng nào khớp, Squid áp dụng ngược lại với dòng cuối cùng, nên luôn kết thúc bằng "http_access deny all" để tránh hiểu nhầm.
Ghi log và giám sát lưu lượng
Mọi request qua Squid được ghi vào access.log gồm thời điểm, IP nguồn, mã kết quả, dung lượng và URL đích. Với doanh nghiệp, đây là công cụ để rà soát khi có sự cố bảo mật hoặc thống kê mức dùng băng thông theo phòng ban.
Tóm lại, Squid làm ba việc cùng lúc: lọc theo luật, cache nội dung lặp lại và ghi lại toàn bộ lưu lượng đi qua.
Squid Proxy khác gì với proxy thương mại
Đây là điểm nhiều người nhầm. Squid không tự cấp IP; nó chỉ là phần mềm chạy trên máy chủ do anh em tự chọn. IP đi ra Internet chính là IP của máy chủ đó.
Bảng so sánh nhanh
Tiêu chí |
Squid Proxy tự dựng |
Proxy thương mại thuê sẵn |
|---|---|---|
Chi phí phần mềm |
Miễn phí |
Đã gồm trong giá thuê |
Số lượng IP |
Theo số IP gắn với máy chủ tự thuê |
Có sẵn nhiều IP, nhiều khu vực |
Loại IP |
Chủ yếu IP datacenter của nhà cung cấp máy chủ |
Datacenter, dân cư, 4G tùy gói |
Độ phức tạp vận hành |
Cần người cấu hình, vá lỗi, giám sát |
Cắm dùng ngay, nhà cung cấp lo vận hành |
Phù hợp với |
Kiểm soát mạng nội bộ, cache, học kỹ thuật |
Thu thập dữ liệu, nuôi tài khoản, quảng cáo |
Hiểu đúng giới hạn về IP
Muốn có nhiều IP, anh em phải gắn thêm IP vào máy chủ rồi dùng chỉ thị tcp_outgoing_address để chọn IP ra theo ACL. Cách này làm được nhưng mỗi IP vẫn là IP datacenter cùng dải, dễ bị nền tảng nhận diện. Squid không thể biến IP máy chủ thành IP dân cư của nhà mạng.
Hai hướng phục vụ hai nhu cầu khác nhau. Squid hợp khi cần kiểm soát mạng nội bộ hoặc học vận hành proxy; proxy thương mại hợp khi cần nhiều IP đa dạng và không muốn tự bảo trì hạ tầng.
Cách cài Squid Proxy trên Ubuntu từ A–Z
Phần này hướng dẫn dựng một forward proxy có xác thực user/password trên Ubuntu 22.04 hoặc 24.04. Đây là ví dụ triển khai chung, anh em điều chỉnh IP và tên người dùng theo hệ thống của mình.
Cài Squid trên Ubuntu
Chuẩn bị máy chủ
Anh em cần một máy chủ Linux có IP công khai, quyền sudo và cổng 3128 chưa bị dùng. Cấu hình 1 vCPU, 1 GB RAM là đủ cho nhu cầu thử nghiệm và vài chục người dùng. Nếu định bật cache trên đĩa, nên có thêm vài GB dung lượng trống.
Bước 1: cài đặt gói Squid
Cập nhật danh sách gói rồi cài Squid cùng bộ công cụ apache2-utils để tạo file mật khẩu.
sudo apt update
sudo apt install -y squid apache2-utils
squid -v
sudo systemctl status squid
Lệnh squid -v in phiên bản và các tùy chọn biên dịch. Sau khi cài, dịch vụ tự chạy và lắng nghe ở cổng 3128, nhưng cấu hình mặc định chỉ cho phép truy cập từ localhost và mạng nội bộ.
Bước 2: sao lưu file cấu hình gốc
File cấu hình nằm ở /etc/squid/squid.conf và dài hàng nghìn dòng chú thích. Nên giữ bản gốc để tra cứu, rồi viết file mới gọn hơn.
sudo cp /etc/squid/squid.conf /etc/squid/squid.conf.bakBước 3: tạo người dùng cho proxy
Tạo file mật khẩu và người dùng đầu tiên. Lệnh sẽ hỏi mật khẩu hai lần.
sudo htpasswd -c /etc/squid/passwords user1
sudo chown proxy:proxy /etc/squid/passwords
sudo chmod 640 /etc/squid/passwords
Tham số -c chỉ dùng lần đầu để tạo file. Thêm người dùng sau đó thì bỏ -c, nếu không file cũ sẽ bị ghi đè.
Bước 4: viết file squid.conf tối giản
Dưới đây là file cấu hình mẫu cho forward proxy có xác thực, chặn cổng lạ, ẩn header tiết lộ IP client và giới hạn cache. Trên Ubuntu, chương trình xác thực basic_ncsa_auth nằm ở /usr/lib/squid/.
# Cổng lắng nghe
http_port 3128

# Xác thực user/password
auth_param basic program /usr/lib/squid/basic_ncsa_auth /etc/squid/passwords
auth_param basic realm Squid Proxy
auth_param basic credentialsttl 2 hours
acl authenticated proxy_auth REQUIRED

# Chỉ cho phép các cổng an toàn
acl SSL_ports port 443
acl Safe_ports port 80 443
acl CONNECT method CONNECT
http_access deny !Safe_ports
http_access deny CONNECT !SSL_ports

# Quyền truy cập: chỉ người đã đăng nhập
http_access allow authenticated
http_access deny all

# Không để lộ IP client và dấu hiệu proxy
forwarded_for delete
via off
request_header_access X-Forwarded-For deny all

# Cache: 256 MB RAM, 2 GB đĩa
cache_mem 256 MB
maximum_object_size 50 MB
cache_dir ufs /var/spool/squid 2048 16 256

# Log
access_log /var/log/squid/access.log squid
Dòng cache_dir dùng định dạng ufs với 2.048 MB, 16 thư mục cấp một và 256 thư mục cấp hai, theo tài liệu chỉ thị cache_dir. Nếu không cần cache đĩa, anh em xóa dòng này và Squid chỉ cache trên RAM.
Bước 5: kiểm tra cú pháp và khởi động lại
Luôn kiểm tra cú pháp trước khi áp dụng, một lỗi nhỏ có thể khiến dịch vụ không khởi động được.
sudo squid -k parse
sudo squid -z
sudo systemctl restart squid
sudo systemctl enable squid
Lệnh squid -k parse báo lỗi cấu hình nếu có. Lệnh squid -z tạo cấu trúc thư mục cache lần đầu. Sau này đổi cấu hình, anh em dùng sudo squid -k reconfigure để áp dụng mà không ngắt kết nối đang chạy.
Bước 6: mở tường lửa và kiểm thử
Mở cổng 3128 trên tường lửa, tốt nhất chỉ cho dải IP cần dùng. Sau đó kiểm thử từ một máy khác.
sudo ufw allow from 203.0.113.0/24 to any port 3128 proto tcp

curl -x http://user1:matkhau@IP_MAY_CHU:3128 https://api.ipify.org
Nếu lệnh curl trả về IP của máy chủ Squid, proxy đã hoạt động. Thông tin chi tiết về tham số -x có trong bài cURL proxy là gì. Dải 203.0.113.0/24 trong ví dụ là dải minh họa, anh em thay bằng IP văn phòng thật.
Bước 7: theo dõi log khi chạy thật
Mở log theo thời gian thực để xem request đi qua và mã kết quả.
sudo tail -f /var/log/squid/access.logMã TCP_DENIED/407 nghĩa là client chưa gửi đúng user/password. Mã TCP_DENIED/403 nghĩa là bị chặn bởi ACL. Mã TCP_TUNNEL/200 là kết nối HTTPS qua CONNECT thành công. Bài sửa lỗi 407 Proxy Authentication Required giải thích kỹ mã 407.
Cấu hình nâng cao cho Squid Proxy
Sau khi chạy được bản tối giản, anh em có thể bổ sung một số cấu hình thường dùng trong doanh nghiệp. Mỗi khối dưới đây thêm vào squid.conf, đặt các dòng http_access phía trên dòng "http_access deny all".
Chặn tên miền theo danh sách
Tạo file danh sách tên miền cần chặn, mỗi dòng một tên miền, có dấu chấm đầu để chặn cả tên miền con.
# /etc/squid/blocked_sites.txt
.example-game.com
.example-video.com

# Trong squid.conf, đặt trước dòng allow authenticated
acl blocked_sites dstdomain "/etc/squid/blocked_sites.txt"
http_access deny blocked_sites
Giới hạn theo khung giờ làm việc
ACL kiểu time cho phép áp luật theo ngày trong tuần và khung giờ. Ví dụ dưới chặn mạng xã hội từ thứ Hai tới thứ Sáu, 8 giờ đến 17 giờ.
acl work_hours time MTWHF 08:00-17:00
acl social dstdomain .facebook.com .tiktok.com
http_access deny social work_hours
Cho phép theo IP thay vì mật khẩu
Nếu chỉ máy trong văn phòng dùng proxy, xác thực theo IP nguồn tiện hơn mật khẩu. Hai cách này có thể kết hợp. Bài xác thực proxy bằng IP whitelist hay user password phân tích khi nào nên dùng cách nào.
acl office src 203.0.113.0/24
http_access allow office
Chọn IP đi ra khi máy chủ có nhiều IP
Khi máy chủ gắn nhiều IP, chỉ thị tcp_outgoing_address chọn IP ra theo người dùng hoặc theo cổng. Ví dụ dưới gán mỗi người dùng một IP riêng.
acl u1 proxy_auth user1
acl u2 proxy_auth user2
tcp_outgoing_address 198.51.100.11 u1
tcp_outgoing_address 198.51.100.12 u2
Transparent proxy trong mạng nội bộ
Squid cũng chạy được ở chế độ trong suốt, chặn lưu lượng HTTP ở cổng mạng mà client không cần cấu hình. Chế độ này dùng tham số intercept trên http_port kết hợp luật chuyển hướng của tường lửa. Khái niệm và hạn chế của kiểu proxy này có trong bài proxy transparent là gì.
Ưu điểm khi tự triển khai Squid Proxy
Tự dựng mang lại một số lợi thế mà proxy thương mại khó thay thế, đặc biệt với đội có sẵn năng lực kỹ thuật.
- Toàn quyền kiểm soát: tự quyết luật lọc, giới hạn băng thông, chính sách cache theo nhu cầu nội bộ.
- Không phát sinh phí theo lưu lượng phần mềm: chi phí gói trong tiền máy chủ và băng thông của nhà cung cấp hạ tầng.
- Dữ liệu không qua bên thứ ba: phù hợp với môi trường yêu cầu bảo mật cao, không muốn log nằm ở máy chủ ngoài.
- Tiết kiệm băng thông nhờ cache: hiệu quả rõ với nội dung HTTP lặp lại như bản cập nhật phần mềm nội bộ.
Squid hoạt động ở tầng ứng dụng, chỉ can thiệp vào lưu lượng web được cấu hình đi qua nó. Các dịch vụ khác chạy trên cùng máy chủ không bị ảnh hưởng. Với trình duyệt trong văn phòng, anh em có thể phân phối cấu hình proxy tự động qua file PAC thay vì cài tay từng máy.
Rủi ro và giới hạn khi dùng Squid Proxy
Bên cạnh lợi thế, tự vận hành Squid kéo theo những trách nhiệm mà proxy thương mại đã lo sẵn.
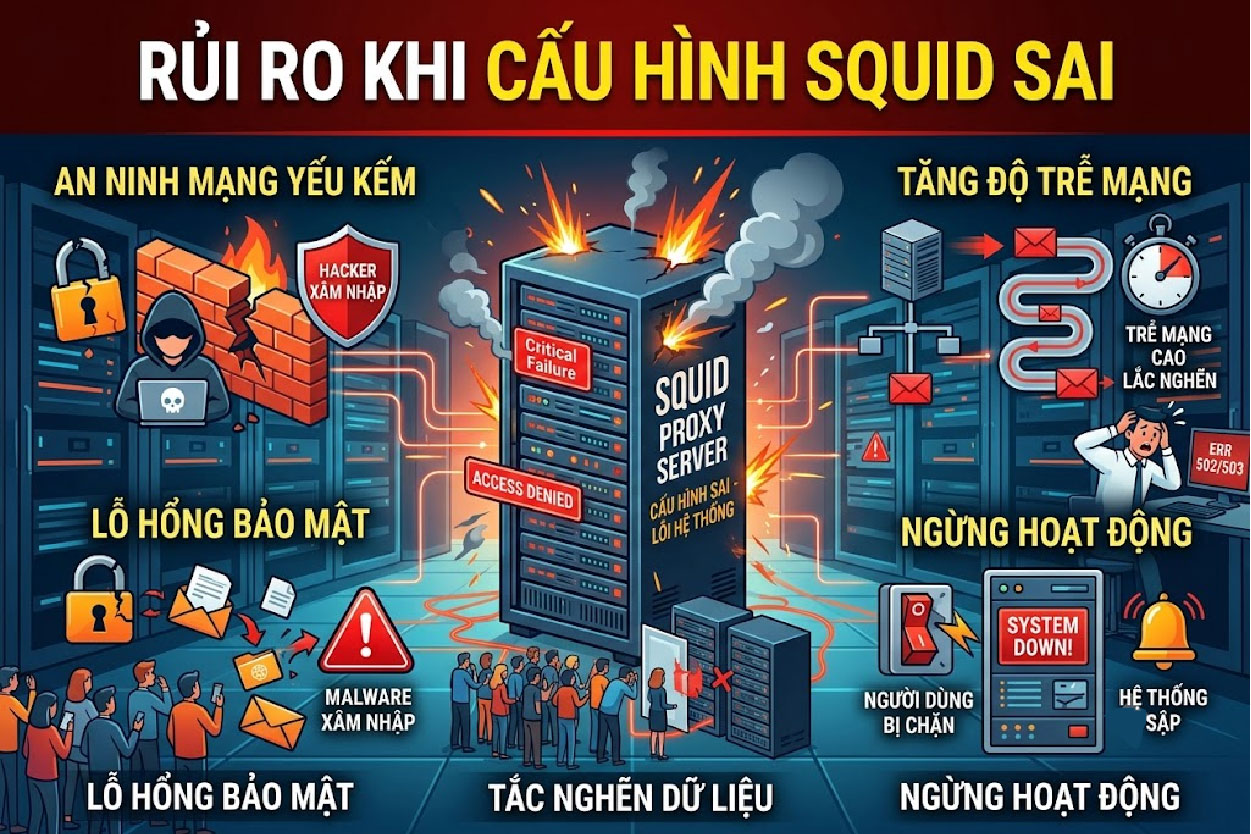
Rủi ro khi cấu hình proxy sai
Nguy cơ thành open proxy
Một máy chủ Squid cấu hình sai, ví dụ có dòng "http_access allow all", sẽ trở thành open proxy. Người lạ có thể dùng IP của anh em để gửi spam, dò mật khẩu hoặc tấn công hệ thống khác, và IP đó nhanh chóng bị đưa vào danh sách đen.
Rủi ro này có thật. Các máy quét tự động dò cổng 3128 và 8080 trên toàn Internet mỗi ngày. Luôn kết thúc cấu hình bằng http_access deny all và kiểm thử từ một IP không được phép để chắc proxy từ chối.
Ba lỗi cấu hình thường gặp
- Bỏ trống ACL hoặc để allow all: biến máy chủ thành open proxy công khai.
- Không giới hạn dung lượng cache: ổ đĩa đầy dần, làm chậm cả máy chủ và có thể dừng dịch vụ.
- Để lộ header X-Forwarded-For: website đích đọc được IP nội bộ của client, mất tác dụng ẩn IP.
Gánh nặng vận hành
Anh em phải tự cập nhật bản vá bảo mật, xoay vòng log, giám sát dung lượng đĩa và xử lý khi máy chủ gặp sự cố. Thời gian này cần được tính vào chi phí khi so sánh với thuê dịch vụ. Bài nên tự build hay thuê proxy có khung tính tổng chi phí sở hữu cụ thể.
Số lượng và loại IP bị giới hạn
Một máy chủ Squid thường chỉ gắn một hoặc vài IP datacenter cố định. Với tác vụ cần xoay nhiều IP như thu thập dữ liệu quy mô lớn hay quản lý nhiều tài khoản, tự dựng Squid gần như không đáp ứng đủ. Khi đó, phải kết hợp thêm dịch vụ proxy chuyên dụng.
Khi nào nên tự dựng Squid Proxy, khi nào nên thuê
Không có đáp án đúng cho mọi trường hợp, quyết định phụ thuộc vào mục tiêu cụ thể của từng đội.
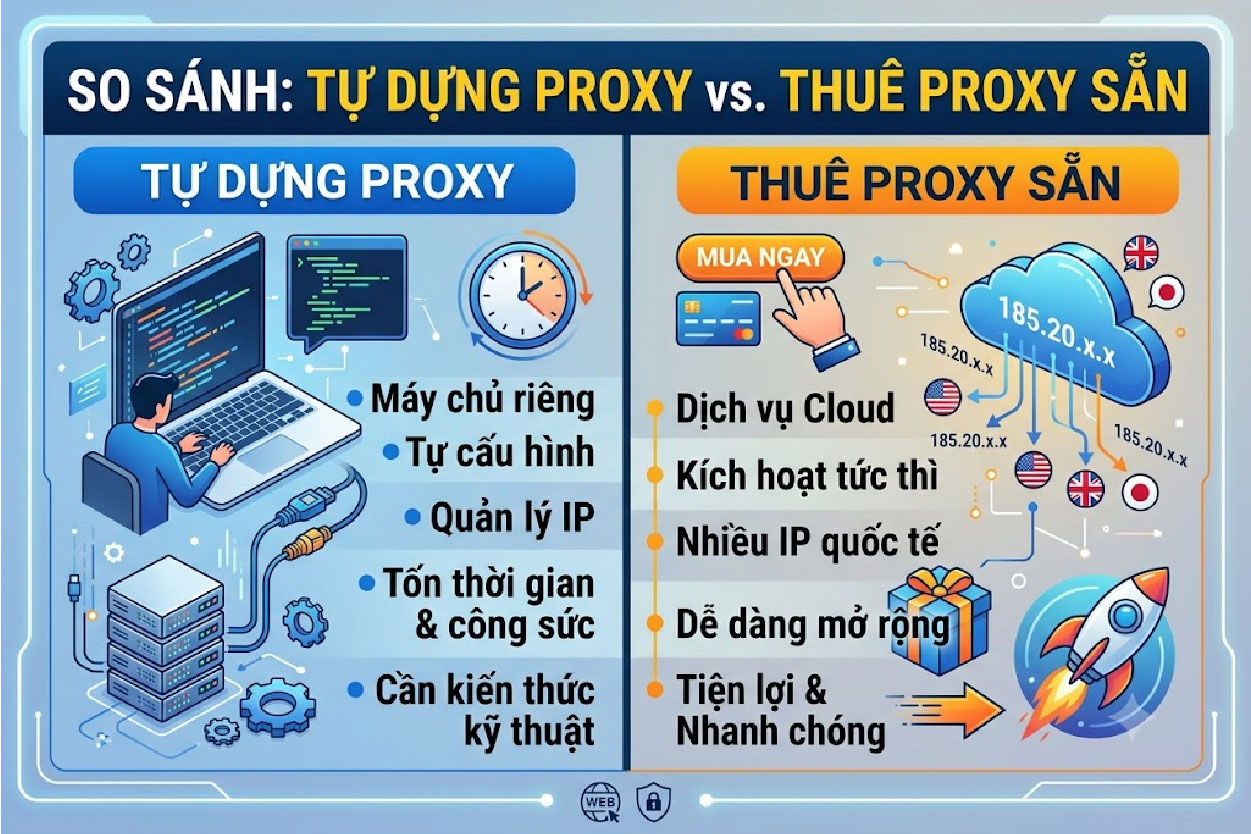
Khi nào nên tự dựng, khi nào nên thuê proxy sẵn
Nên tự dựng Squid khi
- Cần kiểm soát mạng nội bộ công ty, lọc nội dung theo giờ làm việc.
- Cần cache để tiết kiệm băng thông cho một nhóm người dùng cố định.
- Cần ghi log truy cập nội bộ và không muốn dữ liệu đi qua bên thứ ba.
- Muốn học cách vận hành proxy để hiểu sâu hạ tầng mạng.
Nên thuê proxy sẵn khi
- Cần nhiều IP đa dạng vị trí địa lý hoặc IP dân cư của nhà mạng.
- Cần xoay IP liên tục cho thu thập dữ liệu hoặc nhiều tài khoản.
- Không có nhân sự kỹ thuật để bảo trì và giám sát liên tục.
- Cần triển khai ngay trong ngày, không đủ thời gian dựng và thử nghiệm.
Nếu không muốn tự dựng Squid, anh em có thể mua proxy tại ProxyVN và dùng ngay với user, password có sẵn.
Phương án kết hợp
Nhiều đội áp dụng cả hai: dùng Squid nội bộ để lọc truy cập và tiết kiệm băng thông cho văn phòng, đồng thời thuê proxy chuyên dụng cho tác vụ cần nhiều IP. Squid còn có thể chuyển tiếp lên proxy cha bằng chỉ thị cache_peer, nhờ đó nhân viên chỉ cần một địa chỉ proxy nội bộ, còn IP ra ngoài là IP thuê.
cache_peer proxy-cha.example.com parent 8080 0 no-query default login=user:pass
never_direct allow all
Dòng never_direct buộc mọi request đi qua proxy cha thay vì ra thẳng Internet. Đây là ví dụ triển khai chung, tên máy và thông tin đăng nhập thay theo nhà cung cấp.
So sánh Squid Proxy với các phần mềm proxy khác
Squid không phải lựa chọn duy nhất khi tự dựng máy chủ trung gian. Mỗi phần mềm mạnh ở một kiểu việc, nên chọn đúng công cụ ngay từ đầu giúp anh em đỡ phải chuyển đổi về sau.
Squid và Tinyproxy
Tinyproxy là proxy HTTP rất nhẹ, cấu hình chỉ vài dòng, hợp với máy chủ nhỏ hoặc thiết bị nhúng. Đổi lại, Tinyproxy không có cache, ACL đơn giản hơn nhiều và không có hệ thống xác thực linh hoạt như Squid. Nếu chỉ cần một proxy cá nhân để đổi IP ra ngoài, Tinyproxy đủ dùng; nếu cần lọc theo giờ, theo nhóm người dùng và ghi log chi tiết, Squid phù hợp hơn.
Squid và 3proxy, Dante
3proxy và Dante mạnh ở SOCKS5, thứ mà Squid không hỗ trợ. Các phần mềm quản lý nhiều tài khoản hoặc trình duyệt antidetect thường làm việc tốt với SOCKS5, nên đội có nhu cầu này thường chọn 3proxy. Ngược lại, 3proxy không có cơ chế cache và hệ thống ACL sâu như Squid.
Squid và Nginx, HAProxy
Nginx và HAProxy chủ yếu dùng làm reverse proxy và cân bằng tải trước máy chủ web. Chúng không được thiết kế để làm forward proxy cho người dùng duyệt web. Vì vậy, Squid thường đứng ở phía người dùng, còn Nginx hoặc HAProxy đứng ở phía máy chủ.
Phần mềm |
Vai trò chính |
Cache |
SOCKS5 |
Độ khó cấu hình |
|---|---|---|---|---|
Squid |
Forward proxy, lọc truy cập |
Có |
Không |
Trung bình |
Tinyproxy |
Forward proxy nhẹ |
Không |
Không |
Dễ |
3proxy, Dante |
Proxy SOCKS5 và HTTP |
Không |
Có |
Trung bình |
Nginx |
Reverse proxy, máy chủ web |
Có |
Không |
Trung bình |
HAProxy |
Cân bằng tải, reverse proxy |
Không |
Không |
Khá khó |
Về cơ chế xác thực của Squid
Ngoài basic_ncsa_auth dùng file mật khẩu như ví dụ ở trên, Squid hỗ trợ xác thực qua LDAP, Kerberos và Active Directory, tiện cho doanh nghiệp đã có hệ thống tài khoản tập trung. Danh sách đầy đủ có trong tài liệu xác thực trên wiki Squid. Lưu ý rằng xác thực Basic gửi mật khẩu dạng mã hóa base64, không phải mã hóa thật, nên chỉ nên dùng trong mạng tin cậy hoặc kết hợp giới hạn IP nguồn.
Tóm lại, Squid là lựa chọn cân bằng nhất khi anh em cần một forward proxy có cache, lọc truy cập và xác thực linh hoạt cho nhiều người dùng.
Kinh nghiệm vận hành Squid Proxy ổn định
Dựng xong chỉ là bước đầu. Phần dưới gom các thói quen giúp máy chủ Squid chạy bền trong nhiều tháng.
Kiểm tra định kỳ
- Chạy squid -k parse trước mỗi lần đổi cấu hình.
- Theo dõi dung lượng /var/spool/squid và /var/log/squid hằng tuần.
- Cập nhật gói squid khi có bản vá bảo mật.
- Kiểm thử từ một IP lạ để xác nhận proxy vẫn từ chối truy cập trái phép.
- Rà log tìm mã TCP_DENIED tăng bất thường, dấu hiệu bị dò quét.
Đo hiệu quả thực tế
Tỷ lệ cache hit cho biết Squid tiết kiệm được bao nhiêu băng thông. Nếu tỷ lệ này rất thấp vì phần lớn lưu lượng là HTTPS, cache đĩa không mang nhiều giá trị và anh em có thể giảm cache_dir để tiết kiệm tài nguyên. Để kiểm tra tốc độ và tỷ lệ thành công của proxy, có thể dùng các cách trong bài công cụ kiểm tra proxy tự động.
Khi cần tìm địa chỉ proxy trên máy client
Sau khi triển khai, nhân viên đôi khi cần biết máy mình đang dùng proxy nào. Bài cách tìm địa chỉ máy chủ proxy hướng dẫn xem trên Windows, macOS và trình duyệt. Còn nếu đang cân nhắc có nên dùng máy chủ proxy cho tổ chức hay không, bài có nên sử dụng máy chủ proxy phân tích lợi ích và rủi ro.
Một máy chủ Squid tốt là máy chủ mà anh em biết chắc ai được dùng, dùng vào việc gì và log được lưu ở đâu.
Câu hỏi thường gặp về Squid Proxy
Squid Proxy có miễn phí không?
Có. Squid là phần mềm mã nguồn mở, miễn phí bản quyền. Chi phí chỉ nằm ở máy chủ, IP, băng thông và thời gian vận hành.
Squid dùng cổng mặc định nào?
Squid mặc định lắng nghe ở cổng 3128. Anh em có thể đổi bằng chỉ thị http_port, ví dụ http_port 8080.
Squid có hỗ trợ SOCKS5 không?
Squid chỉ là proxy HTTP và HTTPS qua CONNECT, không phục vụ SOCKS5. Nếu cần SOCKS5, anh em dùng phần mềm khác như Dante hoặc 3proxy.
Squid có cache được trang HTTPS không?
Mặc định là không, Squid chỉ chuyển tiếp HTTPS qua CONNECT. Muốn cache phải bật SSL Bump và cài chứng chỉ gốc lên máy client, việc này phức tạp và cần cân nhắc quyền riêng tư.
Có thể dùng Squid để nuôi nhiều tài khoản không?
Về kỹ thuật thì chạy được, nhưng IP ra ngoài là IP datacenter của máy chủ, số lượng ít và cùng dải. Với nhu cầu nhiều tài khoản, proxy dân cư hoặc 4G thuê sẵn phù hợp hơn.
Xem thêm: Có Nên Sử Dụng Máy Chủ Proxy? Giải Đáp Chi Tiết
Kết luận
Squid Proxy là lựa chọn tốt khi anh em cần kiểm soát mạng nội bộ, ghi log và tiết kiệm băng thông qua cache, nhưng không thay được proxy thương mại khi cần nhiều IP xoay liên tục. Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam luôn sẵn sàng tư vấn để anh em chọn đúng giữa thuê sẵn và tự dựng Squid Proxy.


