
TCP fingerprint là gì? Vì sao hệ điều hành lộ qua proxy
TCP fingerprint là dấu vân tay của kết nối TCP/IP, tức các đặc điểm trong gói tin mà mỗi hệ điều hành tạo ra theo cách riêng, đủ để website đoán máy đang kết nối chạy Windows, Linux, macOS hay Android. Khi dùng proxy, website thấy dấu vân tay TCP của máy chủ proxy chứ không phải máy của anh em, nên có thể xảy ra tình huống trình duyệt khai báo Windows nhưng TCP lại báo Linux. Bài này ProxyVN giải thích dấu vân tay TCP gồm những gì, vì sao nó lộ qua proxy, khác biệt giữa proxy và VPN, cách kiểm tra và hướng xử lý hợp lý. Xem thêm dịch vụ tại ProxyVN.
Tổng quan về TCP fingerprint
Mỗi kết nối web bắt đầu bằng bắt tay TCP: máy khách gửi gói SYN, máy chủ trả SYN-ACK, máy khách gửi ACK. Gói SYN đầu tiên mang nhiều tham số do hệ điều hành quyết định, như thời gian sống của gói, kích thước cửa sổ nhận, kích thước đoạn tối đa và danh sách tuỳ chọn TCP. Giao thức TCP được đặc tả trong RFC 9293, nhưng đặc tả cho phép mỗi hệ điều hành chọn giá trị mặc định và thứ tự riêng.
Chính sự khác biệt về giá trị mặc định này tạo ra dấu vân tay. Windows, Linux, macOS, iOS, Android mỗi loại có tổ hợp giá trị khá đặc trưng. Nhìn gói SYN, có thể đoán hệ điều hành với độ chính xác khá cao mà không cần trình duyệt gửi thêm thông tin gì.
Dấu vân tay thụ động và chủ động
Dấu vân tay thụ động là chỉ quan sát gói tin đi qua, không gửi gì thêm. Website hay hệ thống chống gian lận dùng cách này vì máy khách không biết mình đang bị phân tích. Công cụ nổi tiếng nhất là p0f, giới thiệu ở trang p0f v3 của tác giả và mã nguồn trên kho GitHub p0f.
Dấu vân tay chủ động là gửi các gói thăm dò đặc biệt tới máy đích rồi phân tích phản hồi, ví dụ chức năng đoán hệ điều hành của công cụ quét mạng. Cách này dùng trong kiểm tra bảo mật mạng, không phải cách website nhận diện người dùng.
TCP fingerprint nằm ở đâu trong bộ dấu vân tay
Hệ thống chống gian lận hiện đại kết hợp nhiều lớp dấu vân tay. Mỗi lớp lộ một phần thông tin về thiết bị.
Lớp |
Dấu vân tay |
Lộ gì |
|---|---|---|
Mạng |
TCP/IP |
Hệ điều hành của máy mở kết nối TCP |
Mã hoá |
TLS (JA3, JA4) |
Thư viện TLS, loại trình duyệt |
Giao thức |
HTTP/2 |
Cách trình duyệt cấu hình HTTP/2 |
Trình duyệt |
User-Agent, canvas, WebGL |
Trình duyệt, card đồ hoạ, phông chữ |
Dấu vân tay TLS được giải thích trong bài TLS fingerprint JA3 và proxy, dấu vân tay HTTP/2 trong bài HTTP/2 fingerprint, còn canvas trong bài canvas fingerprint. Bài này chỉ đi vào lớp TCP.
Các thành phần của TCP fingerprint
Vài trường trong gói SYN đủ để phân biệt các họ hệ điều hành lớn.
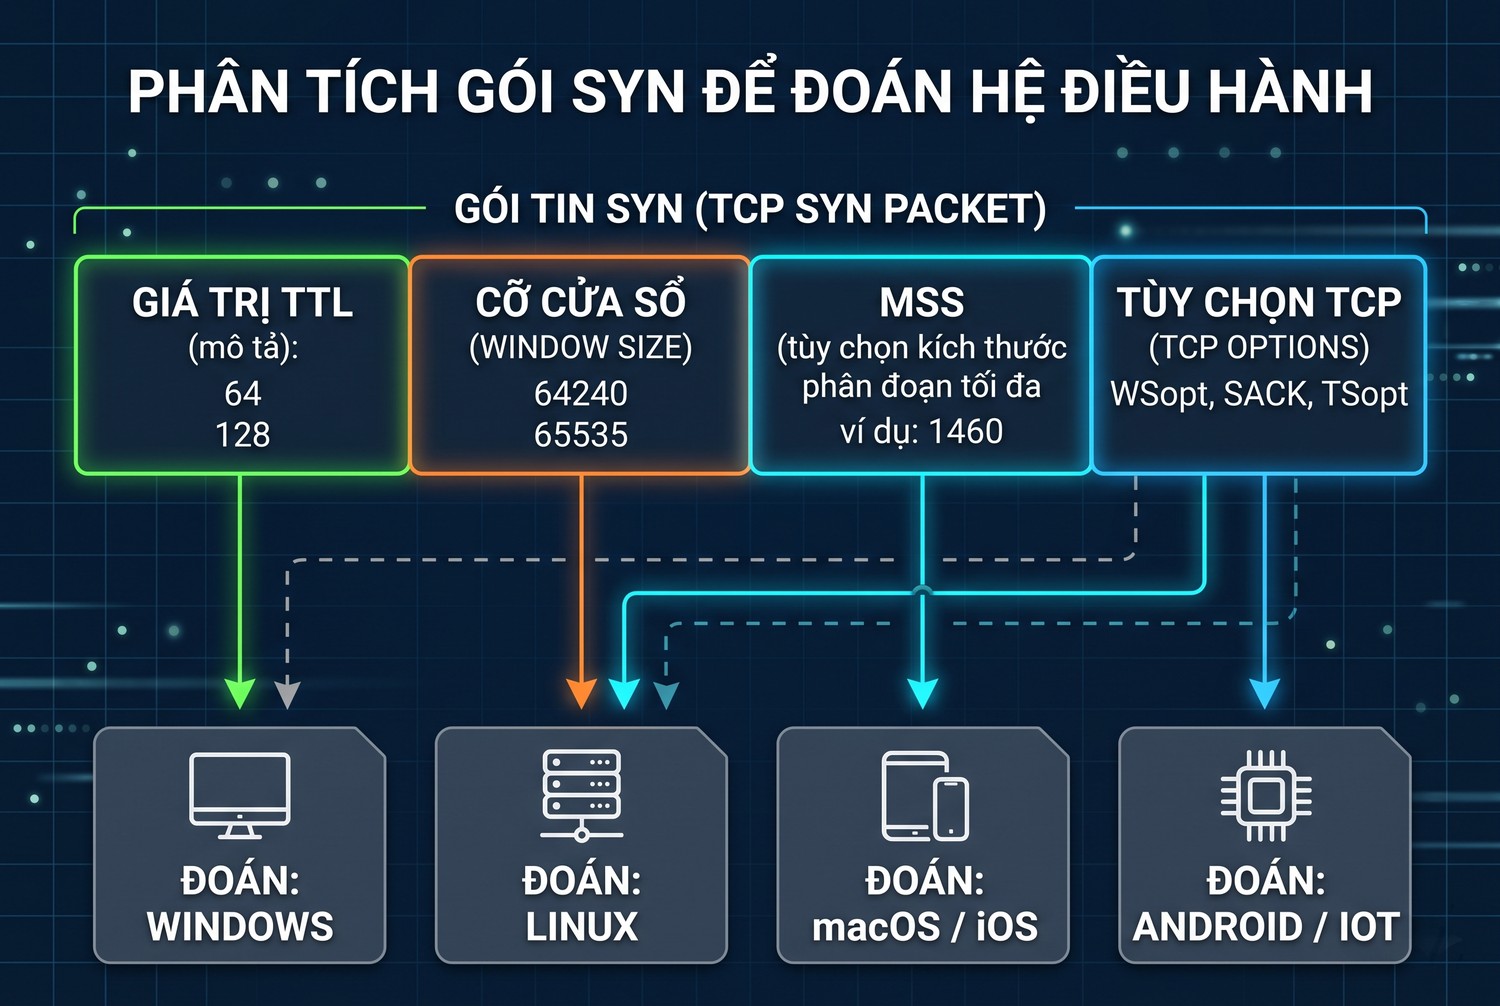
Các trường lộ hệ điều hành
TTL ban đầu
TTL (Time To Live) là số bước nhảy tối đa gói tin được đi qua trước khi bị huỷ, mỗi router trên đường giảm TTL đi một. Windows thường đặt TTL ban đầu là 128, Linux, Android, macOS, iOS thường là 64. Website nhận gói với TTL 116 có thể suy ra gói xuất phát từ 128 và đã qua 12 bước, tức nhiều khả năng là Windows. TTL 52 thì suy ra xuất phát từ 64.
Kích thước cửa sổ
Kích thước cửa sổ nhận (window size) cho biết máy khách sẵn sàng nhận bao nhiêu dữ liệu trước khi xác nhận. Mỗi hệ điều hành có giá trị mặc định và cách tính khác nhau, đôi khi gắn với MSS theo một bội số cố định.
MSS
MSS (Maximum Segment Size) là kích thước dữ liệu tối đa trong một đoạn TCP. Với mạng Ethernet thông thường, MSS là 1460 byte. Khi kết nối đi qua đường hầm như VPN, PPPoE, MSS nhỏ hơn vì phải chừa chỗ cho phần đầu của đường hầm. MSS bất thường là dấu hiệu kết nối đi qua VPN hoặc đường hầm.
Thứ tự và loại tuỳ chọn TCP
Gói SYN có danh sách tuỳ chọn như MSS, SACK permitted, timestamp, window scale, kèm các NOP để căn lề. Windows và Linux xếp các tuỳ chọn theo thứ tự khác nhau, Linux thường bật timestamp còn Windows mặc định thì không. Thứ tự tuỳ chọn là một trong những đặc điểm khó giả nhất vì nằm sâu trong nhân hệ điều hành.
Window scale và các cờ khác
Hệ số nhân cửa sổ (window scale), cờ không phân mảnh, giá trị trường IP ID cũng góp phần vào dấu vân tay. Từng trường riêng lẻ không nói lên nhiều, nhưng tổ hợp các trường thì khá đặc trưng.
Bảng giá trị điển hình
Hệ điều hành |
TTL ban đầu |
Đặc điểm tuỳ chọn |
|---|---|---|
Windows 10, 11 |
128 |
Không có timestamp mặc định |
Linux |
64 |
Có timestamp, thứ tự riêng |
Android |
64 |
Giống Linux vì dùng nhân Linux |
macOS, iOS |
64 |
Thứ tự tuỳ chọn riêng của Apple |
Giá trị có thể khác giữa các phiên bản và khi người dùng chỉnh cấu hình mạng, bảng chỉ để hình dung xu hướng chung.
Cơ chế khiến TCP fingerprint lộ qua proxy
Đây là phần nhiều người chưa nắm. Proxy che IP thật nhưng không che được việc kết nối TCP tới website do ai mở.
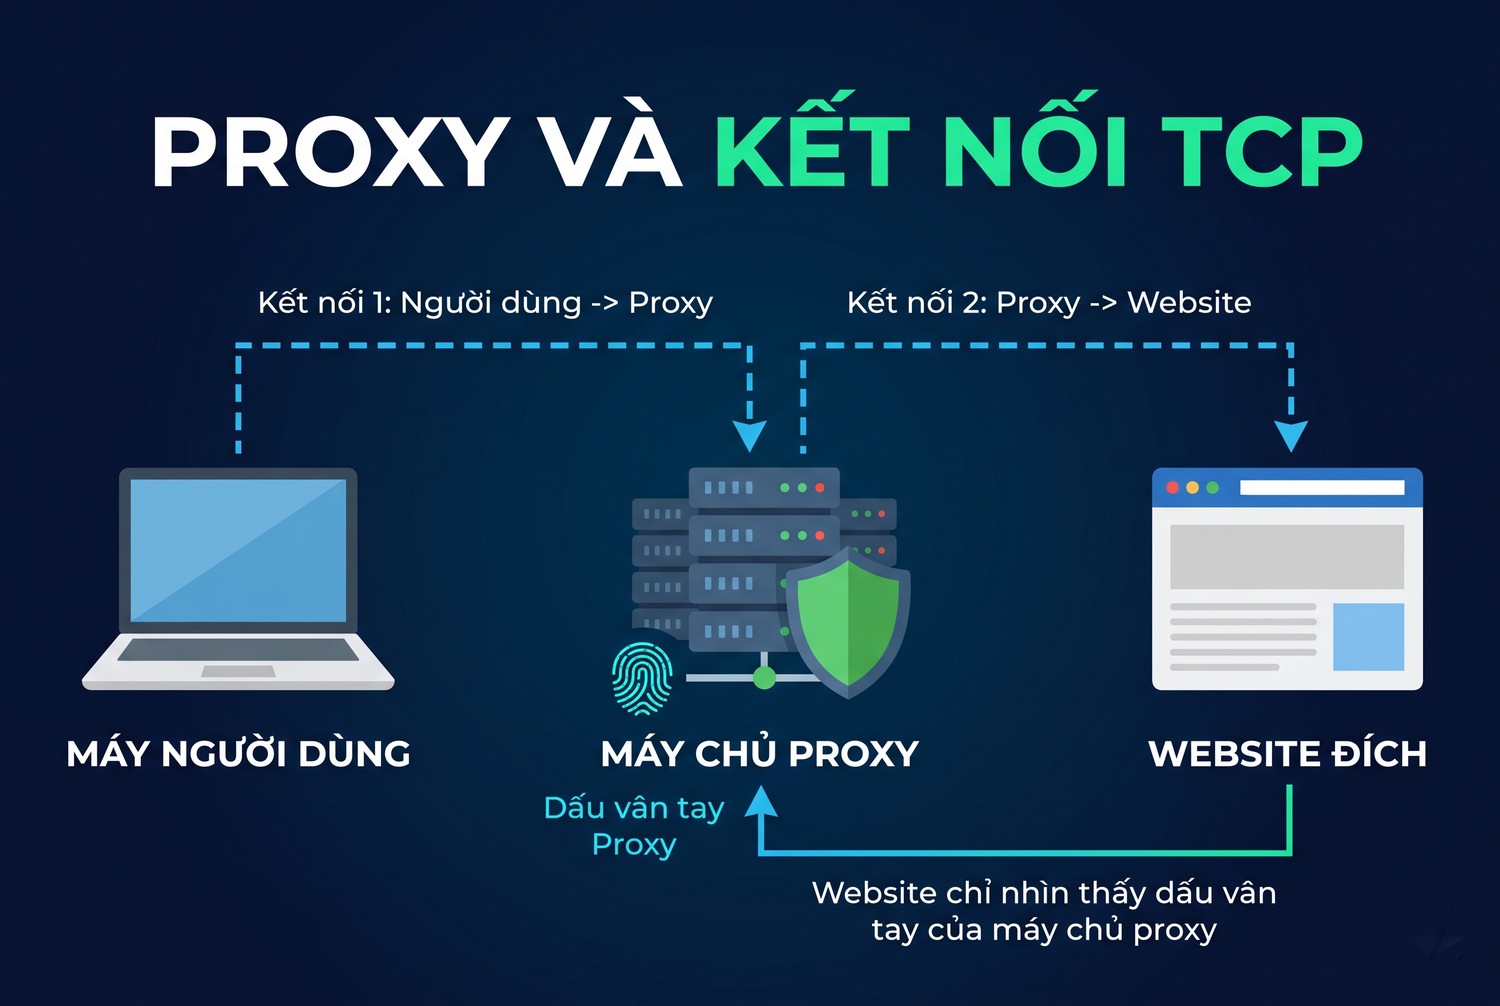
Proxy và kết nối TCP
Proxy mở kết nối TCP mới
Với proxy HTTP hay SOCKS5, có hai kết nối TCP tách biệt: máy anh em tới máy chủ proxy, và máy chủ proxy tới website. Website chỉ thấy kết nối thứ hai, nên dấu vân tay TCP mà website nhìn thấy là của máy chủ proxy. Cách proxy hoạt động ở từng tầng mạng được giải thích trong bài proxy hoạt động ở tầng nào.
Máy chủ proxy thường chạy Linux
Phần lớn máy chủ proxy datacenter chạy Linux. Proxy di động thường chạy trên thiết bị Android hoặc modem dùng nhân Linux. Kết quả là website nhìn thấy dấu vân tay Linux, trong khi trình duyệt của anh em chạy trên Windows và khai báo Windows trong User-Agent.
Dấu vân tay TLS và HTTP vẫn đi xuyên
Với yêu cầu HTTPS qua proxy, bắt tay TLS diễn ra trực tiếp giữa trình duyệt và website qua đường hầm. Website thấy dấu vân tay TLS của trình duyệt thật, dấu vân tay HTTP/2 của trình duyệt thật, nhưng dấu vân tay TCP của máy chủ proxy. Hai lớp này kể hai câu chuyện khác nhau.
VPN thì khác
VPN hoạt động ở tầng mạng, gói tin của máy anh em được bọc lại và gửi đi, máy chủ VPN mở gói rồi chuyển tiếp. Gói SYN tới website vẫn do hệ điều hành của anh em tạo ra, nên dấu vân tay TCP phản ánh máy thật, chỉ có TTL giảm thêm và MSS nhỏ đi vì đường hầm. MSS nhỏ bất thường là cách phổ biến để nhận ra người dùng đang qua VPN. So sánh tổng quan giữa hai công cụ có trong bài proxy và VPN khác gì nhau.
Khi User-Agent và TCP fingerprint lệch nhau
Bản thân việc thấy dấu vân tay Linux không có gì sai, nhiều người dùng thật đi qua máy chủ Linux. Vấn đề là sự không nhất quán giữa các lớp.
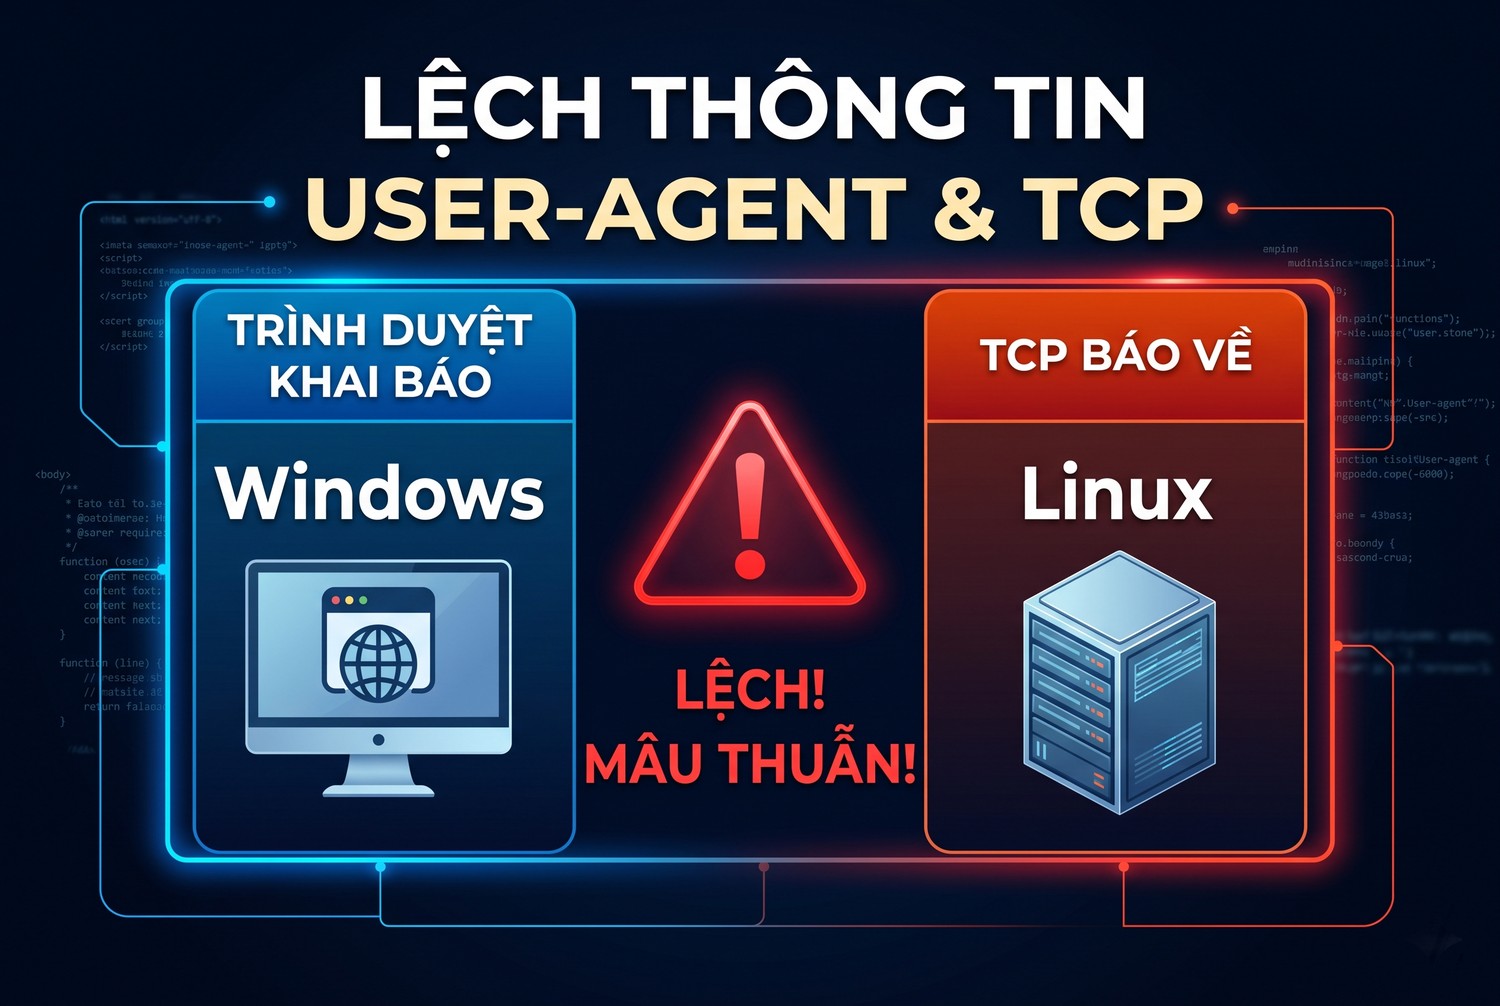
User-Agent lệch với TCP
Hệ thống chống gian lận nhìn điều gì
Trình duyệt khai báo Chrome trên Windows, dấu vân tay TLS khớp Chrome, nhưng dấu vân tay TCP báo Linux với khoảng cách mạng xa. Hệ thống suy ra có một lớp trung gian, khả năng cao là proxy. Một mình điểm này hiếm khi dẫn tới chặn, nhưng cộng thêm điểm rủi ro khi kết hợp với tín hiệu khác. Vai trò của User-Agent trong nhận diện được giải thích trong bài User-Agent là gì.
Mức độ ảnh hưởng thực tế
Phần lớn website thông thường không phân tích dấu vân tay TCP. Những nơi có phân tích thường là nền tảng chống gian lận lớn, dịch vụ chống bot chuyên nghiệp, hệ thống thanh toán, nền tảng quảng cáo, một số mạng xã hội và sàn thương mại điện tử. Với những nơi này, dấu vân tay TCP là một trong hàng chục tín hiệu.
Người dùng thật cũng có thể bị lệch
Người dùng mạng công ty đi qua proxy doanh nghiệp, người dùng ứng dụng tiết kiệm dữ liệu, người dùng một số trình duyệt có proxy nén đều có dấu vân tay TCP khác với hệ điều hành thật. Vì vậy hệ thống chống gian lận nghiêm túc không chặn chỉ vì lệch TCP, mà dùng nó như tín hiệu phụ.
Điểm gian lận và lệch TCP
Một số dịch vụ chấm điểm gian lận hiển thị cảnh báo khi phát hiện lệch hệ điều hành. Nếu anh em kiểm tra proxy bằng các trang này và thấy cảnh báo, đó chính là lệch TCP. Khái niệm điểm gian lận có trong bài fraud score là gì.
Cách kiểm tra TCP fingerprint
Trước khi lo lắng, kiểm tra xem dấu vân tay TCP của mình trông thế nào.
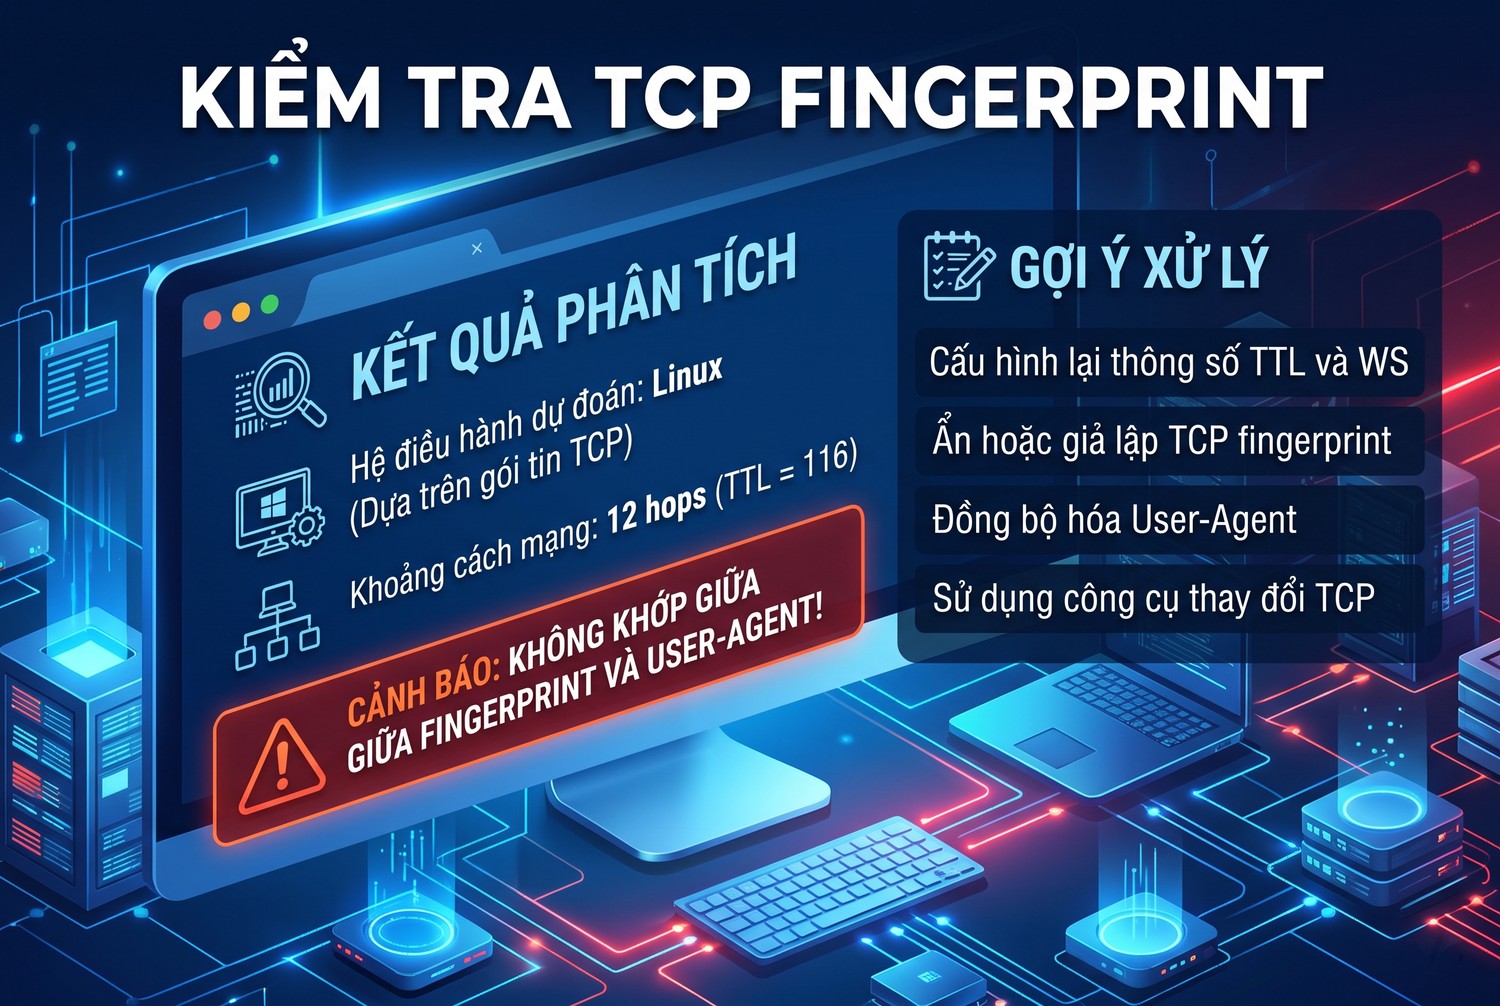
Kiểm tra TCP fingerprint
Dùng trang kiểm tra trực tuyến
Một số trang kiểm tra hiển thị hệ điều hành đoán từ gói SYN, khoảng cách mạng, MTU và so với User-Agent. Trang IP của BrowserLeaks là một ví dụ có phần thông tin TCP/IP. Mở trang khi không dùng proxy, rồi mở lại khi bật proxy để so sánh. Các công cụ kiểm tra tổng hợp như Whoer, Pixelscan cũng có phần liên quan, xem bài Whoer và Pixelscan.
Đọc kết quả
- Hệ điều hành đoán được: so với hệ điều hành thật và User-Agent.
- Khoảng cách mạng: số bước nhảy suy từ TTL, cho biết máy mở kết nối ở xa hay gần.
- MTU hoặc MSS: giá trị nhỏ bất thường gợi ý có đường hầm như VPN.
- Cảnh báo không khớp: nhiều trang tô đỏ khi hệ điều hành TCP khác User-Agent.
Tự chạy p0f
Người có máy chủ riêng có thể cài p0f, cho nó lắng nghe cổng web, rồi truy cập máy chủ qua proxy. p0f in ra hệ điều hành đoán được cho mỗi kết nối. Cách này cho thấy chính xác website nhìn thấy gì, không phụ thuộc trang kiểm tra bên thứ ba.
Kiểm tra nhiều loại proxy
Thử với proxy datacenter, proxy dân cư, proxy di động, so sánh kết quả. Mỗi loại thường cho dấu vân tay khác nhau tuỳ thiết bị đứng sau. Kết quả giúp chọn loại proxy phù hợp với cấu hình trình duyệt.
Hướng xử lý hợp lý khi TCP fingerprint lệch
Không có cách nào xoá hẳn dấu vân tay TCP. Mục tiêu hợp lý là giảm sự không nhất quán ở những nơi thật sự cần.
Chọn proxy có thiết bị đứng sau phù hợp
Proxy di động chạy trên thiết bị Android có dấu vân tay họ Linux, khớp tự nhiên với User-Agent điện thoại Android. Nếu công việc là giả lập người dùng điện thoại, cặp proxy di động với cấu hình trình duyệt Android là nhất quán nhất. Tổng quan về proxy di động có trong bài proxy di động là gì.
Cho User-Agent khớp với dấu vân tay
Ngược lại, nếu proxy chạy trên máy Linux và công việc không đòi hỏi giả lập Windows, dùng cấu hình trình duyệt phù hợp thay vì cố khai báo Windows. Nhưng cần cẩn thận vì đổi User-Agent mà không đổi các lớp khác lại tạo lệch ở chỗ khác.
Đừng tự chỉnh nhân hệ điều hành khi chưa hiểu rõ
Có thể chỉnh TTL, kích thước cửa sổ trên máy chủ proxy để giống Windows. Nhưng thứ tự tuỳ chọn TCP rất khó giả hoàn chỉnh, giả không khéo tạo ra tổ hợp không giống hệ điều hành nào, còn đáng ngờ hơn. Chỉ làm khi hiểu sâu về mạng và có lý do rõ ràng.
Ưu tiên các tín hiệu quan trọng hơn
IP sạch, uy tín tốt, nhất quán giữa IP và múi giờ, ngôn ngữ, không rò rỉ WebRTC thường ảnh hưởng lớn hơn nhiều so với dấu vân tay TCP. Xử lý những điểm này trước. Cách tắt rò rỉ WebRTC có trong bài cách tắt WebRTC.
Proxy dân cư chạy trên máy người dùng thật
Một số mạng proxy dân cư chạy trên máy tính và điện thoại của người dùng tham gia chia sẻ băng thông. Dấu vân tay TCP khi đó phản ánh thiết bị thật, đa dạng như người dùng bình thường. Đổi lại cần cân nhắc nguồn gốc và tính hợp pháp của mạng proxy, xem thêm bài residential proxy là gì.
TCP fingerprint và các tình huống dùng proxy phổ biến
Mức độ cần quan tâm tới dấu vân tay TCP phụ thuộc vào việc anh em làm.
Duyệt web, xem nội dung theo vùng
Gần như không cần quan tâm. Website tin tức, giải trí, mua sắm thông thường không phân tích TCP.
Thu thập dữ liệu
Phụ thuộc website mục tiêu. Website được bảo vệ bởi dịch vụ chống bot chuyên nghiệp có thể dùng TCP như một tín hiệu. Khi tỷ lệ bị chặn cao mà đã xử lý IP, tần suất, TLS, hãy kiểm tra thêm lớp TCP.
Quản lý tài khoản mạng xã hội, quảng cáo
Nên quan tâm. Các nền tảng này đầu tư nhiều vào nhận diện thiết bị. Cấu hình nhất quán giữa proxy, trình duyệt và hành vi giúp tài khoản ổn định hơn. Kết hợp với trình duyệt quản lý nhiều hồ sơ giúp mỗi hồ sơ có bộ thông số nhất quán.
Thanh toán trực tuyến
Hệ thống thanh toán dùng nhiều tín hiệu nhất. Dùng proxy khi thanh toán có thể kích hoạt kiểm tra bổ sung. Với giao dịch quan trọng, dùng mạng thật của mình là an toàn nhất.
TCP fingerprint khi dùng VPN và proxy cùng lúc
Một số người kết hợp VPN với proxy, hoặc chạy proxy qua VPN. Dấu vân tay TCP trong các tổ hợp này khác nhau.
Proxy sau VPN
Máy kết nối VPN trước, rồi từ đó kết nối tới proxy. Website vẫn thấy dấu vân tay TCP của máy chủ proxy, VPN chỉ ảnh hưởng chặng từ máy tới proxy.
VPN sau proxy
Hiếm gặp và phức tạp, thường không có lợi ích rõ ràng cho người dùng thông thường.
Proxy chạy trên máy cục bộ chuyển tiếp qua VPN
Một số phần mềm tạo proxy cục bộ rồi gửi lưu lượng qua VPN. Website thấy dấu vân tay của máy chủ VPN hoặc máy anh em tuỳ cách hoạt động. Cách phối hợp hai công cụ có trong bài dùng VPN và proxy cùng lúc.
Chọn proxy khi quan tâm tới TCP fingerprint
Nếu công việc thật sự cần nhất quán ở lớp TCP, tiêu chí chọn proxy cũng thay đổi.
Hỏi nhà cung cấp về hạ tầng
Proxy chạy trên máy chủ Linux trong trung tâm dữ liệu, trên modem 4G, hay trên thiết bị người dùng. Thông tin này cho biết dấu vân tay TCP sẽ trông thế nào.
Thử trước khi mua số lượng lớn
Mua một proxy dùng thử, kiểm tra bằng trang kiểm tra TCP/IP, so với cấu hình trình duyệt định dùng. Chỉ mua số lượng lớn khi kết quả phù hợp.
Proxy Việt Nam cho dịch vụ Việt Nam
Với dịch vụ phục vụ người Việt, IP Việt Nam theo nhà mạng giúp giảm nhiều điểm rủi ro hơn hẳn việc tối ưu dấu vân tay TCP. Nếu cần IP Việt Nam ổn định cho công việc quản lý tài khoản, anh em có thể mua proxy tại ProxyVN. Proxy 4G Việt Nam là lựa chọn phù hợp khi cấu hình trình duyệt theo điện thoại, xem bài proxy 4G.
Giới hạn của TCP fingerprint
Dấu vân tay TCP hữu ích nhưng có nhiều giới hạn. Hiểu giới hạn giúp không đánh giá quá cao hay quá thấp tín hiệu này.
Chỉ đoán được họ hệ điều hành
Phân biệt Windows với Linux thì khá chắc, nhưng phân biệt Windows 10 với Windows 11, hay các bản phân phối Linux với nhau thì khó hơn nhiều. Dấu vân tay TCP không cho biết trình duyệt, không cho biết phiên bản cụ thể.
Thiết bị mạng trung gian làm sai lệch
Router, tường lửa, thiết bị cân bằng tải có thể sửa MSS, đặt lại TTL hay thay đổi tuỳ chọn TCP. Người dùng sau các thiết bị này có dấu vân tay không giống máy thật dù không dùng proxy. Đây là lý do hệ thống chống gian lận không dựa duy nhất vào TCP.
Cơ sở dữ liệu dấu vân tay cần cập nhật
Hệ điều hành mới, bản cập nhật lớn có thể đổi giá trị mặc định. Cơ sở dữ liệu dấu vân tay cũ sẽ đoán sai hoặc báo không nhận ra. Công cụ như p0f phụ thuộc vào bộ chữ ký được cộng đồng duy trì.
IPv6 và giao thức mới
Phần lớn kỹ thuật dấu vân tay TCP được phát triển cho IPv4. Với IPv6, trường Hop Limit thay cho TTL, các đặc điểm khác vẫn tương tự nhưng cơ sở dữ liệu có thể ít đầy đủ hơn. Giao thức QUIC dùng cho HTTP/3 chạy trên UDP, không có bắt tay TCP, nên dấu vân tay TCP không áp dụng, thay vào đó có dấu vân tay riêng của QUIC.
TCP fingerprint dưới góc nhìn quản trị hệ thống
Không chỉ hệ thống chống gian lận dùng dấu vân tay TCP. Người quản trị mạng và chủ website cũng có thể tận dụng tín hiệu này.
Phát hiện bot giả trình duyệt
Bot đơn giản thường khai báo User-Agent của Chrome trên Windows nhưng chạy trên máy chủ Linux. Kết hợp dấu vân tay TCP với User-Agent giúp lọc bớt loại bot này trong nhật ký truy cập. Đây là cách các dịch vụ chống bot lớn làm, ở quy mô nhỏ hơn.
Hiểu cơ cấu người dùng
Thống kê hệ điều hành từ dấu vân tay TCP, so với thống kê từ User-Agent, cho biết tỷ lệ người dùng đi qua proxy, mạng doanh nghiệp hay dịch vụ nén dữ liệu. Thông tin này hữu ích khi phân tích lưu lượng bất thường.
Không dùng làm căn cứ chặn duy nhất
Như đã nói, người dùng thật cũng có thể bị lệch. Chặn chỉ vì dấu vân tay TCP sẽ chặn nhầm người dùng mạng công ty, người dùng một số ứng dụng di động. Dùng như một điểm cộng rủi ro, kết hợp tín hiệu khác trước khi quyết định.
Câu hỏi thường gặp về TCP fingerprint
TCP fingerprint có làm lộ IP thật không
Không. Dấu vân tay TCP chỉ cho biết đặc điểm hệ điều hành của máy mở kết nối, không chứa IP thật của anh em khi dùng proxy. IP thật có thể lộ qua đường khác như WebRTC hay DNS.
Đổi User-Agent có sửa được lệch TCP không
Không trực tiếp. User-Agent là thông tin trình duyệt tự khai, dấu vân tay TCP do hệ điều hành của máy chủ proxy tạo ra. Đổi User-Agent cho khớp TCP có thể tạo lệch ở lớp khác như TLS hay canvas.
Website nào kiểm tra TCP fingerprint
Thường là nền tảng chống gian lận, dịch vụ chống bot chuyên nghiệp, hệ thống thanh toán và nền tảng quảng cáo lớn. Website thông thường hiếm khi kiểm tra.
Proxy SOCKS5 có giữ được dấu vân tay TCP của máy thật không
Không. SOCKS5 vẫn để máy chủ proxy mở kết nối TCP tới website, nên website thấy dấu vân tay của máy chủ proxy, giống proxy HTTP.
Proxy datacenter có dấu vân tay TCP giống nhau không
Phần lớn máy chủ datacenter chạy Linux với cấu hình mặc định, nên dấu vân tay TCP khá giống nhau giữa các nhà cung cấp. Điều này khiến proxy datacenter dễ được nhận diện là hạ tầng máy chủ, cộng thêm việc dải IP datacenter vốn đã dễ nhận ra. Tổng quan về loại proxy này có trong bài datacenter proxy là gì.
Tổng kết
TCP fingerprint là tổ hợp TTL, kích thước cửa sổ, MSS và thứ tự tuỳ chọn trong gói SYN, đủ để đoán hệ điều hành của máy mở kết nối. Qua proxy, website thấy dấu vân tay của máy chủ proxy, dễ lệch với User-Agent của trình duyệt. Đây là tín hiệu phụ, nên ưu tiên IP sạch và nhất quán tổng thể, chọn proxy có thiết bị đứng sau phù hợp cấu hình trình duyệt khi thật sự cần. Cần tư vấn chọn proxy Việt Nam phù hợp công việc, anh em liên hệ Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam.


