
TLS Fingerprint JA3 Và Proxy: Vì Sao Đổi IP Vẫn Bị Nhận
TLS fingerprint JA3 là kỹ thuật nhận dạng phần mềm client dựa trên đặc điểm của gói bắt tay TLS, hoạt động độc lập với địa chỉ IP. Nhiều anh em đổi proxy liên tục nhưng vẫn bị chặn, và nguyên nhân thường nằm ở lớp này chứ không phải ở IP. Trong bài, ProxyVN giải thích JA3 được tính ra sao, JA4 khác gì, cách tự kiểm tra fingerprint và cách kết hợp proxy đúng.
TLS fingerprint JA3 là gì
JA3 là phương pháp tạo một định danh ngắn cho cấu hình TLS của client, do ba kỹ sư của Salesforce công bố năm 2017. Mã nguồn và mô tả gốc vẫn có trên kho JA3 của Salesforce trên GitHub. Ý tưởng là mỗi trình duyệt, thư viện hay công cụ tự động khởi tạo kết nối mã hóa theo một kiểu riêng, và kiểu đó đủ ổn định để nhận ra.
Khác biệt so với theo dõi bằng IP
JA3 nhận dạng dựa trên siêu dữ liệu của kết nối, không dựa vào địa chỉ mạng. Nghĩa là dù anh em đổi proxy, cấu hình TLS của phần mềm đang dùng vẫn giữ nguyên và có thể bị nhận ra. Proxy thay đổi "bạn đến từ đâu", JA3 cho biết "bạn đang dùng phần mềm gì".
Vì sao khó chặn ở phía người dùng
JA3 không cần mã JavaScript chạy trên trình duyệt, không phụ thuộc cookie hay local storage. Chỉ riêng gói tin bắt tay đầu tiên của kết nối HTTPS đã đủ để máy chủ tính ra fingerprint. Vì vậy, trình chặn quảng cáo, chế độ ẩn danh hay xóa cookie đều không ảnh hưởng tới JA3.
Nếu anh em đang tìm hiểu về ẩn danh nói chung, bài cách lướt web ẩn danh bằng proxy là nền tảng trước khi đi vào lớp TLS.
Cơ chế tính toán TLS fingerprint JA3
Khi client mở kết nối HTTPS, việc đầu tiên là gửi gói Client Hello cho máy chủ. Gói này khai báo phiên bản TLS hỗ trợ, các bộ mã hóa, phần mở rộng và tham số đường cong elliptic. JA3 lấy đúng năm trường trong gói này để tạo fingerprint.
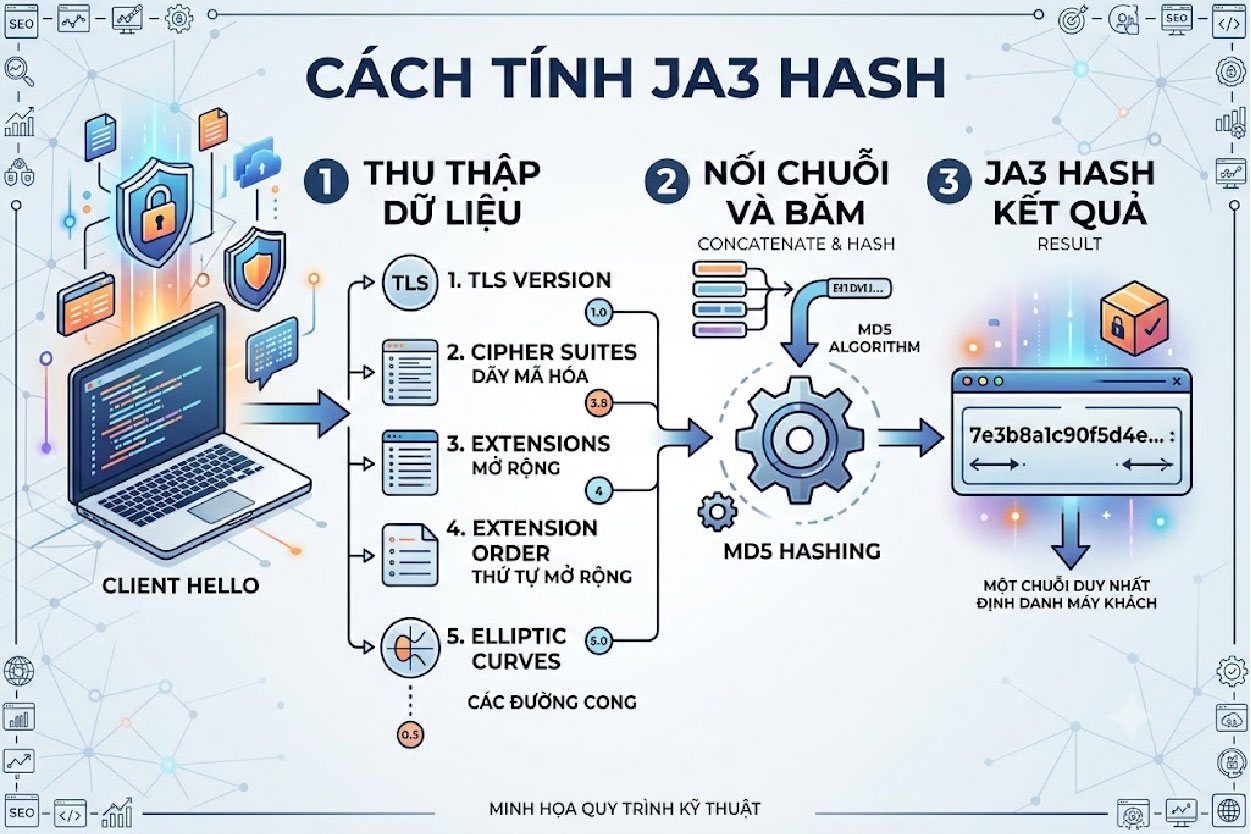
Cách tính JA3 hash
Năm trường dữ liệu được dùng
- Phiên bản TLS: số hiệu phiên bản khai báo, ví dụ 771 tương ứng TLS 1.2.
- Cipher suites: danh sách bộ mã hóa client hỗ trợ, theo đúng thứ tự gửi.
- Extensions: danh sách phần mở rộng TLS, theo thứ tự xuất hiện.
- Elliptic curves: các nhóm đường cong elliptic hỗ trợ.
- Point formats: định dạng điểm của đường cong elliptic.
Ghép chuỗi và băm MD5
Năm trường được ghép thành một chuỗi, các trường cách nhau bằng dấu phẩy, các giá trị trong cùng trường cách nhau bằng dấu gạch ngang. Chuỗi này được băm MD5 để ra mã 32 ký tự. Các giá trị GREASE, loại giá trị ngẫu nhiên mà Chrome chèn vào để chống cứng hóa giao thức, bị loại trước khi ghép.
Chuỗi JA3 (rút gọn để minh họa):
771,4865-4866-4867-49195-49199,0-23-65281-10-11-35-16-5-13,29-23-24,0

JA3 hash = MD5(chuỗi trên)
→ một chuỗi 32 ký tự hex, ví dụ dạng: 773906b0efdefa24a7f2b8eb6985bf37
Ví dụ trên chỉ minh họa định dạng, không phải fingerprint của một phần mềm cụ thể. Toàn bộ phép tính diễn ra phía máy chủ và gần như không tạo độ trễ.
Hệ quả quan trọng
Vì fingerprint phản ánh cách phần mềm thiết lập kết nối, hai request từ cùng một thư viện HTTP, cùng phiên bản, sẽ cho cùng một mã JA3 bất kể đến từ IP nào. Một nghìn request qua một nghìn proxy khác nhau nhưng cùng chạy bằng một thư viện Python mặc định vẫn mang chung một dấu vân tay.
JA3 và JA3S
Bên cạnh JA3 phân tích Client Hello, biến thể JA3S phân tích gói Server Hello từ phía máy chủ. Kết hợp cả hai giúp đội giám sát nhìn được cả hai đầu của kết nối, hữu ích khi theo dõi phần mềm độc hại giao tiếp với máy chủ điều khiển.
Vì sao đổi proxy không đủ để né TLS fingerprint JA3
Đây là điểm nhiều anh em hiểu lầm khi mới dùng proxy cho thu thập dữ liệu hoặc quản lý nhiều tài khoản. Proxy chỉ thay địa chỉ IP hiển thị ra ngoài, còn phần mềm gửi request vẫn giữ nguyên cấu hình TLS.
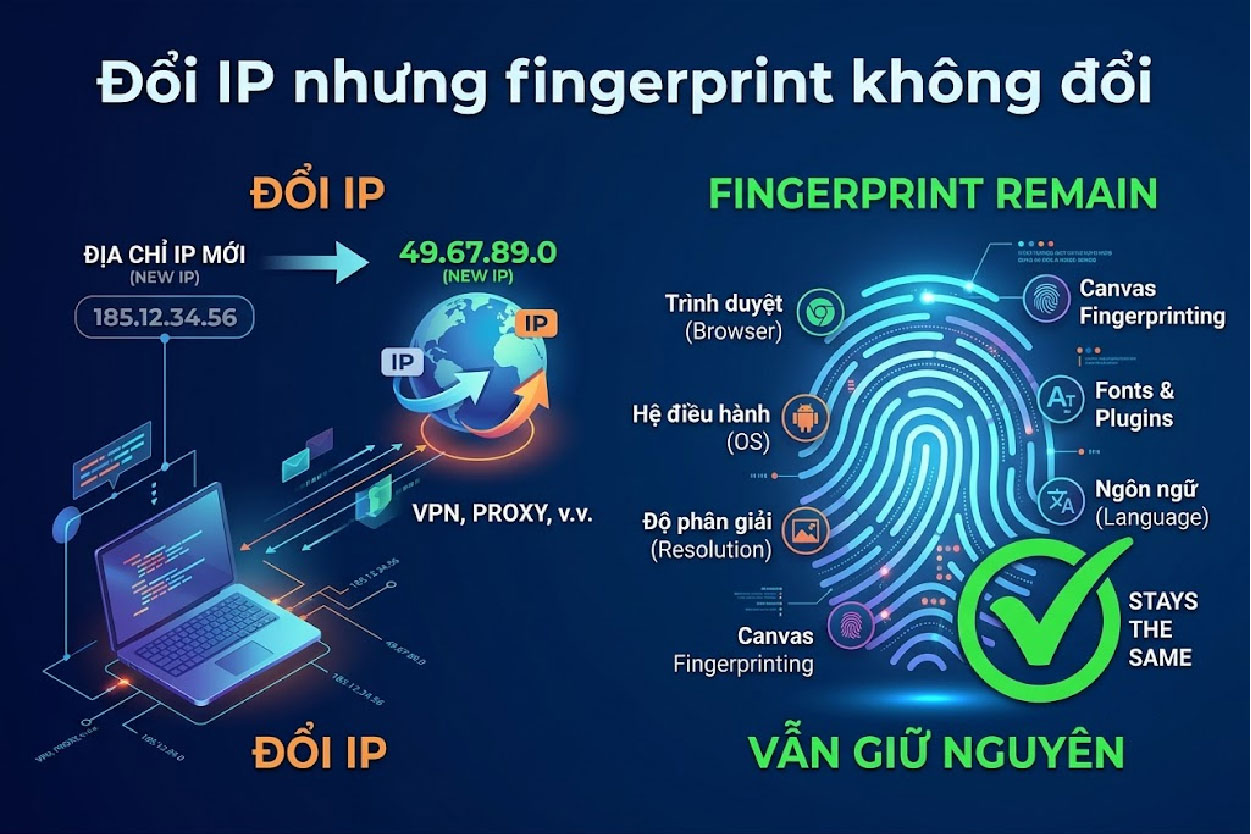
Đổi IP nhưng fingerprint không đổi
Proxy HTTP CONNECT không chạm vào bắt tay TLS
Với HTTPS, proxy thông thường chỉ mở một đường hầm qua phương thức CONNECT rồi chuyển tiếp các byte mã hóa. Gói Client Hello đi nguyên vẹn từ phần mềm của anh em tới máy chủ đích. Vì vậy, máy chủ đích nhìn thấy fingerprint TLS của phần mềm, không phải của proxy. Cơ chế đường hầm này được giải thích kỹ ở bài proxy tunnel là gì.
Mâu thuẫn giữa User-Agent và JA3
Tình huống hay gặp nhất là request khai báo User-Agent của Chrome nhưng JA3 lại khớp với thư viện requests của Python. Trình duyệt Chrome thật không bao giờ tạo kiểu bắt tay như vậy, nên sự mâu thuẫn bị đánh dấu ngay. Đổi User-Agent mà không đổi lớp TLS chỉ làm mâu thuẫn rõ hơn. Về vai trò của User-Agent, xem bài User-Agent là gì.
Đổi IP chỉ giải quyết lớp phòng vệ đầu tiên. Khi hệ thống đích kiểm tra tới dấu vân tay TLS, một công cụ cấu hình sai sẽ lộ ngay dù IP sạch đến đâu.
IP sạch vẫn cần thiết
Điều này không có nghĩa IP không quan trọng. Hệ thống chống bot chấm điểm nhiều tín hiệu cùng lúc, và danh tiếng IP vẫn là một tín hiệu nặng ký. Bài IP reputation là gì giải thích cách IP bị chấm điểm, còn bài bad neighbor effect là gì cho thấy vì sao dùng chung IP dễ bị vạ lây.
Website dùng TLS fingerprint JA3 để phát hiện bot ra sao
Các nền tảng lớn và dịch vụ chống bot lưu cơ sở dữ liệu các mẫu fingerprint đã biết, gắn nhãn cho từng loại: Chrome thật, Firefox thật, thư viện requests, công cụ tự động mặc định, các bot thu thập dữ liệu phổ biến.
Ba bước đánh giá thường gặp
- So khớp fingerprint của request với cơ sở dữ liệu mẫu đã biết.
- Đối chiếu fingerprint có khớp với User-Agent và các header khai báo hay không.
- Kết hợp hành vi request như tốc độ, tần suất, thứ tự tải tài nguyên để quyết định chặn, thử thách hay cho qua.
Ví dụ từ Cloudflare
Cloudflare cung cấp JA3 và JA4 như một trường dữ liệu trong sản phẩm quản lý bot, cho phép chủ website viết luật dựa trên fingerprint. Tài liệu JA3 và JA4 fingerprint của Cloudflare mô tả cách dùng trường này trong luật tường lửa. Nghĩa là bất kỳ website nào dùng Cloudflare đều có thể chặn theo fingerprint nếu muốn.
Ứng dụng ngoài phát hiện bot
Đội bảo mật cũng dùng JA3 để nhận diện phần mềm độc hại trong mạng nội bộ. Nhiều loại malware dùng thư viện mạng có cấu hình TLS đặc trưng, khác hẳn trình duyệt và ứng dụng hợp lệ. So khớp fingerprint giúp phát hiện lưu lượng bất thường ngay cả khi nội dung đã mã hóa.
TLS fingerprint JA3 của các thư viện và công cụ phổ biến
Mỗi ngôn ngữ lập trình và mỗi thư viện mạng dùng một bộ thư viện TLS bên dưới, nên để lại fingerprint riêng. Hiểu điều này giúp anh em biết vì sao công cụ của mình dễ hay khó bị nhận ra.
Python requests và urllib3
Thư viện requests dựa trên urllib3, và urllib3 dùng OpenSSL qua module ssl của Python. Danh sách cipher và extension mà nó gửi khác hẳn Chrome, vốn dùng thư viện BoringSSL. Vì requests là thư viện HTTP phổ biến nhất trong Python, fingerprint của nó nằm trong hầu hết cơ sở dữ liệu chống bot. Đổi phiên bản Python hoặc OpenSSL có thể làm fingerprint đổi theo, nhưng vẫn không giống trình duyệt.
Go, Node.js và Java
Thư viện net/http của Go dùng bộ TLS viết riêng bằng Go, tạo fingerprint rất đặc trưng. Node.js dùng OpenSSL nên gần với Python hơn, nhưng thứ tự extension vẫn khác. Java dùng bộ TLS của JDK, mỗi phiên bản JDK lại khác. Điểm chung là không thư viện mặc định nào giống trình duyệt thật.
cURL và các công cụ dòng lệnh
cURL bản cài sẵn trên hệ điều hành thường biên dịch với OpenSSL, Schannel trên Windows hoặc Secure Transport trên macOS, nên fingerprint khác nhau tùy máy. Đây là lý do có những bản cURL biên dịch lại với BoringSSL để bắt chước Chrome, và curl_cffi chính là lớp Python bao quanh bản cURL đó.
Selenium, Playwright, Puppeteer
Các công cụ điều khiển trình duyệt dùng chính trình duyệt Chromium hoặc Firefox, nên fingerprint TLS giống trình duyệt thật cùng phiên bản. Điểm yếu của chúng thường nằm ở lớp khác, như cờ navigator.webdriver, chế độ headless và hành vi thao tác quá đều.
Tình huống minh họa với TLS fingerprint JA3
Phần này mô phỏng một tình huống thường gặp để thấy cách chẩn đoán. Đây là ví dụ minh họa cách lập luận, không phải số liệu khách hàng.
Mô tả vấn đề
Một đội thu thập giá sản phẩm dùng script Python với thư viện requests, xoay qua vài trăm proxy dân cư. Tuần đầu tỷ lệ thành công cao, sau đó trang đích bật luật chống bot mới và tỷ lệ thành công tụt mạnh. Đội đổi sang lô proxy khác, rồi lô khác nữa, nhưng kết quả gần như không cải thiện.
Chẩn đoán từng lớp
Đội chạy đoạn mã kiểm tra ở phần trên và thấy fingerprint của script là fingerprint mặc định của requests, trong khi User-Agent khai báo Chrome. Sau đó, đội thử gửi vài request bằng trình duyệt thật qua đúng các proxy vừa bị chặn và thấy trang vẫn mở bình thường. Hai kết quả này cho thấy IP không phải nguyên nhân chính.
Cách xử lý
Đội chuyển script sang curl_cffi với chế độ giả lập Chrome, khớp phiên bản User-Agent với phiên bản giả lập, giữ IP theo phiên và giảm tần suất request. Tỷ lệ thành công hồi phục mà không cần mua thêm proxy. Bài học là đo trước khi thay proxy: tiền mua IP mới sẽ không giải quyết được vấn đề nằm ở lớp TLS.
Giới hạn của TLS fingerprint JA3 và sự ra đời của JA4
Dù hiệu quả, JA3 có những giới hạn kỹ thuật khiến nó dần được bổ sung bằng phương pháp mới hơn.
Trùng hash giữa các client khác nhau
JA3 rút gọn Client Hello thành vài trường rồi băm, nên nhiều client khác nhau có thể sinh cùng một mã. Một trình duyệt hợp lệ và một công cụ tự động dùng chung thư viện TLS có thể trùng fingerprint. Vì vậy, chặn chỉ dựa vào JA3 dễ chặn nhầm người dùng thật.
Chrome xáo trộn thứ tự extension
Từ đầu năm 2023, Chrome bắt đầu xáo trộn ngẫu nhiên thứ tự các extension trong Client Hello. Vì JA3 tính theo thứ tự, mã JA3 của Chrome thay đổi gần như mỗi kết nối. Điều này làm JA3 kém tin cậy với Chrome và là một lý do chính để ngành chuyển sang JA4.
JA4 khắc phục bằng cách sắp xếp
JA4, do FoxIO công bố năm 2023, sắp xếp danh sách cipher và extension trước khi băm, nên không bị ảnh hưởng bởi việc xáo trộn. Fingerprint JA4 cũng đọc được một phần bằng mắt, ví dụ biết ngay là TLS 1.3, có SNI, bao nhiêu cipher. Mô tả đầy đủ có tại kho JA4+ của FoxIO trên GitHub.
Tiêu chí |
JA3 |
JA4 |
|---|---|---|
Năm công bố |
2017 |
2023 |
Định dạng |
MD5 32 ký tự, không đọc được |
Ba phần, phần đầu đọc được |
Thứ tự extension |
Tính theo thứ tự gửi |
Sắp xếp trước khi băm |
Ảnh hưởng khi Chrome xáo trộn |
Mã đổi liên tục |
Ổn định |
Mức độ phổ biến |
Rộng, có từ lâu |
Đang tăng, nhiều dịch vụ hỗ trợ |
Các lớp nhận diện mạng khác
Ngoài TLS, máy chủ còn có thể đọc fingerprint HTTP/2: thứ tự và giá trị các khung SETTINGS, kích thước cửa sổ, thứ tự header giả. Mỗi trình duyệt có kiểu HTTP/2 riêng, và thư viện HTTP thường lộ ở lớp này không kém lớp TLS. Hệ thống chống bot hiện đại hiếm khi dựa vào một tín hiệu đơn lẻ mà kết hợp nhiều lớp để ra quyết định.
Các lớp nhận diện trình duyệt đi kèm TLS fingerprint JA3
Ở phía trình duyệt, ngoài TLS còn hàng loạt tín hiệu khác. Khi kết hợp, chúng tạo thành một hồ sơ gần như riêng biệt cho từng thiết bị.
Nhiều lớp nhận diện cùng lúc
Những tín hiệu phổ biến
- Phần cứng và đồ họa: Canvas, WebGL, AudioContext phản ánh khác biệt giữa GPU và driver. Xem bài canvas fingerprint.
- Cấu hình hệ thống: múi giờ, ngôn ngữ, độ phân giải màn hình, số nhân CPU.
- Mạng: IP, rò rỉ WebRTC, DNS. Cách xử lý WebRTC có trong bài cách tắt WebRTC.
- Danh tính trình duyệt: User-Agent, font đã cài, các API được hỗ trợ.
Tính nhất quán quan trọng hơn từng lớp
Nếu các lớp không khớp nhau, ví dụ múi giờ khai báo châu Âu nhưng IP proxy ở Việt Nam, sự mâu thuẫn đó đủ khiến hệ thống nghi ngờ dù từng lớp đều hợp lệ. Bài đồng bộ múi giờ với IP proxy hướng dẫn chỉnh cho khớp.
Antidetect browser xử lý các lớp này thế nào
Trình duyệt antidetect đồng bộ các lớp trên trong cùng một hồ sơ, giữ ổn định qua từng phiên. Vì phần lớn chúng dựa trên nhân Chromium thật, fingerprint TLS cũng giống Chrome thật. Khi ghép đúng một proxy có vị trí khớp với múi giờ và ngôn ngữ của hồ sơ, dấu hiệu nhận diện trở nên nhất quán hơn nhiều so với chỉ đổi IP. Cách phối hợp cụ thể có trong bài cách dùng fingerprint browser và proxy nuôi tài khoản.
Cách kiểm tra TLS fingerprint JA3 của công cụ đang dùng
Trước khi triển khai quy mô lớn, anh em nên biết công cụ của mình đang để lộ fingerprint nào. Việc này mất vài phút và tránh được nhiều giờ xử lý hậu quả.
Kiểm tra bằng trình duyệt
Mở trang BrowserLeaks TLS trên trình duyệt hoặc hồ sơ antidetect cần kiểm tra. Trang hiển thị JA3, JA4, danh sách cipher và extension mà trình duyệt gửi đi. Làm lần lượt với hồ sơ có proxy và không proxy để thấy fingerprint TLS không đổi khi đổi IP.
Kiểm tra thư viện Python
Đoạn mã dưới so sánh fingerprint của thư viện requests với curl_cffi ở chế độ giả lập Chrome, cả hai cùng đi qua một proxy. Trang tls.peet.ws trả về JSON chứa thông tin TLS mà nó nhìn thấy. Đây là ví dụ triển khai chung, thay thông tin proxy bằng của anh em.
pip install requests curl_cffi

import requests
from curl_cffi import requests as creq

PROXY = "http://user:pass@198.51.100.10:8080"
proxies = {"http": PROXY, "https": PROXY}
URL = "https://tls.peet.ws/api/all"

a = requests.get(URL, proxies=proxies, timeout=20).json()
b = creq.get(URL, proxies=proxies, impersonate="chrome", timeout=20).json()

print("requests :", a["tls"]["ja3_hash"], a["tls"].get("ja4"))
print("curl_cffi:", b["tls"]["ja3_hash"], b["tls"].get("ja4"))
print("IP thay  :", a["ip"], b["ip"])
Kết quả thường cho thấy hai dòng cùng IP proxy nhưng fingerprint khác hẳn nhau. Dòng requests mang fingerprint của thư viện OpenSSL trong Python, dòng curl_cffi mang fingerprint giống Chrome. Cách dùng tham số impersonate có trong tài liệu curl_cffi.
Đọc kết quả
Nếu fingerprint của công cụ khớp với một thư viện phổ biến trong khi User-Agent khai báo là trình duyệt, đó là mâu thuẫn cần sửa. Nếu fingerprint khớp với trình duyệt thật cùng phiên bản với User-Agent, lớp TLS đã ổn và anh em có thể tập trung vào các lớp khác.
Cách kết hợp proxy đúng với TLS fingerprint JA3
Hiểu cơ chế rồi, anh em có thể xây cách tiếp cận đủ lớp thay vì chỉ trông vào đổi IP. Nguyên tắc chung là mọi lớp thông tin phải khớp nhau một cách hợp lý.
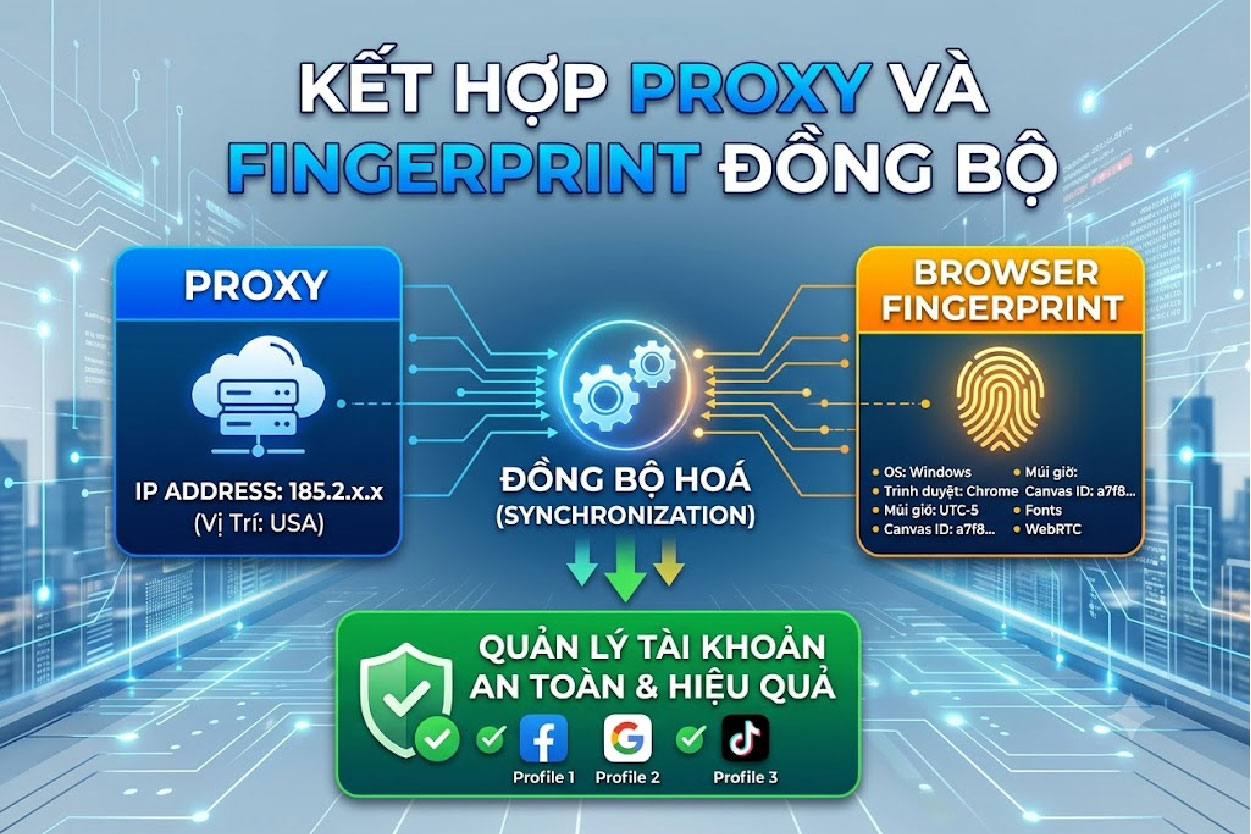
Kết hợp proxy và fingerprint đồng bộ
Chọn đúng công cụ gửi request
- Thu thập dữ liệu không cần JavaScript: dùng thư viện có khả năng giả lập fingerprint trình duyệt như curl_cffi thay cho thư viện HTTP trần.
- Trang cần chạy JavaScript: dùng trình duyệt thật điều khiển bằng Playwright hoặc Puppeteer, vì fingerprint TLS là của Chromium thật. Xem bài proxy Playwright.
- Quản lý nhiều tài khoản: dùng trình duyệt antidetect, mỗi hồ sơ một proxy và một bộ fingerprint ổn định.
Giữ nhất quán trong một phiên
Giữ cùng User-Agent, cùng fingerprint TLS và cùng IP trong suốt một phiên làm việc. Đổi một trong ba giữa chừng là dấu hiệu bất thường. Với proxy xoay, nên dùng chế độ giữ phiên để IP không đổi giữa các bước của cùng một tác vụ.
Đồng bộ vị trí
Đồng bộ múi giờ, ngôn ngữ trình duyệt và header Accept-Language với vị trí của proxy. Proxy Việt Nam đi với múi giờ Asia/Ho_Chi_Minh và ngôn ngữ tiếng Việt là cặp tự nhiên nhất.
Phân bổ ngân sách hợp lý
Đổi IP chỉ là một phần, nhưng IP sạch vẫn quan trọng; anh em có thể mua proxy dân cư tĩnh tại ProxyVN để kết hợp với fingerprint phù hợp.
Tuân thủ điều khoản
Kỹ thuật trong bài phục vụ thu thập dữ liệu công khai và vận hành tài khoản hợp lệ. Anh em cần tôn trọng robots.txt, điều khoản dịch vụ của nền tảng và giới hạn tần suất hợp lý. Tổng hợp các quy tắc giảm rủi ro bị chặn có trong bài cách tránh bị cấm proxy.
Quy trình triển khai an toàn với TLS fingerprint JA3
Trước khi chạy chiến dịch thu thập dữ liệu hay quản lý tài khoản quy mô lớn, nên đi theo trình tự từng bước để phát hiện vấn đề sớm.
Năm bước kiểm tra trước khi mở rộng
- Bước 1: Kiểm tra fingerprint TLS của công cụ bằng BrowserLeaks hoặc đoạn mã ở trên.
- Bước 2: Đối chiếu User-Agent, ngôn ngữ, múi giờ với fingerprint và vị trí proxy.
- Bước 3: Kiểm tra rò rỉ WebRTC và DNS khi dùng trình duyệt.
- Bước 4: Chạy thử quy mô nhỏ, theo dõi tỷ lệ thành công, mã 403, 429 và CAPTCHA trong vài giờ đầu.
- Bước 5: Mở rộng dần, mỗi lần tăng số luồng thì theo dõi lại tỷ lệ thành công.
Dấu hiệu bị chặn do fingerprint chứ không phải IP
Nếu đổi sang IP mới thuộc dải khác hẳn mà tỷ lệ bị chặn gần như không đổi, rất có thể vấn đề nằm ở fingerprint. Ngược lại, nếu đổi IP giúp tỷ lệ thành công tăng rõ, vấn đề chủ yếu ở danh tiếng IP. Phép thử đơn giản này giúp anh em biết nên đầu tư vào lớp nào.
Ghi nhận và lặp lại
Trình duyệt và thư viện cập nhật thường xuyên, fingerprint thay đổi theo. Nên kiểm tra lại fingerprint sau mỗi lần nâng cấp công cụ, và giữ phiên bản User-Agent khớp với phiên bản trình duyệt thật đang giả lập.
Một thói quen hữu ích là lưu lại kết quả kiểm tra fingerprint kèm ngày và phiên bản công cụ vào một file nhật ký chung của đội. Khi tỷ lệ thành công đột ngột giảm, anh em mở nhật ký ra là biết ngay lần cập nhật nào trùng thời điểm, thay vì đoán mò hoặc thay proxy hàng loạt. Với đội nhiều người cùng chạy công cụ, nhật ký này còn giúp thống nhất cấu hình, tránh mỗi người dùng một phiên bản thư viện khác nhau.
Câu hỏi thường gặp về TLS fingerprint JA3
Proxy có thay đổi được JA3 không?
Proxy HTTP và SOCKS thông thường không thay đổi JA3, vì gói bắt tay TLS đi nguyên vẹn qua đường hầm. Chỉ phần mềm gửi request quyết định fingerprint.
VPN có thay đổi JA3 không?
Không. VPN mã hóa lưu lượng tới máy chủ VPN, nhưng khi ra Internet, gói Client Hello vẫn do trình duyệt hoặc thư viện của anh em tạo ra.
Dùng trình duyệt thật có cần lo JA3 không?
Trình duyệt thật có fingerprint TLS tự nhiên, nên lớp này ít khi là vấn đề. Điều cần lo là các lớp khác như WebRTC, múi giờ và hành vi.
JA3 và JA4 cái nào quan trọng hơn?
Hiện nhiều hệ thống dùng cả hai. JA4 ổn định hơn với Chrome mới, nên xu hướng là JA4 dần thay thế JA3 trong các luật chặn.
Có cần đổi fingerprint mỗi request không?
Không nên. Fingerprint đổi liên tục trong cùng phiên là bất thường. Hãy giữ ổn định theo phiên và khớp với User-Agent khai báo.
Xem thêm:
- Chế độ ẩn danh có thay thế fingerprint browser được không?
- IP Reputation Là Gì Và Vì Sao IP Sạch Vẫn Bị Từ Chối
Kết luận
TLS fingerprint JA3 là lớp nhận diện chạy song song với địa chỉ IP, nên chỉ đổi proxy sẽ không đủ nếu công cụ vẫn lộ dấu vân tay TLS quen thuộc. Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam sẵn sàng tư vấn để anh em kết hợp đúng proxy và cấu hình cho TLS fingerprint JA3.


