
Rust proxy với reqwest timeout TLS và giới hạn tải
Rust proxy cần một HTTP client cấu hình rõ tuyến mạng, xác thực và thời gian chờ. ProxyVN cùng anh em triển khai reqwest với Tokio, phân biệt HTTP proxy và SOCKS, rồi kiểm tra phản hồi trước khi lưu dữ liệu. Bài viết tập trung vào chương trình đọc URL có quyền truy cập, giới hạn tác vụ đồng thời và ghi lỗi đủ dùng mà không lộ thông tin đăng nhập.
Rust proxy bắt đầu từ client có phạm vi rõ
Trong chương trình Rust, một proxy không phải thư viện phân tích HTML hay trình duyệt chạy JavaScript. Nó là điểm trung gian trên đường gửi yêu cầu mạng. Anh em vẫn cần chọn cách nhận body, kiểm tra trạng thái và chuyển dữ liệu sang cấu trúc ứng dụng sau khi đường truyền đã hoạt động.
Chọn reqwest theo nhu cầu của ứng dụng
reqwest cung cấp client HTTP phù hợp để đọc trang hoặc gọi API trong ứng dụng Rust. Ví dụ bài này dùng API bất đồng bộ với Tokio, dành cho chương trình native. Không áp nguyên hướng dẫn proxy cho bản chạy trong trình duyệt WebAssembly vì khả năng mạng ở đó do môi trường trình duyệt quyết định.
Đầu vào tối thiểu gồm URL đích, URL gateway và bộ xác thực nếu dịch vụ yêu cầu. Đầu ra cần có trạng thái phản hồi, kích thước body và các trường dữ liệu đã được kiểm tra. Lưu một chuỗi body bất kỳ vào tệp chưa phải kết quả thu thập đạt yêu cầu nghiệp vụ.
Anh em nên viết rõ lý do cần proxy ngay trong cấu hình vận hành. Có thể là đo nội dung từ một vị trí mạng đã được cấp, kiểm thử định tuyến hoặc tuân theo tuyến ra của tổ chức. Mục tiêu rõ giúp quyết định khi nào phải dừng thay vì âm thầm gửi request bằng đường trực tiếp.
Một client đại diện cho một chính sách mạng
Tái sử dụng client giúp gom cấu hình và các tài nguyên kết nối về một chỗ. Việc clone client có thể phục vụ chia sẻ trong tác vụ, nhưng không có nghĩa tạo một IP đường ra mới. IP cuối cùng còn do loại dịch vụ và chính sách gateway quyết định, nên cần phép kiểm tra riêng.
Nếu công việc dùng nhiều proxy cố định, hãy dựng một client cho mỗi cấu hình rồi chọn ở tầng điều phối. Nếu dùng gateway xoay, một client có thể tiếp tục dùng cùng gateway nhưng IP phía ngoài thay đổi theo chính sách của nhà cung cấp. Hai mô hình có cách đo và quản lý phiên khác nhau.
Đừng gán token của đối tác API thành header mặc định trên client dùng chung cho mọi hostname. Một client với phạm vi đích rõ hoặc việc gắn token ngay tại request giúp giảm nguy cơ gửi sai thông tin. Chính sách redirect cũng cần đi cùng quyết định này để tuyến gọi không vượt khỏi phạm vi đã dự kiến.
Rust proxy phân biệt luật định tuyến và giao thức gateway
Tên phương thức tạo proxy trong reqwest mô tả nhóm URL được định tuyến. Trong khi đó, scheme nằm bên trong URL proxy mô tả cách liên lạc với gateway. Nhầm hai lớp này là nguyên nhân khiến chương trình dùng proxy cho HTTP nhưng vẫn đi trực tiếp khi gặp HTTPS.
Proxy all http và https có ý nghĩa khác nhau
Theo API Proxy của reqwest, Proxy::http chọn yêu cầu đích HTTP, Proxy::https chọn yêu cầu đích HTTPS, còn Proxy::all áp cho cả hai nhóm. Ví dụ chính dùng Proxy::all để cấu hình không phụ thuộc việc URL đích thuộc một trong hai scheme được hỗ trợ.
Giả sử gateway có địa chỉ http://gateway.example:8080 và tài nguyên là https://example.com. Client có thể dùng CONNECT để thiết lập đường hầm qua HTTP proxy rồi trao đổi TLS với website. Anh em không cần tự đổi gateway sang https chỉ vì tài nguyên đang dùng HTTPS; đổi sai sẽ làm bắt tay đến proxy thất bại.
Khi thêm nhiều luật, thứ tự được xét có ý nghĩa. Một luật bao trùm được đặt trước có thể khiến luật cụ thể phía sau không được dùng. Hãy kiểm tra một URL đại diện cho từng nhóm đích, thay vì chỉ đọc mã rồi suy ra hệ thống đang phân tuyến đúng.
SOCKS cần tính năng và phép thử riêng
Hỗ trợ SOCKS cần bật feature tương ứng trong Cargo.toml. Không nên lấy URL socks5 đặt vào cấu hình chưa có feature rồi diễn giải lỗi biên dịch hoặc lỗi tạo proxy là endpoint hỏng. Kiểm tra cấu hình build trước giúp tách khả năng thư viện khỏi khả năng dịch vụ.
Với SOCKS, cơ chế xác thực và vị trí phân giải hostname cần được xác minh theo API cùng phiên bản đang dùng. Hàm basic_auth trong ví dụ phục vụ HTTP proxy; không nên khẳng định nó thay thế mọi cơ chế xác thực SOCKS. Nếu cần SOCKS có tài khoản, hãy kiểm tra định dạng URI và tài liệu dịch vụ trước khi triển khai.
Anh em cũng cần phân biệt proxy HTTP hỗ trợ CONNECT với TLS đến chính proxy. Đó là hai mô hình khác nhau dù thường được gọi chung là proxy HTTPS trong nội dung tiếp thị. Khi trao đổi cấu hình, hãy mô tả scheme gateway và scheme đích bằng ví dụ cụ thể để tránh hiểu sai.
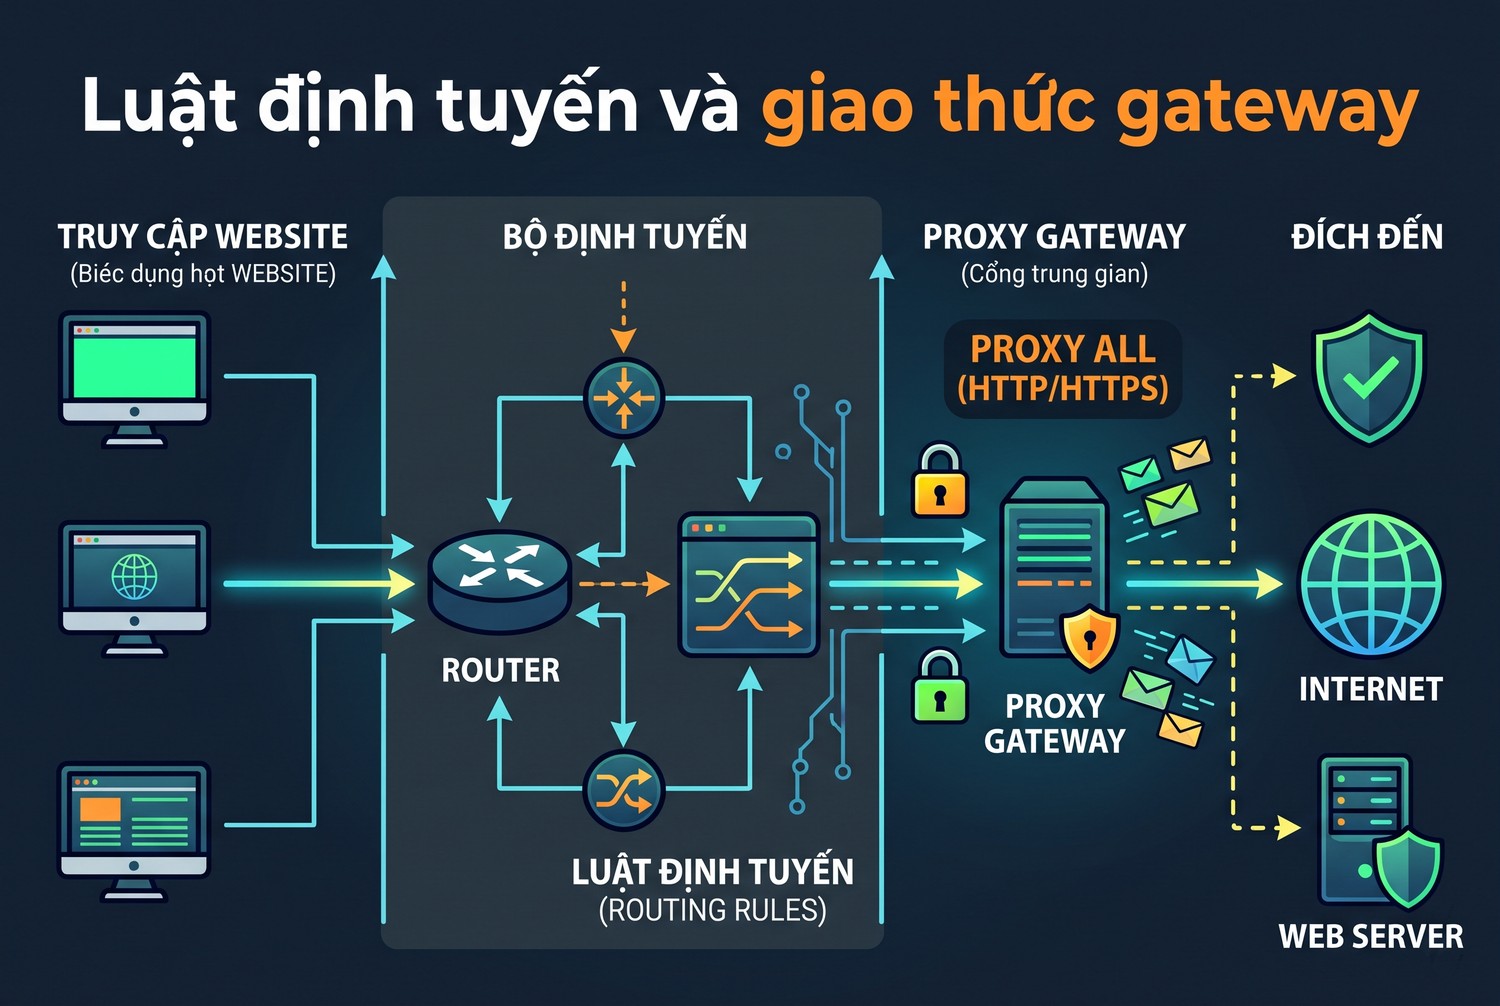
Luật định tuyến và giao thức gateway
Rust proxy với dự án reqwest và Tokio tối thiểu
Ví dụ được viết theo reqwest 0.13.5 đang hiển thị trong tài liệu tại ngày kiểm tra. Một dự án đang dùng nhánh cũ cần đối chiếu lại feature và API trước khi nâng. Giữ cấu hình và lockfile giúp lần chạy sau có căn cứ để tái tạo bộ phụ thuộc đã chọn.
Tạo dự án và kiểm kê phiên bản
- Chạy cargo new rust_proxy_check để tạo chương trình thử độc lập với ứng dụng đang vận hành.
- Ghi rustc --version và cargo --version vào hồ sơ thử, không suy ra phiên bản runtime từ tên hệ điều hành.
- Thêm reqwest nhánh 0.13.5 và Tokio như phần phụ thuộc bên dưới, giữ các feature thực sự cần cho ví dụ.
- Cấp PROXY_URL chỉ chứa scheme, hostname và cổng của HTTP proxy; đặt username cùng password ở hai biến riêng.
- Đặt TARGET_URL thành URL HTTPS nhỏ mà anh em được phép gọi rồi chạy cargo run từ terminal đã có cấu hình.
[package]
name = "rust_proxy_check"
version = "0.1.0"
edition = "2021"

[dependencies]
reqwest = "=0.13.5"
tokio = { version = "1", features = ["macros", "rt-multi-thread"] }
Cargo Book về Cargo.toml và Cargo.lock giải thích vai trò khai báo phụ thuộc và phiên bản đã giải quyết. Đối với chương trình triển khai như ví dụ này, lưu lockfile đi cùng mã nguồn giúp người bảo trì biết bản dựng đã dùng gì. Không thay đổi phụ thuộc trong cùng phép so sánh hiệu năng mà không ghi nhận.
Tạo một lần gọi GET có kiểm soát
Mã bên dưới là mẫu triển khai tham chiếu, không chứa endpoint thương mại hay thông tin tài khoản thật. Nó từ chối đích không phải HTTPS, giữ xác minh chứng chỉ mặc định và dừng khi thiếu cấu hình. Hạn thời gian là giá trị minh họa để điều chỉnh theo công việc.
use std::{env, error::Error, time::Duration};
use reqwest::{Client, Proxy, Url, redirect::Policy};

#[tokio::main]
async fn main() -> Result<(), Box<dyn Error>> {
    let target = Url::parse(&env::var("TARGET_URL")?)?;
    if target.scheme() != "https" {
        return Err("TARGET_URL must use HTTPS".into());
    }
    let gateway = env::var("PROXY_URL")?;
    let username = env::var("PROXY_USER")?;
    let password = env::var("PROXY_PASSWORD")?;
    let proxy = Proxy::all(&gateway)?
        .basic_auth(&username, &password);
    let client = Client::builder()
        .proxy(proxy)
        .connect_timeout(Duration::from_secs(10))
        .timeout(Duration::from_secs(30))
        .redirect(Policy::none())
        .user_agent("AuthorizedRustCheck/1.0")
        .build()?;
    let response = client.get(target).send().await?;
    let status = response.status();
    println!("status={status}");
    if !status.is_success() {
        return Err(format!("Unexpected HTTP status: {status}").into());
    }
    let body = response.bytes().await?;
    println!("body_bytes={}", body.len());
    Ok(())
}
Mẫu kiểm tra không tự theo Location. Nếu website trả chuyển hướng, anh em sẽ nhìn thấy trạng thái đó để xem lại URL đích. Trong ứng dụng thật, có thể định nghĩa chính sách cho phép redirect nhưng cần kiểm tra hostname, giới hạn số bước và cách xử lý thông tin xác thực.
Không dùng số byte của một lần chạy làm chuẩn áp cho mọi website. Giá trị này chỉ giúp phát hiện phản hồi trống hoặc bất thường khi so với nội dung cụ thể đã biết. Đối với tài nguyên lớn, cần chiến lược đọc từng phần và giới hạn kích thước, thay vì gom toàn bộ vào RAM như mẫu nhỏ này.
Rust proxy với timeout và ngân sách công việc
Giới hạn đồng thời bảo vệ tài nguyên đang dùng; giới hạn tốc độ kiểm soát số lần gọi theo thời gian. Ứng dụng cần xác định cả hai.
Timeout của một request không phải hạn tổng của cả pipeline. Một công việc có thể đợi trong hàng, thử lại, đọc nhiều trang rồi ghi dữ liệu. Nếu mỗi chặng có hạn riêng nhưng không có ngân sách chung, tác vụ vẫn có thể vượt thời gian người vận hành mong đợi.
Tách thời gian kết nối và đọc nội dung
Phần ClientBuilder của reqwest cho phép đặt connect_timeout và timeout. Với client bất đồng bộ, timeout tổng request bao trùm đến khi đọc xong body theo mô tả API. Khi thêm giới hạn riêng cho đọc, cần hiểu nó đo một lần đọc hay toàn bộ phản hồi trước khi lựa chọn giá trị.
Một gateway chậm mở kết nối và một website truyền nội dung chậm là hai tình huống cần quan sát riêng. Nếu chỉ ghi tổng thời gian rồi đổi proxy, anh em có thể bỏ sót nguyên nhân nằm ở máy chủ đích hoặc phần xử lý nội bộ. Hãy ghi thêm kích thước nội dung và kết quả parse để số đo có ngữ cảnh.
Ngân sách công việc nên được kiểm tra trước khi nhận request tiếp theo. Khi đã gần hết thời gian, lưu checkpoint và trả phần chưa làm về hàng đợi thay vì khởi động một nhóm tác vụ mới. Cơ chế này cũng giúp việc dừng ứng dụng phục vụ triển khai không làm mất vị trí xử lý.
Hàng chờ cũng tiêu tốn thời gian
Thời điểm tạo tác vụ không trùng thời điểm bắt đầu kết nối nếu chương trình dùng semaphore hoặc bộ điều phối. Một URL có thể nằm chờ lâu mà request mạng chưa chạy. Nhật ký nên phân biệt thời gian chờ quyền thực thi và thời gian gửi nhận để tránh gán mọi độ chậm cho proxy.
Đối với hệ thống cần thời hạn cứng cho từng URL, có thể đặt deadline từ lúc nhận công việc. Khi đến lượt mà deadline đã qua, đánh dấu hết hạn mà không gọi mạng. Đây là quyết định ở tầng ứng dụng; thay timeout của client không tự giải quyết thời gian đã tiêu trong hàng chờ.
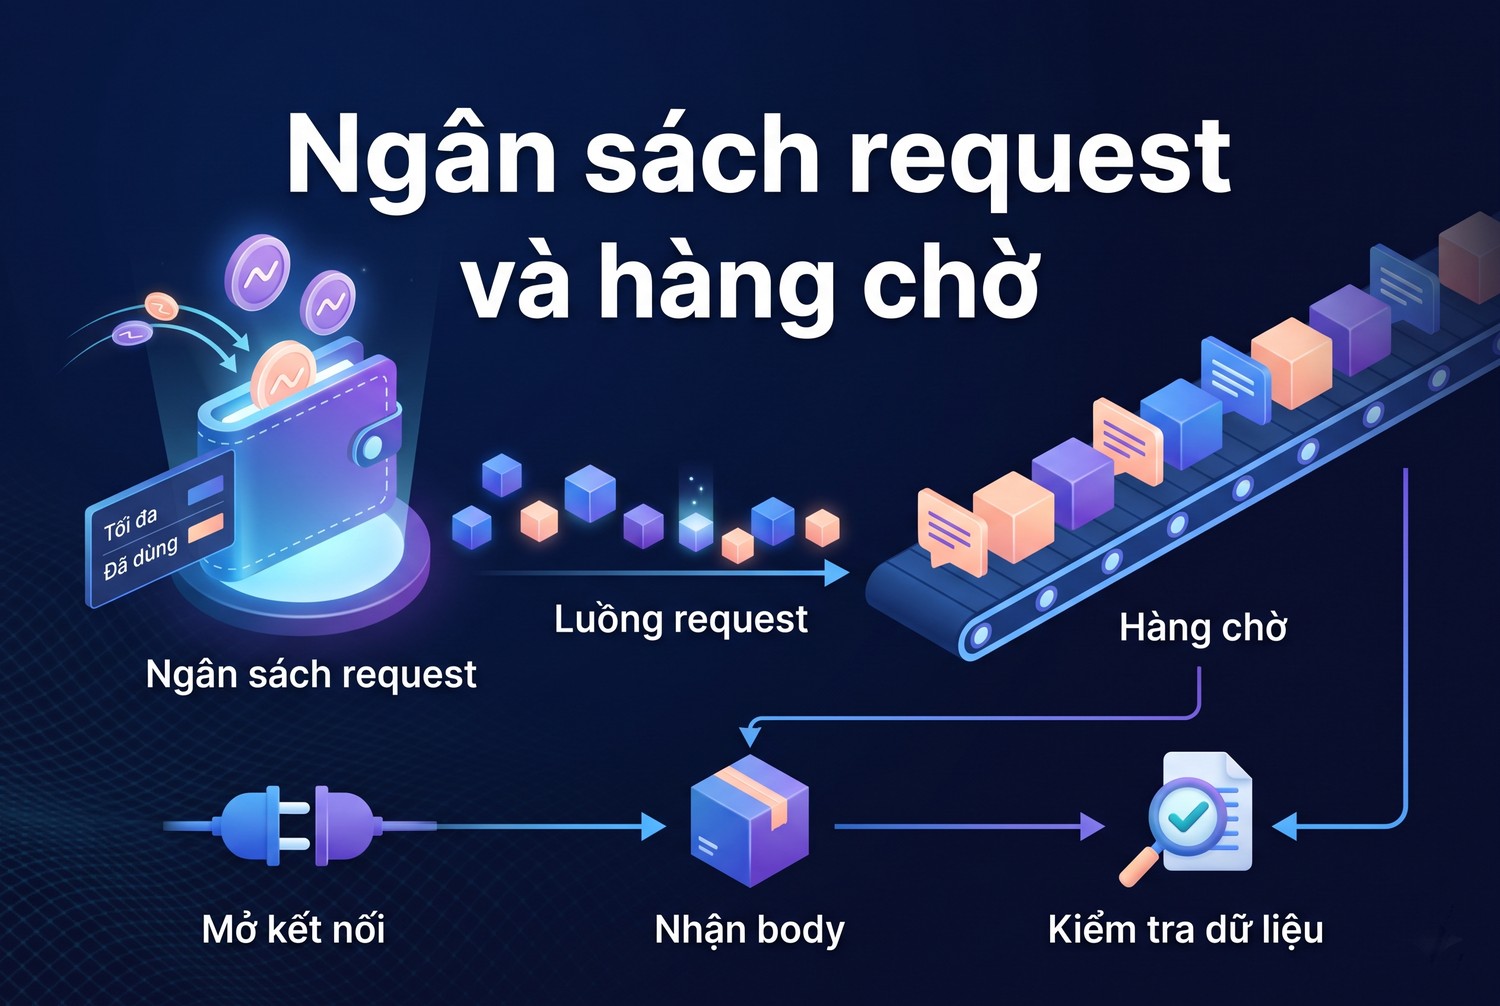
Ngân sách request và hàng chờ
Rust proxy với phản hồi và quyền sở hữu dữ liệu
Rust khiến cách sử dụng response trở nên rõ qua quyền sở hữu. Một số phương thức nhận body sẽ tiêu thụ response, vì vậy cần lấy metadata cần giữ trước bước đọc đó. Thiết kế đầu ra ngay từ đầu giúp tránh sửa vòng lặp chỉ để lấy lại trạng thái đã bị bỏ qua.
Ghi metadata trước khi đọc body
Anh em nên lấy status, Content-Type và URL cuối phù hợp trước khi gọi bytes hoặc text. Không cần sao chép toàn bộ header vào kho dữ liệu nếu chúng chứa cookie hay token nhạy cảm. Chỉ giữ các trường phục vụ kiểm tra hợp đồng và truy vết lỗi của đúng tác vụ.
Tài liệu Response của reqwest mô tả các cách đọc text, bytes và JSON. Chọn phương thức theo dữ liệu thực tế, không theo đuôi đường dẫn. Một URL kết thúc bằng json vẫn có thể trả HTML lỗi; cần kiểm tra header và nội dung trước khi đưa sang bộ giải mã.
Khi muốn dùng response cho cả kiểm tra lỗi và đọc nội dung, hãy cân nhắc phương thức lấy tham chiếu thay vì phương thức tiêu thụ đối tượng. Tuy nhiên không cần lạm dụng sao chép body để tránh ownership. Thiết kế một cấu trúc kết quả chứa metadata đã chọn và phần dữ liệu cần lưu thường rõ hơn.
Status thành công chưa đủ cho dữ liệu hợp lệ
Một chương trình thu thập bảng giá nên kiểm tra có dòng dữ liệu, mã sản phẩm và định dạng số phù hợp. Với API, cần kiểm tra khóa bắt buộc và ý nghĩa trạng thái nghiệp vụ trong payload. Những bước này nằm ngoài nhiệm vụ proxy nhưng quyết định tác vụ có tạo ra kết quả dùng được hay không.
Đối với dữ liệu lớn, Content-Length là gợi ý khi hiện diện, không phải rào chắn duy nhất. Phản hồi có thể không cung cấp độ dài hoặc dùng cơ chế truyền khác. Nên giới hạn số byte thực sự đọc và xử lý việc vượt ngưỡng như lỗi riêng, tránh một URL giữ quá nhiều bộ nhớ của worker.
Khi lỗi parse xuất hiện sau một thay đổi website, đừng thay endpoint hàng loạt rồi chạy lại toàn bộ kho. Hãy giữ một mẫu phản hồi phù hợp để so với parser, phân biệt trang mới với trang từ chối truy cập. Chỉ khi xác định vấn đề nằm ở đường truyền mới cần thử endpoint khác.
Rust proxy với Result và phân loại lỗi
Kiểu Result giúp phân tách giá trị thành công và lỗi, nhưng ứng dụng vẫn phải quyết định lỗi nào cần thử lại. Một phép gọi send thành công có thể trả trạng thái HTTP không mong muốn. Ngược lại, lỗi mạng có thể xảy ra trước khi có status để người vận hành xem xét.
Giữ nguyên ngữ cảnh nhưng che bí mật
Theo kiểu Error của reqwest, ứng dụng có các phương thức kiểm tra nhóm lỗi như timeout, kết nối, giải mã hoặc trạng thái. Một lỗi có thể thỏa nhiều dấu hiệu liên quan nên thứ tự phân loại cần có chủ đích. Không ép mọi tình huống vào một nhãn proxy chết.
Thông báo lỗi có thể chứa URL, trong khi query của URL đôi khi có token hoặc dữ liệu riêng. Vì vậy, trước khi ghi log tập trung, cần loại các trường nhạy cảm hoặc dùng nhãn tài nguyên nội bộ. Chỉ che username của gateway là chưa đủ nếu URL đích cũng mang thông tin truy cập.
Mã ví dụ trả Box dyn Error để chương trình nhỏ dễ đọc. Dự án lớn nên có kiểu lỗi ứng dụng thể hiện các hành động như sửa cấu hình, thử lại sau hay bỏ dữ liệu không hợp lệ. Kiểu lỗi tốt giúp hàng đợi hành xử nhất quán thay vì suy đoán từ chuỗi thông báo tiếng Anh.
Retry phụ thuộc phương thức và trạng thái
- Thiếu cấu hình hoặc URL sai: trả lỗi cho người vận hành, không tăng số lần gọi mạng.
- Không xác thực được gateway: kiểm tra thông tin cấp quyền và trạng thái dịch vụ trước khi thử tiếp.
- Hết thời gian với GET: xem xét thử lại hữu hạn, có khoảng nghỉ và ngân sách thời gian còn lại.
- HTTP 429: tuân theo giới hạn của API hoặc website, giảm tốc độ toàn nhóm có cùng hạn mức.
- Phản hồi 4xx do dữ liệu đầu vào: sửa request, tránh gửi lặp cùng nội dung sai bằng nhiều endpoint.
- Lỗi giải mã: kiểm tra body và hợp đồng dữ liệu, không coi thay IP là giải pháp mặc định.
Với POST hoặc thao tác ghi, timeout không cho biết máy chủ đã thực hiện thay đổi hay chưa. Cần dùng cơ chế chống trùng của API nếu được công bố, hoặc có quy trình kiểm tra trạng thái thao tác trước khi gửi lại. Đây là ranh giới nghiệp vụ quan trọng khi đưa client vào dịch vụ tự động.
Tác vụ cũng cần ghi nhận lần thử ở tầng ứng dụng và hành vi retry của thư viện đang dùng. Nếu cập nhật phiên bản làm thay đổi retry mặc định, phép đo số request có thể khác dù mã vòng lặp không đổi. Ghi phiên bản cùng cấu hình giúp lý giải thay đổi đó.
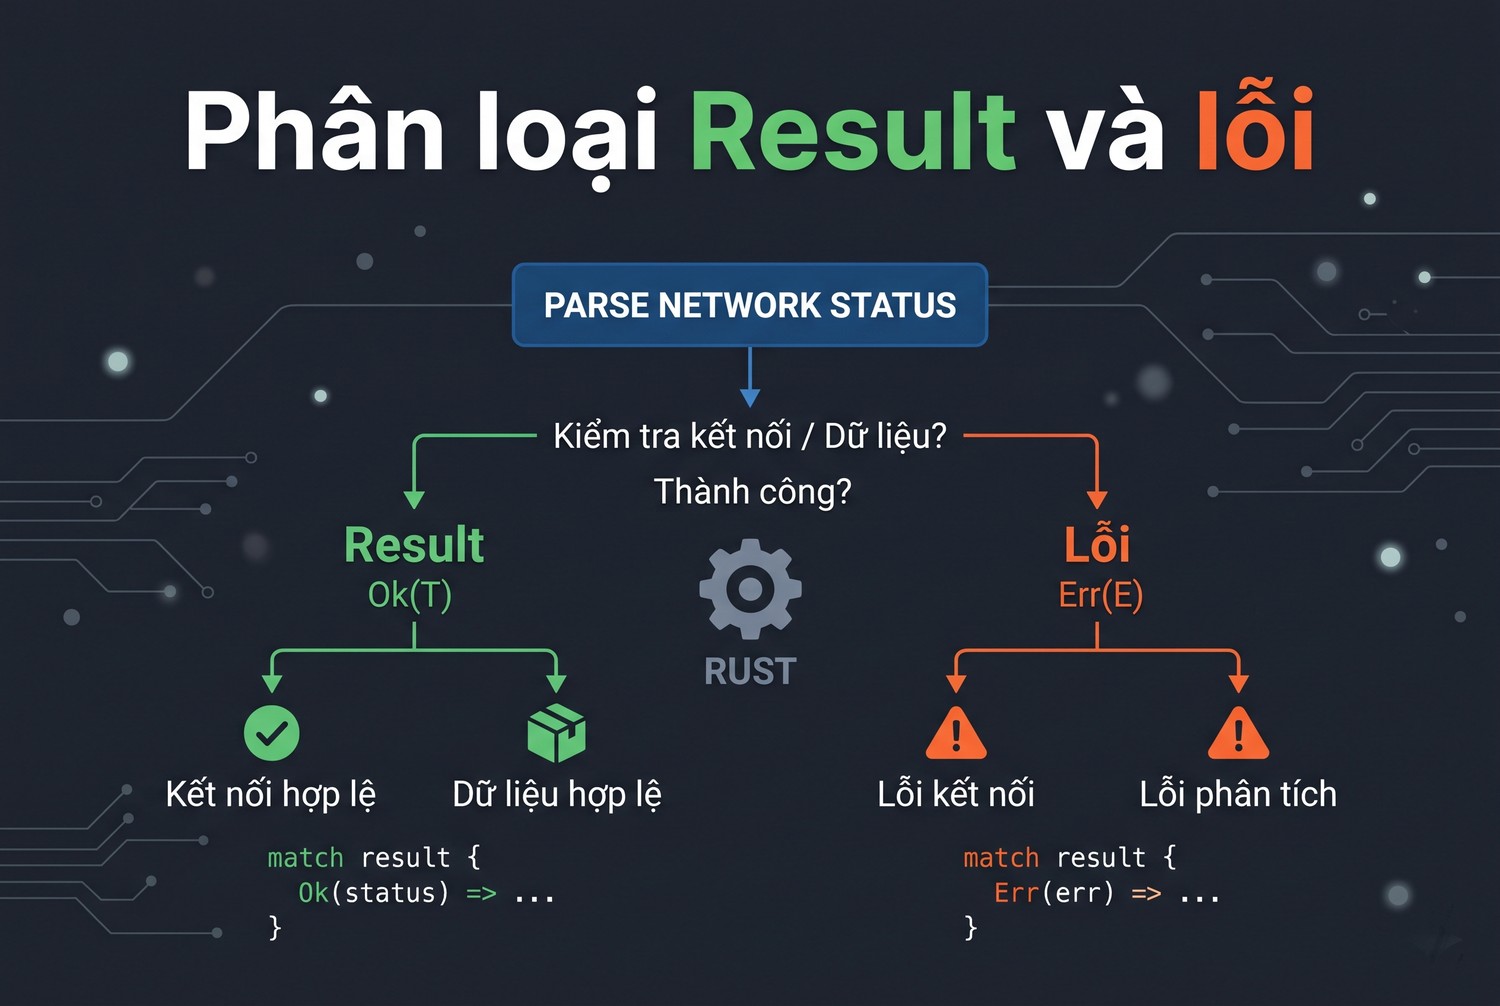
Phân loại Result và lỗi
Rust proxy với Tokio và số tác vụ đồng thời
Thêm async không có nghĩa được gửi bao nhiêu request cũng phù hợp. Máy chạy, gateway và website đều có tài nguyên hữu hạn. Một thiết kế giữ được giới hạn tải thường dễ dự đoán hơn việc mở toàn bộ URL thành tác vụ rồi chờ hệ thống tự cân bằng.
Semaphore giới hạn số công việc đang hoạt động
Anh em có thể dùng semaphore để giới hạn những request cùng giữ quyền thực thi. Phép giới hạn này đo mức đồng thời, không tự bảo đảm số request trong mỗi giây. Nếu phản hồi rất nhanh, một số ít quyền vẫn có thể tạo nhiều yêu cầu hơn hạn tốc độ của API.
Tài liệu Semaphore của Tokio có mẫu giới hạn request ra ngoài. Khi áp vào crawler, quyền nên được giữ đến khi đọc body và hoàn tất phần cần giới hạn, thay vì thả ngay sau khi nhận header. Nếu thả quá sớm, nhiều body vẫn có thể đang tải cùng lúc ngoài mức dự kiến.
use std::sync::Arc;
use tokio::sync::Semaphore;

// Inside an async function; enable Tokio's "sync" feature.
let limit = Arc::new(Semaphore::new(4));
let permit = limit.clone().acquire_owned().await?;
let response = client.get(target).send().await?;
let bytes = response.bytes().await?;
drop(permit);
println!("downloaded_bytes={}", bytes.len());
Đoạn này minh họa vị trí giữ quyền quanh một lần đọc, chưa phải bộ crawler nhiều URL đầy đủ. Để chạy trong dự án chính, bổ sung feature sync cho Tokio và đưa logic vào hàm async có client cùng target. Con số bốn là lựa chọn minh họa, không phải số luồng được mọi gói proxy cho phép.
Ghép giới hạn theo đích với theo endpoint
Một gateway có thể phục vụ nhiều website, trong khi mỗi website có hạn mức riêng. Nếu chỉ giới hạn toàn bộ pool, một đích chậm có thể giữ hết quyền và làm các đích khác bị đói tài nguyên. Nếu chỉ giới hạn theo đích, tổng tải gateway vẫn có thể quá cao; hai mức cần được phối hợp.
Hàng đợi cũng phải có sức chứa hợp lý. Việc tạo hàng triệu future rồi chặn bằng semaphore vẫn tiêu bộ nhớ cho phần việc đang đợi. Một bộ nạp theo lô hoặc kênh có giới hạn giúp áp lực từ mạng phản hồi về phía nhận URL, giữ tài nguyên ứng dụng trong mức dự kiến.
Khi shutdown, hãy ngừng nhận việc mới trước, chờ nhóm đang chạy theo hạn đã đặt rồi lưu phần chưa xong. Không nên xem mọi tác vụ bị hủy khi triển khai là lỗi proxy. Một trạng thái riêng cho việc dừng có chủ đích sẽ làm báo cáo chất lượng đường truyền bớt sai lệch.
Rust proxy với TLS và cấu hình triển khai
Khả năng build thành công không chứng minh kết nối HTTPS trên môi trường chạy đã đúng. Container có thể thiếu kho CA phù hợp, máy có thể dùng đồng hồ sai hoặc chính sách mạng chặn cổng đích. Những yếu tố đó cần được kiểm tra bằng bản dựng và tài khoản thực sự sẽ chạy.
Giữ kiểm tra danh tính website
Không thêm tùy chọn chấp nhận chứng chỉ sai để làm ví dụ vượt qua lỗi. Khi môi trường tổ chức cần CA riêng, hãy nạp đúng nguồn được phê duyệt và giới hạn phạm vi tin cậy. Một thay đổi TLS cần có phép thử chứng chỉ hợp lệ lẫn trường hợp phải bị từ chối.
Anh em nên kiểm tra backend TLS cùng feature đang bật sau mỗi lần thay phiên bản reqwest. Tên feature và cách chọn backend có thể khác giữa các nhánh; sao chép Cargo.toml cũ sang phiên bản mới mà không đối chiếu dễ gây cấu hình sai. Lockfile và bản ghi build giúp nhận ra khác biệt trước khi triển khai.
Nếu ứng dụng chạy trong container, kiểm tra biến môi trường được cấp cho chính tiến trình, không dựa vào kết quả ở shell của máy chủ. Địa chỉ localhost bên trong container cũng không mặc nhiên là máy đang chạy gateway ngoài host. Việc kiểm tra tên mạng và tuyến kết nối thường cần làm trước khi sửa code HTTP.
Tách đo kiểm khỏi quảng cáo hiệu năng
Muốn so sánh endpoint, giữ nguyên tập URL, kích thước nội dung và giới hạn đồng thời rồi lặp vào các thời điểm có ghi nhận. Báo cáo nên có tỷ lệ dữ liệu hợp lệ, số lỗi theo nhóm và phân bố thời gian. Một request nhanh duy nhất không đại diện cho chất lượng toàn bộ tuyến mạng.
Khi cần mua proxy, anh em nên trao đổi trước về giao thức gateway, nhu cầu giữ phiên và số kết nối của ứng dụng Rust. Hãy nghiệm thu endpoint bằng đúng bản dựng reqwest cùng bài kiểm tra được phép chạy, rồi mới đưa cấu hình đó vào hàng đợi lớn.
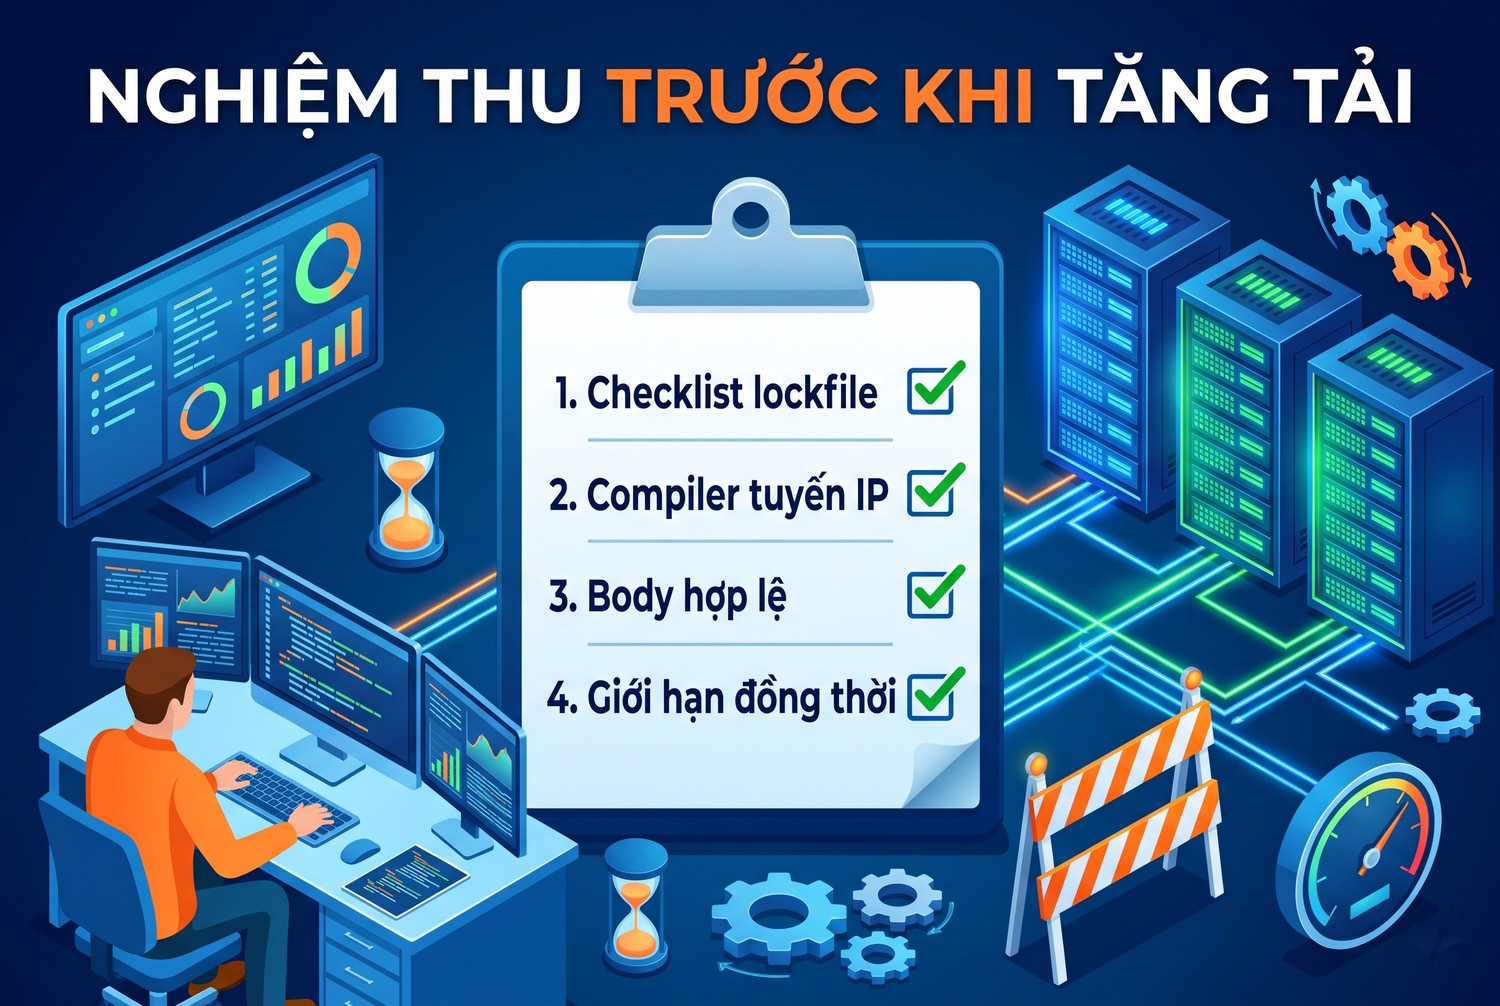
Nghiệm thu trước khi tăng tải
Rust proxy với checklist nghiệm thu ứng dụng
Nghiệm thu cần chứng minh chương trình xử lý đúng cả đường thành công lẫn đường lỗi có thể dự kiến. Không cần mở rộng tải ngay để kiểm tra cấu hình căn bản. Một chuỗi phép thử nhỏ, có đầu vào và kỳ vọng rõ sẽ giúp anh em tìm phần thiếu trước khi tác vụ chạy dài.
Kiểm tra tuyến và kết quả có ý nghĩa
Trước hết, gọi một endpoint quan sát IP phù hợp hoặc máy chủ do anh em kiểm soát để ghi nhận đường ra. So với đường trực tiếp có chủ đích nếu chính sách môi trường cho phép. Địa chỉ quan sát được phải được giải thích theo gateway đang dùng, không suy ra mọi lần gọi sau đều giữ cùng IP.
Tiếp theo, đọc tài nguyên đại diện cho nghiệp vụ và kiểm tra các trường bắt buộc. Nếu đang thu thập dữ liệu web, có thể xem lại vai trò Web Scraping proxy trong toàn quy trình. Phần client Rust vẫn phải nghiệm thu riêng vì parser, retry và tuyến mạng là các trách nhiệm khác nhau.
Cuối cùng, thử thiếu biến cấu hình, endpoint không phản hồi, URL trả lỗi và body không đúng định dạng trong môi trường kiểm soát. Ghi kết quả theo từng nhánh mà không bịa số liệu chạy khi chưa có môi trường. Danh sách phép thử dự kiến và kết quả đã thực hiện phải được phân biệt trong hồ sơ triển khai.
Lưu bằng chứng đủ để tái tạo
Một hồ sơ hữu ích có commit ứng dụng, Cargo.lock, phiên bản compiler, cấu hình đã che bí mật và thời gian thử. Thêm điều kiện mạng cùng nhãn endpoint nếu cần đối chiếu nhiều tuyến. Không lưu mật khẩu vào tệp kết quả chỉ để người khác có thể chạy lại nhanh hơn.
Khi thay đổi một thành phần, hãy chạy lại tập kiểm tra liên quan trước khi tăng tải. Nếu chỉ sửa parser, không cần quy kết khác biệt cho proxy khi chưa đo lại đường truyền. Nếu đổi gateway, giữ nguyên tập dữ liệu thử để nhận ra thay đổi đến từ mạng hay từ nội dung website.
Rust proxy tổng kết cách triển khai
Rust proxy hoạt động dễ kiểm soát hơn khi client có tuyến rõ, timeout hữu hạn và kiểm tra dữ liệu sau phản hồi. Anh em hãy lưu lockfile, phân loại lỗi và giới hạn tải trước khi mở rộng. Theo dõi Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam để trao đổi endpoint phù hợp với ứng dụng Rust proxy.


