ASN Proxy Là Gì Và Vì Sao Proxy Cùng ASN Dễ Bị Chặn
ASN proxy là gì là câu hỏi nên trả lời trước khi mua proxy số lượng lớn. ASN là số hiệu định danh một mạng trên Internet, và hệ thống chống bot dùng nó để đánh giá lưu lượng ở tầng mạng chứ không chỉ ở từng IP. Bài viết này ProxyVN giải thích ASN, subnet, ký hiệu CIDR và vì sao proxy cùng một ASN dễ bị chặn cả dải.
ASN proxy là gì và vì sao hệ thống chống bot quan tâm
ASN là viết tắt của Autonomous System Number, tức số hiệu hệ thống tự trị. Mỗi tổ chức vận hành một mạng độc lập trên Internet, như nhà mạng viễn thông, công ty lưu trữ hay nhà cung cấp điện toán đám mây, được cấp một ASN riêng. Khi anh em truy cập một website, lưu lượng của anh em xuất phát từ một IP, và IP đó thuộc về một ASN cụ thể.
Số hiệu hệ thống tự trị nói lên điều gì
ASN cho website biết lưu lượng đến từ loại mạng nào. Một ASN của nhà mạng dân cư gợi ý người dùng thật ngồi ở nhà. Một ASN của công ty lưu trữ máy chủ gợi ý lưu lượng tự động chạy trên máy chủ thuê. Hệ thống chống bot gán mức tin cậy khác nhau cho từng nhóm ASN, và điều chỉnh mức kiểm tra dựa trên đó.
Vì sao anti-bot xét ASN thay vì chỉ xét từng IP
Chặn từng IP một là cuộc rượt đuổi không hồi kết, vì kẻ lạm dụng chỉ cần đổi sang IP kế tiếp. Xét ở tầng ASN và tầng subnet giúp hệ thống chặn cả một vùng địa chỉ có chung nguồn gốc. Theo phân tích của IPRoyal về các nhà cung cấp proxy dùng chung subnet, danh tiếng của một dải không gắn với riêng khách hàng của một công ty, mà gắn với tất cả những ai dùng hoặc quảng bá IP trong dải đó.
Website lấy dữ liệu ASN từ đâu
Ánh xạ từ IP sang ASN là dữ liệu công khai. Nó đến từ bảng định tuyến BGP mà các mạng dùng để thông báo cho nhau biết mình quản lý dải nào, và từ cơ sở dữ liệu của các tổ chức cấp phát địa chỉ khu vực như RIPE, ARIN hay APNIC. Nhiều dịch vụ tình báo IP đóng gói sẵn dữ liệu này kèm nhãn phân loại, ví dụ đánh dấu một ASN là hosting, là dân cư hay là mạng di động. Hệ thống chống bot mua hoặc tự dựng bảng tra như vậy, nên việc một IP thuộc ASN nào không phải điều anh em giấu được.
Hệ quả thực tế: một IP datacenter dù chưa từng bị anh em dùng sai vẫn có thể bị đối xử khắt khe ngay từ request đầu tiên, chỉ vì ASN chứa nó mang nhãn hosting. Ngược lại, một IP dân cư mới toanh được hưởng mức tin cậy nền cao hơn nhờ ASN của nhà mạng gia đình.
ASN proxy là gì khi đặt cạnh subnet và ký hiệu CIDR
ASN là tầng lớn nhất. Bên dưới nó là các subnet, tức các nhóm địa chỉ IP liền kề dùng chung tiền tố định tuyến. Hiểu quan hệ giữa ASN, subnet và ký hiệu CIDR giúp anh em đọc được một danh sách proxy nói lên điều gì.
Subnet và ký hiệu CIDR
Subnet là một phần nhỏ cắt ra từ một mạng lớn hơn. Người ta viết subnet theo ký hiệu CIDR, ví dụ 192.0.2.0/24, trong đó số sau dấu gạch chéo cho biết bao nhiêu bit đầu thuộc phần mạng. Ký hiệu /24 nghĩa là 24 bit đầu là phần mạng, và dải đó chứa 256 địa chỉ. Ký hiệu /16 nghĩa là 16 bit đầu là phần mạng, dải rộng hơn nhiều.
Phần mạng, phần host và subnet mask
Một địa chỉ IPv4 có 32 bit, chia thành bốn nhóm tám bit, ví dụ 192.168.1.50. Theo hướng dẫn về subnet ID của IPRoyal, subnet mask là một số 32 bit chia địa chỉ thành phần mạng và phần host: bit 1 cho phần mạng, bit 0 cho phần host. Mask 255.255.255.0 ở dạng nhị phân là 11111111.11111111.11111111.00000000, nghĩa là 24 bit đầu xác định mạng, 8 bit cuối xác định host. Áp mask vào một IP rồi cho các bit host về 0 sẽ ra subnet ID, tức địa chỉ đại diện cho cả dải.
Ví dụ tính dải chứa một IP
Với 192.168.1.50/26, subnet mask là 255.255.255.192, mượn thêm 2 bit từ phần host. Dải kết quả là 192.168.1.0/26, mỗi dải chứa 64 địa chỉ, trong đó 62 địa chỉ dùng được cho host. Công thức chung để tính số host cần thiết là 2 mũ N trừ 2, với N là số bit dành cho phần host. Đoạn mã dưới là ví dụ triển khai bằng thư viện chuẩn của Python để so hai IP có cùng dải /24 hay không.
import ipaddressdef dai_24(ip): net = ipaddress.ip_network(ip + "/24", strict=False) return str(net)ips = ["45.128.52.10", "45.128.52.240", "45.128.53.1"]for ip in ips: print(ip, "->", dai_24(ip))# 45.128.52.10 -> 45.128.52.0/24# 45.128.52.240 -> 45.128.52.0/24 (cung dai, chung so phan)# 45.128.53.1 -> 45.128.53.0/24 (dai khac)
Lịch sử phân lớp địa chỉ IPv4 quy định sẵn kích thước dải, và cách gọi lớp C vẫn hay dùng để chỉ một dải /24.
|
Lớp |
Bit phần mạng |
Ví dụ |
Số host mỗi dải |
|---|---|---|---|
|
A |
8 bit đầu |
10.0.0.0 |
khoảng 16 triệu |
|
B |
16 bit đầu |
172.16.0.0 |
65.534 |
|
C |
24 bit đầu |
192.168.1.0 |
254 |
Cắt một dải lớn thành nhiều dải nhỏ
Nhà cung cấp thường mua một dải lớn rồi cắt nhỏ để bán. Ví dụ chia 192.168.1.0/24 thành bốn dải cho bốn nhóm khách: cần mượn 2 bit vì 2 mũ 2 bằng 4, mask mới là /26 tức 255.255.255.192, mỗi dải 64 địa chỉ và 62 địa chỉ dùng được. Dải đầu chạy từ 192.168.1.0 đến 192.168.1.63. Điều đáng lưu ý là dù bán cho bốn khách khác nhau, cả bốn dải con vẫn nằm trong cùng một dải /24 gốc và cùng một ASN, nên khi website chặn ở mức /24 thì cả bốn nhóm khách cùng chịu.
Với IPv6 câu chuyện dễ thở hơn vì không gian địa chỉ rất lớn: tiền tố định tuyến thường là 48 bit đầu do nhà mạng cấp, 16 bit tiếp theo là subnet ID, phần còn lại dành cho host. Tuy vậy phần lớn hệ thống chống bot vẫn xử lý IPv6 theo cụm /64 hoặc /48, nên nguyên tắc chặn theo dải không mất đi.
Vì sao proxy dùng chung ASN dễ bị chặn cả dải
Khi một IP trong dải có hành vi xấu, cách rẻ nhất để website tự bảo vệ là chặn cả dải đó, đôi khi chặn cả ASN. Người dùng sạch trong cùng dải lãnh hậu quả dù không làm gì sai. Đây là lý do độ phân tán quan trọng hơn số lượng.
Hiệu ứng hàng xóm xấu
Nếu một người dùng trước đó dùng dải IP này để gửi spam hoặc quét dữ liệu thô bạo, bộ lọc bảo mật có thể chặn nguyên dải, tức 256 địa chỉ với một dải /24. Anh em mua một IP trong dải đó, nhận về một địa chỉ đã mang tiếng xấu sẵn, và không hiểu vì sao request bị chặn ngay từ lần đầu. Cơ chế bị vạ lây khi xài chung dải IP với người dùng xấu được phân tích kỹ trong bài hiệu ứng hàng xóm xấu.
Danh tiếng dải không thuộc về một khách hàng
Nhiều nhà cung cấp proxy datacenter lấy nguồn từ cùng những nhà cung cấp điện toán đám mây lớn như AWS, Google Cloud, Azure, OVH hay Hetzner. Vì thế IP của nhiều dịch vụ khác nhau lại nằm chồng lên cùng vài dải. Một dịch vụ để khách quét thô bạo làm hỏng danh tiếng dải, và mọi dịch vụ khác dùng chung dải đó chịu chung.
Chặn tạm thời, chặn vĩnh viễn và chặn theo dải
Không phải lần chặn nào cũng như nhau. Một số chặn chỉ kéo dài vài giờ rồi tự gỡ, thường áp cho hành vi vượt tần suất. Một số chặn gắn với địa chỉ lâu dài, áp cho IP đã nhiều lần bị gắn cờ. Nặng nhất là chặn cả dải hoặc cả ASN, khi hệ thống kết luận nguồn gốc mạng đó không đáng tin. Proxy datacenter hay rơi vào nhóm cuối, và một khi dải đã vào danh sách đen ở một website lớn thì đổi IP trong cùng dải không giải quyết được gì.
Một IP sạch nằm trong một dải bẩn vẫn là một IP đáng ngờ. Hệ thống chống bot chấm điểm cả khu phố, không riêng căn nhà.
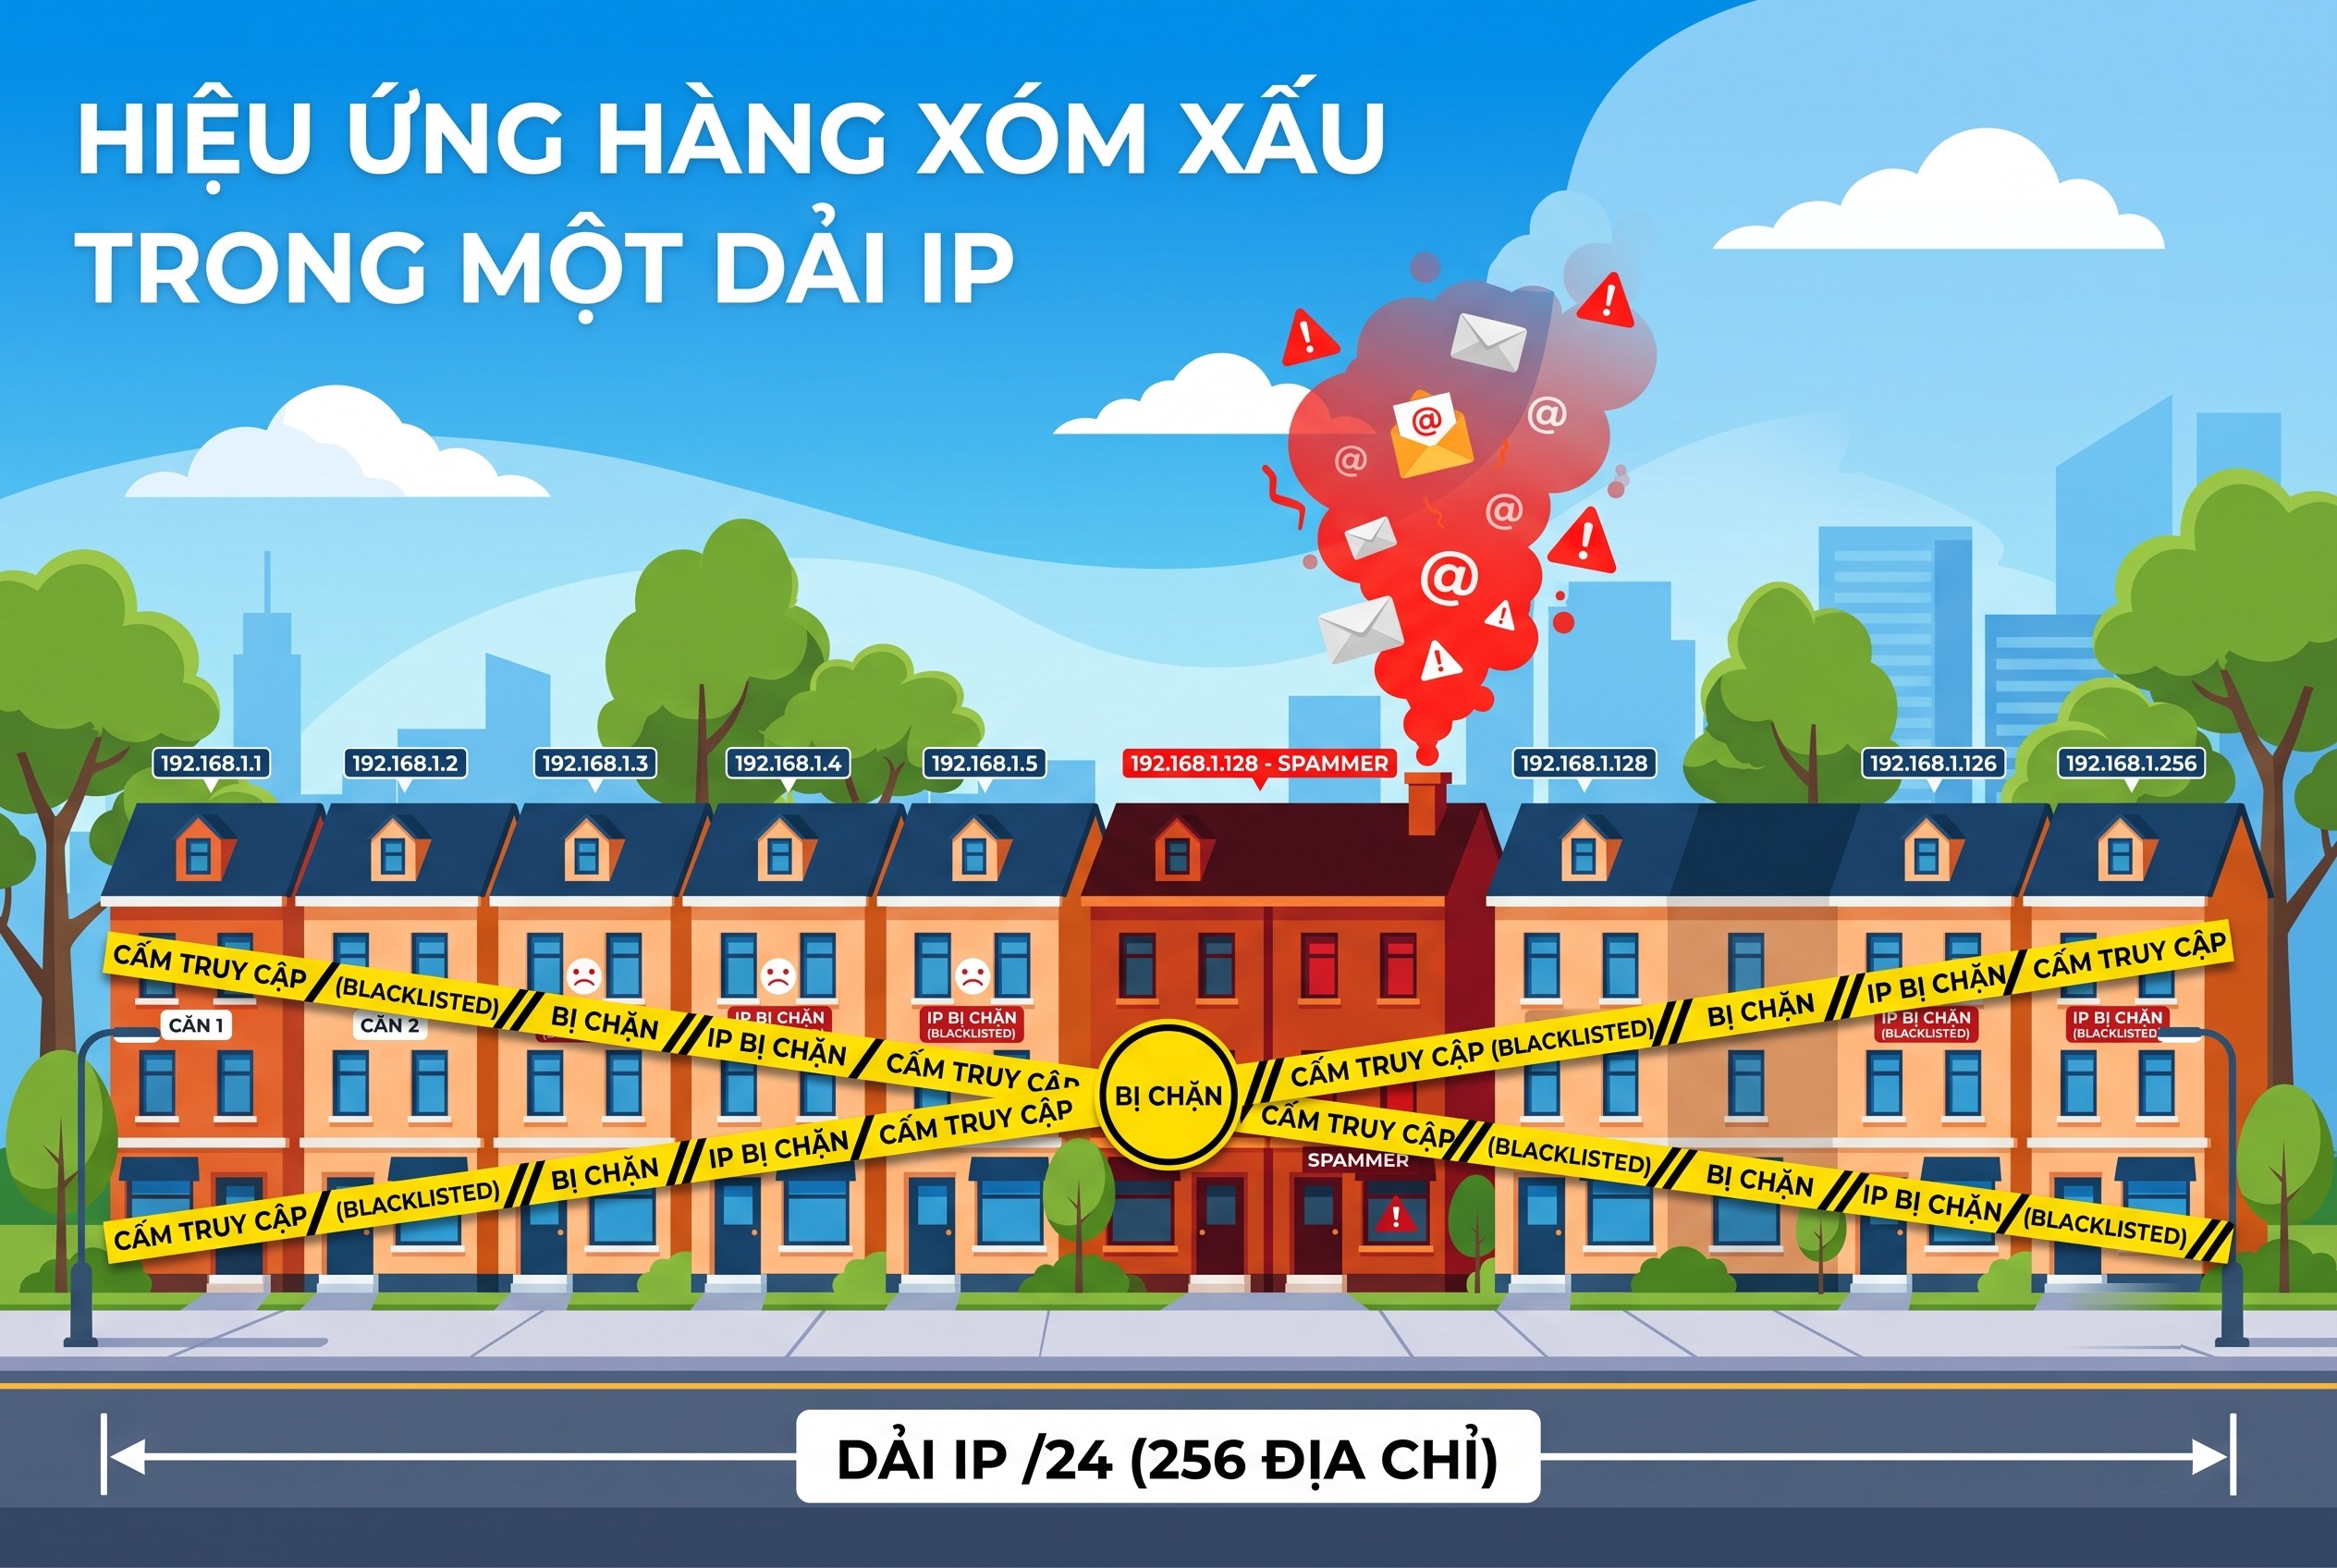
Hiệu ứng hàng xóm xấu trong một dải IP
ASN proxy là gì với datacenter, ISP và proxy dân cư
Mức độ ảnh hưởng của việc chặn theo ASN và subnet khác nhau rõ giữa các loại proxy. Đây là căn cứ để chọn loại proxy phù hợp với mục tiêu.
Vì sao datacenter proxy hay dùng chung subnet
IP datacenter được tạo trong trung tâm dữ liệu nên nằm trong các dải liền mạch, thuộc ASN của nhà cung cấp máy chủ. Như giải thích của Decodo về proxy subnet nêu, một nhóm IP dùng chung tiền tố nghĩa là chúng có chung nguồn gốc hạ tầng. Các dải cloud lại được ghi nhận công khai, hệ thống chống bot tải sẵn danh sách này. Đó là lý do proxy datacenter chịu ảnh hưởng nặng nhất khi website chặn theo dải. Khác biệt cơ bản giữa datacenter và dân cư về nguồn IP và độ bền được nói trong bài so sánh proxy dân cư và datacenter.
ISP proxy nằm ở giữa
ISP proxy, còn gọi là residential tĩnh, mang IP do nhà mạng dân cư cấp nhưng đặt trong trung tâm dữ liệu. Nguồn cung hạn chế và cách lấy nguồn giống nhau khiến loại này chịu ảnh hưởng ở mức trung bình: đỡ hơn datacenter thuần nhưng vẫn tập trung hơn residential xoay. Ưu nhược của ISP proxy khi nó nằm giữa hai loại được nói trong bài proxy ISP là gì.
Residential và mobile phân tán qua nhiều ASN
Proxy dân cư và proxy di động chịu ảnh hưởng nhẹ nhất vì IP rải qua rất nhiều mạng khác nhau. Theo Decodo, proxy dân cư không dùng chung subnet theo cách IP datacenter dùng chung, nên khó bị chặn hàng loạt. Proxy di động nằm sau lớp CGNAT của nhà mạng, chặn một IP sẽ ảnh hưởng nhiều người thật nên website rất dè dặt.
|
Loại proxy |
Mức tập trung ASN và subnet |
Rủi ro bị chặn cả dải |
|---|---|---|
|
Datacenter |
Cao, nhiều IP dồn vào vài dải của cùng nhà cung cấp cloud |
Cao |
|
ISP (residential tĩnh) |
Trung bình, nguồn cung hạn chế |
Trung bình |
|
Residential xoay |
Thấp, IP rải qua nhiều nhà mạng dân cư |
Thấp |
|
Mobile |
Thấp, IP nằm sau CGNAT của nhà mạng di động |
Thấp |
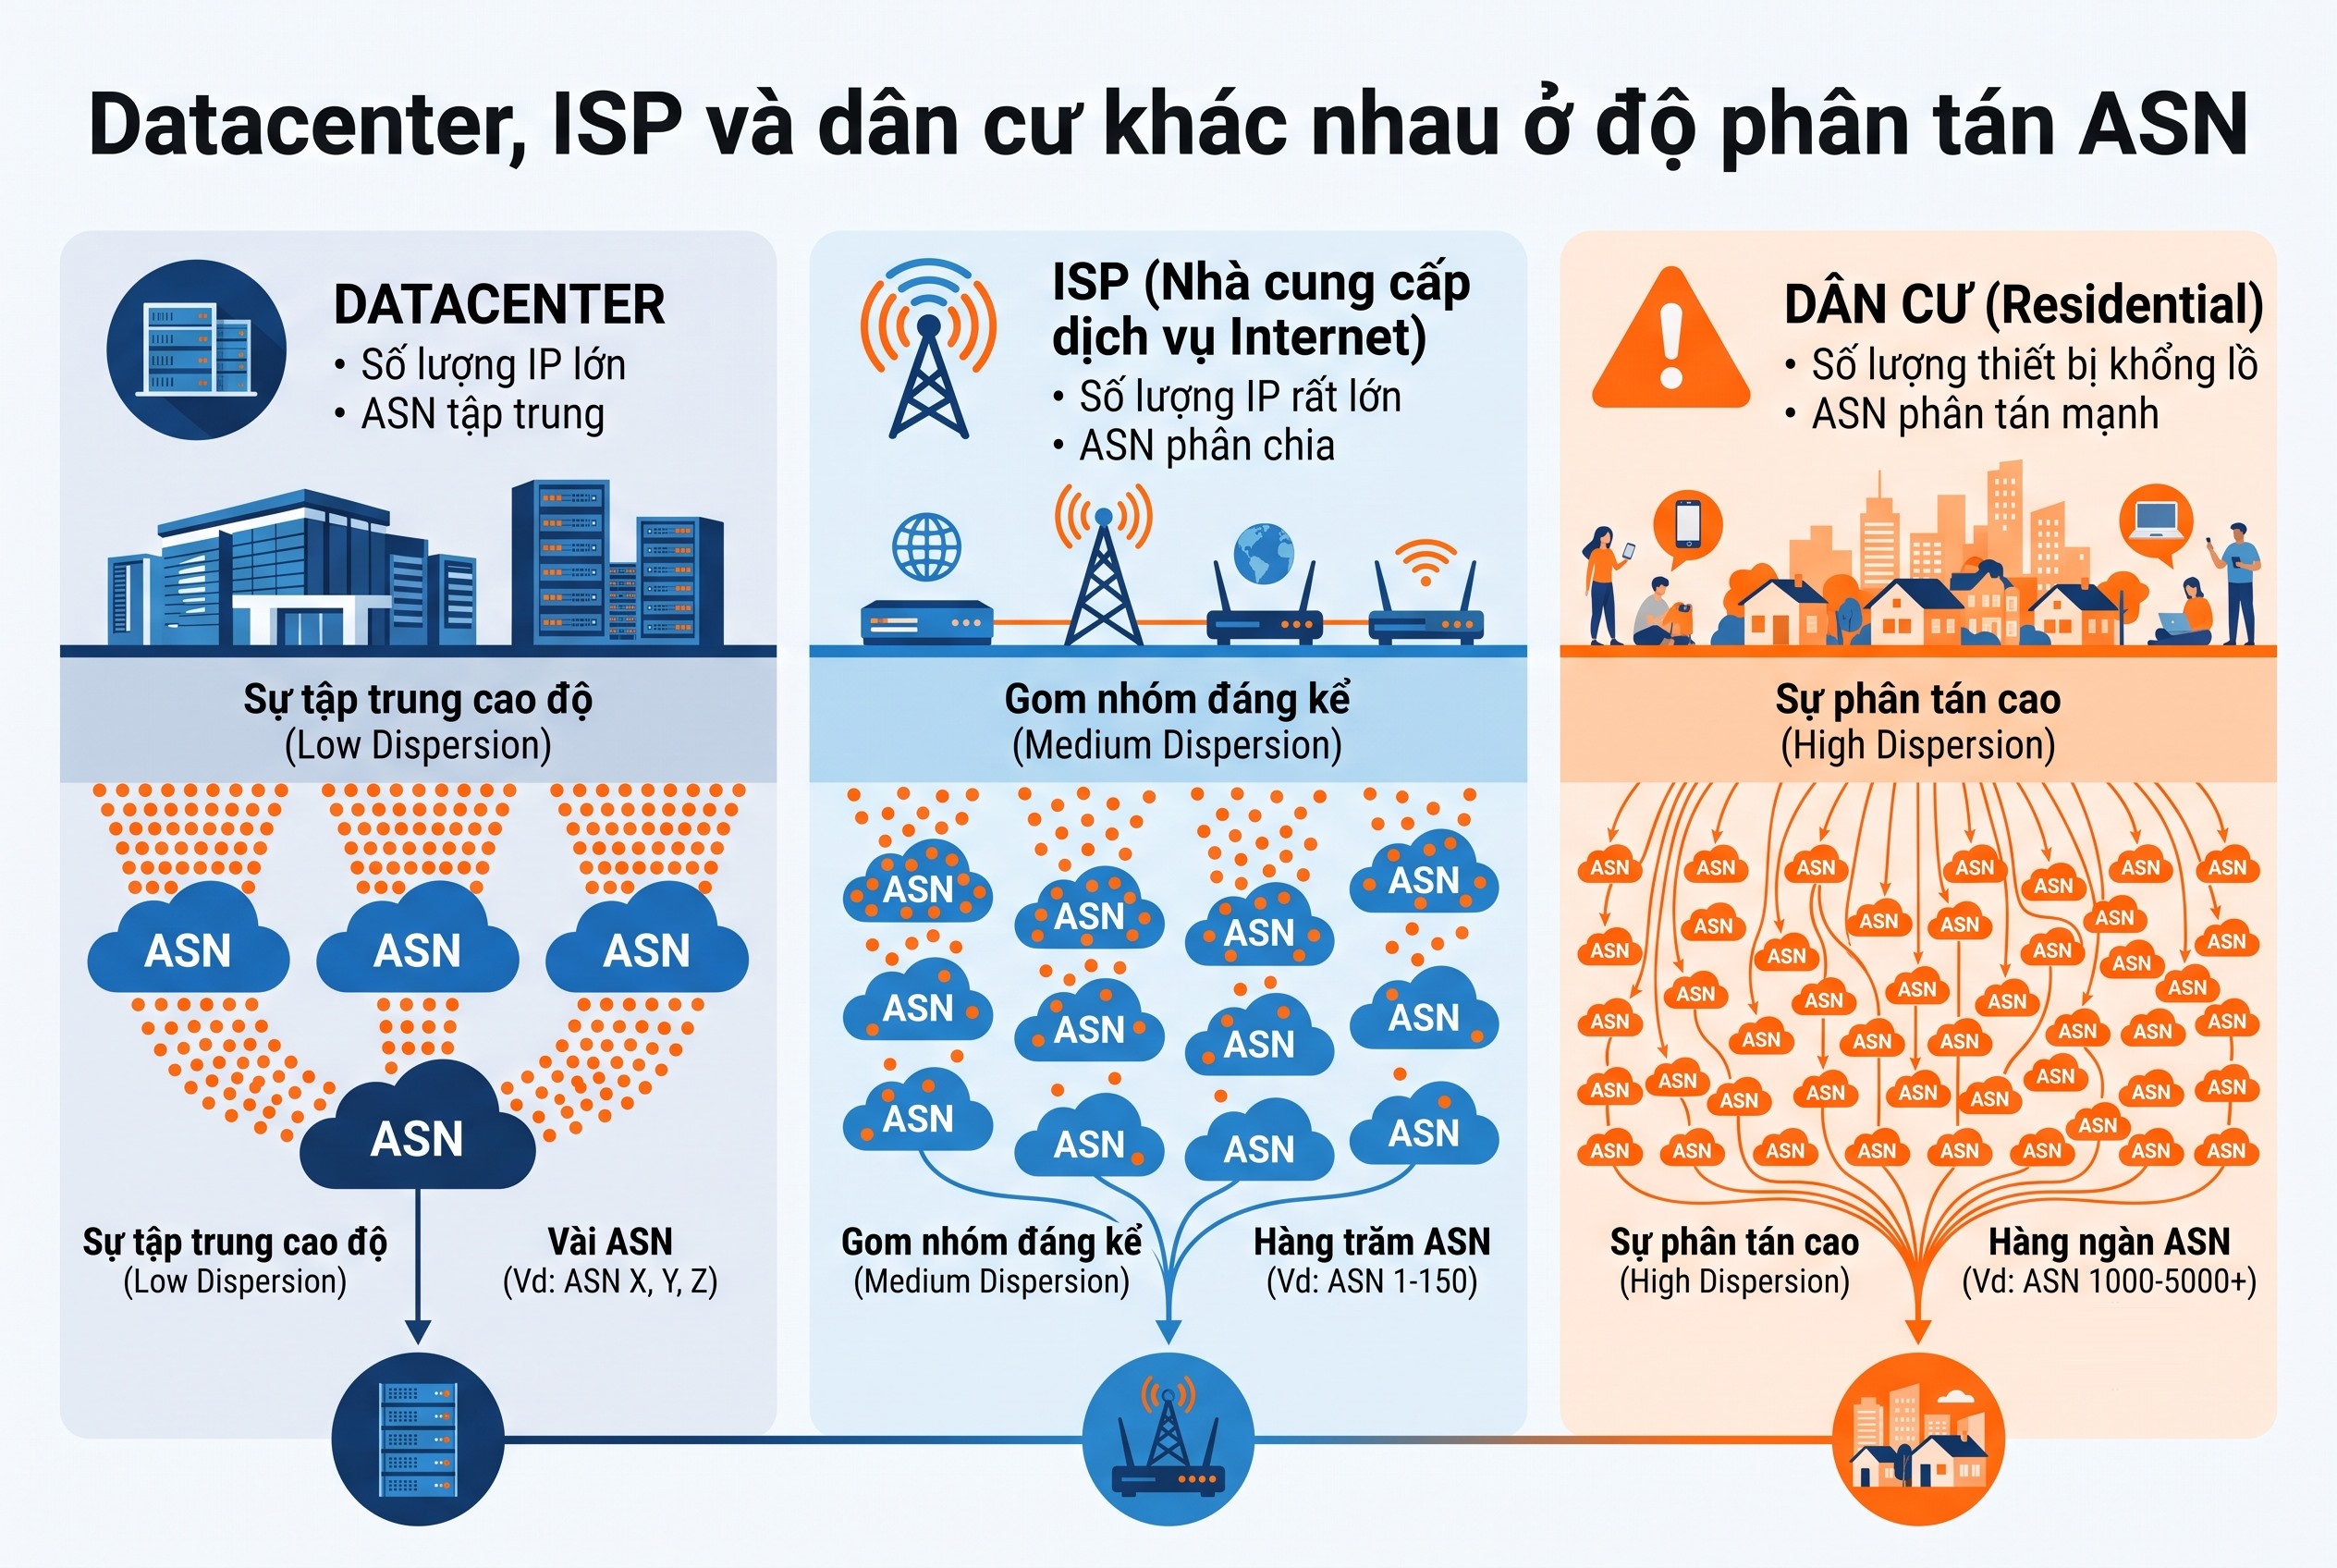
Datacenter, ISP và dân cư khác nhau ở độ phân tán ASN
Cách tra cứu ASN proxy là gì của một địa chỉ IP
Trước khi mua một lô proxy, anh em nên lấy vài chục IP mẫu và tra xem chúng thuộc bao nhiêu ASN, bao nhiêu dải riêng biệt. Số dải càng nhiều so với số IP thì pool càng phân tán.
Dùng whois và công cụ tra ASN
Dịch vụ whois của Team Cymru trả về số hiệu mạng và tên tổ chức của một IP chỉ trong một dòng lệnh. Đây là ví dụ triển khai chung, kết quả thực tế tùy IP anh em tra.
# Tra so hieu mang (ASN) va ten to chuc cua mot IPwhois -h whois.cymru.com " -v 45.128.52.10"# AS | IP | AS Name | CC | Registry | Allocated# 200557 | 45.128.52.10 | EXAMPLE-HOSTING, DE | DE | ripencc | 2019-05-02# Tra hang loat: dua danh sach IP qua stdincat ips.txt | whois -h whois.cymru.com " -v -f"
Các cột đáng đọc trong kết quả: AS là số hiệu mạng, AS Name là tên tổ chức kèm mã quốc gia, CC là quốc gia đăng ký, Allocated là ngày dải được cấp. Hai IP có cùng số AS nghĩa là cùng một nhà mạng quản lý; nếu thêm cùng dải /24 nữa thì gần như nằm sát nhau về mặt định tuyến. Tên tổ chức chứa từ hosting, cloud, server hay data center là tín hiệu IP datacenter.
Tự tính dải để so sánh hai IP
Sau khi có ASN, dùng đoạn Python ở phần trên để quy mỗi IP về dải /24 của nó, rồi đếm số dải riêng biệt. Một danh sách 1.000 IP mà chỉ rơi vào 8 dải là dấu hiệu pool tập trung, dễ sập theo cụm. Cùng 1.000 IP mà trải ra vài trăm dải thì an toàn hơn nhiều. Có thể gộp bước này với bước tra ASN thành một script: đọc file IP, gọi whois lấy ASN, tính dải /24, rồi in ra bảng đếm số IP theo từng cặp ASN và dải.
Thử mẫu trên site đích và ghi tỉ lệ thành công
Số liệu tra cứu chỉ là một nửa. Nửa còn lại là chạy thử vài trăm request qua mẫu IP tới đúng website anh em định nhắm, rồi ghi tỉ lệ thành công theo từng dải. Dải nào rớt nhiều thì loại, đừng mua thêm IP trong dải đó.
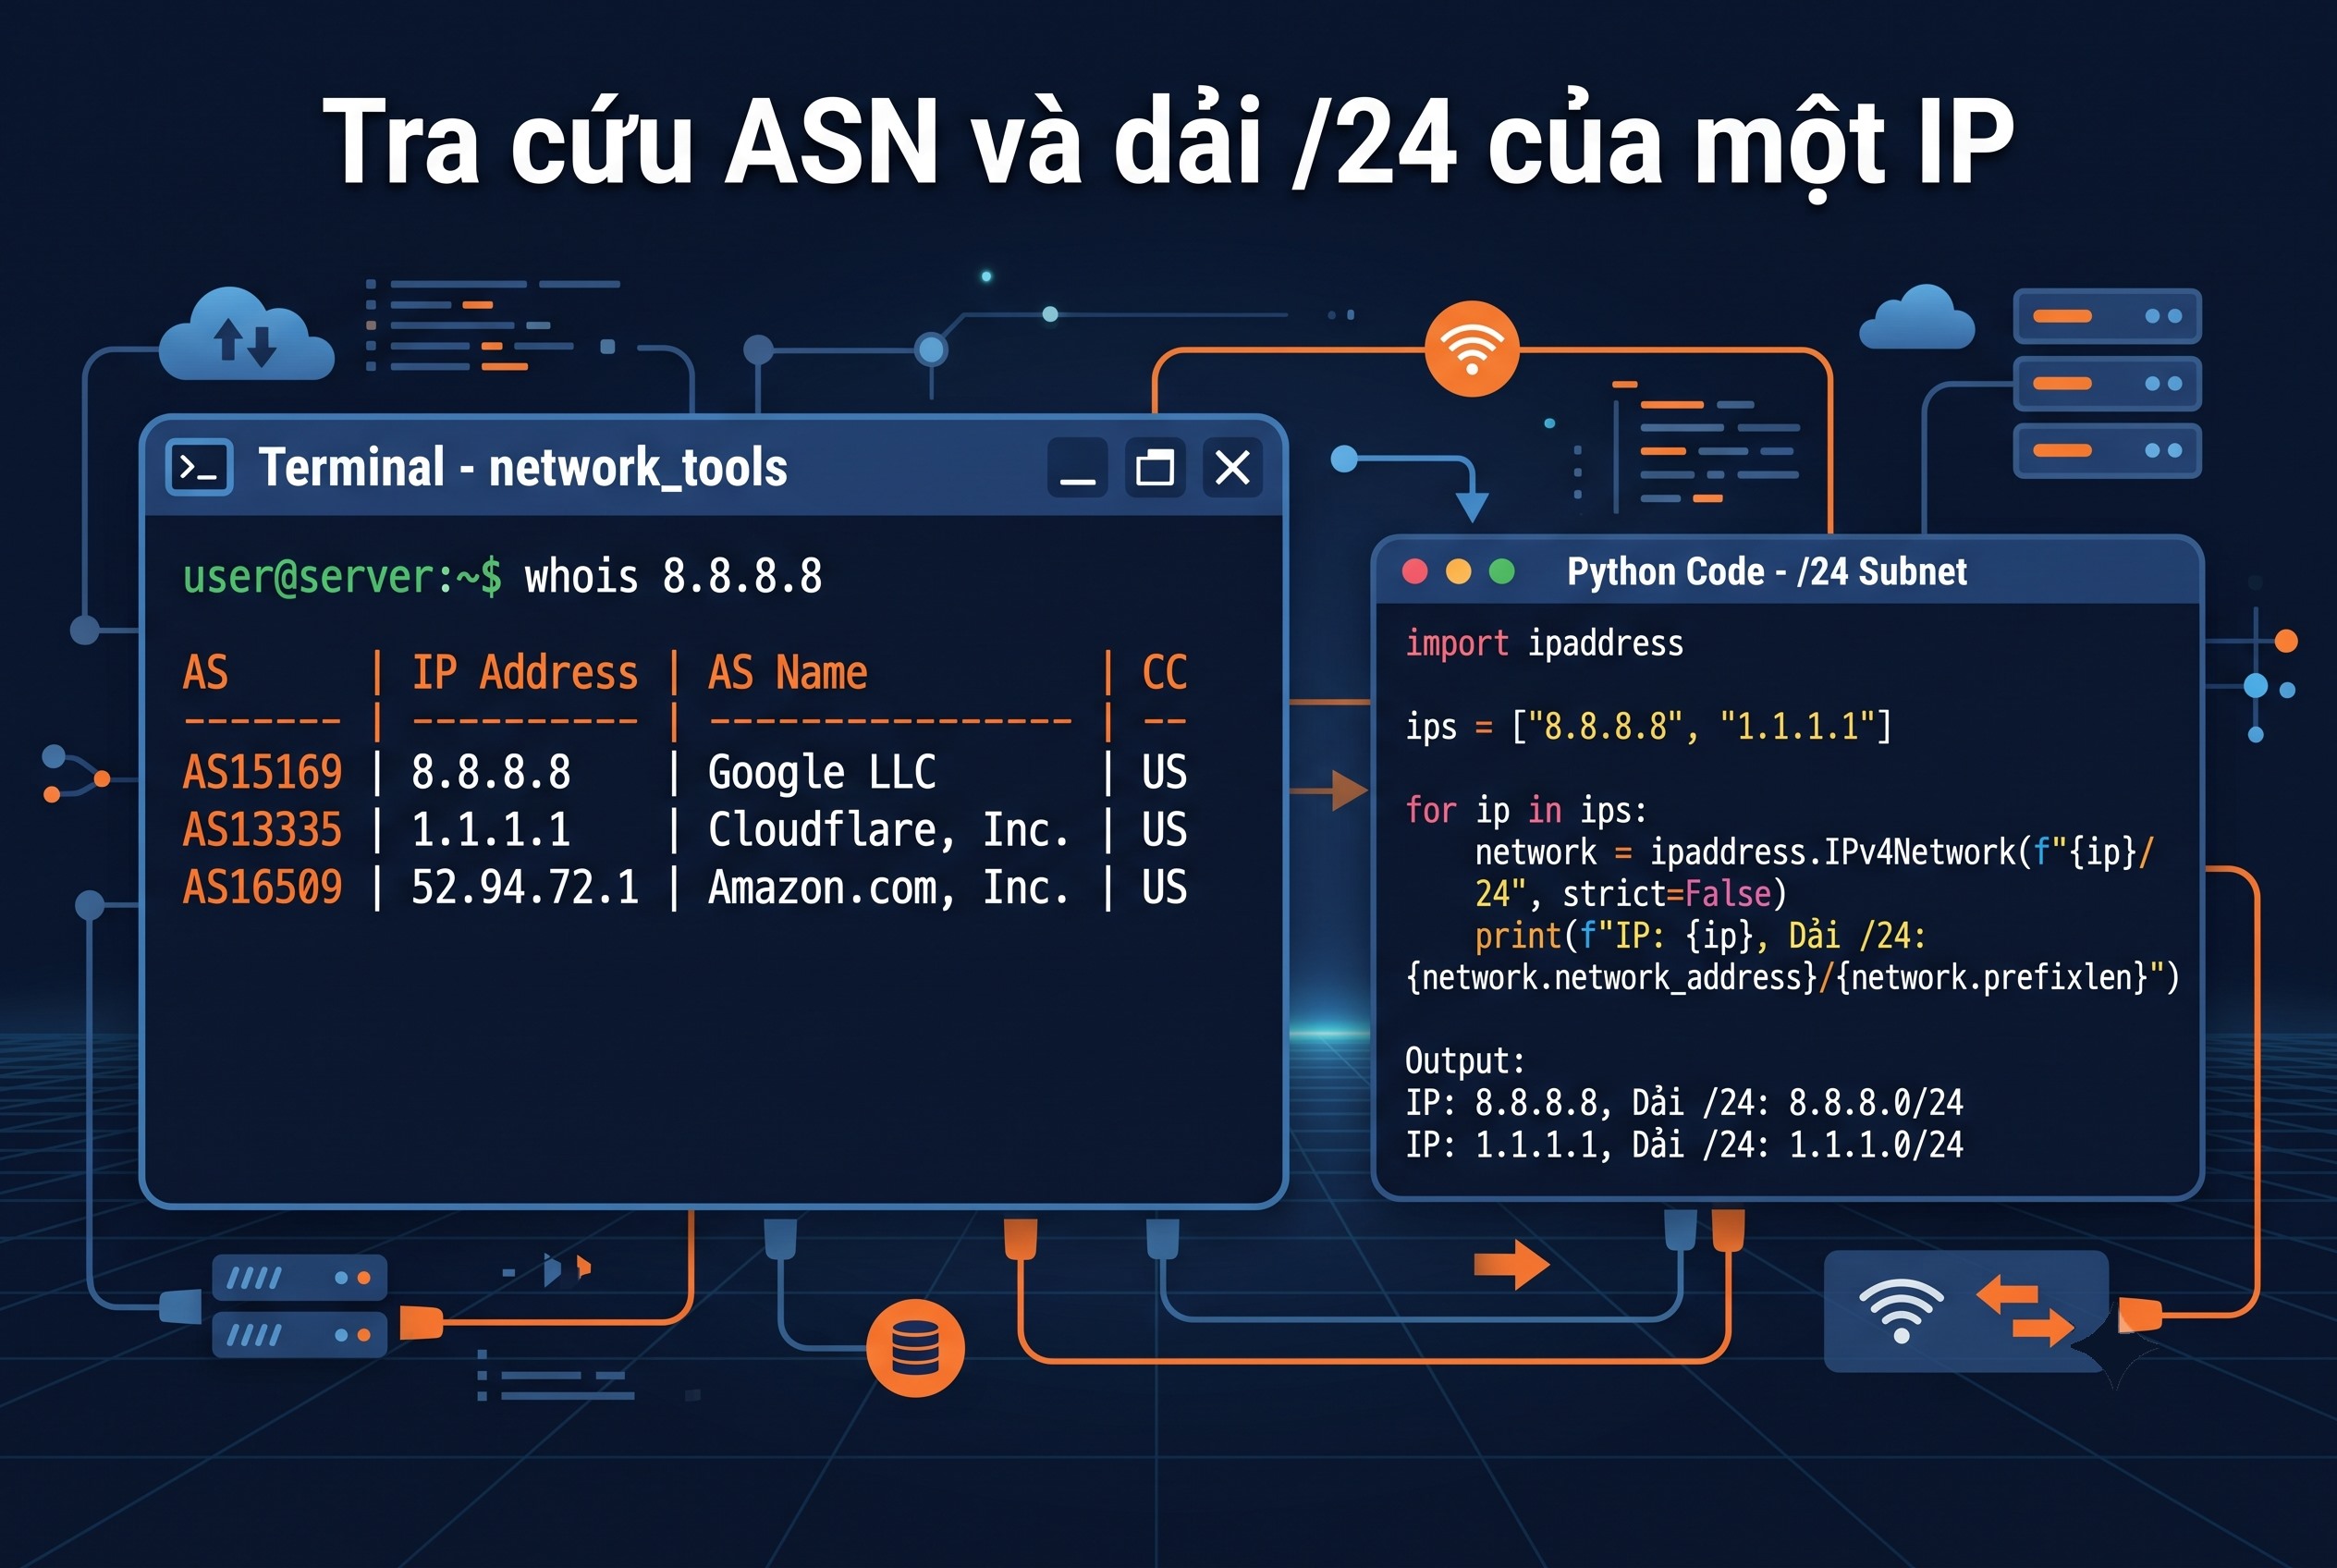
Tra cứu ASN và dải /24 của một IP
Vì sao độ phân tán ASN quan trọng hơn tổng số IP
Quảng cáo pool triệu IP nghe hấp dẫn, nhưng con số đó vô nghĩa nếu tất cả dồn vào vài ASN. Điều anh em cần là số dải độc lập, vì mỗi lần bị chặn thường mất nguyên một dải chứ không mất một IP.
Nhiều IP trong ít dải kém hơn ít IP trong nhiều dải
Giả sử có 10.000 IP nằm trong 5 dải. Chỉ cần website chặn 5 dải là toàn bộ pool ngừng hoạt động. Ngược lại, 1.000 IP trải qua 500 dải thì mỗi lần bị chặn chỉ mất hai địa chỉ trung bình, phần còn lại vẫn chạy. Tính bền của pool nằm ở số dải, không nằm ở tổng IP.
Câu hỏi cần đặt cho nhà cung cấp
-
Pool trải qua bao nhiêu ASN và bao nhiêu dải /24 riêng biệt?
-
Có cho lấy mẫu vài chục IP để tự tra trước khi mua không?
-
Khi một dải bị chặn ở site phổ biến, bao lâu thì dải mới được bổ sung?
-
IP có được bán chồng cho nhiều khách cùng lúc không, hay tách riêng?
Con số pool quảng cáo và con số dùng được cùng lúc là hai thứ khác nhau. Một pool ghi trăm triệu IP nhưng nếu phần lớn nằm trong ít ASN, số dải sạch còn hoạt động với site anh em nhắm có thể rất nhỏ. Luôn quy câu hỏi về số dải, không dừng ở tổng IP. Nhóm proxy dân cư và di động phân tán qua nhiều ASN có tại trang mua proxy.
ASN proxy là gì trong nuôi tài khoản và thu thập dữ liệu
Hiểu ASN và subnet đổi cách anh em ra quyết định ở hai việc phổ biến nhất: nuôi nhiều tài khoản và quét dữ liệu quy mô lớn.
Nuôi tài khoản: tránh dồn tài khoản vào một dải
Nếu năm mươi tài khoản mạng xã hội của anh em đều thoát ra qua IP nằm trong cùng một dải /24, nền tảng nhìn thấy một cụm địa chỉ liền kề đăng nhập cho hàng chục tài khoản. Đó là mẫu của một nông trại tài khoản. Phân bổ tài khoản qua nhiều dải và nhiều ASN khác nhau làm cụm này tan ra, mỗi tài khoản trông như một hộ gia đình riêng.
Thu thập dữ liệu: xoay theo dải, không chỉ theo IP
Khi quét, đừng chỉ xoay vòng danh sách IP. Hãy theo dõi mã trạng thái theo từng dải, và khi một dải bắt đầu trả 429 hoặc 403 thì tạm nghỉ cả dải đó vài giờ chứ không chỉ nghỉ một IP. Xoay mù trong một dải đã bị đếm tần suất chỉ làm dải đó bị chặn sâu hơn. Cách chia và xoay pool proxy theo dải cho việc crawl được hướng dẫn trong bài proxy pool là gì.
Kiểm tra ASN proxy là gì trước khi chốt nhà cung cấp
Gộp các bước trên thành một quy trình ngắn chạy trước mỗi lần mua lô proxy mới. Mất khoảng một giờ nhưng tránh được việc ôm một pool chết yểu.
Lấy mẫu và tra ASN hàng loạt
Xin nhà cung cấp 100 IP mẫu. Đẩy cả danh sách qua whois của Team Cymru để lấy ASN, rồi quy từng IP về dải /24. Đếm số ASN và số dải riêng biệt. Tỉ lệ dải trên IP dưới một phần mười là dấu hiệu tập trung cao. Song song với tra ASN, nên kiểm tra từng IP có nằm trong danh sách đen không — cách làm có trong bài kiểm tra proxy có bị blacklist không.
Đối chiếu với site mục tiêu
Chạy 300 đến 500 request qua mẫu tới website anh em cần nhắm. Ghi mã trạng thái trả về theo từng dải. Nếu vài dải trả 403 hoặc 429 ngay từ đầu, khả năng cao chúng đã mang tiếng xấu từ khách trước.
Checklist rút gọn
-
Lấy 100 IP mẫu, tra ASN bằng whois hàng loạt.
-
Quy mỗi IP về dải /24, đếm số dải riêng biệt.
-
Chạy vài trăm request thử tới site đích, ghi mã trạng thái theo dải.
-
Loại các dải rớt cao, chỉ chốt nếu số dải sạch đủ lớn.
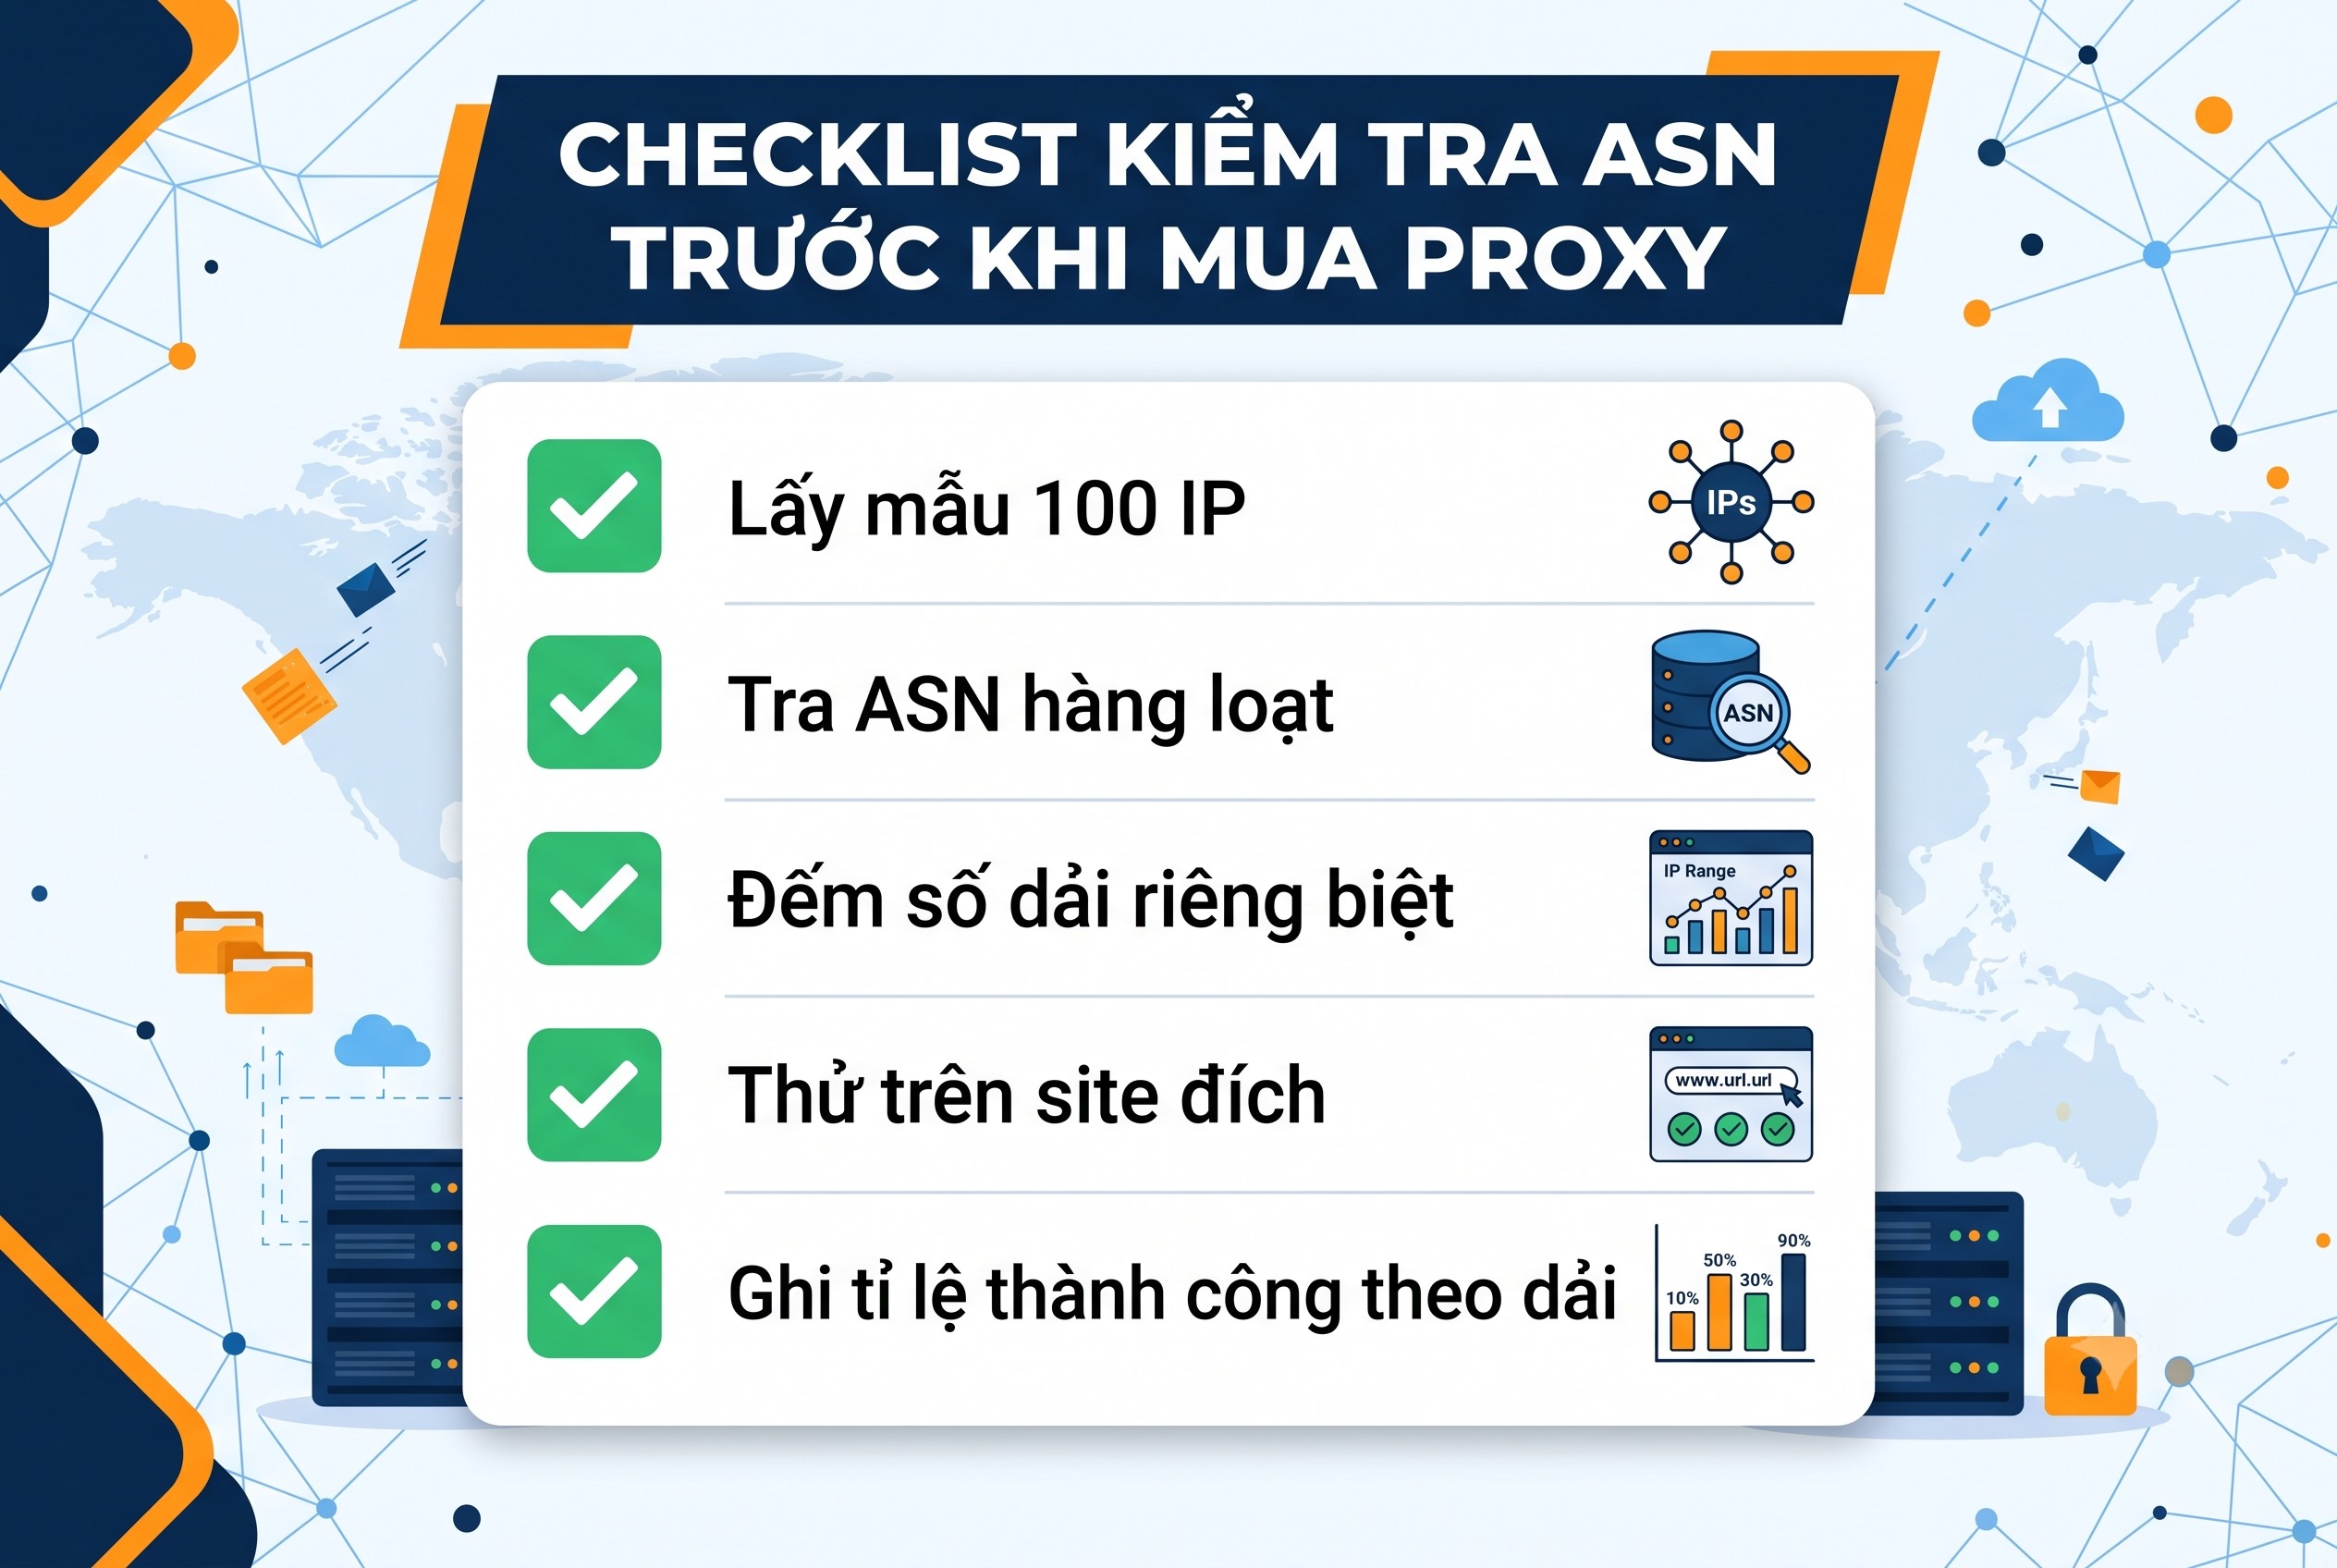
Checklist kiểm tra ASN trước khi mua proxy
Tóm lại, ASN proxy là gì có thể hiểu gọn: đó là số hiệu mạng chứa IP của anh em, và hệ thống chống bot chặn theo ASN cùng subnet chứ không chỉ theo từng địa chỉ. Chọn proxy vì thế phải nhìn số dải độc lập, không nhìn tổng số IP. Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam sẵn sàng tư vấn anh em cách đọc ASN và subnet của một pool trước khi xuống tiền.


