
WHOIS IP là gì? Tra cứu chủ sở hữu địa chỉ IP
WHOIS IP là cách tra cứu thông tin đăng ký của một địa chỉ IP: dải IP đó thuộc tổ chức nào, được cấp qua đâu, thuộc mạng ASN nào và liên hệ báo cáo lạm dụng là ai. Đây là công cụ quen thuộc của quản trị mạng, người làm bảo mật và cả người dùng proxy muốn kiểm tra IP mua về có đúng nhà mạng hay không. Bài này ProxyVN giải thích WHOIS IP và RDAP, cách tra trên web và dòng lệnh, cách đọc các trường, ứng dụng thực tế và giới hạn. Tham khảo dịch vụ tại ProxyVN.
Tổng quan về WHOIS IP
Khi nghe tới WHOIS, nhiều người nghĩ ngay tới tra cứu chủ sở hữu tên miền. Bài này nói về WHOIS cho địa chỉ IP, một hệ thống khác với nguồn dữ liệu khác. Phần đầu giải thích ai giữ dữ liệu và dữ liệu đó gồm những gì.
Ai cấp phát và quản lý địa chỉ IP
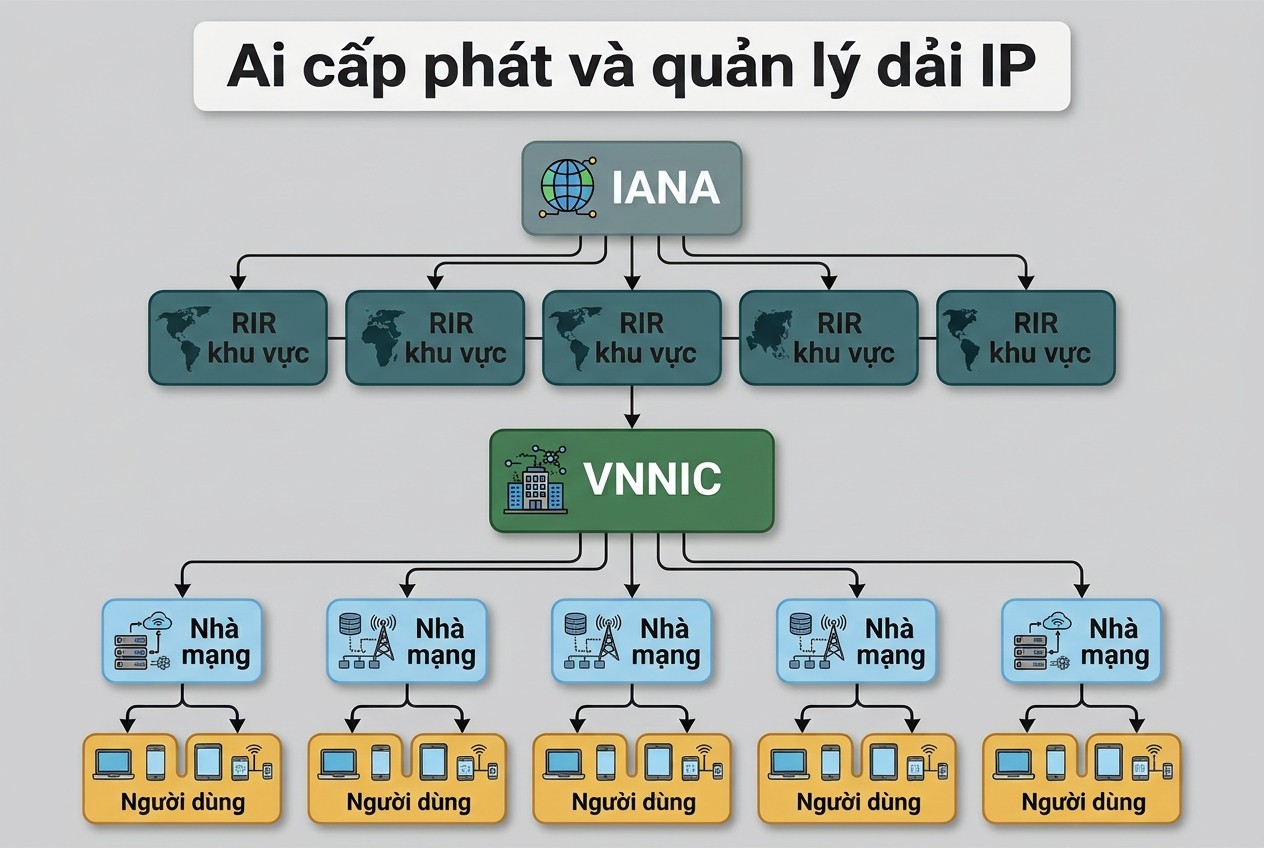
Địa chỉ IP được cấp phát theo nhiều tầng. Ở trên cùng là IANA, phân các khối lớn cho năm tổ chức đăng ký khu vực, gọi là RIR. Khu vực châu Á và Thái Bình Dương do APNIC quản lý, Bắc Mỹ do ARIN, châu Âu và Trung Đông do RIPE NCC, Mỹ Latinh do LACNIC, châu Phi do AFRINIC. Một số quốc gia có thêm tổ chức đăng ký quốc gia, gọi là NIR, đứng giữa RIR và nhà mạng.
Ở Việt Nam, VNNIC là trung tâm Internet quốc gia, đóng vai trò NIR, quản lý và cấp phát địa chỉ IP, số hiệu mạng cho các tổ chức trong nước. Các nhà mạng như Viettel, VNPT, FPT nhận dải IP qua đây rồi chia nhỏ cho khách hàng.
Tầng |
Tổ chức |
Vai trò |
|---|---|---|
Toàn cầu |
IANA |
Phân khối địa chỉ lớn cho các RIR |
Khu vực |
APNIC, ARIN, RIPE NCC, LACNIC, AFRINIC |
Cấp phát cho NIR, nhà mạng, tổ chức lớn |
Quốc gia |
VNNIC (Việt Nam) |
Cấp phát cho tổ chức trong nước |
Nhà mạng |
Viettel, VNPT, FPT và các ISP khác |
Chia cho khách hàng, có thể đăng ký lại dải nhỏ |
WHOIS IP chứa thông tin gì
Mỗi lần cấp phát đều được ghi vào cơ sở dữ liệu của RIR hoặc NIR. Theo trang WHOIS của APNIC, APNIC Whois là cơ sở dữ liệu công khai, cho phép tra cứu tài nguyên Internet trong khu vực châu Á Thái Bình Dương. Thông tin thường gồm:
- Dải địa chỉ, dạng từ IP này tới IP kia hoặc dạng CIDR.
- Tên mạng và mô tả tổ chức giữ dải.
- Quốc gia đăng ký.
- Liên hệ quản trị, kỹ thuật và liên hệ xử lý lạm dụng.
- Số hiệu mạng ASN đang quảng bá dải IP đó, nếu tra thêm thông tin định tuyến.
- Ngày đăng ký và ngày cập nhật.
Điểm cần nhớ: WHOIS IP cho biết tổ chức quản lý dải IP, không cho biết người cụ thể đang dùng IP đó.
WHOIS IP khác WHOIS tên miền
WHOIS tên miền tra cứu thông tin đăng ký của một tên miền như chủ thể, nhà đăng ký, ngày hết hạn, máy chủ DNS. WHOIS IP tra cứu thông tin cấp phát của một dải địa chỉ. Hai hệ thống do các tổ chức khác nhau quản lý: tên miền do nhà đăng ký và cơ quan quản lý tên miền cấp cao nhất, IP do RIR và NIR. Một website có thể có tên miền đăng ký ở một nơi và IP thuộc một nhà cung cấp hạ tầng khác hẳn.
WHOIS IP và RDAP
Ai cấp phát và quản lý dải IP
WHOIS là giao thức cũ, ra đời từ thời Internet sơ khai. RDAP là giao thức mới thay thế, trả dữ liệu có cấu trúc. Anh em nên biết cả hai vì nhiều công cụ vẫn dùng WHOIS, còn RDAP tiện cho lập trình.
Giao thức WHOIS truyền thống
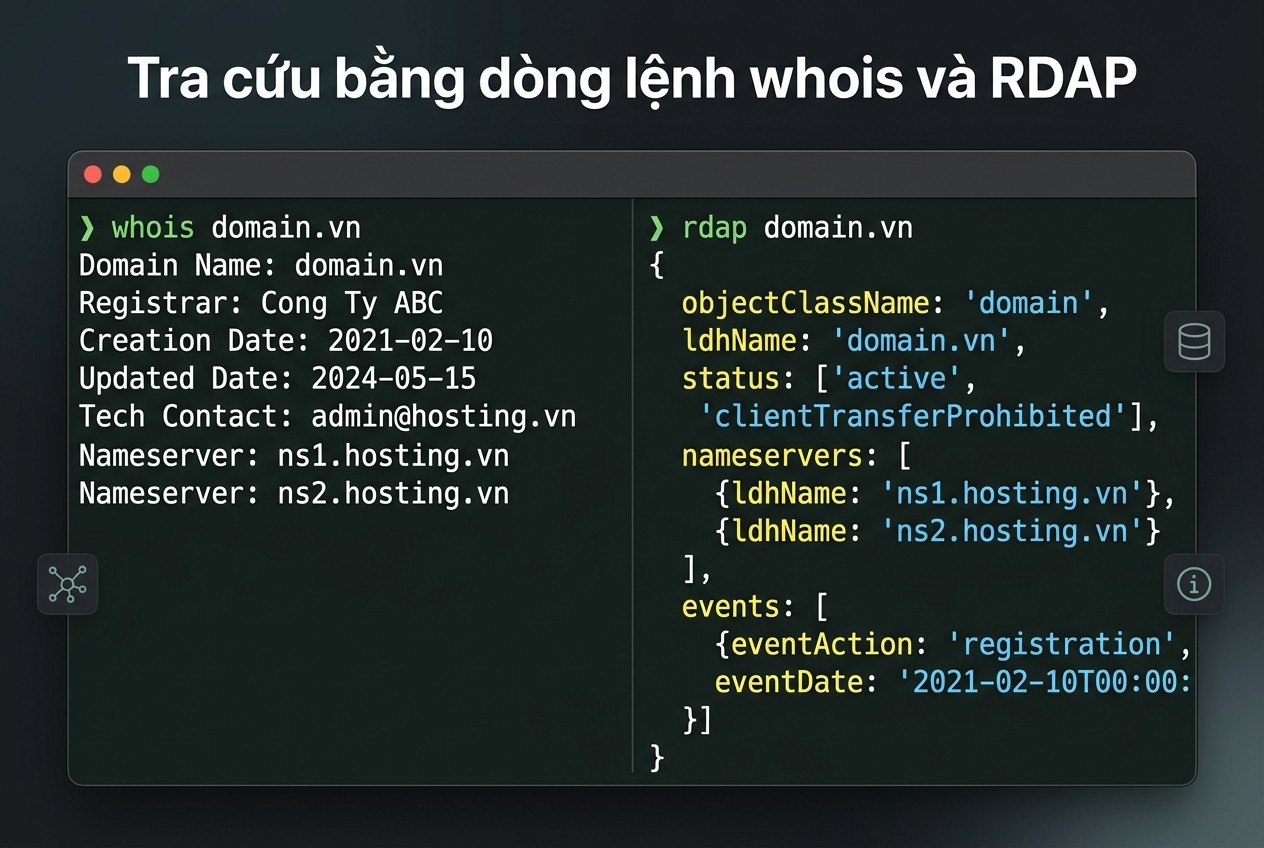
WHOIS gửi một dòng truy vấn tới máy chủ qua cổng 43 và nhận về văn bản thuần. Mỗi RIR có máy chủ riêng như whois.apnic.net, whois.arin.net. Định dạng văn bản khác nhau giữa các RIR, nên viết phần mềm đọc kết quả khá vất vả.
RDAP là gì
Theo trang RDAP của ARIN, RDAP là giao thức thay thế WHOIS để tra cứu dữ liệu đăng ký tài nguyên Internet. Khác biệt chính:
- RDAP chạy trên HTTP theo kiểu REST, chỉ dùng phương thức GET và HEAD, trong khi WHOIS dùng giao thức văn bản riêng.
- RDAP trả về JSON chuẩn hoá, WHOIS trả về văn bản thuần.
- RDAP hỗ trợ dịch sang nhiều ngôn ngữ.
- RDAP có cơ chế chuyển hướng tới đúng RIR quản lý, WHOIS không định nghĩa cơ chế này.
Định dạng JSON của RDAP được chuẩn hoá trong RFC 9083. Đối tượng mạng IP có các trường như handle, startAddress, endAddress, ipVersion, name, type, country, parentHandle, status, cùng danh sách entities chứa các bên liên quan với vai trò registrant, administrative, technical, abuse.
Cơ chế bootstrap tìm đúng máy chủ
Vì mỗi dải IP do một RIR quản lý, client cần biết hỏi máy chủ nào. IANA công bố các tệp bootstrap cho IPv4, IPv6, ASN và tên miền, cho biết dải nào thuộc RDAP của RIR nào. Máy chủ RDAP của ARIN cũng tự chuyển hướng khi được hỏi về dải không thuộc ARIN. Nhờ vậy anh em chỉ cần gửi truy vấn tới một nơi.
Cách tra cứu WHOIS IP
Tra cứu bằng dòng lệnh whois và RDAP
Có ba cách tra cứu: trên web, bằng lệnh whois, và qua RDAP. Mỗi cách phù hợp với một nhu cầu khác nhau.
Tra cứu trên web
Đây là cách nhanh nhất với người dùng thông thường:
- Vào trang tra cứu WHOIS của APNIC, nhập địa chỉ IP vào ô tìm kiếm, bấm Search. Phù hợp với IP thuộc khu vực châu Á Thái Bình Dương, gồm Việt Nam.
- Với IP thuộc Việt Nam, trang của VNNIC có công cụ tra cứu thông tin địa chỉ IP và số hiệu mạng do VNNIC cấp phát.
- Với IP không biết thuộc khu vực nào, dùng trang tra cứu của ARIN hoặc bất kỳ RIR nào, hệ thống sẽ chỉ sang đúng RIR.
- Các dịch vụ tổng hợp như ipinfo hay các trang tra cứu IP khác kết hợp WHOIS với dữ liệu định tuyến và vị trí, hiển thị gọn trên một trang.
Dịch vụ tổng hợp tiện nhưng có thể dùng dữ liệu đã qua xử lý. Khi cần thông tin gốc, nên tra trực tiếp trên trang của RIR hoặc NIR.
Trên điện thoại, cách nhanh nhất là mở trình duyệt và dán đường dẫn RDAP trực tiếp, ví dụ https://rdap.apnic.net/ip/ kèm địa chỉ IP ở cuối. Trình duyệt sẽ hiện dữ liệu JSON, chỉ cần tìm các trường name, country và mục entities có vai trò abuse. Cách này không cần cài ứng dụng nào, phù hợp khi anh em đang ở ngoài và muốn kiểm tra nhanh một IP lạ vừa đăng nhập vào tài khoản của mình. Với kết quả dài, dùng chức năng tìm trong trang của trình duyệt để nhảy tới đúng trường cần xem.
Tra cứu bằng lệnh whois
Linux và macOS thường có sẵn lệnh whois. Trên Windows, có thể cài công cụ whois của Sysinternals hoặc dùng WSL. Ví dụ dưới đây dùng địa chỉ minh hoạ:
# Tra cứu một IP, lệnh tự tìm máy chủ phù hợp
whois 1.1.1.1

# Hỏi thẳng máy chủ của APNIC
whois -h whois.apnic.net 203.0.113.10

# Chỉ lấy vài dòng quan trọng
whois 1.1.1.1 | grep -Ei "inetnum|netname|descr|country|abuse"

# Tra cứu số hiệu mạng ASN
whois -h whois.apnic.net AS13335
Nếu lệnh whois không tìm đúng máy chủ, thêm -h với máy chủ của RIR tương ứng. Kết quả của APNIC thường có thêm phần % Abuse contact ở đầu, giúp tìm liên hệ báo cáo lạm dụng nhanh.
Tra cứu qua RDAP
RDAP chỉ cần curl hoặc trình duyệt. Mỗi RIR có điểm truy cập riêng, ví dụ https://rdap.apnic.net/ip/ cho APNIC và https://rdap.arin.net/registry/ip/ cho ARIN:
# Tra cứu IP qua RDAP của APNIC
curl -s https://rdap.apnic.net/ip/1.1.1.1

# Tra cứu qua RDAP của ARIN, tự chuyển hướng nếu IP thuộc RIR khác
curl -sL https://rdap.arin.net/registry/ip/149.112.152.0/22

# Lấy vài trường chính bằng jq
curl -s https://rdap.apnic.net/ip/1.1.1.1 | jq '{name, country, startAddress, endAddress, type}'

# Tra cứu ASN qua RDAP
curl -s https://rdap.apnic.net/autnum/13335 | jq '{handle, name, country}'
Kết quả là JSON, dễ lọc và dễ đưa vào script. Đây là cách nên dùng khi cần kiểm tra hàng loạt IP.
Tra cứu hàng loạt bằng Python
Khi cần kiểm tra danh sách IP, ví dụ danh sách proxy vừa mua, một script nhỏ đọc RDAP sẽ tiết kiệm nhiều thời gian. Ví dụ dưới đây là cách triển khai chung với thư viện requests:
import time
import requests

def rdap_ip(ip):
    r = requests.get(f"https://rdap.apnic.net/ip/{ip}", timeout=20, allow_redirects=True)
    r.raise_for_status()
    d = r.json()
    abuse = ""
    for e in d.get("entities", []):
        if "abuse" in e.get("roles", []):
            for item in e.get("vcardArray", [None, []])[1]:
                if item[0] == "email":
                    abuse = item[3]
    return {
        "ip": ip,
        "name": d.get("name"),
        "country": d.get("country"),
        "range": f'{d.get("startAddress")} - {d.get("endAddress")}',
        "abuse": abuse,
    }

for ip in ["1.1.1.1", "8.8.8.8"]:
    print(rdap_ip(ip))
    time.sleep(1)  # tra chậm, tôn trọng giới hạn của máy chủ RDAP
Các máy chủ WHOIS và RDAP có giới hạn tần suất truy vấn. Tra quá nhanh có thể bị chặn tạm thời, nên luôn nghỉ giữa các lần gọi.
Đọc các trường trong kết quả WHOIS IP
Đọc các trường trong kết quả
Kết quả WHOIS của APNIC dùng các đối tượng và trường theo định dạng riêng. Hiểu từng trường giúp anh em đọc nhanh và không hiểu sai.
Các đối tượng chính
Cơ sở dữ liệu của APNIC và các RIR theo chuẩn tương tự dùng nhiều loại đối tượng:
- inetnum: một dải địa chỉ IPv4.
- inet6num: một dải địa chỉ IPv6.
- aut-num: một số hiệu mạng ASN.
- route, route6: thông tin dải IP được quảng bá bởi ASN nào.
- role, person: thông tin liên hệ của nhóm hoặc người.
- irt: nhóm ứng cứu sự cố, chứa liên hệ báo cáo lạm dụng.
Ý nghĩa từng trường
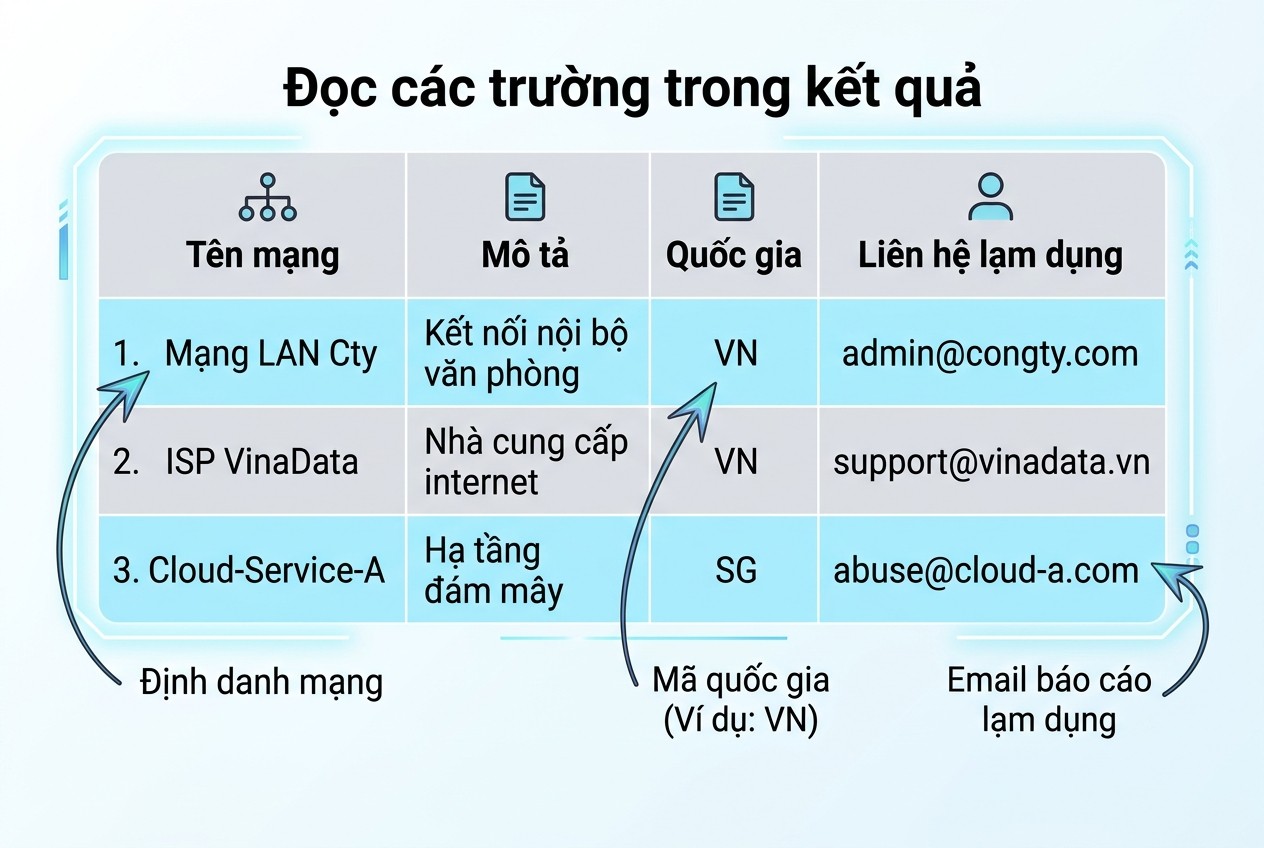
Bảng dưới giải thích các trường hay gặp trong một đối tượng inetnum:
Trường |
Ý nghĩa |
Cách đọc |
|---|---|---|
inetnum |
Dải IP từ đầu tới cuối |
Cho biết IP đang tra nằm trong khối lớn hay nhỏ |
netname |
Tên ngắn của mạng |
Thường gợi ý tổ chức hoặc mục đích sử dụng |
descr |
Mô tả tổ chức |
Tên đầy đủ của nhà mạng hoặc doanh nghiệp |
country |
Mã quốc gia đăng ký |
VN là Việt Nam, không nhất thiết là nơi đặt máy |
admin-c, tech-c |
Mã liên hệ quản trị, kỹ thuật |
Tra tiếp để xem chi tiết |
abuse-c |
Mã liên hệ xử lý lạm dụng |
Nơi gửi báo cáo spam, tấn công |
mnt-by, mnt-irt |
Người có quyền sửa bản ghi, nhóm ứng cứu |
Thường là nhà mạng hoặc NIR |
status |
Trạng thái cấp phát |
ALLOCATED, ASSIGNED, PORTABLE, NON-PORTABLE |
last-modified |
Lần cập nhật cuối |
Bản ghi cũ có thể không còn chính xác |
Trường country không phải vị trí thật
Trường country là quốc gia nơi tổ chức đăng ký dải IP, không phải nơi máy chủ đặt. Một dải IP đăng ký ở Mỹ có thể đang dùng ở Singapore, và ngược lại. Vị trí thực tế của IP được ước lượng bằng các phương pháp khác, chủ đề có bài riêng là IP geolocation.
Dải lớn và dải con
Khi tra một IP, kết quả có thể trả về dải lớn mà nhà mạng nhận từ RIR, hoặc dải con nhà mạng đăng ký lại cho một khách hàng doanh nghiệp. Dải con có tên mạng và mô tả của khách hàng đó. Với IP gia đình, kết quả thường chỉ dừng ở dải lớn của nhà mạng, vì nhà mạng không đăng ký từng thuê bao.
Ứng dụng của WHOIS IP
WHOIS IP có nhiều ứng dụng thực tế, từ bảo mật tới kiểm tra chất lượng proxy. Phần này đi qua các trường hợp phổ biến.
Báo cáo lạm dụng
Khi máy chủ của anh em bị dò mật khẩu, bị spam hoặc bị tấn công từ một IP, WHOIS cho biết gửi báo cáo tới đâu. Tìm trường abuse-c hoặc dòng Abuse contact, gửi email kèm bằng chứng: thời gian theo múi giờ UTC, IP nguồn, IP đích, cổng, đoạn nhật ký liên quan. Báo cáo rõ ràng, có nhật ký sẽ được xử lý nhanh hơn báo cáo chung chung.
Xác định nguồn lưu lượng lạ
Quản trị website thấy lưu lượng tăng đột biến từ một nhóm IP có thể tra WHOIS để biết đó là nhà cung cấp đám mây, công cụ tìm kiếm, hay nhà mạng gia đình. Lưu lượng từ dải IP của nhà cung cấp đám mây thường là bot. Kết hợp với tra cứu tên ngược của IP, chủ đề có bài riêng là reverse DNS, giúp xác minh bot của công cụ tìm kiếm thật hay giả.
Kiểm tra uy tín IP
WHOIS giúp biết IP thuộc loại mạng nào, là một phần quan trọng khi đánh giá uy tín IP. Khái niệm này được giải thích trong bài IP reputation là gì. Cách kiểm tra IP có nằm trong danh sách đen không có trong bài cách kiểm tra proxy có bị blacklist không.
Dùng WHOIS IP để kiểm tra proxy
Kiểm tra proxy đúng nhà mạng
Với anh em mua proxy, WHOIS IP là cách nhanh để xác minh thông tin nhà cung cấp đưa ra. Phần này hướng dẫn kiểm tra hai điều thường được quan tâm nhất: đúng nhà mạng và đúng loại IP.
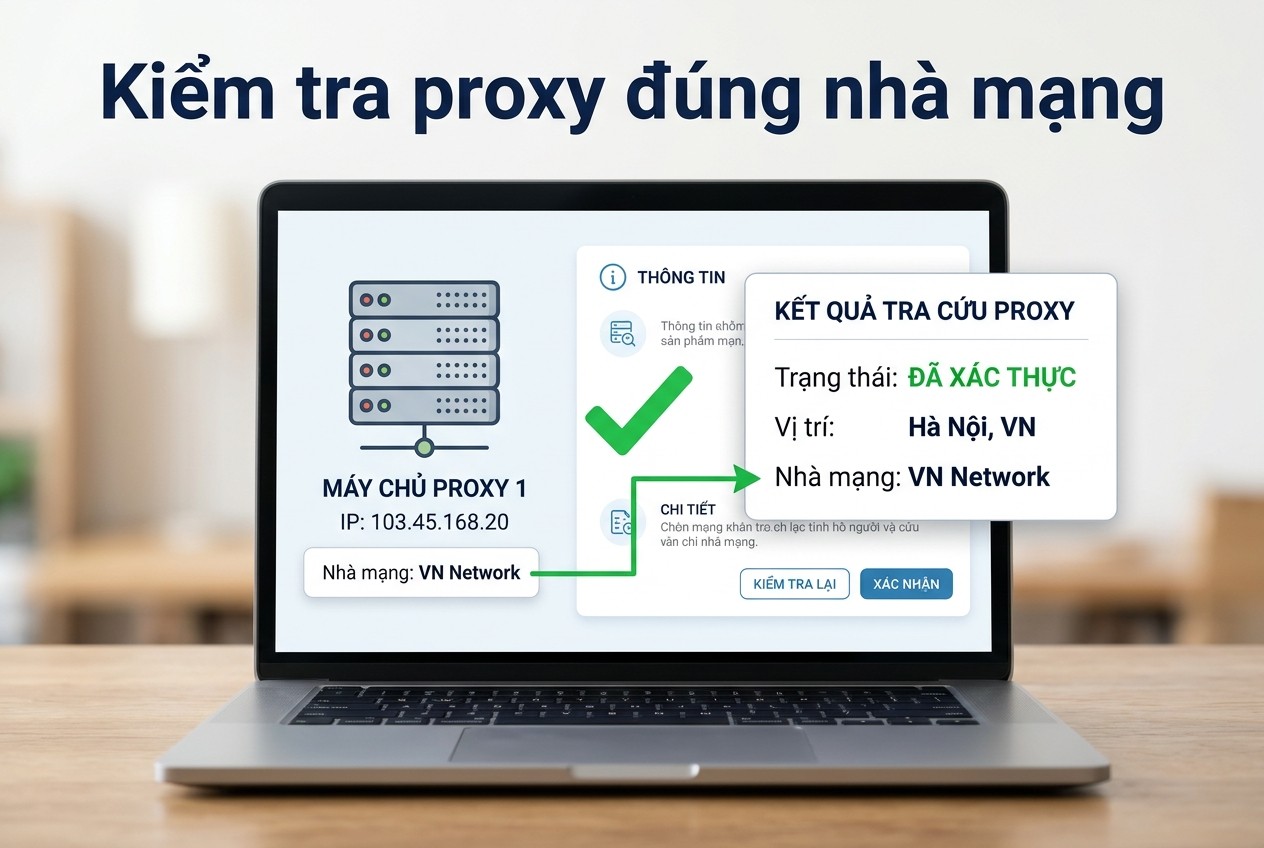
Kiểm tra proxy có đúng nhà mạng không
Khi mua proxy dân cư Viettel, VNPT hay FPT, anh em có thể tra WHOIS IP của proxy để xem dải thuộc tổ chức nào. Các bước:
- Lấy IP thật mà proxy đi ra Internet bằng cách gọi một dịch vụ trả về IP qua proxy.
- Tra WHOIS hoặc RDAP IP đó.
- Đọc trường netname, descr và tổ chức trong kết quả.
- Tra thêm ASN đang quảng bá dải IP để đối chiếu.
# Bước 1: lấy IP đi ra của proxy
curl -x http://user:pass@203.0.113.10:8080 https://api.ipify.org

# Bước 2: tra cứu IP vừa nhận được
whois -h whois.apnic.net 203.0.113.99 | grep -Ei "netname|descr|country"
Lưu ý IP kết nối tới proxy và IP đi ra của proxy có thể khác nhau, nhất là với proxy xoay hoặc proxy có nhiều cổng ra. Luôn tra IP đi ra, vì đó là IP mà website nhìn thấy.
Phân biệt IP dân cư và IP datacenter
Tên tổ chức trong WHOIS là gợi ý đầu tiên. Dải của nhà mạng phục vụ thuê bao gia đình thường mang tên nhà mạng và mô tả dịch vụ băng rộng hoặc di động. Dải của nhà cung cấp máy chủ, đám mây, trung tâm dữ liệu mang tên các công ty hạ tầng. Tuy vậy, nhà mạng cũng có trung tâm dữ liệu riêng, nên chỉ dựa vào tên tổ chức có thể chưa đủ.
ASN là tín hiệu bổ sung quan trọng. Một ASN phục vụ thuê bao gia đình khác với ASN của dịch vụ máy chủ, kể cả khi cùng thuộc một tập đoàn. Chủ đề ASN và vì sao proxy cùng ASN dễ bị chặn có trong bài ASN proxy là gì. Kết hợp WHOIS, ASN, tra cứu tên ngược và cơ sở dữ liệu loại IP cho kết quả đáng tin hơn từng nguồn riêng lẻ.
Khi kết quả không khớp quảng cáo
Nếu nhà cung cấp quảng cáo proxy dân cư Viettel mà WHOIS trả về một công ty hạ tầng máy chủ, đó là dấu hiệu cần hỏi lại. Tuy nhiên, cần kiểm tra kỹ trước khi kết luận: tra đúng IP đi ra, tra cả ASN, xem ngày cập nhật bản ghi. Khi cần IP Việt Nam rõ nguồn gốc nhà mạng, anh em có thể mua proxy dân cư Viettel, VNPT, FPT hoặc datacenter tại ProxyVN và tự kiểm tra bằng WHOIS như trên.
WHOIS IP cho anh em biết ai giữ chìa khoá của dải địa chỉ, không cho biết ai đang ngồi trong căn phòng.
ProxyVN đảm bảo mạng kết nối luôn ổn định, proxy chất lượng không bị mất kết nối, và hỗ trợ 24/24 khi anh em cần kiểm tra thông tin IP.
Bổ sung WHOIS IP bằng dữ liệu định tuyến
WHOIS cho biết ai được cấp dải IP, còn dữ liệu định tuyến cho biết ai đang thật sự quảng bá dải đó trên Internet. Kết hợp hai nguồn giúp phát hiện những trường hợp bản ghi đã cũ hoặc dải đang được cho thuê.
Tra IP sang ASN
Một số dịch vụ công khai cho phép tra nhanh IP thuộc ASN nào qua chính giao thức WHOIS. Ví dụ phổ biến là dịch vụ ánh xạ IP sang ASN của Team Cymru:
# Tra IP thuộc ASN nào, kèm tiền tố đang quảng bá và quốc gia
whois -h whois.cymru.com " -v 1.1.1.1"

# Tra đối tượng route trong cơ sở dữ liệu định tuyến
whois -h whois.radb.net 1.1.1.1
Kết quả gồm số ASN, tiền tố BGP đang chứa IP, quốc gia và tên tổ chức của ASN. Nếu tên ASN khác hẳn tên tổ chức trong WHOIS của dải IP, nhiều khả năng dải đang được bên khác sử dụng.
Đối tượng route trong cơ sở dữ liệu
Các RIR và cơ sở dữ liệu định tuyến lưu đối tượng route, ghi rõ dải IP nào được phép quảng bá bởi ASN nào. Nhà mạng dùng thông tin này để lọc quảng bá sai. Với người tra cứu, đối tượng route là bằng chứng chính thức về quan hệ giữa dải IP và ASN, đáng tin hơn tên mô tả tự do trong trường descr.
Công cụ xem bảng định tuyến
Các trang xem bảng định tuyến BGP công khai cho biết dải IP đang được quảng bá từ đâu, qua những nhà mạng nào. Công cụ này hữu ích khi cần biết một dải có còn hoạt động không, hoặc khi nghi ngờ dải bị chiếm quyền quảng bá. Với người dùng proxy, đây là bước kiểm tra nâng cao, phần lớn trường hợp chỉ cần WHOIS và tra ASN là đủ.
Quy trình báo cáo lạm dụng dựa trên WHOIS IP
Khi bị tấn công hay bị spam từ một IP, báo cáo đúng nơi và đúng cách giúp tăng khả năng được xử lý. Dưới đây là quy trình ProxyVN gợi ý cho quản trị viên máy chủ nhỏ.
Các bước thực hiện
- Thu thập nhật ký: thời gian chính xác kèm múi giờ, IP nguồn, IP và cổng đích, nội dung yêu cầu hoặc số lần thử đăng nhập.
- Tra WHOIS IP nguồn, tìm dòng Abuse contact hoặc đối tượng irt, lấy địa chỉ email xử lý lạm dụng.
- Nếu IP thuộc nhà cung cấp đám mây, ưu tiên dùng biểu mẫu báo cáo lạm dụng trên website của nhà cung cấp đó, thường được xử lý nhanh hơn email.
- Viết báo cáo ngắn gọn, khách quan, đính kèm nhật ký dạng văn bản thay vì ảnh chụp.
- Trong lúc chờ, chặn IP đó ở tường lửa hoặc công cụ chống dò mật khẩu.
Mẫu nội dung báo cáo
Một báo cáo tốt chỉ cần vài dòng rõ ràng. Ví dụ dưới đây là mẫu chung, anh em thay thông tin thật:
Subject: Abuse report - SSH brute force from 203.0.113.99

Hello,

Our server 198.51.100.20 received repeated SSH login attempts from 203.0.113.99,
which belongs to your network according to WHOIS.

Time range (UTC): 2026-10-20 01:10 to 01:45
Attempts: 1,240 failed logins on port 22

Log excerpt:
2026-10-20T01:10:03Z sshd[2211]: Failed password for root from 203.0.113.99 port 51522
2026-10-20T01:10:05Z sshd[2213]: Failed password for admin from 203.0.113.99 port 51530

Please investigate. Thank you.
Viết bằng tiếng Anh giúp báo cáo được xử lý ở cả nhà cung cấp nước ngoài. Với nhà mạng trong nước, có thể viết bằng tiếng Việt. Không gửi báo cáo hàng loạt cho mọi địa chỉ trong bản ghi, chỉ gửi tới liên hệ abuse.
Giới hạn của WHOIS IP
WHOIS IP hữu ích nhưng có những giới hạn mà anh em cần biết, để không kết luận sai.
Không cho biết người dùng cuối
WHOIS chỉ có thông tin tới cấp tổ chức được cấp phát. Với IP gia đình, kết quả chỉ ra nhà mạng, không ra tên hay địa chỉ thuê bao. Thông tin thuê bao chỉ nhà mạng giữ, và chỉ cung cấp cho cơ quan có thẩm quyền theo quy định pháp luật. Mọi dịch vụ quảng cáo "tra ra người dùng từ IP" đều không dựa trên WHOIS.
Dữ liệu có thể cũ
Bản ghi WHOIS do tổ chức giữ dải tự cập nhật. Có dải được chuyển nhượng, cho thuê lại hoặc đổi mục đích mà bản ghi chưa cập nhật. Luôn xem trường last-modified và đối chiếu với dữ liệu định tuyến hiện tại.
Dải IP cho thuê lại
Thị trường cho thuê và chuyển nhượng IPv4 khá sôi động vì địa chỉ đã cạn. Một dải đăng ký cho tổ chức A có thể đang được tổ chức B sử dụng qua hợp đồng thuê. Khi đó WHOIS vẫn ghi tổ chức A, còn ASN quảng bá dải là của B. Đây là lý do nên tra cả ASN chứ không chỉ WHOIS.
Thông tin liên hệ bị ẩn hoặc rút gọn
Vì lý do quyền riêng tư, một số RIR và NIR ẩn thông tin cá nhân trong bản ghi, chỉ giữ liên hệ chung của tổ chức hoặc nhóm xử lý lạm dụng. RFC 9083 cũng cho phép để trống tên khi thông tin bị ẩn. Anh em nên dùng địa chỉ abuse chính thức thay vì tìm liên hệ cá nhân.
WHOIS IP cho IPv6
IPv6 ngày càng phổ biến ở Việt Nam, nhiều thuê bao di động và cáp quang đã được cấp IPv6. Tra cứu WHOIS cho IPv6 dùng cùng công cụ, nhưng có vài khác biệt.
Dải lớn hơn rất nhiều
Nhà mạng thường nhận khối IPv6 rất lớn và cấp cho mỗi thuê bao cả một dải, ví dụ một khối /56 hoặc /64, thay vì một địa chỉ. Kết quả WHOIS sẽ trả về khối lớn của nhà mạng dưới dạng inet6num. Các lệnh whois và RDAP ở trên đều nhận địa chỉ IPv6, ví dụ curl -s https://rdap.apnic.net/ip/2001:db8::1.
Proxy và IPv6
Một số website nhận cả IPv4 và IPv6. Nếu proxy chỉ hỗ trợ IPv4 mà máy dùng IPv6 cho kết nối trực tiếp, có thể có lưu lượng đi ngoài proxy. Khi kiểm tra proxy, nên xác nhận IP đi ra là IPv4 hay IPv6 và tra WHOIS đúng địa chỉ đó.
Kết luận
WHOIS IP cho biết tổ chức quản lý một dải địa chỉ, quốc gia đăng ký và liên hệ xử lý lạm dụng, tra được trên web, bằng lệnh whois hoặc qua RDAP. Công cụ này giúp báo cáo tấn công và kiểm tra proxy có đúng nhà mạng, nhưng không cho biết người dùng cuối. Cần proxy Việt Nam rõ nguồn gốc, hãy liên hệ Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam và tự kiểm tra bằng WHOIS IP.


