
RestSharp proxy cấu hình WebProxy và kiểm lỗi response
RestSharp proxy bắt đầu từ RestClientOptions và handler thực sự sở hữu kết nối. Anh em cần tách credential gateway khỏi xác thực API, đồng thời kiểm trạng thái transport trước khi deserialize nội dung response. ProxyVN hướng dẫn anh em dựng ví dụ nhỏ, kiểm đầu vào và đối chiếu từng lớp trước khi mở rộng tác vụ.
RestSharp proxy và phạm vi triển khai
RestSharp cấu hình client qua RestClientOptions ở các nhánh hiện hành. Ví dụ dùng RestRequest.Proxy hoặc các property từ đời cũ có thể không còn phù hợp. Khóa package version trước khi tra chữ ký constructor là bước đầu tiên.
WebProxy mô tả gateway, còn NetworkCredential của WebProxy mô tả danh tính ở hop proxy. RestSharp authenticator hoặc Authorization header dành cho API đích. Hai cơ chế xác thực có thể cùng tồn tại nhưng không được dùng lẫn.
Nếu truyền một HttpClient hoặc handler được tạo bên ngoài vào RestClient, quyền cấu hình mạng thuộc thành phần đó. Không giả định mọi tùy chọn RestClientOptions sẽ được áp lại lên một handler đã được cấp sẵn.
Anh em có thể đối chiếu chữ ký API và tùy chọn trong tài liệu chính thức của công cụ. Phần ví dụ dưới là cách triển khai minh họa cho lab; tài liệu API không thay thế kết quả chạy trên một bộ phiên bản cụ thể.
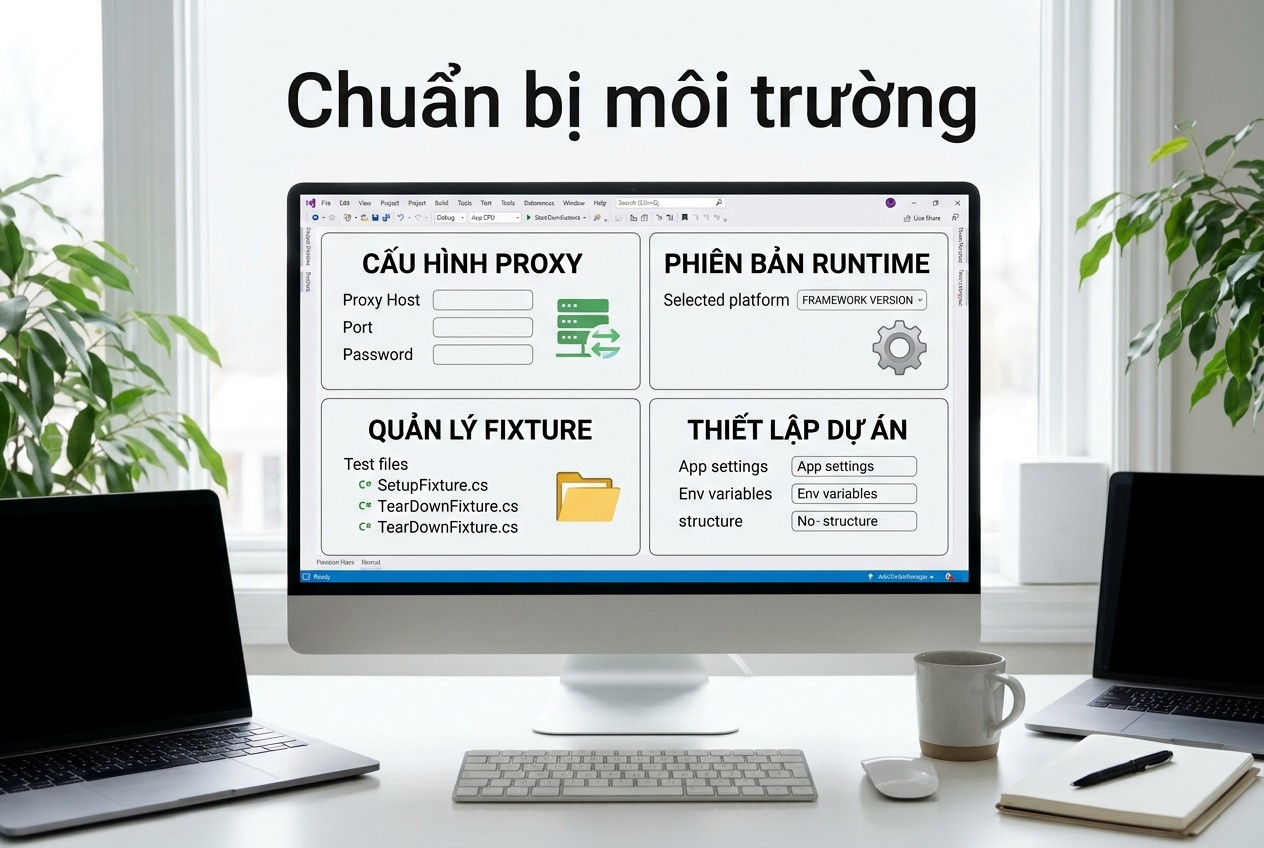
RestSharp proxy chuẩn bị môi trường và dữ liệu
Tạo console project .NET riêng và thêm RestSharp với số phiên bản cố định. Giữ project file cùng lockfile. Mã dưới dành cho API RestClientOptions có Proxy và MaxTimeout được phiên bản hỗ trợ; đối chiếu tên timeout khi chuyển sang bản khác.
Một phép thử hữu ích bắt đầu bằng đầu vào có thể kiểm soát. Anh em nên dùng một hostname lab, một đường dẫn trả nội dung cố định và một mã nhận diện cho từng lượt chạy. Khi kết quả khác kỳ vọng, ba thông tin này giúp tìm đúng dòng log thay vì đoán nguyên nhân từ thông báo cuối cùng.
Tạo một thư mục thử riêng, giữ mã nguồn và lockfile cùng nhau. Ghi phiên bản hệ điều hành, runtime, package và backend TLS nếu có. Lần chạy hôm nay và lần chạy sau có thể dùng cùng mã nhưng khác dependency; thiếu hồ sơ phiên bản sẽ làm phép so sánh khó tái lập.
Địa chỉ trong ví dụ là biến cấu hình, không phải dịch vụ đã được cấp. Anh em cần điền endpoint được phép sử dụng và gateway có thật trong môi trường của mình. Không dùng địa chỉ minh họa để đánh giá tình trạng hoạt động của một sản phẩm.
Chọn một dữ liệu mẫu nhỏ đủ bao phủ tình huống bình thường và một tình huống lỗi. Với API, đó có thể là một object hợp lệ và một object thiếu trường. Với HTML, đó là hai record, trong đó một record thiếu giá. Với browser, đó là một trang có trạng thái ban đầu và trạng thái sau thao tác.
Giữ một bản dữ liệu gốc trước khi chuẩn hóa. Thời điểm tải, URL cuối và loại nội dung là metadata của nguồn; chúng không nên bị trộn vào trường nghiệp vụ. Cấu trúc này giúp nhận ra khi response thực tế là trang đăng nhập hoặc trang lỗi dù mã HTTP vẫn thành công.
Đặt tiêu chí đạt trước khi chạy. Một request hoàn tất chưa đủ nếu nhiệm vụ là trích hai record, giữ cookie độc lập hoặc tải một artifact mới. Ghi rõ số record mong đợi, trường bắt buộc và dấu hiệu tuyến mạng tương ứng để kết luận dựa trên điều kiện đã định.
Môi trường thử nên có phạm vi cấu hình nhỏ. Cấp biến môi trường cho tiến trình hoặc lệnh cần dùng, tránh sửa proxy toàn máy khi đang kiểm một thư viện. Các ứng dụng khác có thể dùng cấu hình hệ thống và tạo request ngoài phạm vi phép thử.
Nếu tác vụ cần thông tin xác thực, dùng tài khoản lab có thời hạn và quyền vừa đủ. Tên biến có thể xuất hiện trong mã nguồn; giá trị bí mật không nên nằm trong file bài viết. Trước khi chụp log hoặc gửi hỗ trợ, kiểm cả URL vì userinfo và query cũng có thể chứa credential.
Chuẩn bị môi trường
RestSharp proxy ví dụ tối thiểu
Ví dụ bắt đầu từ một tác vụ nhỏ để anh em nhìn rõ ranh giới của công cụ. Các biến môi trường cần được cấp ở máy thử; tên file fixture phải tồn tại trước khi chạy. Kết quả mong đợi là điều kiện để tự kiểm, chưa phải số liệu đã đo trên một gateway thương mại.
using System.Net;
using RestSharp;

var proxy = new WebProxy(Environment.GetEnvironmentVariable("PROXY_URL")!) {
    Credentials = new NetworkCredential(
        Environment.GetEnvironmentVariable("PROXY_USER"),
        Environment.GetEnvironmentVariable("PROXY_PASS"))
};
var options = new RestClientOptions(
    Environment.GetEnvironmentVariable("LAB_BASE_URL")!) {
    Proxy = proxy
};
using var client = new RestClient(options);
using var cancel = new CancellationTokenSource(TimeSpan.FromSeconds(15));
var response = await client.ExecuteAsync(
    new RestRequest("probe"), cancel.Token);
Console.WriteLine($"{response.ResponseStatus} {(int)response.StatusCode}");
CancellationTokenSource tạo giới hạn ở thao tác gọi mà không phụ thuộc tên property timeout đã thay đổi giữa các nhánh RestSharp. Dòng log tách ResponseStatus và StatusCode: lỗi transport có thể không có một response HTTP hữu ích để deserialize.
Chỉ deserialize khi đã kiểm HTTP status và content type. Một trang HTML lỗi của gateway đưa vào JSON serializer có thể tạo exception che khuất nguyên nhân ban đầu. Giữ độ dài body và nhãn loại nội dung, tránh log payload nhạy cảm.
RestClient nên có vòng đời phù hợp tác vụ để tái sử dụng kết nối. Nếu đổi proxy hoặc credential, tạo client mới theo cấu hình mới và kết thúc client cũ. Sửa đối tượng options sau khi client đã dựng không phải phép kiểm đáng tin cho route mới.
RestSharp proxy quản lý dữ liệu và trạng thái
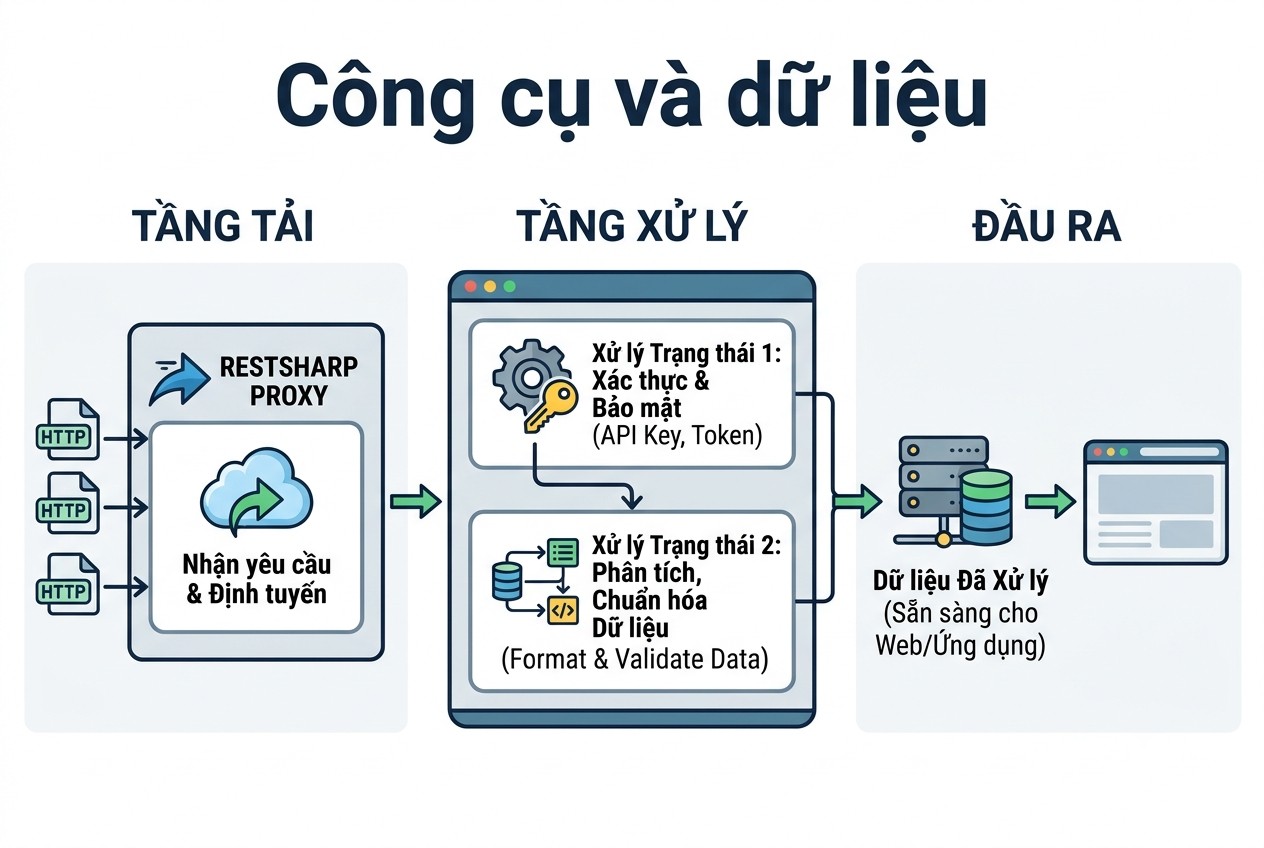
HTTP client quản lý kết nối và response, còn logic nghiệp vụ quyết định dữ liệu nào hợp lệ. Tách hai lớp này giúp một lỗi từ gateway không trở thành một object dữ liệu thiếu trường. Trước khi deserialize, đọc status và loại nội dung; sau deserialize, kiểm schema và các trường bắt buộc.
Pool kết nối là tài nguyên có vòng đời. Nếu một response chưa được đọc hoặc đóng theo API, connection có thể chưa được trả để tái sử dụng. Khi tải nhiều URL, hiện tượng chậm dần đôi khi đến từ vòng đời response, không phải băng thông proxy. Bắt đầu với một request rồi thêm vòng lặp nhỏ có giới hạn.
Client có thể giữ nhiều loại state cùng lúc: cookie, connection, header mặc định và cấu hình proxy. Ghi rõ state nào được chia sẻ trong một phiên. Không dùng một client mang token của API A để gọi API B chỉ vì hai API cùng hỗ trợ JSON.
Credential gateway nên được cấp qua cơ chế dành cho proxy của thư viện. Nếu API có trường username và password riêng, ưu tiên trường đó cho ca thử trước khi tự ghép URL. Nếu phải dùng userinfo, mã hóa từng thành phần và không mã hóa nguyên URL thành một chuỗi không còn cấu trúc.
Một client được tạo ngoài framework có thể không nhận cùng tùy chọn với client được framework khởi tạo. Khi có handler, adapter hoặc transport riêng, kiểm ai sở hữu route, CA và timeout. Điều này giải thích nhiều trường hợp file cấu hình nhìn đúng nhưng request vẫn đi đường cũ.
Kiểm cookie bằng endpoint tự sở hữu có hành vi đặt và echo giá trị. Đầu tiên gọi route đặt cookie; sau đó gọi route đọc cookie trong cùng client. Cuối cùng tạo client mới và xác nhận state không xuất hiện nếu chưa được cấp. Không dùng số cookie đơn thuần để chứng minh đúng nội dung phiên.
Đọc response theo một hợp đồng đơn giản trước khi thêm streaming. Với body nhỏ, kiểm dữ liệu đầy đủ giúp chẩn đoán dễ hơn. Khi cần stream, bổ sung deadline, giới hạn kích thước và cách đóng ở nhánh lỗi. Body được nhận một phần không nên ghi đè lên output cuối đang hợp lệ.
Đổi gateway nên là một ca cấu hình riêng. Dùng client mới hoặc cơ chế đổi route được thư viện cam kết, tránh sửa một biến rồi tiếp tục dùng connection cũ từ pool. Nếu cần giữ phiên nghiệp vụ, thử ảnh hưởng của thay đổi tuyến lên cookie và token theo ứng dụng lab.
Để đối chiếu hiệu năng, cố định endpoint, body và điều kiện cache. Ghi cả lượt đầu có thiết lập kết nối và các lượt sau có tái sử dụng. Đừng gộp một request lạnh với nhiều request ấm rồi coi chênh lệch là chất lượng gateway. Nếu chưa đo, giữ bài ở mức hướng dẫn cấu hình và kiểm tính đúng.
Trong báo cáo kết quả, một hàng nên tương ứng một lần gọi có nhãn route rõ. Các cột hữu ích gồm loại client, giao thức URL đích, loại gateway, trạng thái auth, status hoặc exception, độ dài body và thời lượng. Những cột này đủ để tìm khác biệt mà không cần lưu credential.
Phần giao thức có thể đối chiếu thêm với hướng dẫn proxy và tunnel của MDN. Giữ danh tính ứng dụng và danh tính gateway thành hai cấu hình riêng giúp việc chẩn đoán rõ hơn.
Công cụ và dữ liệu
RestSharp proxy xác minh đường đi
Tuyến direct là đối chứng về khả năng tiếp cận nguồn, không phải bằng chứng proxy đang lỗi hay đang tốt. Chạy cùng endpoint, cùng nội dung yêu cầu và cùng tiêu chí dữ liệu. Chỉ đổi cấu hình mạng trong phép so này; đổi đồng thời selector, token và gateway sẽ làm kết quả mất khả năng giải thích.
Đường qua gateway có thêm một bên trung gian và có thể thêm bước xác thực hoặc tunnel. Cần xác định lỗi xảy ra trước khi tới proxy, tại proxy hay sau khi proxy đã kết nối origin. Mỗi vị trí đòi hỏi cách sửa khác nhau và không thể được nhận diện chỉ bằng một nhãn lỗi chung.
Với HTTPS đích qua HTTP proxy, client thường yêu cầu mở tunnel rồi mới thiết lập TLS tới origin. Gateway dùng HTTP không có nghĩa nội dung HTTPS của origin được gửi dưới dạng HTTP thuần. Tuy vậy, chính kết nối tới gateway và cơ chế xác thực của nó vẫn phải được đánh giá theo môi trường triển khai.
IP quan sát tại origin là một bằng chứng về tuyến, nhưng không mô tả toàn bộ trạng thái ứng dụng. Hai phiên khác nhau có thể dùng cùng IP; một phiên có thể đi qua cơ chế thay IP tùy gateway. Vì thế ghi riêng request ID, session ID đã che và nhãn cấu hình thay vì đồng nhất chúng với nhau.
Header tự gửi như X-Forwarded-For không phải bằng chứng về IP kết nối. Origin cần ghi peer address từ tầng mạng hoặc dùng thông tin từ reverse proxy đáng tin theo hạ tầng của nhóm. Không tự thêm header rồi dùng giá trị đó để báo gateway đã được xác minh.
Hostname cũng phải được xét từ nơi request thực sự phát sinh. Máy chạy browser, worker container và laptop điều khiển có thể có DNS khác nhau. Một hostname mở được trên laptop chưa chứng minh node từ xa kết nối được tới cùng origin hoặc gateway.
Bypass cần ca kiểm dương và ca kiểm âm. Host nội bộ được chọn phải đi tuyến direct đúng dự kiến, trong khi một host ngoài danh sách vẫn phải qua proxy. Nếu chỉ kiểm host nội bộ mở được, một cấu hình vô tình bỏ proxy cho mọi host vẫn có thể bị nhận nhầm là đạt.
Sau redirect, kiểm URL cuối cùng trước khi đọc dữ liệu. Redirect có thể đổi hostname, giao thức hoặc trang đích sang form đăng nhập. Hợp đồng tải nên nêu rõ có cho theo redirect hay không và phạm vi host được phép, thay vì coi mọi trang trả về là nguồn dữ liệu mong muốn.
Nếu cần rà đầu vào, dùng hướng dẫn định dạng proxy để kiểm cấu trúc URL trước khi thử kết nối. Quy tắc bỏ qua proxy cũng cần được đối chiếu với cú pháp riêng của thư viện, vì các runtime có thể hiểu danh sách host khác nhau.
Kiểm cấu hình, kiểm đường đi và kiểm dữ liệu là ba bước riêng. Một bước đạt chưa thay thế bằng chứng của hai bước còn lại.
RestSharp proxy bộ ca kiểm có đối chứng
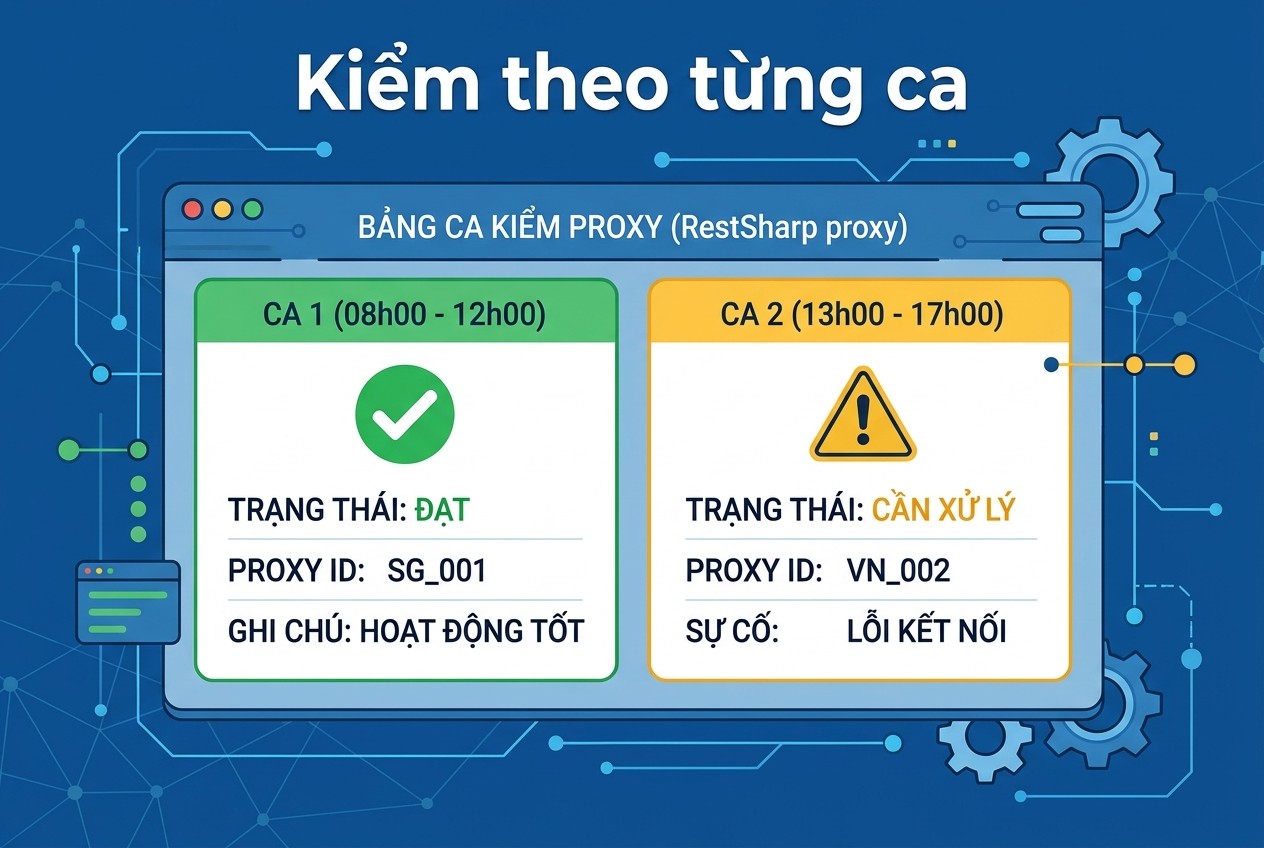
Các ca dưới đây là kế hoạch kiểm trên ứng dụng hoặc nguồn dữ liệu được phép. Thực hiện theo thứ tự, giữ đầu vào giống nhau khi so hai cấu hình và lưu trạng thái từng ca. Nếu thiếu runtime, gateway hoặc fixture tương ứng, ghi chưa chạy thay vì suy kết quả từ tài liệu.
Client options cơ sở
Khởi tạo RestClientOptions với WebProxy rồi gọi GET probe. ResponseStatus và mã HTTP được lưu thành hai trường.
Đây là ca cơ sở để khóa đầu vào. Ghi tên cấu hình, phiên bản và mã lượt chạy trước khi mở rộng. Nếu ca cơ sở chưa đạt, dừng so hiệu năng và giữ log lỗi đầu tiên; thêm nhiều tác vụ sẽ chỉ tạo thêm biến số khó tách.
Proxy có credential
Cấp NetworkCredential cho đúng WebProxy. Gateway xác thực đúng mà origin không nhận mật khẩu proxy.
Giữ phần còn lại của môi trường như ca trước để phép so có ý nghĩa. Lưu cả kết quả quan sát và điều kiện mong đợi vào hai trường riêng. Một mô tả kết quả khác kỳ vọng thường hữu ích hơn nhãn thất bại đơn lẻ khi người khác cần tái lập.
API auth độc lập
Cho origin lab yêu cầu bearer token riêng. Token API sai tạo 401 dù gateway đã chấp nhận credential.
Kiểm nguyên nhân bằng dữ liệu ở lớp tương ứng. Không sửa đồng thời secret, URL và logic xử lý chỉ để lượt sau chạy qua. Sau mỗi thay đổi nhỏ, chạy lại đúng ca này và đối chiếu request hoặc record bằng mã nhận diện đã giữ.
Handler cấp sẵn
So cấu hình khi client tự tạo handler với khi nhận handler ngoài. Báo cáo xác định thành phần thực sự sở hữu route.
Bổ sung một assertion về nội dung hoặc trạng thái, thay vì chỉ kiểm chương trình không ném lỗi. Nếu công cụ trả về đối tượng hợp lệ nhưng thiếu giá trị nghiệp vụ, ca này vẫn chưa đạt. Giữ bản input nhỏ để assertion có thể kiểm lại offline khi phù hợp.
HTTP 500 với HTML
Trả lỗi HTML từ origin hoặc gateway lab. Chương trình không deserialize lỗi thành DTO thành công.
Đối chiếu nhánh lỗi với một nhánh bình thường đã biết. Ghi rõ khác biệt đến từ dữ liệu, cấu hình hay môi trường. Khi hết phép thử, hoàn nguyên biến đã thay để ca kế tiếp không kế thừa một trạng thái lỗi được tạo có chủ đích.
Hủy request
Cho endpoint trả chậm hơn CancellationTokenSource. Tác vụ kết thúc theo ngân sách và được ghi là hủy hoặc timeout phù hợp API.
Chỉ giới hạn thay đổi trong môi trường lab và đặt thời hạn kết thúc hữu hạn. Lỗi được tạo có chủ đích phải có nhãn riêng để không bị đưa vào thống kê sự cố vận hành. Sau ca này, kiểm tác vụ và tài nguyên còn sống trước khi chuyển bước.
Client cũ giữ pool
Đổi gateway bằng client mới thay vì sửa options đang dùng. Log origin phản ánh đúng cấu hình của từng client.
Giữ đầu ra gốc khi đánh giá kết quả đã chuẩn hóa. Nếu cần che thông tin, che trên bản sao bàn giao và ghi phương pháp che. Đừng xóa metadata cần thiết để truy ngược một request hoặc record rồi vẫn nhận phép thử có thể tái lập.
Khôi phục secret
Thu hồi tài khoản lab và đóng client. Không còn credential trong file cấu hình hoặc log bàn giao.
Chạy lại một ca cơ sở sau khi hoàn nguyên để kiểm môi trường đã trở về trạng thái dự kiến. Lưu kết quả cuối cùng cùng thời điểm kết thúc. Việc dọn tài nguyên thuộc điều kiện kết thúc bài thử, không phải một bước tùy hứng sau khi đã báo thành công.
Kiểm theo từng ca
RestSharp proxy phân loại lỗi và cách xử lý
Phân loại lỗi theo lớp giúp giảm số lần thử không cần thiết. Không có response HTTP thường hướng tới DNS, TCP, TLS, timeout hoặc thành phần runtime. Có response HTTP thì cần đọc status, loại nội dung và bên thực sự trả response trước khi sửa dữ liệu ứng dụng.
Mã 407 chỉ ra yêu cầu xác thực proxy theo giao thức HTTP. Mã 401 thường liên quan danh tính tại origin. Tuy nhiên, giao diện thư viện có thể bọc lỗi tunnel vào exception; vì vậy lưu loại exception và thông báo đã che bí mật, đừng ép mọi lỗi vào một cột status bằng số.
Mã 403 không tự chứng minh IP nằm trong một danh sách chặn. Nguồn có thể từ chối theo quyền truy cập, token, tuyến URL hoặc chính sách ứng dụng. Cách xử lý là đối chiếu yêu cầu với hợp đồng nguồn và log lab, thay vì đổi gateway liên tục mà không có giả thuyết.
Mã 429 cần được xem cùng cơ chế giới hạn và thời gian chờ mà server cung cấp. Giảm tần suất và tôn trọng hướng dẫn của nguồn. Proxy không làm quota theo tài khoản biến mất; một token vẫn có thể chịu cùng giới hạn dù đi qua nhiều tuyến.
Lỗi parse cần được phân tích trên body đã lưu. Nếu body là HTML lỗi còn chương trình chờ JSON, sửa bước kiểm response trước parser. Nếu bytes đúng nhưng selector trả rỗng, mở fixture và kiểm cấu trúc. Không dùng retry mạng để chữa một lỗi selector có thể tái hiện offline.
Khi gặp lỗi TLS, xác định chứng chỉ được kiểm thuộc hop nào. Chứng chỉ origin và chứng chỉ gateway TLS có thể do hai CA khác nhau cấp. Thay CA ở đúng nơi và giữ kiểm chứng, thay vì dùng một tùy chọn bỏ qua certificate cho toàn bộ tác vụ.
Timeout cần có ngân sách tổng. Một thao tác có thể gồm DNS, kết nối gateway, xác thực, tunnel, TLS và đọc body. Nếu retry được bật ở nhiều lớp, tổng thời gian có thể dài hơn suy nghĩ ban đầu. Đo từ lúc bắt đầu tác vụ đến khi body đã xử lý hoặc tác vụ đã hủy.
Chỉ thử lại khi có lý do và giới hạn rõ. GET trên nguồn lab có thể được retry theo chính sách; POST tạo dữ liệu cần cơ chế chống tạo trùng hoặc xác nhận trạng thái trước. Đừng cho một bài kiểm thất bại gửi lại thao tác ghi nhiều lần mà không biết server đã nhận lần đầu hay chưa.
Khi cần tra nghĩa giao thức, danh mục HTTP status của MDN giúp đọc status đúng lớp. Với lỗi mã hóa, đối chiếu cơ chế TLS của MDN và cấu hình CA của runtime đang dùng. Đây là nền tảng chẩn đoán, không phải kết quả đo trên gateway của anh em.
RestSharp proxy vận hành và bàn giao
Khi chuyển từ ví dụ sang tác vụ dùng thật, giữ cấu hình đã kiểm như một đơn vị triển khai. Mã nguồn, lockfile, giá trị không bí mật và phiên bản runtime cần đi cùng nhau. Nếu chỉ sao chép một đoạn code vào môi trường khác, phải chạy lại smoke test trước khi tăng khối lượng.
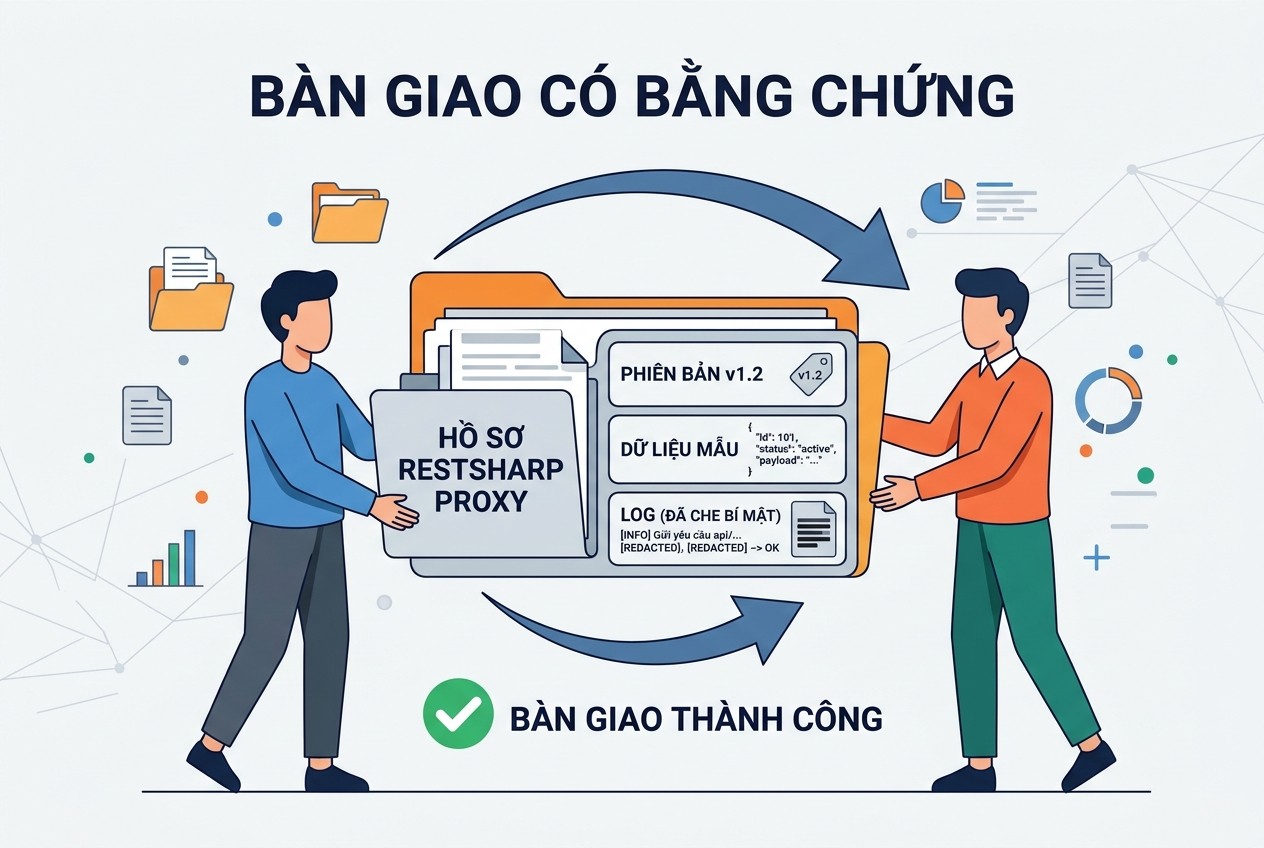
Log phục vụ vận hành nên có mã lượt chạy, nhãn cấu hình, thời gian bắt đầu, thời lượng và trạng thái cuối. Thêm số record hoặc kích thước body khi phù hợp. Không cần lưu cả payload để biết tác vụ tải có thành công; nhiều payload chứa thông tin không nên xuất hiện trong log hỗ trợ.
Giới hạn concurrency theo cả nguồn và tài nguyên máy. Thêm nhiều worker có thể làm pool chờ, tăng bộ nhớ và khiến retry chồng lên nhau. Tăng từng bước trên fixture được phép, giữ số lỗi cùng tính đúng dữ liệu bên cạnh thời gian hoàn tất.
Đừng dùng số liệu giả để điền một bảng kết quả đẹp. Khi chưa chạy một tổ hợp, ghi chưa chạy; khi thiếu credential, ghi thiếu đầu vào; khi runtime không có, ghi chưa xác minh trên runtime đó. Một trạng thái chưa kiểm rõ ràng hữu ích hơn một con số không có nguồn đo.
Thay credential theo quy trình có thời điểm hiệu lực. Tạo cấu hình mới, kiểm một request nhỏ rồi chuyển worker; kết thúc connection hoặc phiên cũ theo vòng đời công cụ. Nếu chỉ thay biến môi trường trong terminal, tiến trình đang chạy lâu có thể tiếp tục giữ giá trị đã đọc trước đó.
Giữ một phương án hoàn nguyên cụ thể. Lưu cấu hình trước thử, dừng tác vụ lab, đóng client hoặc browser và gỡ biến chỉ dùng cho phép thử. Không xóa cache, cookie hay profile dùng chung nếu một thư mục thử riêng có thể đạt cùng mục đích.
Trước khi bàn giao, người nhận nên tái lập được ví dụ bằng một bộ input nhỏ. Liệt kê tên biến cần cấp, file fixture, lệnh khởi chạy và điều kiện đạt. Không bàn giao mật khẩu để người nhận có thể chạy ngay; bàn giao cách cấp secret trong môi trường của họ.
Tách kết quả kiểm kỹ thuật khỏi quyết định xuất bản. Một bản nháp có thể giải thích đúng API nhưng vẫn cần kiểm phiên bản thật, tuyến gateway và dữ liệu của môi trường đích. Chỉ bổ sung tuyên bố tương thích hoặc hiệu năng khi có log và phép đo đủ điều kiện hỗ trợ.
Bàn giao có bằng chứng
Khi cần mua proxy cho tuyến kết nối của tác vụ, anh em nên đối chiếu giao thức, xác thực và phạm vi sử dụng, rồi thử trên một endpoint được phép trước khi chọn gói.
Anh em nên giữ ví dụ nhỏ, cấu hình đã khóa và log đủ truy nguyên trước khi mở rộng tác vụ. Theo dõi Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam để tham khảo nội dung liên quan. Khi đổi runtime hoặc gateway, chạy lại ca cơ sở và kiểm dữ liệu đầu ra của RestSharp proxy.


