
Proxy HTTP3 MASQUE: hiểu tunnel và kiểm tra tương thích
Proxy HTTP3 MASQUE cần được hiểu qua từng lớp giao thức, thay vì xem như một cổng proxy thông thường có thêm tốc độ. ProxyVN cùng anh em phân biệt HTTP/3, CONNECT-UDP và CONNECT-IP, xác định điều kiện tương thích, rồi lập quy trình kiểm tra đường hầm để tránh nhầm khả năng truy cập website với khả năng chuyển tiếp UDP.
Proxy HTTP3 MASQUE gồm những lớp giao thức khác nhau
HTTP/3 và MASQUE thường được nhắc cạnh nhau nhưng không đồng nghĩa. HTTP/3 mô tả cách ánh xạ HTTP lên QUIC. MASQUE là tên nhóm công việc và hệ sinh thái giao thức cho các khả năng proxy như chuyển tiếp UDP hoặc IP qua HTTP. Một website phục vụ HTTP/3 chưa vì thế trở thành máy chủ nhận yêu cầu tạo đường hầm cho người dùng.
Theo RFC 9114 về HTTP/3, giao thức này sử dụng QUIC để mang các luồng HTTP. Những đặc điểm đó không tự cấp quyền chuyển tiếp gói tin tới một máy chủ khác. Đội vận hành vẫn phải triển khai giao thức proxy tương ứng, cơ chế xác thực và chính sách đích được phép, rồi kiểm tra khả năng của client.
Phân biệt kết nối ngoài và lưu lượng bên trong
Hãy hình dung client tạo một kết nối tới proxy, sau đó gửi lưu lượng dành cho một máy chủ đích qua kết nối đó. Kết nối client tới proxy là lớp ngoài. Lưu lượng được chuyển tiếp là lớp trong. Hai lớp có thể dùng giao thức khác nhau, có điểm kết thúc mã hóa khác nhau và cần được quan sát bằng những bằng chứng riêng.
Ví dụ, client có thể dùng HTTP/3 tới proxy rồi chuyển UDP tới một dịch vụ thử nghiệm do anh em kiểm soát. Dịch vụ bên trong không bắt buộc là website HTTP/3; nó chỉ cần phù hợp với loại đường hầm đã yêu cầu. Ngược lại, truy cập một website HTTP/3 trực tiếp không chứng minh client đã đi qua proxy, dù giao diện vẫn hiện nội dung bình thường.
Đặt câu hỏi tương thích có thể trả lời
Thay vì hỏi một sản phẩm có hỗ trợ MASQUE hay không, anh em nên hỏi nó nhận CONNECT-UDP, CONNECT-IP hoặc cả hai, qua phiên bản HTTP nào và bằng cách cấu hình nào. Thông tin host, port, user và password chưa mô tả đủ URI Template, cách xác thực hoặc quyền đích. Một nhãn quảng cáo ngắn không thay thế tài liệu tích hợp.
Nếu nhu cầu hiện tại chỉ là HTTP hoặc SOCKS5, anh em có thể tham khảo mua proxy theo giao thức ứng dụng hỗ trợ; không nên suy ra một gói IP có sẵn khả năng MASQUE khi chưa được xác nhận riêng.
Proxy HTTP3 MASQUE khác CONNECT và SOCKS5 ở phạm vi
Chọn đúng giao thức đường hầm giúp tránh thiết kế dựa trên một khả năng không tồn tại. HTTP CONNECT truyền thống dùng để tạo tunnel TCP. CONNECT-UDP bổ sung cơ chế chuyển tiếp UDP qua HTTP, còn CONNECT-IP xử lý gói IP. Những phạm vi này cần được tách ngay trong tài liệu yêu cầu để đội triển khai và nhà cung cấp hiểu cùng một mục tiêu.
Cơ chế |
Đơn vị chuyển tiếp chính |
Điều cần xác minh |
|---|---|---|
HTTP CONNECT truyền thống |
Luồng TCP |
Đích, cổng và quyền tunnel |
SOCKS5 |
CONNECT; có UDP ASSOCIATE theo hỗ trợ |
Client và server cùng hỗ trợ |
CONNECT-UDP |
UDP payload |
URI Template, Datagram hoặc Capsule |
CONNECT-IP |
Gói IP |
Định tuyến và chính sách IP |
Không suy diễn từ việc HTTPS hoạt động
Một ứng dụng dùng proxy HTTP truy cập được website HTTPS thường cho thấy tunnel TCP phù hợp đã hoạt động. Nó chưa nói UDP được chuyển tiếp. Nếu ứng dụng cần QUIC hoặc một dịch vụ UDP khác, phải kiểm tra đúng loại lưu lượng đó. Đổi số cổng của proxy hoặc thêm chữ https vào địa chỉ không làm server học thêm giao thức.
SOCKS5 cũng cần kiểm tra khả năng UDP ở cả hai phía, bởi nhiều giao diện chỉ triển khai luồng CONNECT. Một phần mềm ghi hỗ trợ SOCKS5 có thể vẫn không đưa lưu lượng UDP của tác vụ qua proxy. Khi yêu cầu có UDP, hãy hỏi rõ thao tác nào thực hiện UDP ASSOCIATE, địa chỉ relay được trả về và cách ứng dụng sử dụng nó.
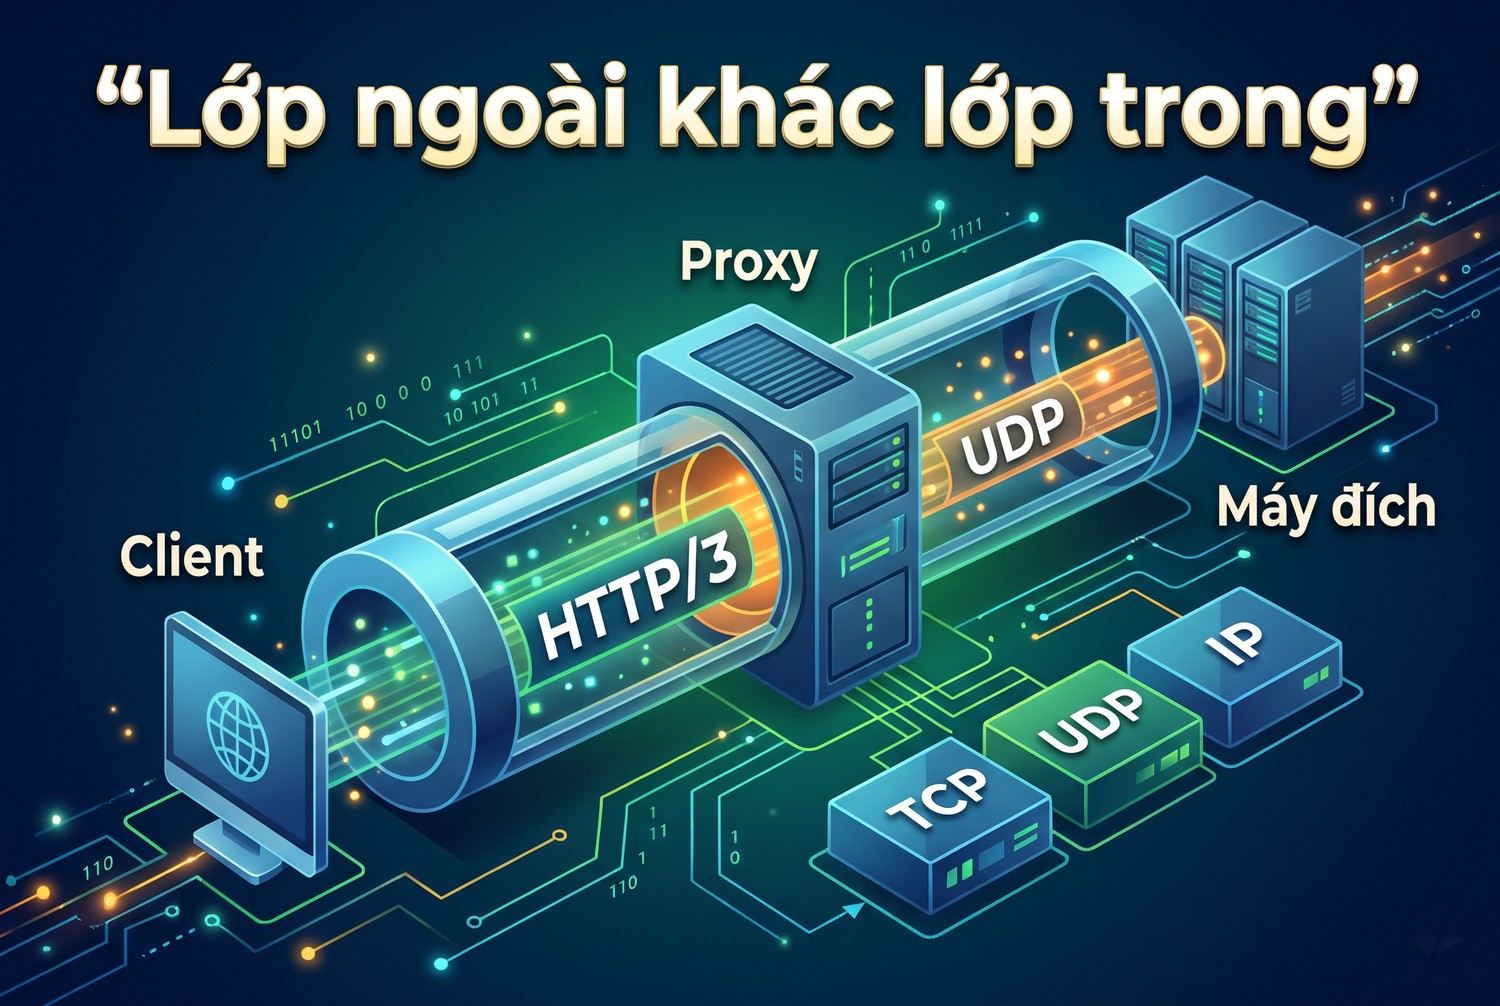
Lớp ngoài khác lớp trong
Không gộp mọi đường hầm thành VPN
CONNECT-IP có thể là nền tảng cho một hình thức tunnel IP, nhưng trải nghiệm định tuyến còn phụ thuộc sản phẩm triển khai. Hệ điều hành có đưa toàn bộ lưu lượng vào tunnel hay chỉ một nhóm đích là quyết định riêng. DNS, đường ra dự phòng và chính sách chia tuyến phải được kiểm tra. Chỉ nhìn địa chỉ IP trên một website không chứng minh toàn bộ lưu lượng đã đi cùng đường.
Bài viết này tập trung vào khả năng giao thức và cách nghiệm thu. Nó không đưa một bộ cài MASQUE chạy ngay hoặc hứa mọi trình duyệt có thể dùng bất kỳ máy chủ hỗ trợ HTTP/3 nào làm proxy. Các phần mềm thực tế cần được chọn theo phiên bản, tài liệu và môi trường thử của anh em trước khi viết hướng dẫn triển khai riêng.
Proxy HTTP3 MASQUE và cách CONNECT-UDP chọn đích
RFC 9298 về proxy UDP trong HTTP xác định cơ chế tạo tunnel cho UDP. Client cấu hình một URI Template, từ đó đưa tên hoặc địa chỉ đích và cổng vào yêu cầu. Proxy nhận yêu cầu, kiểm tra chính sách rồi tạo đường chuyển tiếp phù hợp. Đây là giao thức có thương lượng, không phải một request HTTP tùy ý có thể thay bằng cách sửa header.
URI Template không chỉ là host và port
Mẫu mặc định quen thuộc có đường dẫn chứa target_host và target_port. Các giá trị cần được mã hóa đúng khi chèn vào đường dẫn. Đặc biệt, địa chỉ IPv6 có dấu hai chấm nên không nên ghép chuỗi tùy tiện rồi dùng kết quả như một URL đã hợp lệ. Client còn phải kiểm tra những ràng buộc của mẫu mà nó hỗ trợ.
Đoạn Python sau do người viết tạo để minh họa việc xây dựng đường dẫn của mẫu cụ thể. Nó chỉ nhận tên DNS ASCII, địa chỉ IPv4 hoặc IPv6 không có zone ID, và cổng từ 1 tới 65535. Hàm không triển khai bộ mở rộng URI Template tổng quát, không gửi gói tin và không thương lượng CONNECT-UDP với máy chủ.
from urllib.parse import quote
import ipaddress
import re

def udp_path(target_host, target_port):
    if not isinstance(target_host, str) or not target_host:
        raise ValueError("invalid_host")
    if not target_host.isascii() or "%" in target_host:
        raise ValueError("unsupported_host")
    try:
        ipaddress.ip_address(target_host)
    except ValueError:
        labels = target_host.rstrip(".").split(".")
        pattern = r"[A-Za-z0-9](?:[A-Za-z0-9-]{0,61}[A-Za-z0-9])?"
        if len(target_host) > 253 or not all(
                re.fullmatch(pattern, part) for part in labels):
            raise ValueError("invalid_host")
    if type(target_port) is not int or not 1 <= target_port <= 65535:
        raise ValueError("invalid_port")
    host = quote(target_host, safe="")
    return f"/.well-known/masque/udp/{host}/{target_port}/"

print(udp_path("2001:db8::1", 443))
Trong một client thực tế, còn cần bộ kiểm tra tên DNS hoặc địa chỉ đầy đủ, chính sách đích và lớp HTTP tương ứng. Hàm ở đây kiểm tra một tập đầu vào giới hạn để giải thích cách mã hóa. Kết quả đường dẫn đúng chưa chứng minh proxy nhận yêu cầu, quyền xác thực hợp lệ hoặc dịch vụ UDP ở đầu kia có phản hồi.
Đọc pseudo-header theo vai trò
Với HTTP/3, yêu cầu mở tunnel sử dụng extended CONNECT với giá trị giao thức phù hợp. Cần phân biệt :authority của proxy với đích UDP nằm trong đường dẫn. Nếu anh em ghi nhầm authority thành máy chủ đích, request có thể được đưa sai nơi hoặc không được server chấp nhận. Ví dụ dưới chỉ mô tả nội dung trường, không phải đoạn văn bản gửi trực tiếp qua socket.
:method = CONNECT
:protocol = connect-udp
:scheme = https
:authority = proxy.example
:path = /.well-known/masque/udp/192.0.2.10/443/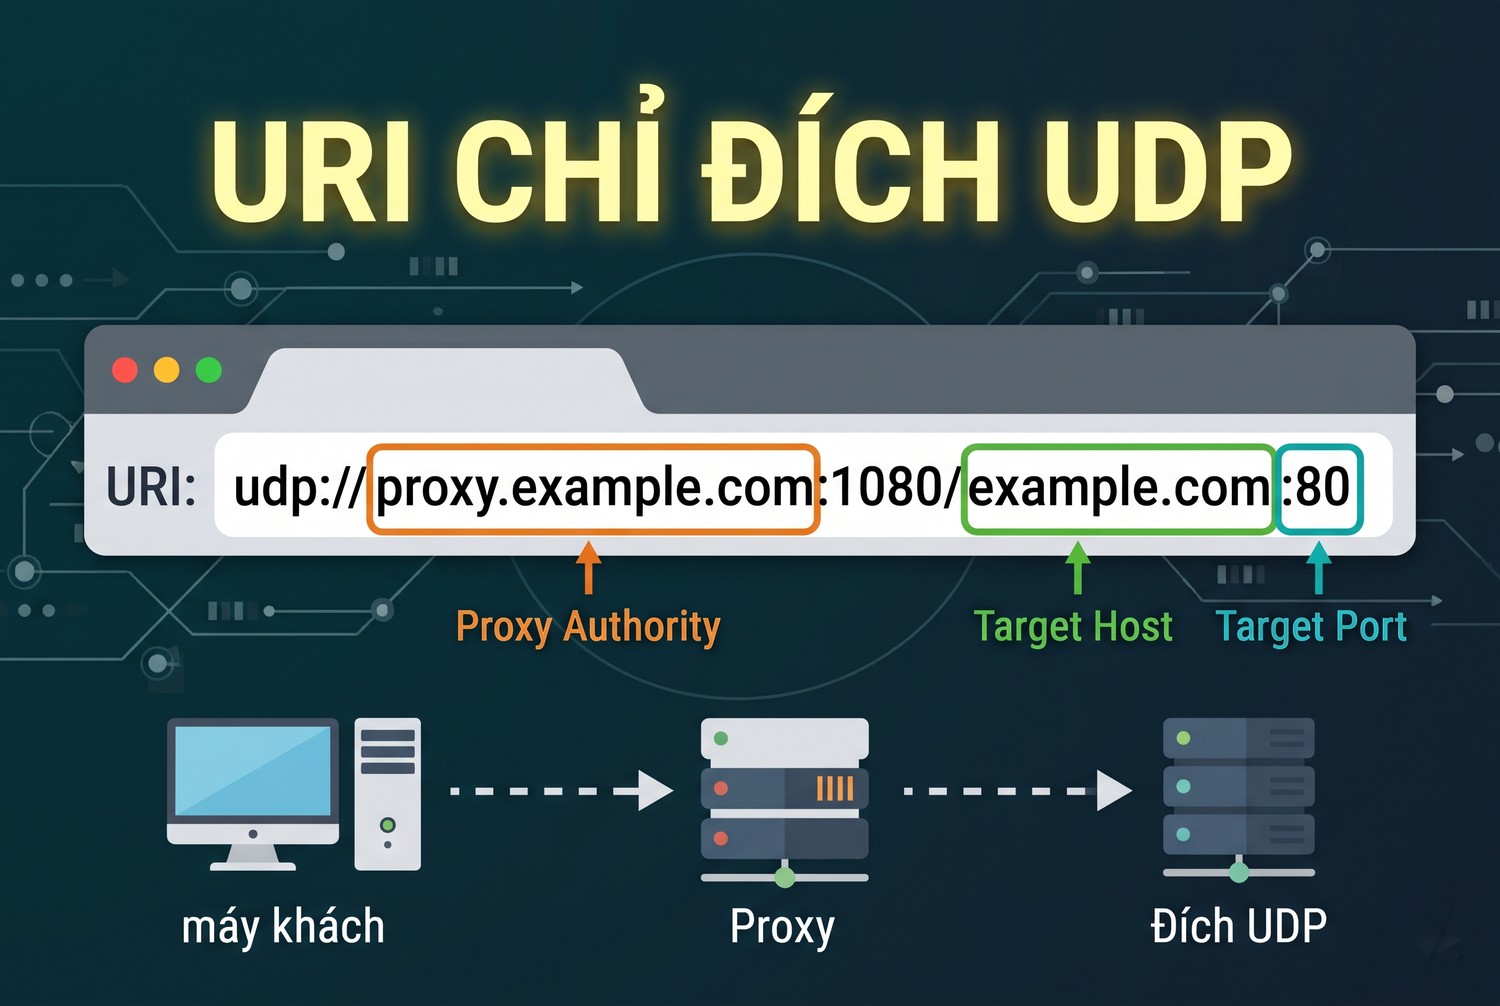
URI chỉ đích UDP
Địa chỉ 192.0.2.10 được dùng để minh họa tài liệu, không phải máy chủ công khai để thử. Một triển khai thật phải tuân thủ điều kiện thương lượng extended CONNECT, HTTP Datagrams và cách chuyển dữ liệu theo chuẩn. Việc sao chép năm trường trên vào một công cụ gửi HTTP thông thường chưa tạo được phiên MASQUE hoạt động.
Proxy HTTP3 MASQUE với Datagram và Capsule
Sau khi yêu cầu tunnel được chấp nhận, dữ liệu cần được mang trong kết nối HTTP theo cơ chế đã thương lượng. RFC 9297 về HTTP Datagrams và Capsule Protocol phân biệt cách chuyển datagram và cách dùng Capsule khi cần. Điều này giải thích vì sao chỉ thấy một mã phản hồi thành công chưa đủ để kết luận luồng UDP đã chạy đúng.
Không coi Datagram là dữ liệu được bảo đảm tới nơi
Một datagram có thể không đến nơi hoặc không đến theo thứ tự phát. Ứng dụng bên trong phải có cách chịu mất gói phù hợp với giao thức của nó. Nếu anh em kiểm tra bằng số thứ tự của bản tin, có thể đo số bản đã nhận, số thiếu và độ trễ trong điều kiện thử. Không nên biến việc một gói được gửi thành bằng chứng gói đó đã tới đích.
Khi dữ liệu được mang trên một luồng tin cậy bằng Capsule, đặc tính chờ và truyền lại của đường mang có thể ảnh hưởng tới ứng dụng bên trong. Vì vậy, báo cáo cần ghi cơ chế thực tế đã dùng, thay vì gọi chung là UDP qua HTTP. Hai thử nghiệm cùng mang dữ liệu UDP nhưng dùng đường mang khác nhau có thể cho hành vi khác khi mất gói.
Nhìn riêng hai đường mạng
Từ client tới proxy và từ proxy tới đích là hai chặng có điều kiện riêng. Một proxy gần client nhưng xa đích không mặc nhiên giảm tổng độ trễ. Nếu đường ngoài bị giới hạn UDP, QUIC có thể không thiết lập được trong cấu hình đang dùng. Nếu đường trong bị chặn, kết nối HTTP/3 ngoài vẫn có thể thành công nhưng dữ liệu không được trả về.
Khi đo mất gói, cần nói rõ nó xuất hiện trên chặng nào và được xác định từ đâu. Bộ đếm ở ứng dụng đích cho thấy dữ liệu nó nhận, còn packet capture ở client chỉ thấy một phần đường đi. Nếu không có quyền quan sát một chặng, hãy ghi giới hạn đó. Đừng suy ra vị trí lỗi chỉ từ một biểu đồ độ trễ ở cuối luồng.
MTU là một biến cần thử có kiểm soát
Đóng gói nhiều lớp làm giảm phần dung lượng còn lại cho dữ liệu hữu ích trong từng gói trên đường truyền. Độ lớn phù hợp phụ thuộc mạng và cơ chế đóng gói thực tế. Anh em nên bắt đầu bằng payload nhỏ rồi tăng theo bước có ghi nhận trong lab, thay vì sao chép một con số được quảng cáo phù hợp với mọi mạng.
Nếu payload nhỏ hoạt động nhưng payload lớn thường mất, cần điều tra giới hạn đường truyền và cách triển khai phản hồi lỗi. Không nên kết luận ngay proxy kém chất lượng hoặc tăng timeout để che hiện tượng. Giữ nguyên những biến còn lại trong lúc thay kích thước sẽ giúp phân biệt vấn đề liên quan gói tin với vấn đề tải hoặc xác thực.
Proxy HTTP3 MASQUE và CONNECT-IP có quyền rộng hơn
RFC 9484 về proxy IP trong HTTP mô tả cơ chế chuyển tiếp gói IP. Phạm vi này khác việc tạo một đường UDP tới một đích cố định. Thiết kế phải xem xét địa chỉ, tuyến, giao thức được phép và trách nhiệm xử lý lưu lượng. Một quyền tunnel quá rộng có thể tạo đường vào tài nguyên mà client vốn không được truy cập.
Chính sách đích là điều kiện của dịch vụ
Máy chủ proxy cần xác định client được phép đi tới đâu, với giao thức nào và trong giới hạn tài nguyên nào. Một hệ thống chỉ xác thực người dùng nhưng cho truy cập mọi địa chỉ nội bộ vẫn có thể bị lạm dụng. Các dải địa chỉ đặc biệt, dịch vụ quản trị và mạng riêng cần được xét theo mục đích triển khai, không phụ thuộc vào sự ngẫu nhiên của cấu hình mặc định.
Nếu client cung cấp tên miền, việc phân giải ở đâu cũng ảnh hưởng chính sách. Kiểm tra chuỗi tên rồi chuyển tới một địa chỉ không được phép sau phân giải có thể tạo khoảng hở. Đội triển khai cần xác minh cả đầu vào và đích kết nối thực tế theo khả năng của sản phẩm. Thay đổi DNS trong thời gian sống tunnel cũng cần được hiểu rõ.
Phân quyền gắn với danh tính và giới hạn
Một tài khoản thử nghiệm chỉ cần một đích UDP thì không nên được cấp tunnel IP rộng. Hãy đặt hạn mức kết nối, lưu lượng và thời gian tồn tại phù hợp với mục tiêu. Các hạn mức không thay thế xác thực, nhưng giúp giữ phạm vi ảnh hưởng khi client gặp lỗi hoặc thông tin truy cập bị sử dụng ngoài dự kiến.
Thông tin xác thực cũng cần cơ chế thu hồi và luân chuyển. Nếu một tunnel tồn tại lâu, việc vô hiệu hóa tài khoản có thể không tự đóng tunnel đã mở trong mọi sản phẩm. Anh em nên kiểm tra hành vi thật và ghi thời gian quyền cũ còn hiệu lực. Một lần đăng nhập mới bị chặn chưa đủ để chứng minh phiên cũ đã mất quyền.
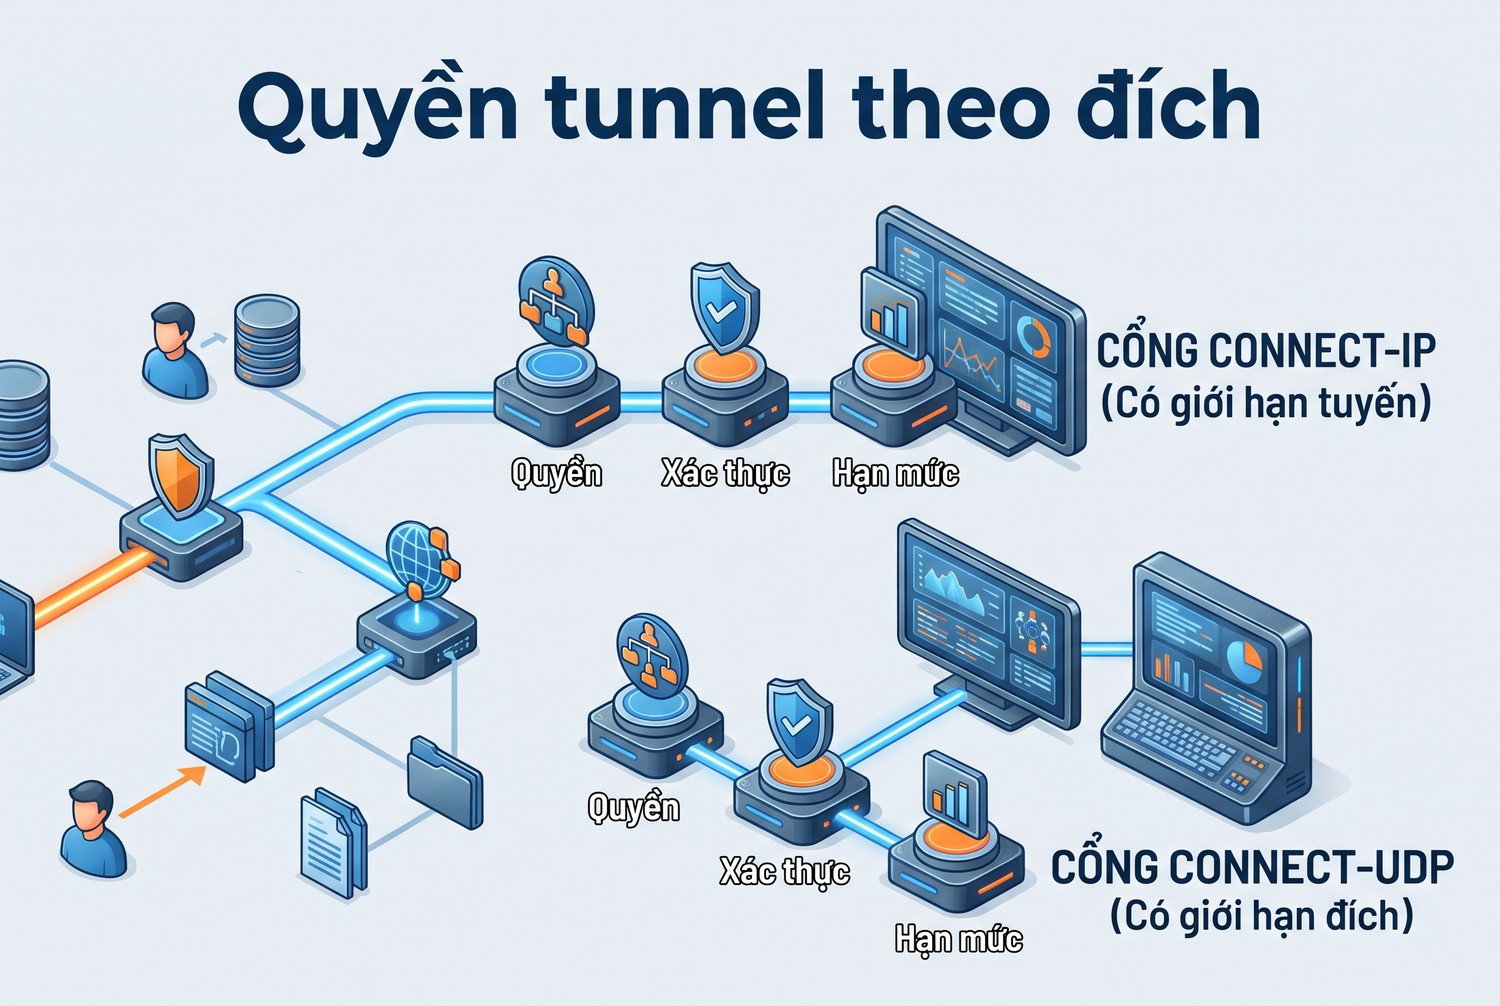
Quyền tunnel theo đích
Proxy HTTP3 MASQUE với quy trình kiểm tra tương thích
Quy trình nên đi từ năng lực phần mềm tới kết quả dữ liệu, mỗi bước có đầu ra riêng. Đầu tiên ghi phiên bản và tính năng của client, server cùng thư viện QUIC liên quan. Tiếp theo xác nhận cấu hình giao thức proxy, URI Template và cách xác thực. Sau đó mới thử một đích do anh em sở hữu để đối chiếu hai đầu.
Chuẩn bị một phép thử có thể lặp lại
Tạo dịch vụ UDP phản hồi trong môi trường thử, giới hạn người được truy cập và lưu mã bản tin do client gửi. Chọn số bản tin nhỏ, nhịp gửi thấp và payload không chứa dữ liệu nhạy cảm. Lưu thời gian bắt đầu, đường đi dự kiến và kết quả mong đợi. Đây là phép thử khả năng chuyển tiếp, chưa phải benchmark công suất.
Chạy đường trực tiếp làm đối chứng nếu chính sách cho phép, rồi chạy đường qua proxy với cùng dữ liệu. Nếu hai đường dùng những giao thức ứng dụng khác nhau, cần ghi rõ khác biệt trước khi so sánh. Một lần đo không đủ để đưa ra kết luận phổ quát về tốc độ, nhất là khi trạng thái mạng và bộ nhớ đệm có thể thay đổi.
Xác nhận đường hầm thay vì chỉ nhìn trang web
Anh em cần bằng chứng client kết nối tới proxy, yêu cầu đúng loại tunnel được chấp nhận và dịch vụ đích thực sự nhận dữ liệu từ luồng đó. Log đích hoặc packet capture trong lab có thể bổ sung cho log client. Khi công cụ chỉ báo thành công chung, hãy xem nó có tự chuyển sang đường trực tiếp hoặc giao thức khác hay không.
Lệnh curl --version có thể giúp kiểm kê năng lực của bản curl đang cài, theo tài liệu dòng lệnh curl. Tuy nhiên, việc thấy hỗ trợ HTTP/3 chỉ nói một khả năng của bản dựng. Nó không tự chứng minh công cụ nhận cấu hình MASQUE cụ thể hoặc có thể gửi đúng extended CONNECT và datagram theo yêu cầu triển khai.
Thử trường hợp từ chối và đường dự phòng
Thử sai thông tin xác thực, cổng đích không được phép và đường UDP bị chặn trong môi trường kiểm tra. Kết quả cần phân biệt lỗi quyền, lỗi giao thức và lỗi kết nối. Nếu sản phẩm có cơ chế dự phòng, ghi rõ nó chuyển sang đường nào và điều đó có còn đáp ứng yêu cầu riêng tư hoặc định tuyến ban đầu hay không.
Không tắt kiểm tra chứng chỉ để làm phép thử qua được. Lỗi tên máy, chuỗi CA hoặc thời gian hệ thống cần được xử lý đúng nguyên nhân. Một đường hầm chỉ thiết lập khi bỏ xác minh TLS không nên được báo là cấu hình đã nghiệm thu. Bằng chứng tương thích cần bao gồm cả việc xác minh đúng server proxy.
Proxy HTTP3 MASQUE khi đọc kết quả hiệu năng
QUIC có những khả năng như nhiều luồng và hỗ trợ thay đổi đường mạng theo thiết kế của giao thức, được mô tả trong RFC 9000. Tuy nhiên, tác động tới tác vụ cụ thể còn phụ thuộc triển khai và điều kiện mạng. Không nên viết rằng HTTP/3 luôn nhanh hơn hoặc MASQUE luôn ổn định hơn chỉ vì sử dụng công nghệ mới.
Tách thời gian thiết lập và truyền dữ liệu
Một tác vụ ngắn có thể chịu ảnh hưởng lớn từ thời gian thiết lập kết nối. Tác vụ truyền dài lại phụ thuộc đường truyền, giới hạn lưu lượng và tải máy chủ. Khi so sánh, hãy ghi có tái sử dụng kết nối hay không, số luồng đồng thời và kích thước dữ liệu. Nếu thiếu những điều kiện này, một con số tổng không giúp người đọc lựa chọn kiến trúc.
Độ trễ cao có thể đến từ xếp hàng ở client, quá tải proxy hoặc ứng dụng đích phản hồi chậm. Anh em cần số đo từng phần hoặc ít nhất một phép đối chứng có cùng đích. Đổi đồng thời giao thức, vị trí proxy và cấu hình client làm kết quả khó diễn giải. Mỗi lần chỉ thay một nhóm biến có mục đích sẽ dễ tìm nguyên nhân hơn.
Một kết nối HTTP/3 thành công chỉ xác nhận lớp ngoài; nghiệm thu MASQUE còn cần bằng chứng loại tunnel, quyền đích và dữ liệu thực sự đi qua.
Báo giới hạn thay vì tạo benchmark giả
Nếu chỉ đọc tài liệu và kiểm tra hàm tạo đường dẫn, hãy báo đúng phạm vi đó. Không có cơ sở ghi tỷ lệ mất gói hoặc tốc độ của một dịch vụ chưa được chạy thử. Với kết quả lab sau này, cần giữ bản cấu hình, thời gian, vị trí các đầu và tập dữ liệu thử. Người khác mới có thể lặp lại hoặc giải thích sự khác biệt.
Proxy HTTP3 MASQUE với tiêu chí chọn triển khai
Lựa chọn nên bắt đầu từ loại lưu lượng và quyền định tuyến thực sự cần. Ứng dụng chỉ cần TCP có thể chưa cần cơ chế tunnel UDP hoặc IP. Ứng dụng cần chuyển tiếp UDP phải có client và server tương thích rõ ràng. Nếu yêu cầu là định tuyến IP rộng, đội triển khai còn phải đánh giá quản lý tuyến và phạm vi truy cập trước khi thử hiệu năng.
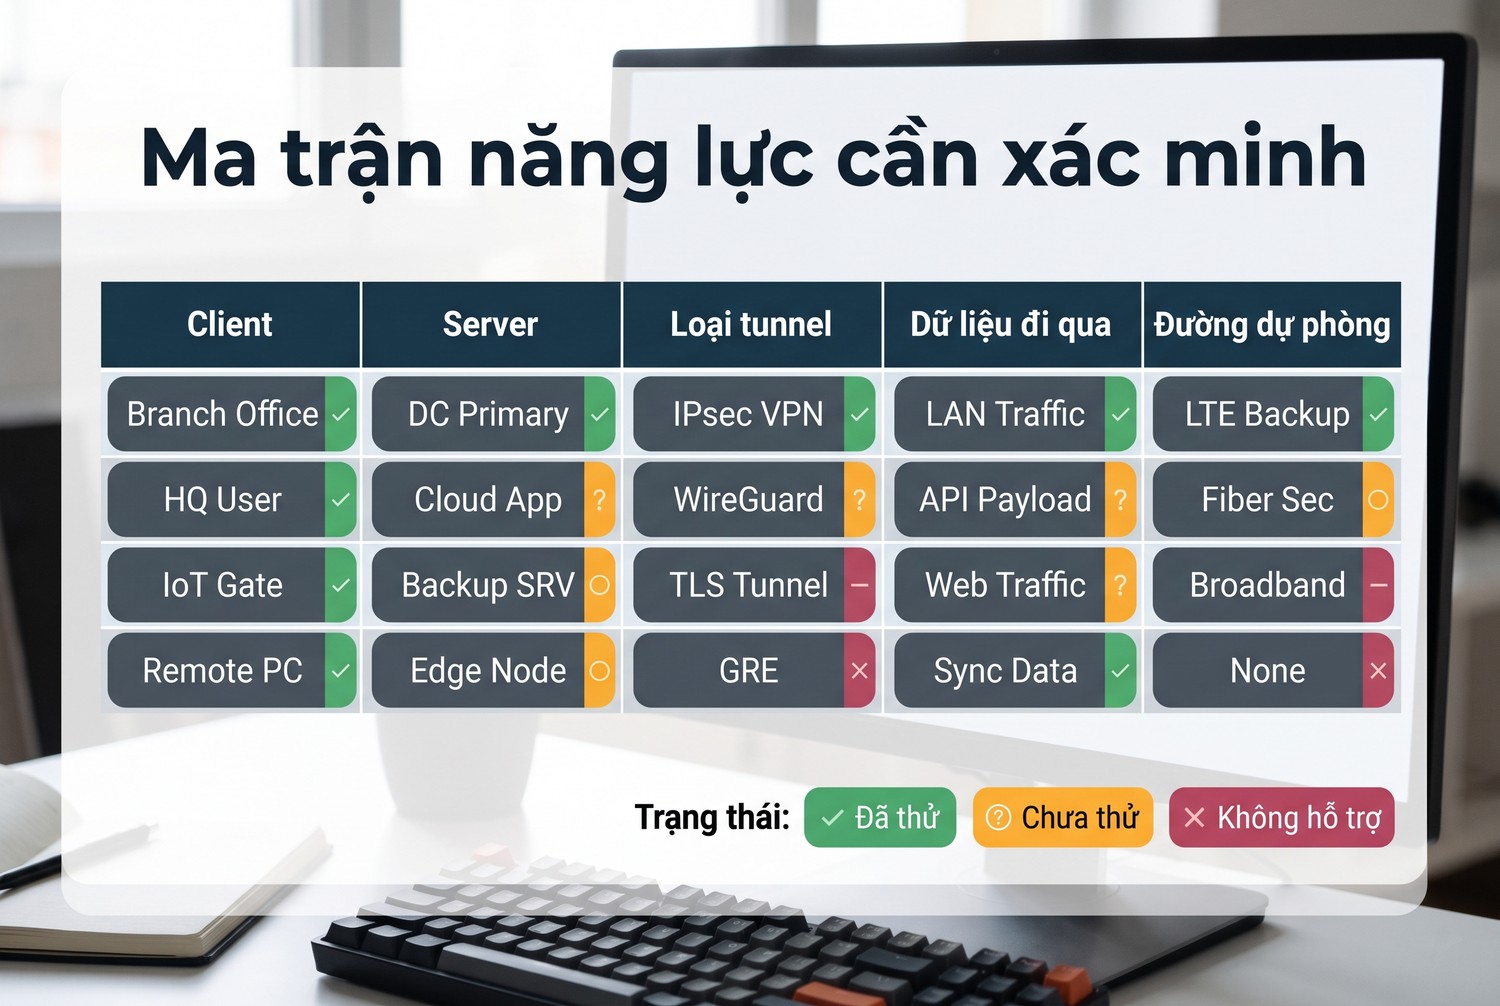
Ma trận năng lực cần xác minh
Yêu cầu tài liệu và bằng chứng đủ cụ thể
Danh sách xác minh với nhà cung cấp nên gồm phiên bản giao thức, mẫu cấu hình, phương thức xác thực và giới hạn đích. Hỏi thêm cách quan sát tunnel, cách xử lý mất mạng và cách thu hồi phiên. Một bản dùng thử có cùng tính năng với gói dự kiến sẽ hữu ích hơn một mô tả chung về hỗ trợ QUIC mà không chỉ rõ khả năng proxy.
Khả năng vận hành cũng quan trọng như kết nối ban đầu. Đội phụ trách cần đọc được log, phân biệt lỗi lớp ngoài với lớp trong và có quy trình quay lại cấu hình trước. Nếu sản phẩm không cung cấp thông tin đủ để xác định đường đi, việc xử lý sự cố sẽ phụ thuộc nhiều vào phỏng đoán. Đây là chi phí cần tính trong quyết định áp dụng.
Xác định mỗi bên quan sát được gì
Tunnel bảo vệ đường truyền theo những điểm kết thúc mã hóa đã chọn, nhưng không có nghĩa mọi trung gian đều không thấy thông tin. Proxy phải biết đủ về đích để chuyển tiếp theo giao thức và chính sách của nó. Dịch vụ đích nhìn thấy kết nối từ phía đường ra tương ứng. Nếu bên trong có TLS riêng, nội dung ứng dụng còn được bảo vệ bởi phiên TLS đó, khác với lớp mã hóa client tới proxy.
Anh em nên lập một bảng dữ liệu quan sát cho client, proxy và dịch vụ đích. Với mỗi bên, ghi nó có thể biết địa chỉ, thời điểm, khối lượng hay nội dung nào trong thiết kế cụ thể. Đừng dùng từ mã hóa để suy ra mọi siêu dữ liệu đã biến mất. Khi yêu cầu có tính riêng tư, chính bảng quan sát này giúp đặt câu hỏi đúng cho nhà cung cấp.
DNS cũng cần được đặt trên sơ đồ. Tên đích có thể được xử lý tại proxy theo giao thức tương ứng, nhưng ứng dụng hoặc hệ điều hành vẫn có những truy vấn khác ngoài tunnel. Kiểm tra một tên miền trong lab chỉ trả lời đường xử lý của tên đó. Muốn kết luận về toàn bộ DNS phải có phạm vi thử và bằng chứng rộng hơn, bao gồm cả đường dự phòng khi proxy không sẵn sàng.
Cuối cùng, xem cách sản phẩm ghi và giữ log tunnel. Một hệ thống ít lưu nội dung vẫn có thể lưu đích, danh tính tài khoản và lịch sử phiên. Những thông tin đó có giá trị cho vận hành nhưng cần mục đích và thời hạn rõ ràng. Hãy phân biệt khả năng giao thức với chính sách dữ liệu của dịch vụ; đọc RFC không đủ để xác nhận nhà cung cấp lưu những gì.
Giữ kết luận trong phạm vi đã xác minh
Các chuẩn được đối chiếu trong bài vào ngày 26/10/2026 cung cấp cơ sở giao thức, không phải danh sách mọi sản phẩm đang hỗ trợ. Một triển khai thương mại có thể chỉ thực hiện một phần hoặc yêu cầu client riêng. Anh em nên cập nhật kiểm tra theo đúng phiên bản sử dụng, thay vì lấy sự tồn tại của RFC làm bằng chứng tính năng đã có trong gói dịch vụ.
Kết quả có ích nhất của bước nghiên cứu là một ma trận năng lực có trạng thái đã xác nhận, chưa thử và không hỗ trợ. Từ đó chọn một đường thử nhỏ để kiểm chứng điều chưa rõ. Cách làm này giúp tránh đầu tư vào một kiến trúc dựa trên tên công nghệ, đồng thời giữ được lý do kỹ thuật cho từng quyết định mở rộng.
Proxy HTTP3 MASQUE nên được đánh giá theo loại tunnel, khả năng hai đầu và bằng chứng dữ liệu đi qua. Anh em hãy kiểm tra quyền đích, Datagram, đường dự phòng và giới hạn vận hành trước khi chọn dịch vụ. Có thể trao đổi cùng Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam để xác định đúng nhu cầu proxy HTTP3 MASQUE.


