
Proxy Failover: Cách Tự Động Chuyển IP Khi Proxy Lỗi
Proxy failover giúp hệ thống tự động chuyển sang IP hoặc nhà cung cấp dự phòng khi tuyến hiện tại gặp lỗi. Cơ chế này phù hợp với anh em đang thu thập dữ liệu, quản lý nhiều tài khoản, kiểm tra quảng cáo hoặc giám sát website. Trong bài viết, ProxyVN sẽ giúp anh em nhận diện lỗi, thiết kế luồng chuyển IP và kiểm soát chi phí rõ ràng hơn.
Proxy failover là lớp dự phòng cho hệ thống proxy
Cơ chế này phát hiện một proxy không còn đáp ứng yêu cầu và chuyển lưu lượng sang tuyến khác còn hoạt động. Tuyến thay thế có thể là IP mới trong cùng pool, một pool độc lập hoặc một nhà cung cấp khác.
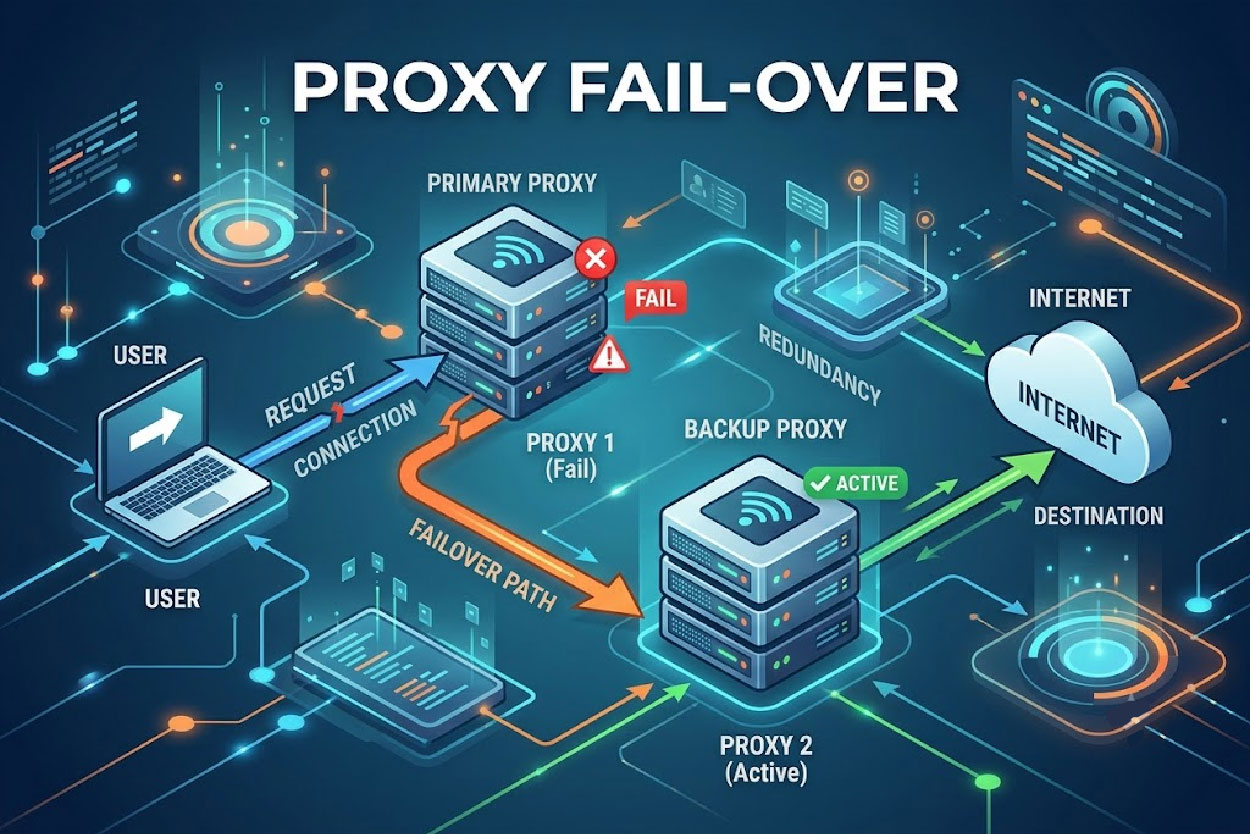
Proxy Fail-over
Điểm quan trọng nằm ở chữ “tự động”. Hệ thống không chờ người vận hành thay IP thủ công. Nó dựa vào tín hiệu đã định trước để quyết định khi nào thử lại, khi nào đổi tuyến và khi nào dừng.
Failover quyết định đường đi tiếp theo sau sự cố; dự phòng bảo đảm hệ thống thực sự có một đường khác để đi.
Cơ chế này khác với xoay proxy thông thường. Xoay proxy đổi IP theo mỗi yêu cầu hoặc chu kỳ định sẵn. Failover chỉ kích hoạt khi tuyến đang dùng bị đánh giá là không khỏe hoặc không còn phù hợp với tác vụ.
Failover cũng không có nghĩa là thử lại liên tục. Nếu một IP đã bị website đích chặn, gửi thêm yêu cầu qua chính IP đó thường chỉ tăng độ trễ và chi phí. Giá trị cốt lõi nằm ở khả năng phục hồi có kiểm soát, không phải đổi IP thật nhiều.
Failover là một phần của bài toán lớn hơn về độ sẵn sàng của hạ tầng proxy. Nếu anh em đang cân nhắc tự dựng toàn bộ hệ thống hay thuê dịch vụ có sẵn dự phòng, bài nên tự build hay thuê proxy giúp so sánh tổng chi phí.
Nguyên nhân khiến proxy failover phải chuyển tuyến
Một yêu cầu thất bại chưa đủ để kết luận proxy đã hỏng. Lỗi có thể đến từ nhà cung cấp, mạng truyền dẫn, IP đầu ra hoặc website đích. ProxyVN thường chia tín hiệu thành bốn nhóm.
Lỗi ở cấp nhà cung cấp
Nhóm này ảnh hưởng đến gateway hoặc toàn bộ pool. Dấu hiệu phổ biến gồm:
- Gateway ngừng phản hồi hoặc không thể kết nối.
- Độ trễ tăng mạnh trên nhiều IP cùng lúc.
- Pool tại khu vực cần dùng không còn IP khả dụng.
- Thông tin xác thực hết hạn hoặc tài khoản hết hạn mức.
Khi nhiều IP trong cùng hệ thống lỗi đồng thời, tiếp tục đổi IP trong pool ít có ý nghĩa. Hệ thống nên chuyển nhà cung cấp hoặc tạm dừng tác vụ.
Lỗi mạng và IP đầu ra
Đường truyền có thể gặp lỗi DNS, timeout hoặc SSL/TLS. Trong khi đó, IP đầu ra có thể vẫn kết nối được nhưng đã bị chặn, sai loại mạng hoặc sai khu vực địa lý.
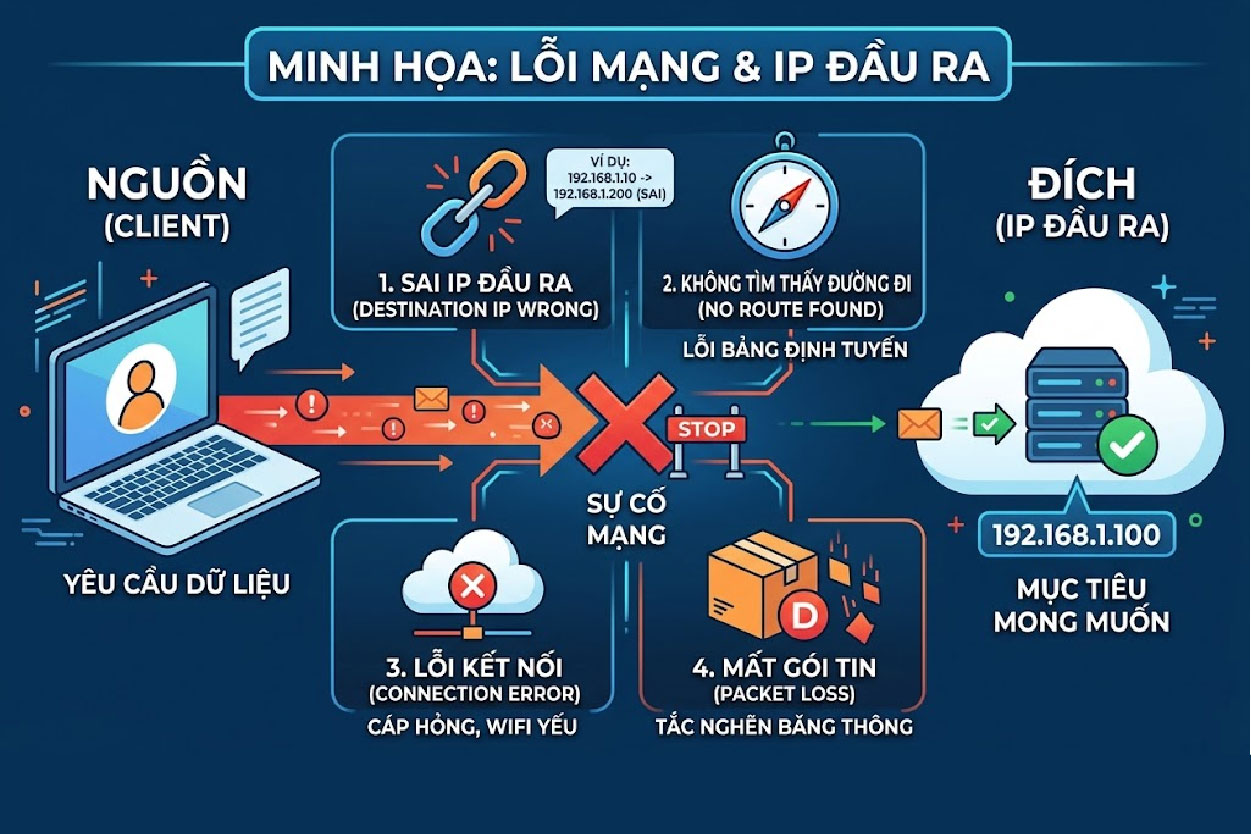
Lỗi mạng và IP đầu ra
Các phản hồi thường gặp gồm:
- Mã 429 do gửi yêu cầu quá nhanh.
- Mã 403 hoặc trang từ chối truy cập.
- CAPTCHA, trang thử thách hoặc nội dung rỗng.
- Kết quả định vị IP không khớp mục tiêu.
Với 429, phản ứng phù hợp thường là giảm tốc độ và chờ. Với 403 lặp lại, đổi IP hoặc đổi pool có thể hợp lý hơn. Cùng là lỗi HTTP nhưng cách phục hồi không giống nhau.
Lỗi phiên làm việc
Các tác vụ đăng nhập, giỏ hàng hoặc quy trình nhiều bước thường cần giữ nguyên IP. Nếu đổi IP giữa phiên, website có thể yêu cầu xác minh lại hoặc hủy trạng thái hiện tại.
Do đó, hệ thống không nên chuyển tuyến chỉ vì một yêu cầu chậm. Hãy thử lại có giới hạn với cùng IP, sau đó mới đổi proxy và khởi tạo lại phiên nếu cần.
Lỗi |
Hành động nên làm |
Có đổi tuyến không |
|---|---|---|
Timeout, từ chối kết nối |
Thử lại một lần, rồi chuyển tuyến |
Có |
407 xác thực |
Kiểm tra tài khoản, báo cảnh báo |
Có, và gắn cờ tuyến |
403 lặp lại |
Đổi IP hoặc pool |
Có |
429 |
Giảm tốc, chờ rồi thử lại |
Không ngay |
Trang 200 nhưng là CAPTCHA |
Coi là bị chặn mềm, đổi IP |
Có |
Lỗi 5xx từ website đích |
Chờ và thử lại, không đổi proxy |
Không |
Bảng này là khung xuất phát. Mỗi hệ thống cần điều chỉnh theo website đích và loại proxy đang dùng, nhưng nguyên tắc chung là phản ứng theo loại lỗi chứ không đổi IP cho mọi lỗi.
Kiến trúc proxy failover nhiều lớp
Một kiến trúc dễ vận hành thường gồm ứng dụng, bộ định tuyến proxy và các tuyến cung cấp. Ứng dụng gửi yêu cầu đến bộ định tuyến. Bộ định tuyến chọn tuyến khỏe nhất dựa trên độ ưu tiên, vị trí, loại IP và tình trạng hiện tại.
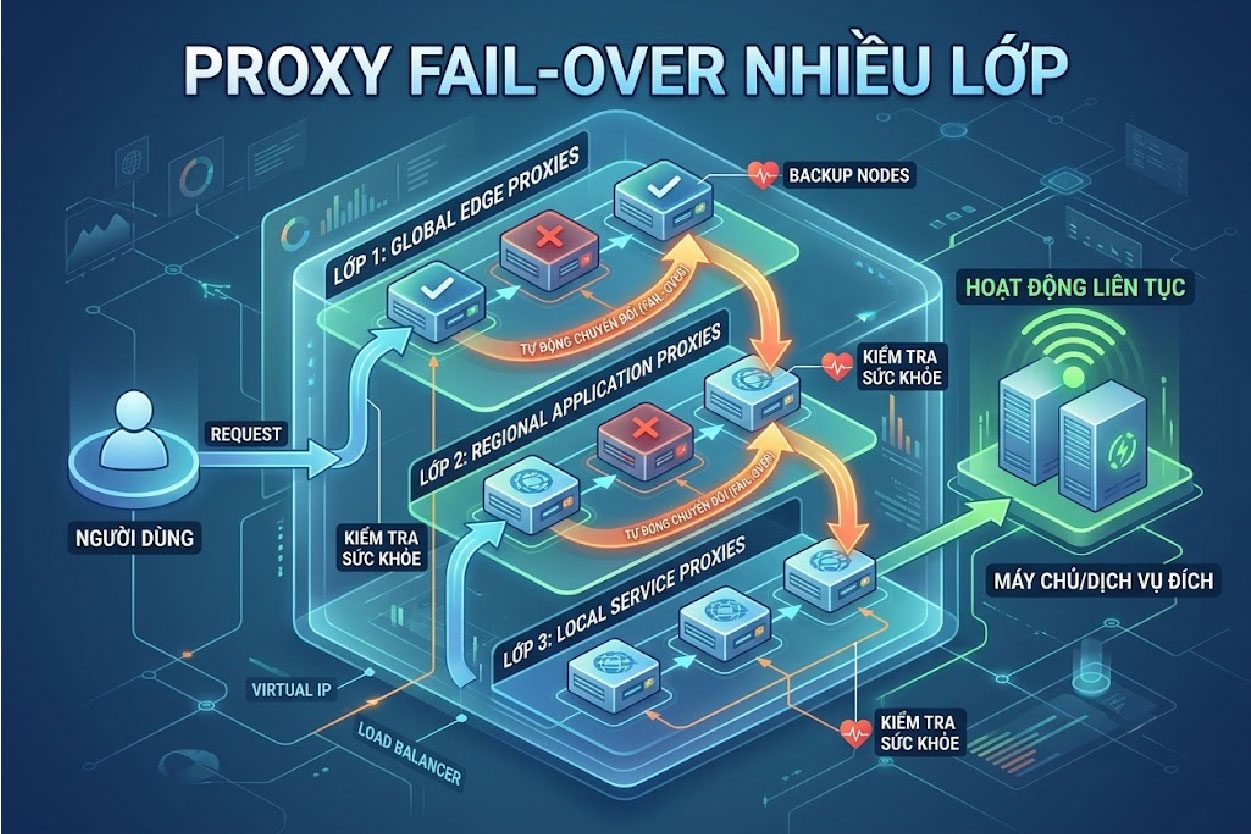
Proxy Fail-over nhiều lớp
Tuyến chính, phụ và khẩn cấp
Anh em có thể tổ chức ba lớp:
- Tuyến chính: gánh phần lớn lưu lượng vì có hiệu suất và chi phí phù hợp.
- Tuyến phụ: đã kích hoạt thông tin xác thực, khu vực và hạn mức cần dùng.
- Tuyến khẩn cấp: dành cho tác vụ quan trọng khi hai lớp đầu cùng suy giảm.
Tuyến phụ nên ở trạng thái “warm standby”, tức đã được kết nối và kiểm thử định kỳ. Một tài khoản dự phòng chưa từng đăng nhập chưa phải phương án đáng tin cậy.
Nhiều pool và nhiều nhà cung cấp
Nhiều pool trong cùng nhà cung cấp dễ quản lý. Hệ thống có thể chuyển từ pool datacenter A sang B hoặc chỉ đưa yêu cầu khó sang residential. Tuy nhiên, các pool vẫn có thể dùng chung gateway và hệ thống thanh toán.
Nhiều nhà cung cấp tạo lớp độc lập cao hơn. Đổi lại, đội vận hành phải quản lý nhiều cách xác thực, chính sách tính phí và quy tắc chọn vị trí.
Khi dùng nhiều nhà cung cấp, cách xác thực của mỗi bên có thể khác nhau, ví dụ một bên dùng user, password, bên kia dùng IP whitelist. Bài xác thực proxy bằng IP whitelist hay user password giúp chuẩn hóa cách quản lý.
Trong tài liệu về proxy dự phòng, FreeRADIUS minh họa việc cấu hình máy chủ chính và máy chủ backup. Bối cảnh RADIUS khác proxy web, nhưng nguyên tắc tránh phụ thuộc vào một tuyến duy nhất vẫn đáng tham khảo.
Như vậy, kiến trúc phù hợp không cần thật nhiều nhà cung cấp. Nó cần đủ lớp độc lập để lỗi tại một điểm không làm dừng toàn bộ quy trình.
Quy trình proxy failover tự động chuyển IP
Để triển khai cơ chế chuyển tuyến rõ ràng, anh em nên xây quy trình theo năm bước. Mỗi bước cần có điều kiện, hành động và giới hạn cụ thể.
Bước 1: Xác định điều kiện thành công
Đừng chỉ kiểm tra mã 200. Một trang chặn mềm vẫn có thể trả về 200 nhưng nội dung là CAPTCHA. Tùy tác vụ, phản hồi thành công cần đáp ứng một số tiêu chí:
- Kết nối được thiết lập trong thời gian cho phép.
- Website trả về mã trạng thái mong đợi.
- Nội dung chứa trường dữ liệu cần thu thập.
- IP đầu ra khớp quốc gia, thành phố hoặc ASN đã chọn.
- Cookie và trạng thái đăng nhập còn hiệu lực.
Khi tiêu chí rõ ràng, hệ thống mới phân biệt được lỗi thật với phản hồi hợp lệ nhưng chậm.
Bước 2: Phân loại lỗi trước khi thử lại
Mỗi lỗi nên gắn với một hành động:
- Lỗi tạm thời: chờ rồi thử lại với cùng proxy.
- Lỗi ở IP: đổi IP trong cùng pool.
- Lỗi ở pool: chuyển sang pool có đặc tính tương đương.
- Lỗi nhà cung cấp: dùng nhà cung cấp dự phòng.
- Lỗi không thể thử lại: dừng và ghi log để kiểm tra.
Đây là bước tạo ra khác biệt giữa chuyển tuyến có kiểm soát và đổi IP ngẫu nhiên.
Bước 3: Đặt timeout và ngân sách thử lại
Timeout quá dài làm hàng đợi tăng. Timeout quá ngắn lại khiến tuyến có độ trễ cao bị đánh dấu lỗi dù vẫn hoạt động. Không có một con số phù hợp cho mọi website.
Anh em nên lấy độ trễ thực tế làm đường cơ sở. Sau đó, đặt ngưỡng theo từng nhóm tác vụ và tăng khoảng chờ qua mỗi lần thử, thay vì gửi lại ngay.
Bước 4: Chọn tuyến thay thế đúng mục tiêu
Tuyến mới phải giữ được thuộc tính cần thiết. Nếu tác vụ yêu cầu IP tại California, chuyển sang New York có thể giúp kết nối nhưng làm sai kết quả kiểm tra địa lý.
Bộ định tuyến nên lọc theo quốc gia, thành phố, loại proxy, giao thức và yêu cầu giữ phiên trước khi so sánh độ ưu tiên. Một tuyến nhanh nhưng sai vị trí vẫn là một lần chuyển tuyến thất bại.
Bước 5: Dừng đúng lúc
Khi hết ngân sách thử lại, hệ thống phải dừng, trả lỗi có cấu trúc và lưu nguyên nhân cuối cùng. Nếu cần, tác vụ có thể được đưa vào hàng đợi để xử lý sau.
Giới hạn này ngăn một yêu cầu chạy vòng quanh các pool, tiêu tốn băng thông và tạo thêm áp lực lên website đích.
Health check và circuit breaker trong proxy failover
Health check cho biết tuyến có sẵn sàng nhận lưu lượng hay không. Circuit breaker ngăn hệ thống tiếp tục gọi một tuyến có khả năng thất bại cao. Hai cơ chế bổ sung cho nhau.
Health check chủ động và thụ động
Kiểm tra chủ động gửi yêu cầu theo chu kỳ để xác nhận kết nối, độ trễ, IP đầu ra và vị trí. Kiểm tra thụ động dùng kết quả từ lưu lượng thật như tỷ lệ thành công, timeout, 403, 429 và xu hướng độ trễ.
Cách cân bằng là dùng dữ liệu thật cho tuyến đang hoạt động, đồng thời kiểm tra định kỳ tuyến dự phòng. Nhờ đó, tuyến phụ luôn sẵn sàng mà không tạo quá nhiều yêu cầu kiểm tra.
Ba trạng thái của circuit breaker
Theo mô hình Circuit Breaker của Microsoft, bộ ngắt mạch thường có ba trạng thái:
- Closed: yêu cầu đi qua bình thường và hệ thống ghi nhận kết quả.
- Open: tuyến bị khóa tạm thời khi lỗi vượt ngưỡng.
- Half-open: một lượng nhỏ yêu cầu được gửi thử sau thời gian chờ.
Nếu các yêu cầu thử thành công, tuyến trở lại Closed. Nếu lỗi tiếp tục, nó quay lại Open. Cách vận hành này tránh dồn lưu lượng vào một dịch vụ vừa mới phục hồi.
Ngưỡng đánh giá sức khỏe
Không nên loại proxy chỉ sau một lỗi. Điểm khởi đầu có thể là ba lỗi liên tiếp hoặc tỷ lệ lỗi vượt ngưỡng trong cửa sổ ngắn. Đây là ngưỡng thử nghiệm, không phải chuẩn dùng chung.
Anh em cần điều chỉnh theo dữ liệu. Tác vụ nhạy về thời gian có thể chuyển sớm. Tác vụ cần giữ phiên nên chịu thêm một lần thử với IP cũ.
Ở lớp reverse proxy, NGINX hỗ trợ max_fails, fail_timeout và máy chủ backup. Tài liệu này giúp anh em hiểu cách bộ định tuyến loại tạm thời upstream lỗi và gọi tuyến dự phòng.
Trong kiến trúc microservice, cơ chế tương tự thường nằm sẵn trong proxy sidecar của service mesh, như phân tích trong bài service mesh proxy.
Failover tốt không phải là đổi IP nhanh nhất, mà là đổi đúng lúc, đúng tuyến và dừng đúng chỗ.
Triển khai proxy failover bằng Python
Phần này đưa ra một bộ định tuyến proxy tối giản có đủ ba thành phần: phân loại lỗi, ngân sách thử lại và circuit breaker. Đây là ví dụ triển khai chung để anh em hiểu cấu trúc, cần điều chỉnh ngưỡng theo dữ liệu thật trước khi dùng cho hệ thống lớn.
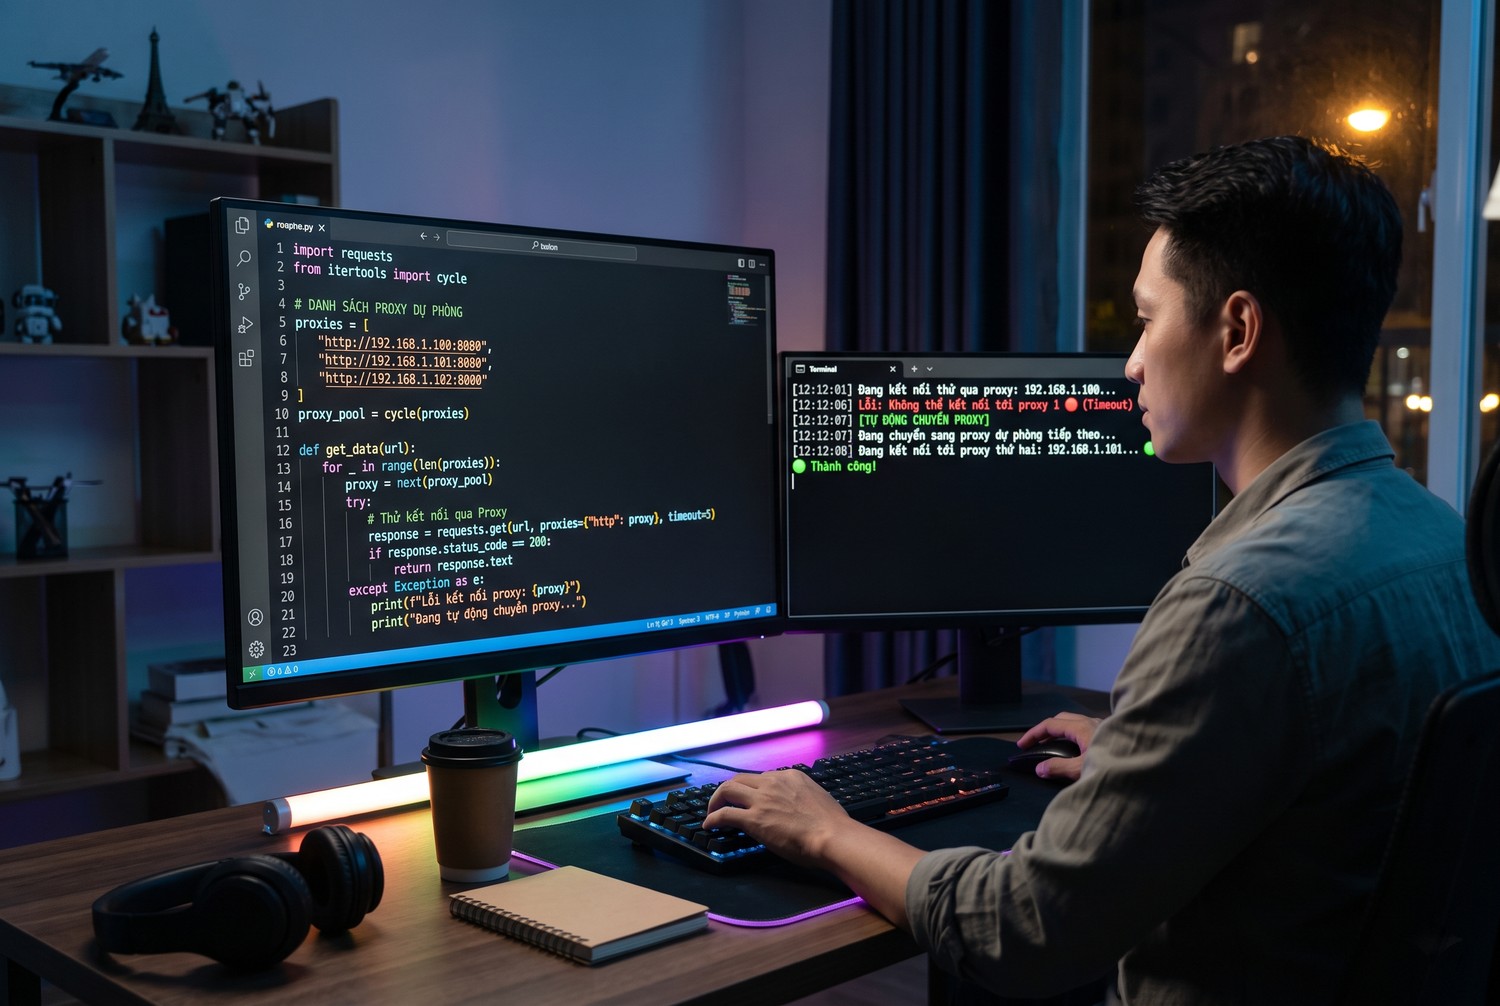
Code tự động chuyển proxy
import time, requests

class Tuyen:
    def __init__(self, ten, url):
        self.ten, self.url = ten, url
        self.loi_lien_tiep, self.mo_den = 0, 0

    def san_sang(self):
        return time.time() >= self.mo_den

    def ghi_loi(self, nguong=3, nghi=60):
        self.loi_lien_tiep += 1
        if self.loi_lien_tiep >= nguong:
            self.mo_den = time.time() + nghi   # trạng thái Open
            self.loi_lien_tiep = 0

    def ghi_thanh_cong(self):
        self.loi_lien_tiep = 0

TUYEN = [Tuyen("chinh", "http://user:pass@primary:8080"),
         Tuyen("phu", "http://user:pass@backup:8080")]

def lay(url, so_lan=3):
    for _ in range(so_lan):
        for t in TUYEN:
            if not t.san_sang():
                continue
            try:
                r = requests.get(url, proxies={"http": t.url, "https": t.url}, timeout=15)
            except (requests.exceptions.ProxyError, requests.exceptions.ConnectTimeout):
                t.ghi_loi(); continue
            if r.status_code == 429:
                time.sleep(5); break          # giảm tốc, không đổi tuyến
            if r.status_code in (403, 407):
                t.ghi_loi(); continue         # chuyển tuyến
            t.ghi_thanh_cong()
            return r
    raise RuntimeError("Het ngan sach thu lai")
Cách đoạn mã xử lý từng loại lỗi
Lỗi kết nối và timeout tới proxy được tính là lỗi của tuyến, đủ ba lần liên tiếp thì tuyến chuyển sang trạng thái Open và nghỉ 60 giây. Mã 429 không đổi tuyến mà dừng một nhịp rồi thử lại, vì đổi IP liên tục khi bị giới hạn tần suất thường làm tình hình tệ hơn. Mã 403 và 407 chuyển sang tuyến khác vì IP bị chặn hoặc tài khoản có vấn đề.
Ngân sách thử lại giới hạn bằng tham số so_lan, hết ngân sách thì dừng và báo lỗi rõ ràng thay vì chạy vòng mãi. Phân biệt 403, 429 và CAPTCHA được giải thích kỹ trong bài vì sao mua proxy bị block, còn bài mua proxy bị lỗi 429 đi sâu vào cách xử lý giới hạn tần suất.
Giữ phiên khi chuyển tuyến
Đoạn mã trên hợp với request độc lập. Với tác vụ có đăng nhập hoặc giỏ hàng, chuyển tuyến giữa chừng sẽ làm mất phiên. Lúc đó, nên thử lại trên cùng IP vài lần trước, và chỉ chuyển tuyến tại ranh giới tác vụ. Cách tổ chức phiên được phân tích trong bài sticky session proxy là gì.
Đổi IP qua API thay vì đổi tuyến
Với proxy xoay có API đổi IP, failover không nhất thiết phải chuyển sang nhà cung cấp khác. Hệ thống có thể gọi API để nhận IP mới trong cùng gói khi IP hiện tại bị chặn, như hướng dẫn trong bài API đổi IP proxy xoay.
Tình huống proxy failover cho hệ thống thu thập dữ liệu
Giả sử một hệ thống cần thu thập trang danh mục và trang sản phẩm. Proxy datacenter xử lý tốt trang danh mục, nhưng một số trang sản phẩm trả về trang thử thách.
Nếu chuyển toàn bộ lưu lượng sang residential, tỷ lệ thành công có thể tăng nhưng chi phí cũng tăng. Nếu chỉ thử lại bằng datacenter, nhóm trang khó vẫn thất bại. Cách xử lý hợp lý hơn là chia luồng:
- Trang danh mục tiếp tục đi qua pool datacenter chính.
- Yêu cầu timeout được thử lại một lần sau khoảng chờ.
- IP nhận 403 lặp lại bị cách ly tạm thời.
- Trang sản phẩm bị chặn được chuyển sang pool residential.
- Nếu gateway chính suy giảm diện rộng, lưu lượng chuyển sang nhà cung cấp phụ.
Insight ở đây là failover nên hoạt động ở cấp yêu cầu, không chỉ ở cấp toàn hệ thống. Những yêu cầu dễ vẫn dùng tuyến tiết kiệm; chỉ nhóm khó mới tiêu thụ tài nguyên dự phòng.
Nếu số lần thử lại tăng nhưng dữ liệu nhận được không tăng, đội vận hành nên điều chỉnh tốc độ hoặc cách phân loại. Mua thêm IP ngay chưa chắc giải quyết đúng nguyên nhân.
Chỉ số đánh giá hiệu quả proxy failover
Hệ thống dự phòng không nên chỉ được đánh giá bằng uptime. Anh em cần theo dõi chất lượng đầu ra, độ trễ và chi phí sau mỗi lần chuyển tuyến.
Các chỉ số nên có gồm:
- Tỷ lệ thành công ban đầu: yêu cầu thành công mà chưa cần thử lại.
- Tỷ lệ phục hồi: yêu cầu lỗi được cứu sau khi đổi tuyến.
- Độ sâu thử lại: số lần thử trung bình cho mỗi yêu cầu.
- Tỷ lệ chuyển pool: mức sử dụng tuyến phụ hoặc loại proxy đắt hơn.
- Độ trễ sau failover: thời gian tăng thêm do phát hiện lỗi.
- Chi phí trên mỗi kết quả thành công: tổng chi phí chia cho phản hồi sử dụng được.
Chỉ số cuối có thể gọi là CPSR. Nó cho biết hệ thống đang phục hồi hiệu quả hay chỉ tạo thêm nhiều request.
Về uptime, 99% trong 30 ngày tương đương khoảng 7 giờ 12 phút gián đoạn theo phép tính lý thuyết. Mức 99,9% tương đương khoảng 43 phút. Đây là minh họa toán học, không phải SLA của nhà cung cấp.
Vì vậy, đừng chỉ nhìn uptime quảng bá. Hãy đo kết quả ngay trong môi trường, khu vực và website anh em đang vận hành.
Để có số liệu nền trước khi đặt ngưỡng, anh em nên chạy đo lường theo hướng dẫn trong bài benchmark proxy, và quy đổi chi phí request thử lại theo bài cách tính chi phí mua proxy.
Sai lầm thường gặp khi thiết lập proxy failover
Thiết kế chuyển tuyến thường thất bại vì quy tắc quá đơn giản hoặc tuyến phụ chưa được chuẩn bị. Anh em cần tránh các lỗi sau:
- Thử lại không giới hạn: làm tăng thời gian, băng thông và nguy cơ bị giới hạn tốc độ.
- Dùng một quy tắc cho mọi lỗi: timeout, 403, 429 và lỗi xác thực cần cách xử lý riêng.
- Dự phòng cùng điểm lỗi: hai pool dùng chung gateway chưa phải hai tuyến độc lập.
- Bỏ qua phiên và vị trí: đổi IP giữa đăng nhập có thể mất phiên; sai quốc gia có thể làm dữ liệu mất giá trị.
- Không kiểm thử sự cố: cấu hình chưa từng được mô phỏng dễ lỗi đúng lúc cần dùng.
Đội vận hành nên định kỳ mô phỏng gateway không phản hồi, IP sai vị trí và tài khoản xác thực lỗi. Sau đó, hãy kiểm tra cảnh báo, thời gian chuyển và chất lượng dữ liệu đầu ra.
Để có danh sách proxy dự phòng khi chạy failover, anh em có thể mua proxy số lượng lớn tại ProxyVN, chia qua nhiều nhà mạng.
Checklist triển khai proxy failover
Trước khi kích hoạt tự động chuyển IP, anh em có thể rà soát nhanh:
- Xác định phản hồi thành công cho từng tác vụ.
- Phân biệt lỗi proxy, lỗi mạng và lỗi website đích.
- Đặt timeout, số lần thử và khoảng chờ có giới hạn.
- Chuẩn bị pool hoặc nhà cung cấp dự phòng phù hợp.
- Kiểm tra xác thực, hạn mức và vị trí của tuyến phụ.
- Kết hợp health check với circuit breaker.
- Bảo toàn phiên khi quy trình cần IP ổn định.
- Ghi log nguyên nhân, IP, pool, số lần thử và kết quả.
- Theo dõi tỷ lệ phục hồi, độ trễ và chi phí.
- Mô phỏng sự cố và cập nhật tài liệu định kỳ.
Sau đó, anh em nên tiếp tục điều chỉnh ngưỡng bằng dữ liệu vận hành, thay vì giữ nguyên cấu hình ban đầu.
Câu hỏi thường gặp về proxy failover
Proxy failover khác proxy xoay thế nào?
Proxy xoay đổi IP theo chu kỳ hoặc mỗi request, dù IP còn tốt. Failover chỉ đổi khi phát hiện lỗi, và chọn tuyến thay thế theo điều kiện cụ thể.
Nên đặt ngưỡng bao nhiêu lỗi thì chuyển tuyến?
Điểm khởi đầu phổ biến là ba lỗi kết nối liên tiếp hoặc tỷ lệ lỗi vượt ngưỡng trong một cửa sổ thời gian ngắn. Sau đó điều chỉnh theo dữ liệu vận hành.
Có cần nhiều nhà cung cấp proxy để failover?
Không bắt buộc. Nhiều pool trong cùng nhà cung cấp đã xử lý được lỗi IP và lỗi pool. Nhà cung cấp thứ hai chỉ cần khi không chấp nhận rủi ro gateway của một bên ngừng hẳn.
Failover có làm tăng chi phí không?
Có, vì request thử lại tốn băng thông và tuyến dự phòng cần duy trì. Nhưng chi phí này thường nhỏ hơn thiệt hại khi hệ thống dừng hẳn. Theo dõi số lần thử lại để tránh lãng phí.
Failover có dùng được cho trình duyệt antidetect không?
Phần mềm antidetect thường gắn cứng một proxy cho mỗi hồ sơ, nên failover tự động khó áp dụng như với script. Cách thực tế là theo dõi tình trạng proxy của từng hồ sơ, khi lỗi thì thay proxy dự phòng cùng nhà mạng, cùng khu vực để hồ sơ không bị đổi vị trí đột ngột. Với hồ sơ đăng nhập lâu dài, nên chọn proxy tĩnh chất lượng ngay từ đầu để giảm số lần phải thay.
Làm sao kiểm tra cơ chế failover có hoạt động?
Định kỳ mô phỏng sự cố: tắt tuyến chính, dùng sai mật khẩu, chặn một IP, rồi xem hệ thống có chuyển tuyến đúng và ghi log đầy đủ không.
Xem thêm:
- Proxy success rate: Cách đo và cải thiện tỷ lệ thành công
- Proxy Pool là gì? Cách chia proxy cho crawling, SEO và tài khoản
Kết luận
Proxy failover giúp hệ thống phát hiện lỗi, chọn tuyến dự phòng và giới hạn các lần thử gây lãng phí. Hiệu quả phụ thuộc vào phân loại sự cố, health check, circuit breaker và dữ liệu vận hành. Khi cần nguồn IP ổn định, anh em có thể tham khảo Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam để triển khai proxy failover phù hợp.


