
PerimeterX HUMAN là gì: hiểu Sensor, Enforcer và policy
PerimeterX HUMAN là gì cần được giải thích cùng lịch sử tên gọi và mô hình tích hợp Sensor, Enforcer của tài liệu Bot Defender. ProxyVN hướng dẫn anh em đọc đúng vai trò từng thành phần, kiểm tra route thu tín hiệu và chính sách ứng dụng, rồi phân biệt lỗi tích hợp với một quyết định truy cập theo cấu hình của chủ website.
PerimeterX HUMAN là gì và cách đọc tên sản phẩm
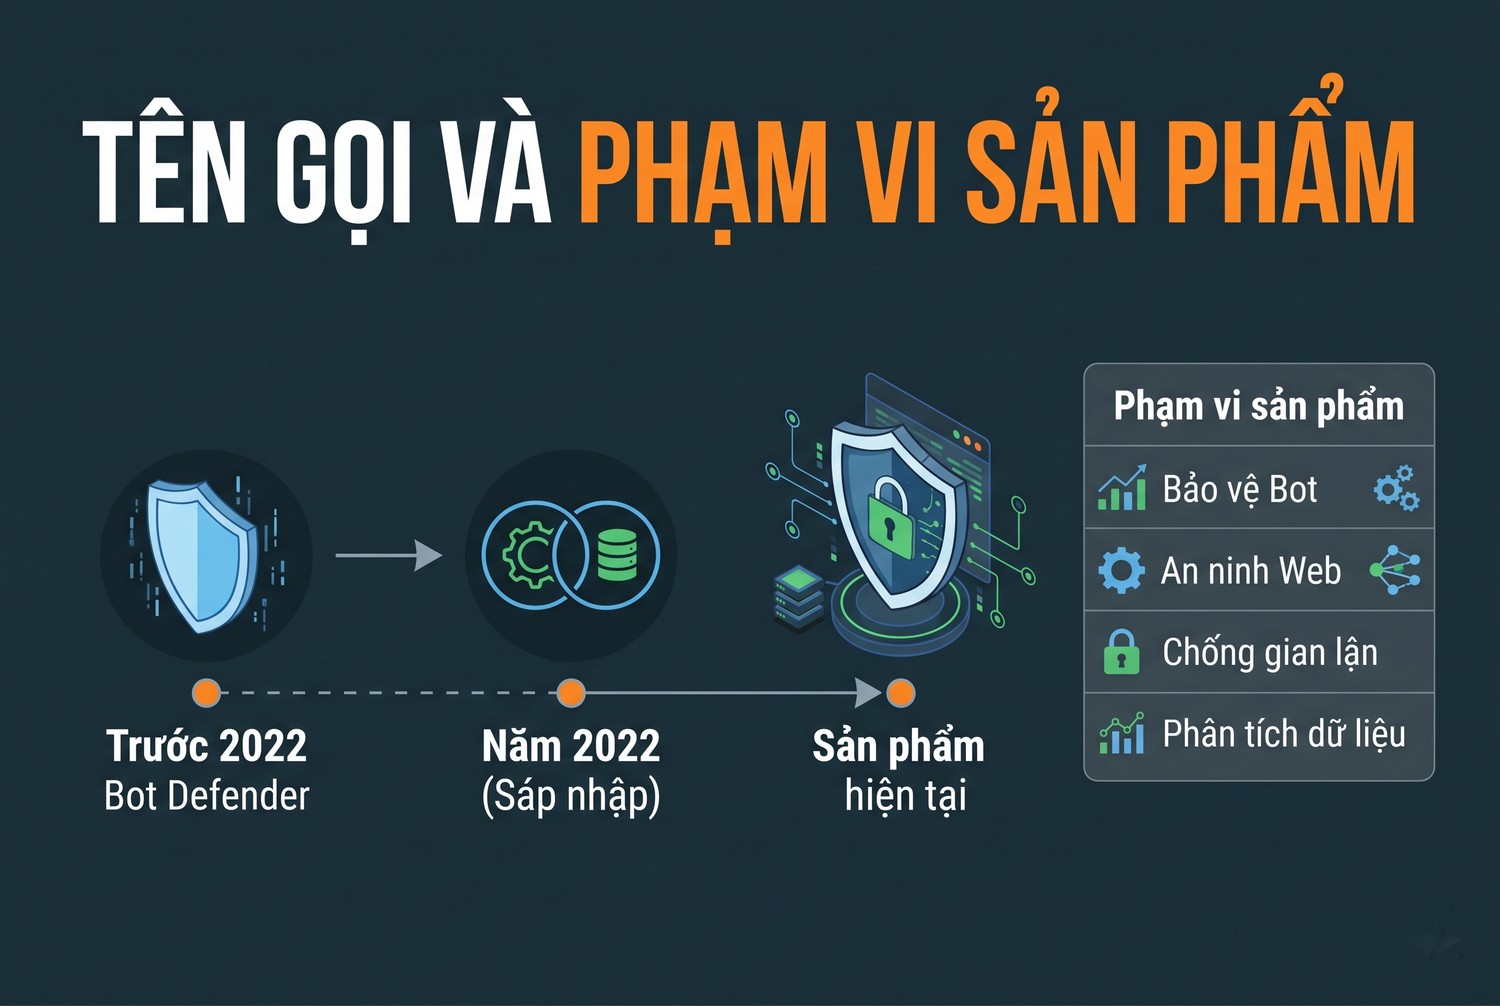
PerimeterX là tên nhiều người còn gặp trong mã tích hợp, tài liệu cũ hoặc thông tin trên website. HUMAN là thương hiệu cần đối chiếu trong hệ sinh thái sản phẩm hiện hành theo tài liệu của nhà cung cấp. Không nên từ một tên cũ trong cookie hoặc package kết luận website đang chạy phiên bản nào. Cũng không thể lấy tên công ty thay cho tên tính năng thực tế mà một ứng dụng đã triển khai.
Thông báo sáp nhập HUMAN và PerimeterX ngày 27/7/2022 giải thích mối liên hệ lịch sử giữa hai tên gọi. Chi tiết tổ chức và sản phẩm có thể tiếp tục thay đổi sau thời điểm đó. Bài tập trung vào tài liệu Bot Defender thuộc Applications Protection được đọc trong đợt nghiên cứu, không coi mọi sản phẩm HUMAN có cùng API hoặc quy trình cấu hình.
Tên cũ trong hệ thống không phải bằng chứng lỗi
Một khóa cấu hình hoặc package còn chứa PX có thể là phần tương thích của một phiên bản, hoặc thành phần chưa được nâng cấp theo kế hoạch. Muốn biết cần xem phiên bản cùng hướng dẫn chính thức tương ứng. Không đổi mọi chuỗi PerimeterX thành HUMAN bằng thao tác tìm thay trong mã nguồn. Tên lớp, hàm và cấu trúc chính sách có thể thay theo những quy tắc riêng mà trình biên dịch không giải thích đủ.
Người dùng cuối thường không có dữ liệu phiên bản của tích hợp. Khi gặp trang xác minh hoặc từ chối, họ nên giữ thông báo và thời gian thay vì tự đoán website đang dùng một bản lỗi. Chủ website mới có thể đối chiếu cấu hình, môi trường và sự kiện quản trị. Sự phân biệt này giúp yêu cầu hỗ trợ tập trung vào dữ kiện thay vì tranh luận về một tên thương hiệu xuất hiện trên màn hình.
Giữ vai trò proxy riêng với lớp bảo vệ
Forward proxy thay đường kết nối trong phạm vi ứng dụng sử dụng nó, còn hệ thống bảo vệ áp dụng chính sách của website. Một IP khác không tự tạo quyền API hoặc làm Sensor, Enforcer được tích hợp đúng. Nếu lỗi do route bị rewrite sai, thay proxy client có thể không tác động gì. Cần xác định thành phần đang quyết định response trước khi chọn hướng thử tiếp.
Khi cần đường ra cho tác vụ được cấp quyền, anh em có thể tham khảo mua proxy theo giao thức; cấu hình IP vẫn không thay thế quy trình tích hợp và chính sách của ứng dụng dùng HUMAN.
PerimeterX HUMAN là gì qua Sensor và Enforcer
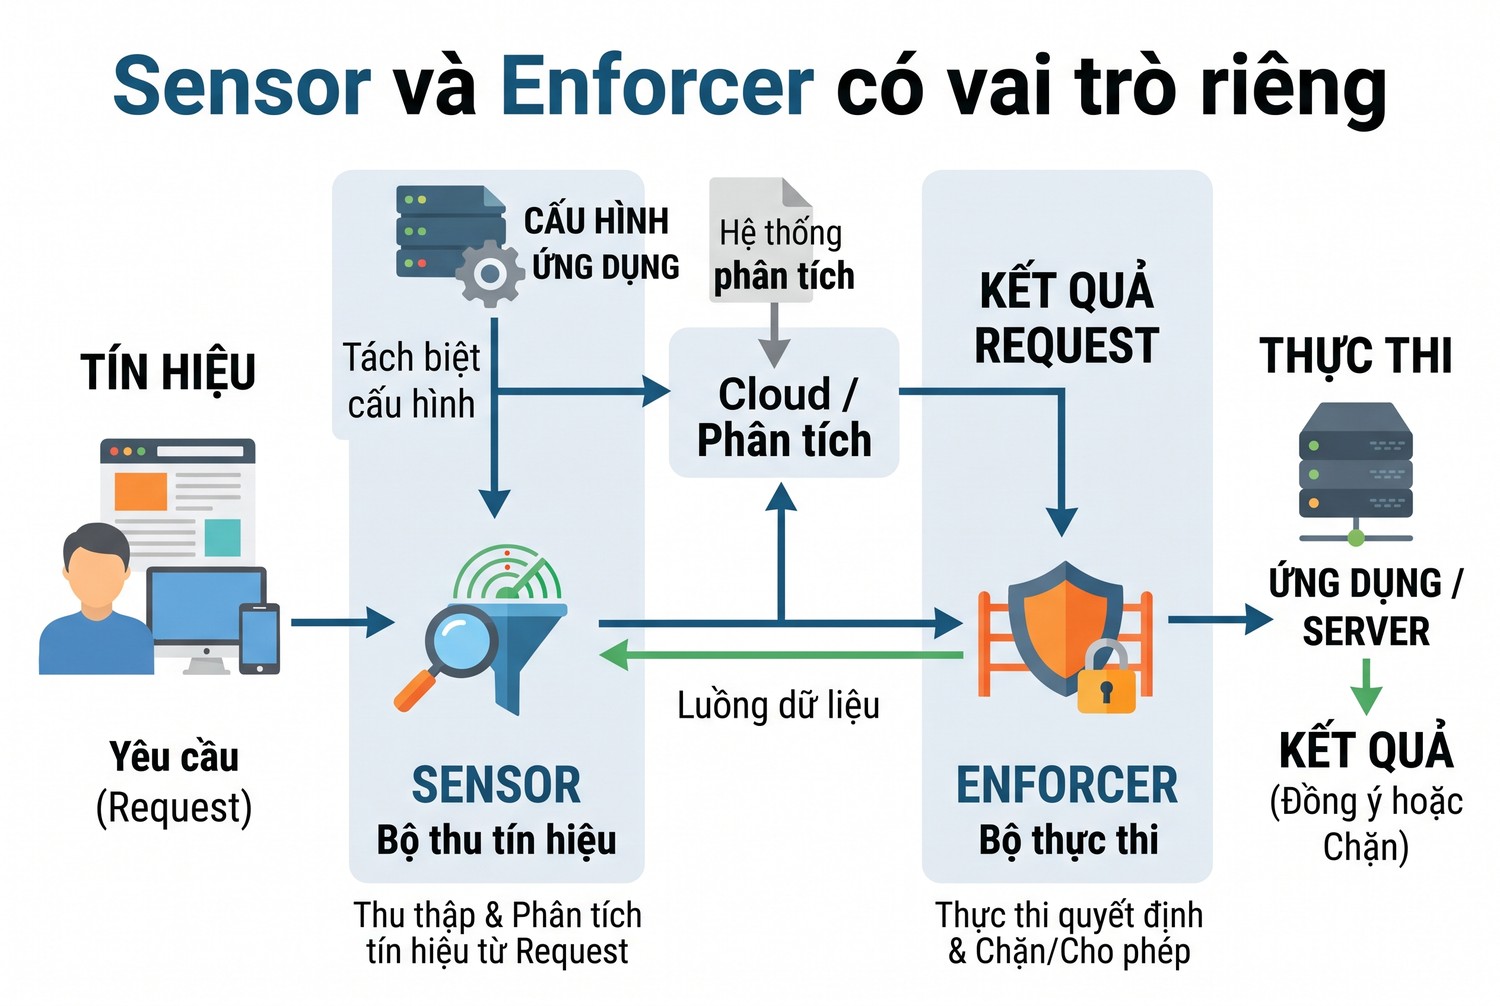
Mô hình được tài liệu Bot Defender mô tả có phần thu tín hiệu và phần thực thi quyết định. Sensor trong website không nên được hiểu như toàn bộ lớp chặn chỉ vì nó là đoạn mã nhìn thấy ở browser. Tương tự, có Enforcer không chứng minh nguồn tín hiệu phía client đã được tích hợp đúng. Bản nghiệm thu cần giữ hai phần riêng để biết tầng nào hoạt động và tầng nào còn thiếu.
Đọc sơ đồ theo trách nhiệm
Hướng dẫn Getting Started with Bot Defender phân biệt Sensor thu thập dữ liệu với Enforcer xử lý cho phép hoặc chặn theo cơ chế tích hợp và chính sách. Khi lập sơ đồ, ghi route thu tín hiệu, vị trí Enforcer và ứng dụng đích. Đừng gộp tất cả thành một biểu tượng chống bot, vì việc điều tra lỗi cần biết request đang ở nhánh nào.
Tên gọi và phạm vi sản phẩm
Một dấu hiệu cần kiểm tra là dữ liệu quan sát đã xuất hiện nhưng request vẫn chưa được thực thi theo chế độ mong muốn. Điều ngược lại cũng có thể xảy ra: lớp thực thi hoạt động trong lúc một nhóm client thiếu tín hiệu do tích hợp không phù hợp. Những tình huống này không nên được giải quyết bằng việc mở ngoại lệ rộng trước khi xác định phần cấu hình còn thiếu. Có thể kiểm tra từng nhánh bằng tài khoản và route thử.
Enforcer phải phù hợp nền tảng đặt nó
Tài liệu About Enforcers của HUMAN giúp xác định vai trò cùng nền tảng tích hợp được hỗ trợ. Một cấu hình ở CDN khác với một thành phần ở origin hoặc framework ứng dụng. Không sao chép nguyên hướng dẫn của nền tảng khác rồi đổi tên miền. Cần đọc quyền cần cấp, vị trí request đi qua và hành vi response của chính phương án đã chọn.
Trong hệ thống có nhiều tầng, xác định tầng nào thực thi chính để tránh đánh giá hoặc xử lý lặp ngoài dự kiến. Nếu một request được ghi ở cả edge và origin, log cần cách nối sự kiện và tên nguồn. Không cộng cả hai thành hai người dùng bị chặn. Việc phân biệt nguồn dữ liệu sẽ hữu ích khi thống kê tác động và khi cần hỗ trợ một mẫu truy cập cụ thể.
Chế độ quan sát không đồng nghĩa đang chặn
Một dashboard có dữ liệu không đủ để kết luận bảo vệ đang thực thi theo kỳ vọng. Chủ website cần kiểm tra chế độ của Enforcer theo tài liệu và cấu hình hiện có. Ngược lại, việc xuất hiện một trang chặn cũng không chứng minh tất cả route đều được bảo vệ. Nghiệm thu nên có danh sách route trong phạm vi, chế độ mong muốn và những phép thử đã xác nhận thay vì một nhãn đã cài thành công.
PerimeterX HUMAN là gì trong kiểm tra tích hợp web
Tích hợp web cần đúng ứng dụng, môi trường và đường tài nguyên. Một snippet thuộc app thử có thể không phù hợp app production, dù nhìn cùng cấu trúc. Khi sao chép từ console, người quản trị phải xác nhận đúng đối tượng và kiểu tích hợp. Không lấy snippet của một website khác làm mẫu cấu hình chạy thật, vì các giá trị nhận diện và route có thể không thuộc hệ thống mình.
Thao tác kiểm tra theo console chính thức
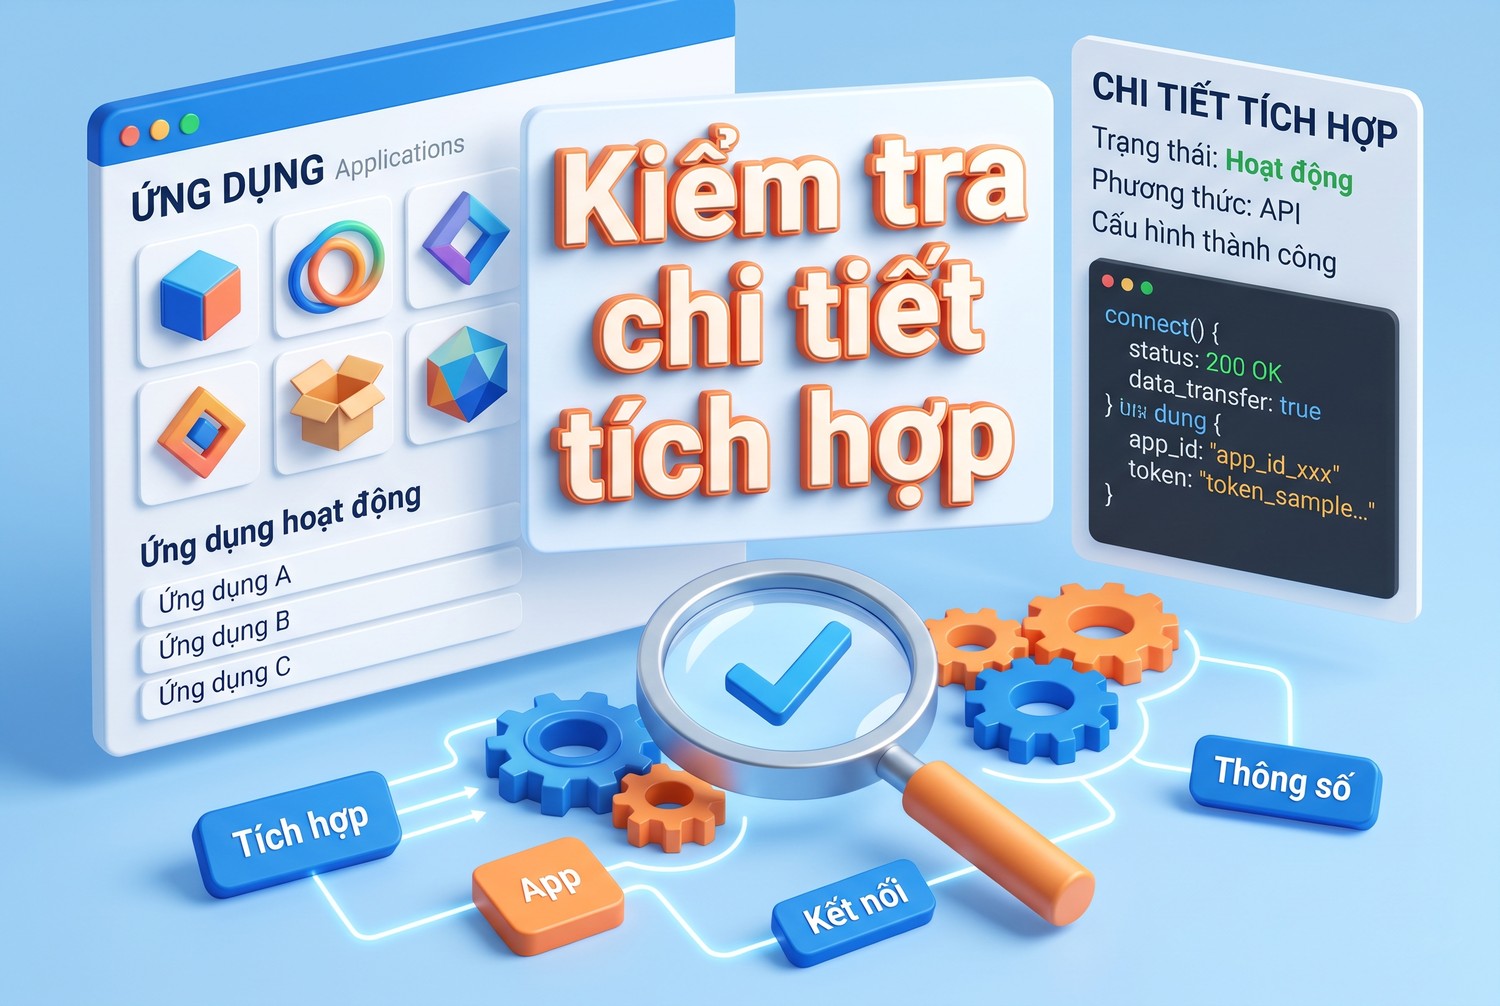
Trong tài khoản có quyền trên ứng dụng của mình, đối chiếu những bước dưới với hướng dẫn onboarding hiện hành. Đây là hướng dẫn đọc cấu hình, không phải yêu cầu thay đổi ứng dụng ngoài phạm vi. Không có snippet hoặc khóa thật đi kèm bài, vì giá trị phải được lấy từ đúng console và môi trường của chủ hệ thống.
- Bước 1: mở Platform Settings > Applications, chọn đúng application cần kiểm tra.
- Bước 2: vào Application Settings > Integration details để xem thông tin tích hợp.
- Bước 3: xác nhận Integration type là 1st party hay 3rd party theo thiết kế.
- Bước 4: đối chiếu route và snippet được cấp với mã đang triển khai; không gửi bí mật ra hồ sơ chung.
Route first party cần được phục vụ đúng
Một route thu tín hiệu first party có thể đi qua reverse proxy, cache hoặc router trước khi tới thành phần cần thiết. Đội tích hợp phải kiểm tra đường dẫn được cấu hình có thực sự tới đúng nơi. Một response 200 chứa trang HTML mặc định không có nghĩa route hoạt động đúng. Xem loại nội dung và hợp đồng phản hồi trong tài liệu của cấu hình, rồi tái hiện bằng môi trường thử thuộc quyền quản lý.
Sensor và Enforcer có vai trò riêng
Nếu route bị gắn xác thực ứng dụng không phù hợp, bị rewrite hoặc bị cache sai, việc thu tín hiệu có thể khác dự kiến. Đây là những giả thuyết về tích hợp cần bằng chứng, không phải danh sách nguyên nhân đã xác nhận. Dùng log ở từng chặng và request mẫu để xem dữ liệu đi tới đâu. Không tắt toàn bộ lớp cache hoặc xác thực của website chỉ từ một dấu hiệu chưa rõ.
CSP và tài nguyên browser cần kiểm tra riêng
Chính sách trình duyệt có thể chặn tải hoặc thực thi một tài nguyên theo cấu hình website. Tài liệu CSP của MDN giúp phân biệt loại lỗi này với lỗi mạng. Nếu có dấu hiệu CSP, chủ website cần đối chiếu nguồn cùng directive theo tích hợp được duyệt. Không thêm wildcard rộng để mọi script chạy chỉ nhằm làm một lần thử hết báo lỗi.
Trong một bài thử, ghi thời điểm tải tài nguyên, trạng thái response và thông báo thực thi liên quan. Một script đã tải không chứng minh luồng thu tín hiệu hoàn tất, còn một cảnh báo Console không chắc thuộc thành phần đang điều tra. Đội frontend cần ghép dữ liệu theo hành động cụ thể. Người dùng cuối có thể báo hiện tượng mà không phải đọc hoặc sao chép những giá trị bảo vệ nhạy cảm.
PerimeterX HUMAN là gì khi quản lý policy ứng dụng
Chính sách quyết định cách ứng dụng phản ứng theo các điều kiện được cấu hình và khả năng sản phẩm. Đó là phần cần được chủ hệ thống quản lý bằng quyền rõ ràng, không phải một tệp cấu hình công khai cho mọi người chỉnh. Nếu một request hợp lệ bị ảnh hưởng, xem sự kiện và policy gắn với đúng application trước. Không sửa nhóm khác chỉ vì chúng có tên gần giống trong cùng tài khoản.
Phân biệt ứng dụng, policy và quyền quản trị
Tài liệu Bot Defender Policy Settings mô tả màn hình chính sách, các phần cấu hình và yêu cầu quyền tương ứng. Theo hướng dẫn được đọc, có thể mở Bot Defender > Policies > Policy Settings để đối chiếu nhóm đang xem cùng Applications connected to Policy. Tên và quyền cần được kiểm tra lại theo tài khoản thực tế trước khi thao tác, vì xem được không có nghĩa được quyền sửa.
Một thay đổi trên policy dùng cho nhiều ứng dụng có thể có phạm vi lớn hơn người thực hiện dự tính. Trước khi lưu, ghi rõ ứng dụng bị tác động, mục tiêu và cách quay lại. Nếu chỉ đang điều tra một route, ưu tiên bài thử hoặc thay đổi hẹp theo cơ chế được sản phẩm hỗ trợ. Không đổi trạng thái toàn policy chỉ để một tài khoản thử có thể truy cập trong một lần.
Quản lý access token như bí mật có quyền
Tài liệu policy có cơ chế access token dành cho request được chủ hệ thống cấp phép. Nó không phải một giá trị mà người truy cập tự tạo để yêu cầu website bên khác cho qua. Token cần được cấp bởi người có quyền, có mục đích và thời hạn phù hợp. Không đưa token vào mã frontend công khai hoặc ảnh hướng dẫn rồi coi đó là một cách kiểm tra vô hại.
Khi tổ chức cần luồng kiểm thử được cho phép, xác định phạm vi thực tế của token theo tài liệu và tài khoản, không tự giả định nó chỉ ảnh hưởng một app nếu sản phẩm quy định rộng hơn. Lưu chủ sở hữu, ngày hết hạn và cách thu hồi. Sau khi kết thúc bài thử, xác nhận quyền không còn tồn tại ngoài kế hoạch. Một đường đi qua nhờ token chỉ chứng minh nhánh được cấp phép, chưa nghiệm thu khả năng phân loại luồng bình thường.
Không xoay khóa policy để thử ngẫu nhiên
Một khóa liên quan cookie hoặc Enforcer có thể đang được nhiều thành phần sử dụng. Thay mới mà không triển khai phối hợp có thể tạo lỗi tích hợp hoặc ảnh hưởng phiên. Nếu cần luân chuyển, làm theo quy trình sản phẩm và kiểm tra các chặng liên quan. Không dùng thao tác tạo khóa mới như bước đầu cho mọi lỗi challenge, vì hành động đó thay đổi trạng thái mà chưa xác định nguyên nhân.
PerimeterX HUMAN là gì khi challenge không hoàn tất
Một challenge lặp hoặc không hoàn tất có thể liên quan tải tài nguyên, trạng thái phiên, tích hợp hoặc quyết định policy. Người dùng cuối không nhìn thấy đầy đủ mọi nguyên nhân. Cần thu những dữ kiện có thể kiểm tra và chuyển đúng người phụ trách. Không kết luận browser bị nhận diện xấu chỉ vì trang lặp, cũng không giả định việc đổi IP sẽ sửa một route đang phản hồi sai trong toàn hệ thống.
Với người dùng truy cập hợp lệ
Ghi URL, thời gian, hành động và mã yêu cầu nếu giao diện cung cấp. Dùng browser mà dịch vụ công bố hỗ trợ, kiểm tra những chức năng cần thiết có bị tắt ngoài dự kiến hay không. Nếu ở thiết bị quản lý, không tự gỡ chính sách hoặc chứng chỉ của tổ chức. Một phép thử profile sạch có thể bổ sung dữ kiện nhưng cần ghi rõ khác trạng thái đăng nhập, extension và môi trường so với lần đầu.
Không tải lại liên tục hoặc chạy nhiều phiên tự động để ép kết quả khác. Nếu dịch vụ có hướng dẫn xác minh, sử dụng quy trình chính thức. Nếu không có bước phù hợp hoặc tiếp tục lỗi, gửi bằng chứng cho chủ website. Đừng chia sẻ cookie challenge, token hoặc phiên tài khoản cho một công cụ bên ngoài không được tổ chức cho phép. Những giá trị đó không cần thiết cho gói báo lỗi ban đầu.
Kiểm tra chi tiết tích hợp
Với chủ website hoặc đội frontend
Dùng Network panel của Chrome DevTools để quan sát tài nguyên cùng request liên quan theo timeline. Đối chiếu Console, response và log của route tích hợp. Nếu HTML mới đã phát nhưng tài nguyên tích hợp còn thuộc bản cũ do cache, cần kiểm tra vòng đời phát hành. Không sửa policy đánh giá người dùng trước khi xác nhận luồng tích hợp cơ bản không đang bị một lỗi frontend độc lập làm gián đoạn.
Khi challenge kết thúc nhưng hành động ứng dụng không tiếp tục, kiểm tra trạng thái của hành động theo thiết kế client. Có thể vấn đề nằm ở cách ứng dụng xử lý response hoặc khôi phục thao tác, không phải ở việc lớp bảo vệ có nhận tín hiệu hay không. Những thử nghiệm này cần dữ liệu lab không có tác dụng nghiệp vụ thật, nhất là nếu hành động ban đầu là ghi hoặc thanh toán.
Với đội phụ trách Enforcer
Xác nhận đúng application, policy và chế độ, rồi xem sự kiện của mẫu thử trong phạm vi quyền. Giữ thông tin từ các tầng để phân biệt request bị thực thi theo policy với request không tới đúng ứng dụng. Tài liệu cấu hình Enforcer là nguồn đối chiếu cho phần cấu hình tương ứng. Không giả định mọi nền tảng có cùng tham số hoặc cùng cách cập nhật mà không triển khai lại.
PerimeterX HUMAN là gì khi nâng cấp SDK và ứng dụng di động
Ứng dụng di động và WebView có vòng đời cùng tích hợp riêng. Một hướng dẫn web không thay thế SDK dành cho nền tảng mobile. Nếu mã cũ dùng tên PerimeterX, cần đọc hướng dẫn migration của đúng nhánh phiên bản. Thay tên package có thể chỉ là một phần thay đổi; thứ tự khởi tạo, lớp chính sách hoặc callback cũng có thể khác theo tài liệu được cấp.
Đọc migration như một hợp đồng phiên bản
Hướng dẫn nâng cấp từ v3 của HUMAN là ví dụ cho thấy việc đổi tên đi cùng thay đổi API và cấu trúc. Nó không nên được xem như nhánh mới nhất của mọi SDK tại thời điểm người đọc triển khai. Ghi rõ bản đang dùng và bản đích, sau đó chọn đúng tài liệu changelog cùng migration. Không lấy một đoạn dependency từ ví dụ lịch sử để tự chốt phiên bản sản xuất.
Khi nâng cấp, thử luồng khởi tạo, gọi API được bảo vệ và xử lý response trong môi trường thử. Nếu ứng dụng có WebView, kiểm tra phần native và phần web theo tài liệu của cả hai. Một màn hình mở được không chứng minh mọi request đã nhận thông tin tích hợp cần thiết. Nghiệm thu phải bám theo tác vụ người dùng và những đường mạng mà bản ứng dụng thực sự sử dụng.
Kiểm tra vòng đời thay vì chỉ khởi động một lần
Ứng dụng có thể chuyển nền, khôi phục hoặc mở nhiều màn hình chứa thành phần web. Những trạng thái này có thể làm lộ lỗi thứ tự khởi tạo hoặc truyền dữ liệu giữa các lớp nếu tích hợp chưa đúng. Chuẩn bị một ma trận nhỏ theo vòng đời được hỗ trợ, không chỉ một lần mở sạch. Dùng tài khoản thử cùng dữ liệu không nhạy cảm để tránh biến kiểm thử bảo vệ thành thử trên giao dịch thật của khách hàng.
Nếu sau nâng cấp một nhóm thiết bị lỗi, giữ phiên bản hệ điều hành, app và SDK để phân nhóm. Không yêu cầu người dùng đổi mạng như cách sửa chung trước khi kiểm tra khác biệt phiên bản. Một kết quả tốt trên thiết bị mới chưa xác nhận những bản vẫn nằm trong danh sách hỗ trợ. Đội mobile và đội bảo vệ cần cùng đọc dữ liệu để biết lỗi nằm ở tương thích hay policy.
Không dùng bypass nội bộ làm nghiệm thu toàn bộ
Một token hoặc cấu hình ngoại lệ dành cho QA có thể giúp kiểm tra phần ứng dụng độc lập, nhưng không xác nhận luồng bảo vệ bình thường. Giữ hai nhóm test riêng: test ứng dụng với quyền được cấp và test tích hợp bảo vệ theo chế độ đã chọn. Nếu dùng ngoại lệ ở mọi test, lỗi thu tín hiệu hoặc Enforcer có thể bị che đến lúc phát hành. Mỗi kết quả cần nói rõ nhánh đã đi qua.
PerimeterX HUMAN là gì trong kiểm tra thay đổi policy
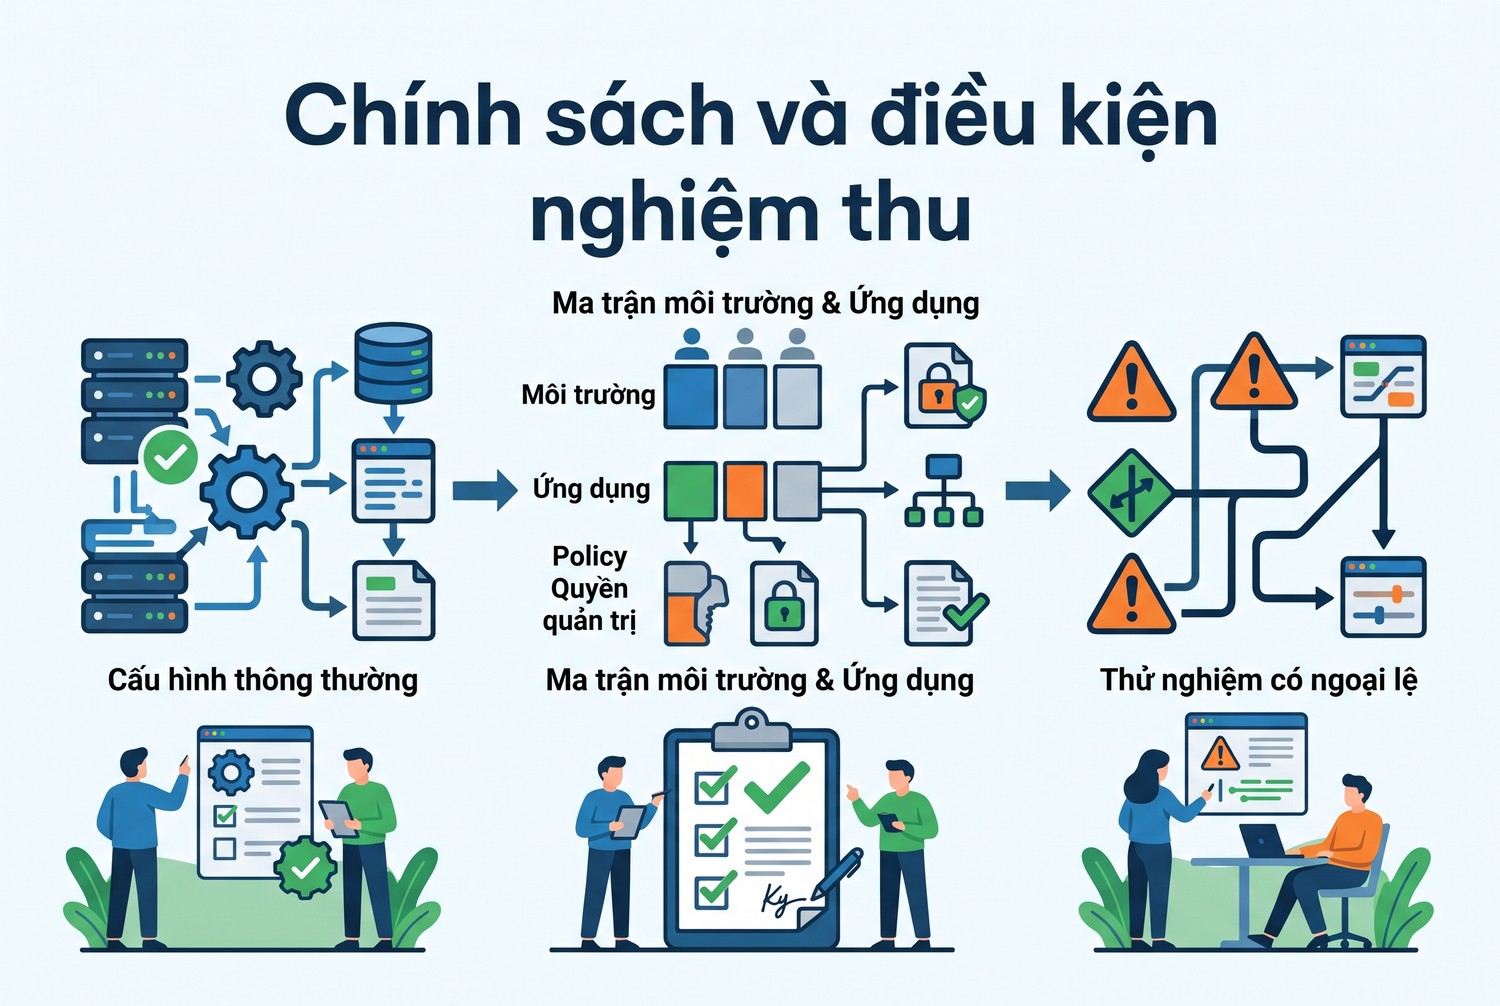
Thay đổi policy cần được đánh giá theo tác động lên nhóm được phép và nhóm cần bị xử lý. Số block tăng hoặc giảm chưa đủ để kết luận cấu hình tốt hơn. Cần tiêu chí theo route, loại client và tác vụ. Một tích hợp có dữ liệu quan sát tốt nhưng làm người dùng hợp lệ không hoàn thành đăng nhập cần được xem xét bằng bằng chứng, không chỉ bằng chỉ số tổng trên dashboard.
Tạo bộ kiểm tra theo vai trò
Một bộ thử có thể gồm người dùng browser được hỗ trợ, client máy được cấp quyền và request ngoài phạm vi cần bị từ chối trong lab. Giữ tài nguyên, thời gian và cấu hình để tái lập. Nếu có quyền thay policy, thử trong phạm vi nhỏ có thể quay lại. Không chọn toàn bộ lưu lượng website làm nơi tìm hiểu hành vi một tham số chưa được xác nhận.
Thành phần |
Tiêu chí riêng |
Bằng chứng cần có |
|---|---|---|
Sensor web |
Tài nguyên và route hoạt động theo tích hợp |
Network cùng dữ liệu console phù hợp |
Enforcer |
Đúng app, policy và chế độ |
Cấu hình cùng sự kiện theo request |
Luồng được cấp quyền |
Tác vụ hoàn thành đúng |
Response nghiệp vụ và phạm vi quyền |
Mobile SDK |
Đúng phiên bản và vòng đời |
Log app đã làm sạch, ma trận thiết bị |
Ngoại lệ QA |
Có chủ sở hữu và hết hạn |
Ghi nhận cấp, sử dụng, thu hồi |
Giữ lịch sử cấu hình có thể đối chiếu
Lưu người thay đổi, mục tiêu, phạm vi ứng dụng và phiên bản tích hợp liên quan. Không cần đưa khóa thật vào kho mã để giữ lịch sử. Một bản mô tả thay đổi đã che bí mật cùng đường quay lại sẽ hữu ích khi cần điều tra thời điểm lỗi bắt đầu. Nếu đổi frontend và policy cùng lúc, ghi rõ hai thay đổi để không gán mọi tác động cho một phía theo suy đoán.
Sau thay đổi, thử lại mẫu lỗi ban đầu và một tập hành vi bình thường. Nếu chỉ xác nhận một request qua được, có thể đã mở rộng hơn mục tiêu. Nếu chỉ xem block giảm, có thể dữ liệu quan sát đang thiếu. Cần giữ chỉ số về chất lượng thu thập bên cạnh chỉ số thực thi, để một pipeline hỏng không bị hiểu nhầm là người dùng đã hết bị ảnh hưởng.
Có dữ liệu Sensor không đồng nghĩa Enforcer đang thực thi đúng; mỗi thành phần cần tiêu chí nghiệm thu và bằng chứng riêng trên đúng ứng dụng.
PerimeterX HUMAN là gì với hồ sơ hỗ trợ đúng phạm vi
Một hồ sơ có ích cần cho biết người báo đang ở vai trò người dùng, đội frontend hay quản trị Enforcer. Mỗi vai trò giữ được loại bằng chứng khác nhau. Đừng yêu cầu người dùng cuối giải thích policy nội bộ, cũng không yêu cầu đội proxy sửa route Sensor của website bên ngoài. Khi phân vai rõ, câu hỏi hỗ trợ sẽ cụ thể và giảm những lần thử không làm tăng hiểu biết về sự cố.
Chính sách và điều kiện nghiệm thu
Gửi dữ liệu vừa đủ để tiếp tục điều tra
Giữ thời gian, URL đã che, trạng thái phản hồi, loại client và mã tương quan nếu có. Với chủ hệ thống, thêm app, policy và bản tích hợp theo quyền, không gửi token hoặc risk cookie key. Nếu cần HAR, làm sạch và kiểm tra lại tệp trước khi chuyển. Một hồ sơ ít dữ liệu nhưng đúng request thường dễ dùng hơn một bản xuất lớn không có mô tả bước tái hiện.
Nguồn được đối chiếu ngày 26/10/2026 gồm tài liệu HUMAN công khai, lịch sử sáp nhập và hướng dẫn browser. Bài không chạy một console khách hàng, không phát hành token và không công bố tỷ lệ phát hiện hoặc kết quả vượt challenge. Những bước có tên menu phục vụ đối chiếu tài liệu, còn cấu hình cụ thể cần được kiểm tra trên tài khoản có quyền. Chưa có số đo triển khai thật nào được tự bổ sung cho ProxyVN.
Giữ góc viết riêng của mô hình hai thành phần
Điểm trọng tâm ở đây là tách Sensor với Enforcer, kiểm tra application cùng policy và quản lý migration theo phiên bản. Những sản phẩm khác có cách tích hợp riêng, không thể thay tên thương hiệu trong bộ tham số rồi xem là tương đương. Với HUMAN, sơ đồ cùng một ma trận kiểm tra hai thành phần giúp đội vận hành biết phần nào đang có bằng chứng, phần nào còn cần xác nhận và ai chịu trách nhiệm xử lý tiếp.
PerimeterX HUMAN là gì nên được hiểu qua lịch sử tên gọi và mô hình Sensor, Enforcer của tích hợp cụ thể. Anh em hãy kiểm tra đúng app, policy và route trước khi quy lỗi cho IP. Trao đổi cùng Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam để xác định vai trò đường mạng khi tìm hiểu PerimeterX HUMAN là gì.


