
Kasada là gì: hiểu kiểm tra bot và xử lý lỗi hợp lệ
Kasada là gì cần được hiểu theo vai trò bảo vệ website và API trước hoạt động tự động không mong muốn. ProxyVN cùng anh em phân biệt lớp bảo vệ với lỗi ứng dụng, kiểm tra những điều kiện của một lượt truy cập hợp lệ và chuẩn bị bằng chứng cho chủ website, thay vì mặc định thay IP sẽ được hệ thống chấp nhận.
Kasada là gì trong kiến trúc bảo vệ ứng dụng
Kasada cung cấp giải pháp nhận diện và xử lý những mối đe dọa tự động trên ứng dụng số theo phạm vi sản phẩm được triển khai. Website sử dụng giải pháp vẫn có ứng dụng, tài khoản và chính sách nghiệp vụ riêng. Vì vậy, gặp một lần truy cập bị từ chối không tự chứng minh mọi lỗi đến từ Kasada. Cần xác nhận tầng phát phản hồi và dữ liệu điều tra của bên vận hành trước khi gắn nguyên nhân.
Trang chính thức Kasada mô tả nhóm giải pháp bảo vệ trước hoạt động tự động cùng những phạm vi sản phẩm hiện có. Đây là nguồn để nhận diện nhà cung cấp, không phải bằng chứng website cụ thể đã bật tất cả tính năng. Gói, cấu hình và cách tích hợp có thể khác nhau. Bài không công bố thuật toán nội bộ hoặc ngưỡng phân loại mà nhà cung cấp không công khai.
Tách bảo vệ tự động với xác thực tài khoản
Một request có thể bị lớp bảo vệ từ chối trước khi ứng dụng xem mật khẩu hoặc token. Một request khác có thể qua lớp ngoài nhưng bị ứng dụng trả lỗi đăng nhập. Hai trường hợp cần hai nguồn log. Nếu chỉ nhìn giao diện không vào được, người dùng dễ đổi mật khẩu trong lúc lỗi nằm ở một thành phần tích hợp phía trước, hoặc ngược lại sửa môi trường browser khi tài khoản thật sự thiếu quyền.
Đối với chủ website, sơ đồ nên ghi nơi nhận tín hiệu, nơi ra quyết định và nơi thực thi phản hồi theo tích hợp đã chọn. Không giả định mọi thành phần nằm trên cùng máy hoặc mọi request đều đi qua cùng một nhánh. Một trang web, ứng dụng di động và API đối tác có thể cần hợp đồng khác nhau. Nghiệm thu phải theo luồng thật, không chỉ theo tên giải pháp trong hợp đồng mua sắm.
Hiểu vai trò IP trong bối cảnh nhiều tín hiệu
Địa chỉ IP là một thông tin mạng, không phải danh tính đầy đủ của người dùng hoặc nội dung một hành động. Nhiều người có thể dùng chung đường ra, còn cùng người có thể đổi mạng. Không nên giải thích quyết định của một hệ thống bảo vệ chỉ từ việc IP mới hay cũ khi chưa có dữ liệu phía quản trị. Tài liệu công khai không trao quyền suy chính xác lý do nội bộ của một lần từ chối.
Nếu cần IP đường ra cho tác vụ đã được cho phép, anh em có thể tham khảo mua proxy theo giao thức cần dùng; nguồn IP không tạo bảo đảm được website có Kasada chấp nhận.
Kasada là gì xét theo website, ứng dụng và API
Một giải pháp được quảng bá hỗ trợ nhiều bề mặt không có nghĩa mọi loại client đi cùng một quy trình. Browser tương tác, ứng dụng di động và dịch vụ máy với máy có khả năng cùng điều kiện khác nhau. Chủ hệ thống cần chọn mô hình tích hợp tương ứng, còn người truy cập cần sử dụng kênh được dịch vụ hỗ trợ. Không nên ép một API tích hợp hợp lệ giả làm lượt duyệt web để xử lý lỗi quyền.
Đọc mô hình tích hợp trước khi cấu hình
Trang tích hợp Kasada trình bày những lựa chọn đưa giải pháp vào kiến trúc. Chi tiết triển khai cần được xác nhận theo tài liệu và hỗ trợ dành cho môi trường thực tế. Bài không tạo một đoạn SDK giả hoặc một endpoint kiểm tra được cho là dùng chung cho mọi khách hàng. Nếu chưa có cấu hình chính thức, người vận hành nên chuẩn bị sơ đồ cùng câu hỏi cụ thể thay vì sao chép tham số từ website khác.
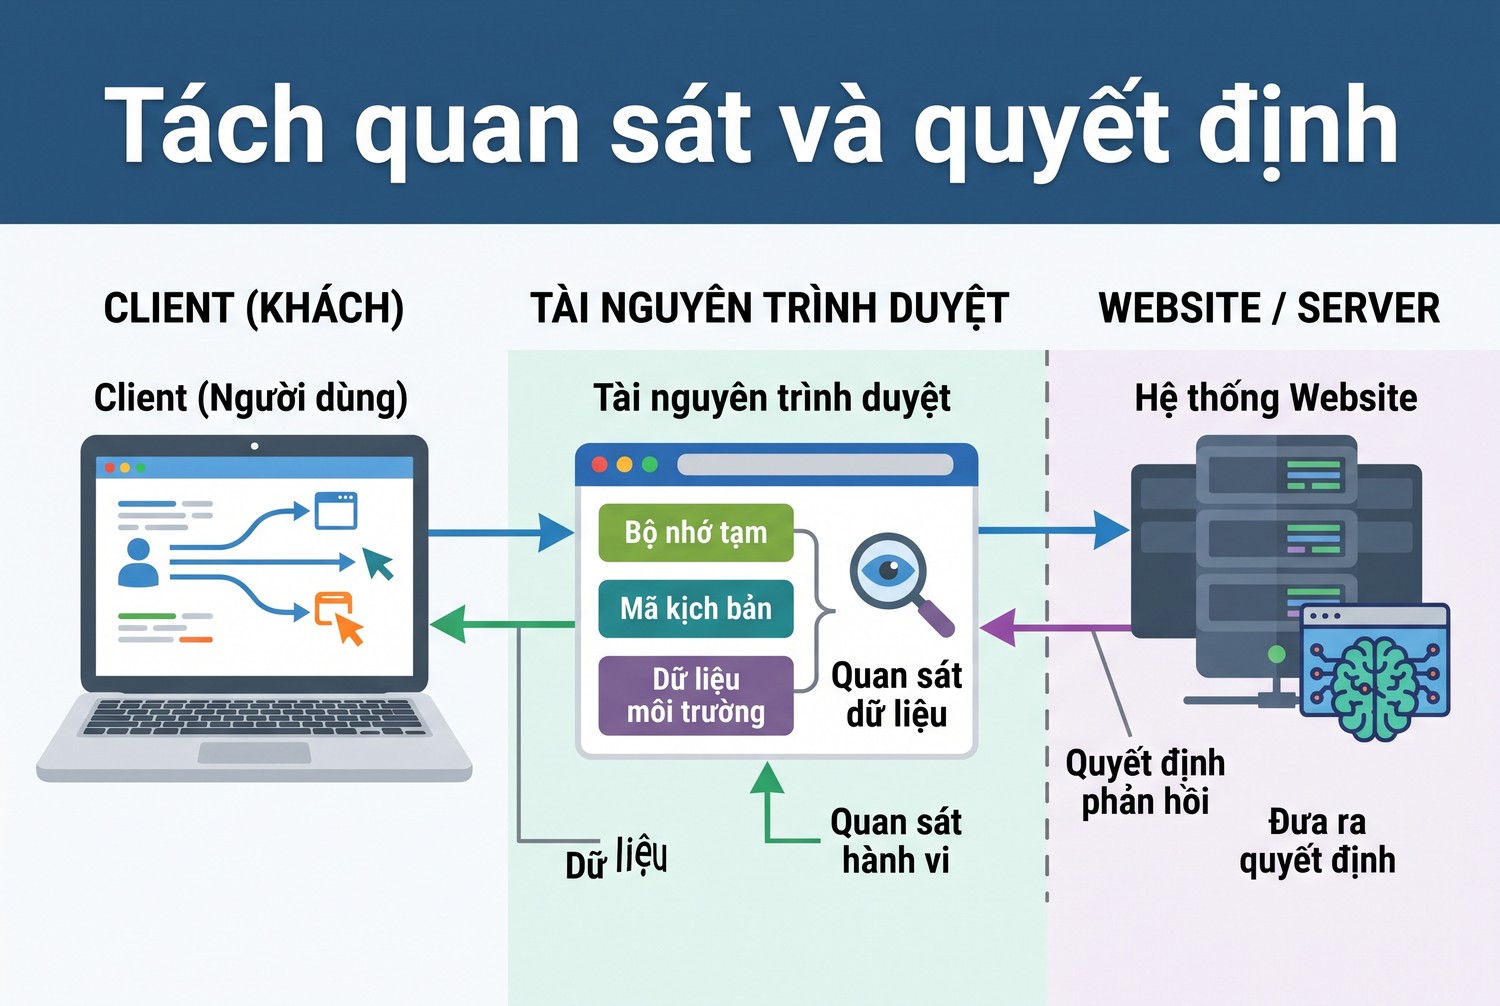
Tách quan sát và quyết định
Những câu hỏi cần làm rõ gồm loại ứng dụng được bảo vệ, các route nằm trong phạm vi, vị trí trung gian và cách chuyển tiếp phản hồi. Với mỗi route, xác định người dùng hợp lệ và tác vụ máy hợp lệ trông như thế nào theo hợp đồng. Điều này giúp tránh một đợt triển khai làm tích hợp nội bộ ngừng hoạt động chỉ vì mọi request được đánh giá theo một giả định dành cho browser.
API cần hợp đồng riêng cho client hợp lệ
Trang use case API protection của Kasada là nguồn nhận diện phạm vi bảo vệ API của nhà cung cấp. Khi ứng dụng mình có dịch vụ đối tác, cần cơ chế cấp quyền, xác thực và hạn mức rõ ràng cho dịch vụ đó. Có quyền gọi API không đồng nghĩa có quyền dùng mọi endpoint hoặc gửi không giới hạn. Những điều kiện này phải được giữ cùng yêu cầu bảo vệ ứng dụng.
Một client không chạy JavaScript không nên tự động bị xem là bất hợp lệ trong mọi API; điều đó phụ thuộc loại kênh được thiết kế. Ngược lại, dùng browser thật cũng chưa chứng minh mọi hành động đều được phép. Đội tích hợp cần kiểm tra luồng đã được nhà cung cấp cùng chủ API hỗ trợ. Không chuyển những đặc điểm tổng quát thành một công thức đoán ngưỡng hoặc tạo cam kết né bảo vệ.
Phân biệt đánh giá sản phẩm với số đo thực tế
Những tuyên bố hiệu quả hoặc case study của nhà cung cấp cần được đọc theo điều kiện của chúng. Bài này không lấy tỷ lệ trong một triển khai khác làm kết quả cho ProxyVN hoặc cho website của anh em. Nếu chủ hệ thống cần đánh giá, hãy chuẩn bị đường cơ sở, tiêu chí tác động tới người dùng hợp lệ và dữ liệu thử phù hợp. Một mô tả tính năng không thay thế thử tích hợp của môi trường mình.
Kasada là gì khi người dùng gặp truy cập bị từ chối
Người dùng thường chỉ có bằng chứng từ browser: trang hiển thị, request và thông báo lỗi. Điều đó đủ để bắt đầu báo hỗ trợ, nhưng chưa đủ để xác định toàn bộ chính sách phía server. Trước khi thay đổi nhiều thứ, ghi thời gian, URL đã che dữ liệu riêng và thao tác dẫn tới hiện tượng. Một mẫu gọn có thể giúp chủ website tìm đúng sự kiện hơn nhiều lần tải lại không được ghi nhận.
Kiểm tra những điều kiện ứng dụng công bố hỗ trợ
Dùng phiên bản browser nằm trong phạm vi website hỗ trợ và xác nhận những chức năng cần thiết không bị môi trường vô hiệu hóa ngoài dự kiến. Nếu ứng dụng yêu cầu JavaScript hoặc trạng thái phiên, cần xem chúng có hoạt động trong lần truy cập không. Đây là kiểm tra tương thích bình thường, không phải cách giả lập dấu hiệu để thuyết phục hệ thống. Giữ mọi thao tác theo chính sách của dịch vụ và thiết bị đang dùng.
Nếu lỗi bắt đầu sau cài một extension hoặc thay cấu hình mạng, tạo một phép đối chứng trong profile thử phù hợp thay vì xóa toàn bộ dữ liệu công việc. Ghi rõ những khác biệt của môi trường mới. Một profile sạch không có phiên đăng nhập giống profile cũ, nên kết quả khác có thể liên quan nhiều yếu tố. Không gọi thành công ở profile khác là bằng chứng extension cụ thể đã gây lỗi nếu chưa cô lập được.
Không tự tạo vòng lặp xác minh
Tải lại dày hoặc mở nhiều tác vụ cùng lúc có thể làm vấn đề khó quan sát hơn và tạo thêm tải. Hãy thử theo giới hạn nhỏ, giữ phản hồi rồi chuyển hỗ trợ khi không có bước hợp lệ tiếp theo. Nếu website đưa quy trình xác minh chính thức, làm theo hướng dẫn của nó. Không tự xây công cụ giải challenge hoặc mượn phiên của người khác để biến một yêu cầu truy cập thành được chấp nhận.
Hiện tượng người dùng thấy |
Bằng chứng có thể giữ |
Đội cần xem tiếp |
|---|---|---|
Trang từ chối rõ ràng |
Thời gian, mã yêu cầu nếu có |
Chủ website và đội bảo vệ |
Script không tải được |
Tên tài nguyên đã che, loại lỗi |
Đội frontend hoặc mạng |
API trả lỗi quyền |
Status và mã nghiệp vụ |
Chủ API |
Proxy yêu cầu xác thực |
407 hoặc lỗi kết nối tương ứng |
Bên proxy và ứng dụng client |
TLS cảnh báo |
Mã lỗi cùng chứng chỉ công khai |
Đội thiết bị hoặc TLS |
Biết giới hạn của việc đổi mạng
Một phép so qua mạng khác có thể giúp khoanh phạm vi khi chính sách cho phép, nhưng không sửa cấu hình tích hợp của website. Nếu lỗi không còn xuất hiện, ghi đây là khác biệt quan sát được. Không từ đó suy rằng website chỉ dùng IP để phân loại. Khi cần xác nhận, chủ hệ thống phải đối chiếu sự kiện ở những lần thử tương ứng và xem các điều kiện còn lại có thay đổi hay không.
Kasada là gì trong kiểm tra tài nguyên trình duyệt
Một trang có thể tải HTML nhưng thiếu tài nguyên cần thiết cho ứng dụng hoặc tích hợp bảo vệ. Trước khi kết luận người dùng bị đánh dấu sai, kiểm tra tài nguyên có được yêu cầu, có nhận phản hồi và có được browser cho phép thực thi không. Đây là chuỗi ba câu hỏi khác nhau. Mã 200 của một file script không tự chứng minh script đã chạy đúng trong ngữ cảnh trang.
Dùng DevTools để giữ thông tin cần thiết
Hướng dẫn Network của Chrome DevTools mô tả cách quan sát request và response trong browser. Trên trang thử thuộc quyền quản lý hoặc một lượt truy cập hợp lệ cần báo lỗi, mở Network trước khi tái hiện rồi xem những request liên quan. Ghi status, loại lỗi và thời điểm. Không xuất toàn bộ cookie hoặc token ra hồ sơ chung chỉ vì công cụ cho phép xem chúng.
Console có thể bổ sung dấu hiệu lỗi JavaScript hoặc chính sách trình duyệt. Tuy nhiên, một thông báo xuất hiện cùng lúc chưa chứng minh nó gây từ chối. Cần biết tài nguyên đó có thuộc luồng đang lỗi hay chỉ là một thành phần khác của trang. Đội frontend có thể đối chiếu initiator hoặc thứ tự tải trong môi trường của mình. Người dùng cuối chỉ nên ghi dữ kiện và chuyển người có quyền phân tích tiếp.
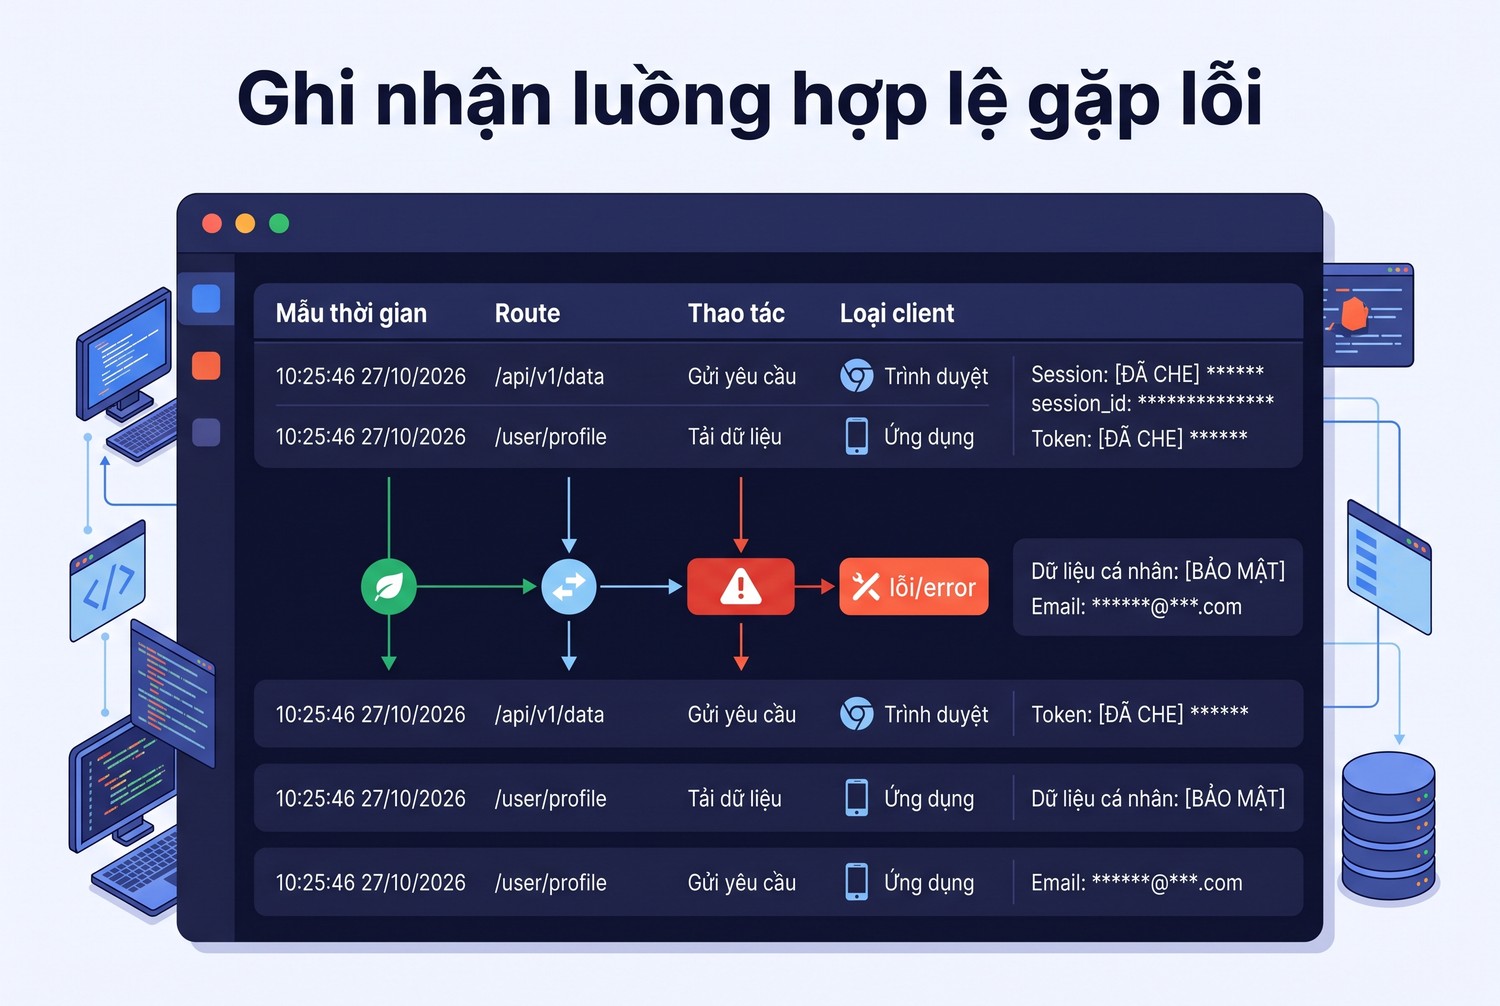
Ghi nhận luồng hợp lệ gặp lỗi
Phân biệt CSP với lỗi mạng
Tài liệu Content Security Policy của MDN giải thích cách website giới hạn nguồn và việc thực thi tài nguyên theo chính sách. Nếu một tài nguyên bị CSP chặn, đó không giống không phân giải được DNS hoặc server trả lỗi. Chủ website cần xác nhận chính sách phù hợp với tích hợp được duyệt. Không gỡ CSP toàn trang như một cách sửa chung khi chưa xác định directive liên quan.
Trong môi trường thử, thay đổi CSP cần giữ phạm vi nhỏ và kiểm tra lại chức năng khác. Nếu thiếu một nguồn hợp lệ, thêm theo tài liệu tích hợp của chính ứng dụng, không sao chép danh sách domain từ một khách hàng khác. Endpoint hoặc mô hình first party có thể khác giữa các triển khai. Một cấu hình trông giống sản phẩm chưa chắc đúng app hoặc đúng môi trường của anh em.
Không coi công cụ HTTP đơn giản là browser đối chứng tương đương
cURL không chạy JavaScript và không mang cùng trạng thái của profile browser theo mặc định. Nếu cURL bị từ chối còn browser hoạt động, có thể đó là khác biệt kênh hoặc điều kiện được hỗ trợ. Nó chưa chứng minh browser được miễn bảo vệ hoặc chỉ cần đổi User-Agent. Dùng công cụ đúng câu hỏi: kiểm tra kết nối, response HTTP hay luồng tương tác của ứng dụng là những mục tiêu khác nhau.
Kasada là gì đối với quản trị viên kiểm tra false positive
False positive cần được đánh giá trên một tập truy cập hợp lệ đã xác nhận, không chỉ trên số lời phàn nàn hoặc một ảnh chụp lỗi. Chủ website cần biết nhóm người dùng nào bị ảnh hưởng, ở route nào và sau thay đổi gì. Gắn dữ liệu bảo vệ với kết quả ứng dụng trong phạm vi quyền. Một quyết định chặn và một lỗi thanh toán phía sau không nên được gộp thành cùng một loại sự cố.
Tạo tập thử có chủ đích
Chuẩn bị tài khoản thử, browser được hỗ trợ và các hành động đại diện như xem nội dung, đăng nhập và thao tác có quyền trong lab. Ghi kết quả mong đợi trước khi chạy. Không dùng tài khoản khách thật để tạo số liệu kiểm thử nếu chưa có quy trình phù hợp. Những trường hợp bị từ chối đúng cũng cần xuất hiện trong bộ nghiệm thu để việc giảm false positive không biến thành mở quyền ngoài yêu cầu.
Đối với luồng máy hợp lệ, dùng cơ chế tích hợp được chủ API và nhà cung cấp hỗ trợ. Kiểm tra định danh dịch vụ, quyền endpoint, hạn mức và vòng đời bí mật. Không sửa browser của một tác vụ máy để làm nó giống người dùng nếu yêu cầu thật là API có cấp quyền. Cách quản lý theo hợp đồng sẽ giúp log giải thích rõ ai được gọi và vì sao, đồng thời tránh phụ thuộc vào dấu hiệu phỏng đoán.
Đối chiếu theo sự kiện và thay đổi triển khai
Giữ timestamp, mã tương quan do hệ thống cung cấp và phiên bản cấu hình của đợt thử. Nếu một nhóm lỗi bắt đầu sau cập nhật frontend, xem phần tích hợp và tài nguyên trước khi đổi chính sách rộng. Nếu bắt đầu sau đổi lớp trung gian, kiểm tra việc chuyển tiếp dữ liệu cần thiết theo tài liệu. Không thêm header giả để thử ép phân loại; cần sửa nguồn dữ liệu và hợp đồng ở tầng có quyền.
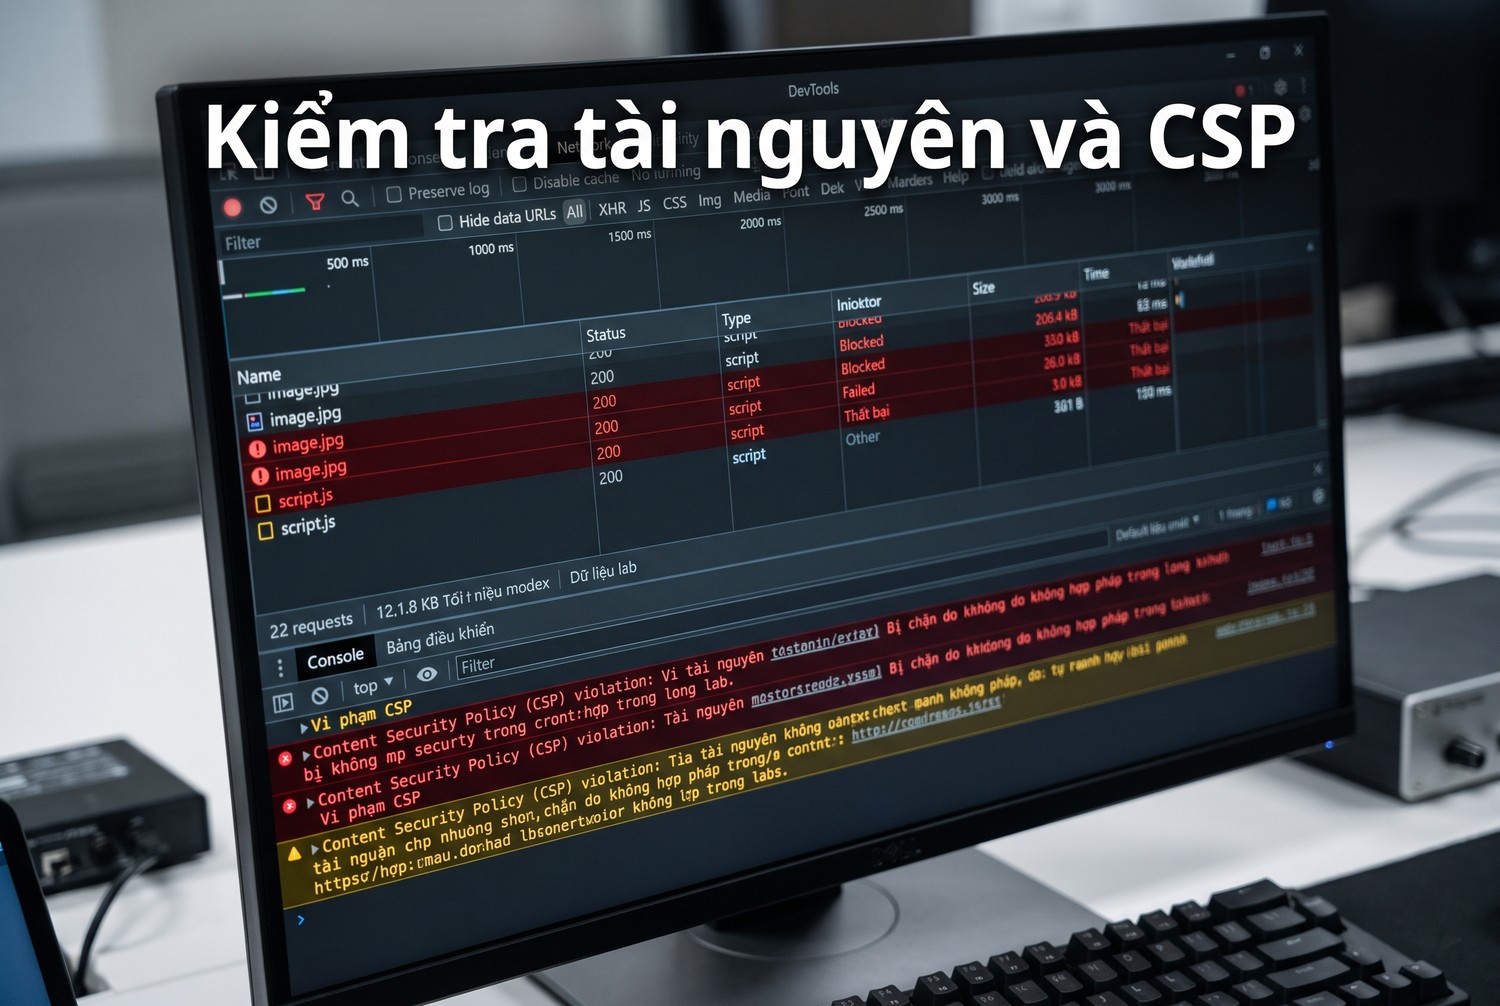
Kiểm tra tài nguyên và CSP
Chủ website có thể làm việc với hỗ trợ Kasada bằng những dữ kiện đã được làm sạch. Bài không giả định một tên trường risk score hoặc nút console cố định cho mọi sản phẩm. Tài liệu công khai không đủ để dựng hướng dẫn cấu hình từng ngưỡng nội bộ. Khi cần thay đổi, dùng tài liệu khách hàng đúng phiên bản và ghi tác động theo một phạm vi thử được phê duyệt trong tổ chức.
Không giảm chặn bằng một ngoại lệ vô hạn
Một ngoại lệ cho toàn bộ IP dùng chung có thể bao gồm nhiều người hoặc dịch vụ ngoài mục tiêu ban đầu. Nếu tổ chức cần ngoại lệ cho thử nghiệm, giới hạn theo cơ chế sản phẩm hỗ trợ, tài nguyên, thời gian và người chịu trách nhiệm. Kiểm tra sau khi hết hạn để tránh ngoại lệ thành cấu hình mặc định lâu dài. Việc một test đi qua sau mở rộng ngoại lệ chưa chứng minh nguyên nhân đã được xử lý đúng.
Kasada là gì trong thiết kế tác vụ tự động được cấp quyền
Không phải mọi hoạt động tự động đều có cùng mục đích hoặc quyền. Tác vụ nội bộ, API đối tác và trình thu thập công khai cần hợp đồng phù hợp với chủ hệ thống. Người vận hành nên xác nhận nguồn dữ liệu, phương thức truy cập và giới hạn trước khi viết công cụ. Proxy có thể phục vụ đường kết nối trong một tác vụ hợp lệ, nhưng không tạo quyền đọc hoặc vượt điều kiện của website.
Ưu tiên kênh mà chủ hệ thống hỗ trợ
Nếu có API chính thức, tài khoản dịch vụ hoặc bản xuất dữ liệu được cấp, dùng đúng cơ chế đó thay vì mô phỏng luồng browser không cần thiết. Ghi phiên bản hợp đồng, người cấp quyền và điều kiện sử dụng trong tài liệu vận hành. Những dữ kiện này giúp giải quyết khi tác vụ bị từ chối, vì đội hỗ trợ có thể tra một tích hợp cụ thể thay vì đoán từ một tập request không có chủ sở hữu rõ.
Nếu chỉ được dùng giao diện người dùng, tự động hóa cần theo phạm vi mà bên vận hành cho phép. Khi bị từ chối hoặc yêu cầu xác minh không hỗ trợ tác vụ, dừng và chuyển người phụ trách thay vì tạo vòng thử nhiều IP. Kết quả bị chặn là một trạng thái cần được xử lý theo quy trình, không phải lời mời mở rộng kỹ thuật để tìm một đường không được quản lý.
Đặt ngân sách request và hành vi khi lỗi
Một tác vụ cần giới hạn concurrency, số lần thử và tổng thời gian, theo yêu cầu của dịch vụ. Nếu gặp response cho biết quyền hoặc chính sách, không retry như lỗi mạng tạm thời. Nếu có lỗi vận chuyển, xem tính an toàn của hành động trước khi gửi lại. Những nguyên tắc vận hành này áp dụng cho client hợp lệ và không phụ thuộc việc nhà cung cấp bảo vệ là Kasada hay một sản phẩm khác.
Trong log, tách lỗi kết nối proxy, lỗi TLS, phản hồi bảo vệ và lỗi ứng dụng. Nếu chỉ có một nhãn thất bại, khó biết cần đội nào xử lý. Đồng thời tránh ghi credentials hoặc toàn bộ challenge vào dữ liệu đầu ra. Tác vụ thu thập cần xác nhận nội dung mong đợi trước khi coi một trang trả 200 là dữ liệu. Một trang thông báo không nên đi tiếp vào kho dữ liệu như nội dung nguồn hợp lệ.
Kasada là gì khi đánh giá hiệu quả bảo vệ và trải nghiệm
Đánh giá cần xem cả hoạt động không mong muốn được xử lý và khả năng người dùng hợp lệ hoàn thành tác vụ. Một tỷ lệ request giảm có thể là giảm hoạt động xấu, nhưng cũng có thể là người dùng không vào được. Cần định nghĩa nhóm và chỉ số từ trước. Không dùng duy nhất số trang chặn hoặc số IP khác nhau để kết luận giải pháp đã cải thiện sản phẩm.
Chọn số đo gắn với hành động thật
Với luồng đăng nhập, có thể theo dõi khả năng hoàn tất của tập thử hợp lệ và lỗi theo giai đoạn. Với API đối tác, xem số thao tác đúng hợp đồng cùng những trường hợp được từ chối có lý do. Với website nội dung, xem khả năng truy cập những route được hỗ trợ. Những số đo cần dựa trên dữ liệu có quyền và không được tự dựng để minh họa mức hiệu quả thương mại.
Đường cơ sở nên ghi những thay đổi đang diễn ra cùng lúc như cập nhật frontend, lớp mạng hoặc chính sách tài khoản. Nếu triển khai nhiều thay đổi trong cùng ngày, khó quy tác động cho riêng lớp bảo vệ. Một phạm vi thử nhỏ có lịch sử cấu hình sẽ dễ diễn giải hơn. Khi thiếu dữ liệu, giữ kết luận định tính và nêu phần cần đo tiếp thay vì bổ sung một tỷ lệ ước đoán cho đủ báo cáo.
Giữ khả năng hỗ trợ và tiếp cận
Một người dùng hợp lệ có thể dùng công nghệ hỗ trợ, mạng doanh nghiệp hoặc thiết bị có điều kiện khác nhóm thử ban đầu. Chủ website nên có kênh báo lỗi dễ tìm và quy trình xem xét bằng chứng phù hợp. Không yêu cầu họ công khai token hoặc tắt toàn bộ bảo vệ thiết bị để được hỗ trợ. Điều tra cần tập trung vào dữ liệu cần thiết và chuyển đúng đội có quyền xem sự kiện.
Với truy cập hợp lệ, mục tiêu là giải thích và sửa điều kiện tương thích hoặc chính sách đúng phạm vi; đổi IP không thay thế quyền và bằng chứng của ứng dụng.
Không dùng nhãn sản phẩm thay cho chẩn đoán
Thấy tên Kasada trên một trang hoặc trong tài nguyên chỉ là một đầu mối về thành phần có mặt. Nó không chứng minh mọi request lỗi đều bị sản phẩm đó chặn. Hãy giữ status, chuỗi chuyển hướng và loại lỗi trước khi kết luận. Một vấn đề DNS, TLS hoặc endpoint ứng dụng có thể cùng xuất hiện trong một website có bảo vệ, cần được xử lý ở lớp tương ứng để tránh sửa nhầm chính sách.
Kasada là gì với quy trình kết thúc hỗ trợ
Một yêu cầu hỗ trợ nên kết thúc bằng trạng thái rõ: lỗi cấu hình đã sửa, chính sách đã được chủ website điều chỉnh, tác vụ cần kênh được hỗ trợ khác hoặc chưa đủ bằng chứng. Không dùng một lần truy cập thành công sau nhiều thay đổi làm kết luận nguyên nhân. Ghi những bước đã thực hiện và phạm vi kết quả giúp lần sự cố sau tiếp tục từ dữ liệu thay vì lặp lại vòng tải lại và đổi mạng.
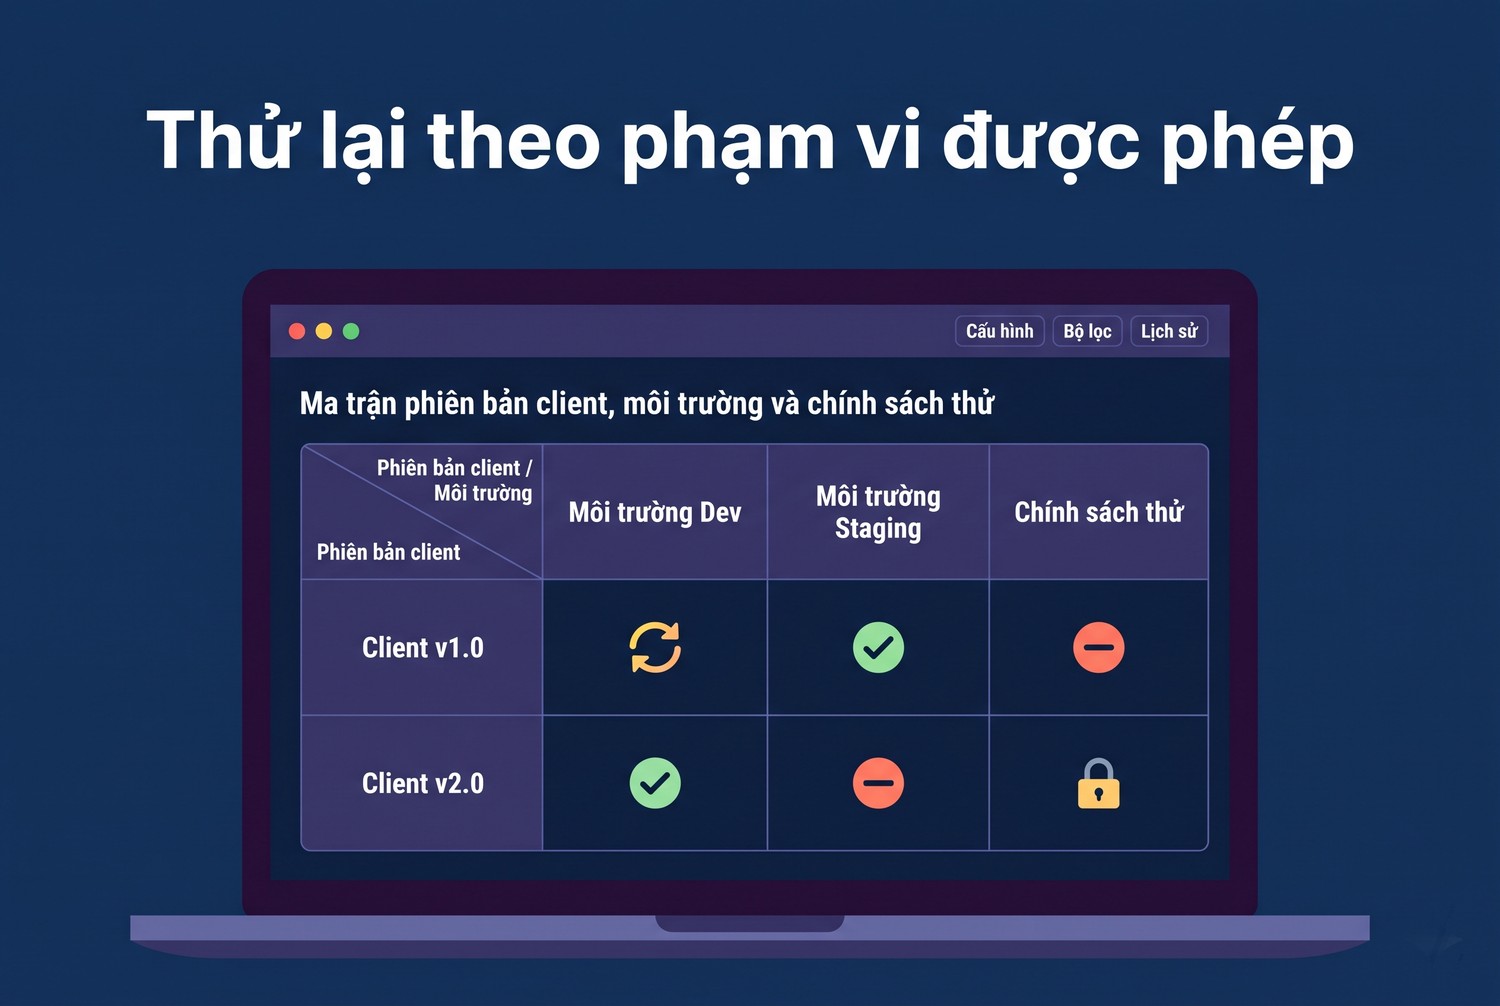
Thử lại theo phạm vi được phép
Chuẩn bị biên bản ngắn nhưng đủ ngữ cảnh
Biên bản nên có vai trò người báo, thời gian, URL đã che, client, loại hành động và mã tương quan nếu được cung cấp. Với chủ website, bổ sung cấu hình liên quan và sự kiện bảo vệ theo quyền truy cập. Không chia sẻ dữ liệu riêng của người khác hoặc khóa tích hợp. Một hồ sơ có mốc triển khai và vài mẫu đối chứng sẽ giúp hỗ trợ kỹ thuật xác định câu hỏi tiếp theo nhanh hơn.
Nguồn được đối chiếu ngày 26/10/2026 gồm tài liệu sản phẩm công khai và tài liệu trình duyệt. Bài không công bố thuật toán, ngưỡng phát hiện, cấu hình console bí mật hoặc kết quả vượt hệ thống. Các bước chẩn đoán là quy trình phân tích dành cho truy cập được phép; khả năng cụ thể còn phải xác nhận theo tích hợp của website. Không có số liệu khách hàng ProxyVN hay benchmark bảo vệ được tự tạo trong nội dung này.
Giữ góc nhìn riêng với các bài bảo vệ khác
Phần trọng tâm của bài là xác định luồng ứng dụng được hỗ trợ và điều tra ảnh hưởng tới người dùng hợp lệ trong môi trường có Kasada. Những sản phẩm khác có kiến trúc cùng công cụ quản trị riêng, cần tài liệu riêng. Không thay tên nhà cung cấp trên một bộ tham số rồi coi đó là hướng dẫn tích hợp tương đương. Điều hữu ích là biết dữ liệu nào mình có, ai có quyền xác nhận và bước nào tạo thêm bằng chứng.
Kasada là gì nên được hiểu qua vai trò bảo vệ ứng dụng và điều kiện của từng tích hợp. Anh em hãy kiểm tra nguồn phản hồi, giữ bằng chứng gọn và làm việc với chủ website khi truy cập hợp lệ bị từ chối. Trao đổi cùng Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam để phân biệt IP đường ra khi tìm hiểu Kasada là gì.


