
HTTPS Proxy Là Gì? Giải Pháp Bảo Mật Tối Ưu Cho Anh Em MMO
HTTPS proxy là gì là câu hỏi dễ gây nhầm, vì thuật ngữ này có hai nghĩa khác nhau. Nó có thể chỉ một HTTP proxy dùng phương thức CONNECT để mở website HTTPS, hoặc chỉ một proxy mà chặng từ client tới proxy được bọc thêm TLS. Bài viết này của ProxyVN làm rõ cơ chế, so sánh với HTTP proxy và SOCKS5, và chỉ ra khi nào anh em thực sự cần lớp mã hóa chặng đầu.
HTTPS proxy là gì và hai nghĩa của thuật ngữ
Theo Crawlbase, cụm HTTPS proxy thiếu chính xác và thường được hiểu theo một trong hai cách. Cách thứ nhất là kết nối từ client tới proxy được bọc trong TLS, tức chặng đầu tiên được mã hóa. Điều này bảo vệ anh em trước người quan sát trên mạng nội bộ, nhưng proxy vẫn dùng CONNECT cho các website HTTPS phía sau, nghĩa là phần mã hóa nội dung không thay đổi so với HTTP proxy thường.
Cách thứ hai là proxy chặn và giải mã TLS, đọc lưu lượng rồi mã hóa lại để đi tiếp. Kiểu này bẻ mã hóa đầu cuối và đòi cài một chứng chỉ gốc tùy chỉnh trên thiết bị. Crawlbase cảnh báo không bao giờ định tuyến lưu lượng cào hay lưu lượng nhạy cảm qua một HTTPS proxy miễn phí hoặc lạ mà yêu cầu anh em tin một nhà cấp chứng chỉ tùy chỉnh. Hai nghĩa này là hai mô hình bảo mật rất khác, cần phân biệt rõ trước khi mua.
HTTPS proxy là gì xét theo phương thức CONNECT
CONNECT là cơ chế cho phép HTTP proxy thông thường xử lý được HTTPS mà không cần biết gì về nội dung. Crawlbase mô tả trình tự: client gửi lệnh CONNECT kèm tên máy chủ đích và cổng 443 tới proxy, và lúc này proxy chỉ đọc được tên host cùng cổng. Proxy mở một kết nối TCP tới đích và trả về phản hồi 200 Connection Established, báo rằng đường hầm đã sẵn sàng.
Từ thời điểm đó, Crawlbase nói proxy ngừng phân tích và trở thành một cái ống, chỉ chuyển các byte thô theo hai chiều mà không diễn giải. Client thực hiện bắt tay TLS trực tiếp với máy chủ gốc xuyên qua đường hầm này, và mọi lưu lượng sau đó được mã hóa bên trong đường hầm. Cách gọi qua proxy trong dòng lệnh xem cURL proxy là gì.
Crawlbase lưu ý không phải proxy nào cũng hỗ trợ CONNECT, và một số proxy giới hạn phương thức này chỉ cho cổng 443. Với các mục tiêu chạy HTTPS trên cổng khác, anh em cần proxy cho phép CONNECT tới cổng đó.
Một điểm hữu ích cho anh em vận hành: vì proxy chỉ thấy tên host trong lệnh CONNECT, log của nhà cung cấp proxy cũng chỉ ghi được anh em kết nối tới tên miền nào và bao nhiêu byte, không ghi được đường dẫn cụ thể hay dữ liệu form. So với HTTP proxy đọc lưu lượng rõ, mức lộ thông tin ở đây thấp hơn nhiều. Đây là lý do phần lớn proxy thương mại hiện nay mặc định dùng CONNECT cho HTTPS thay vì chặn và đọc.
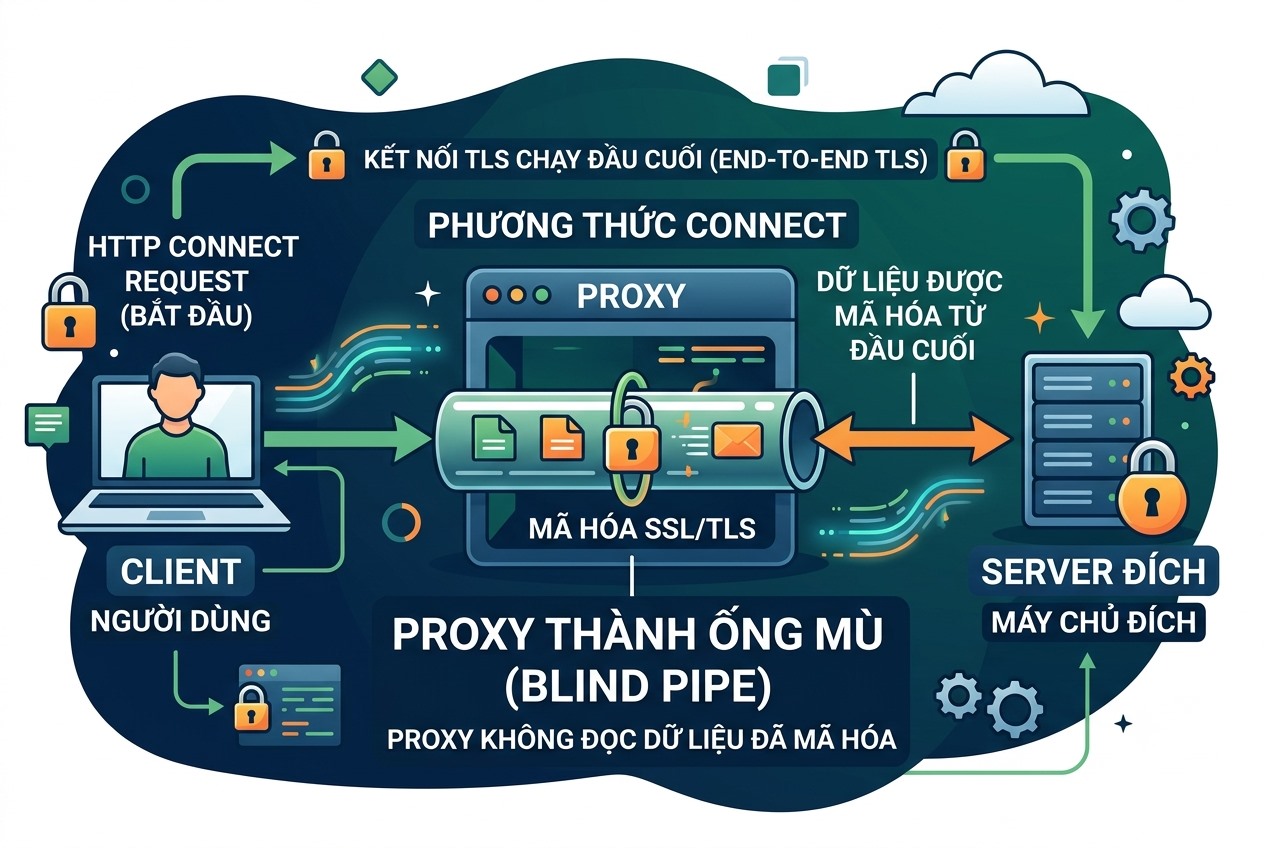
Phương thức CONNECT: proxy thành ống mù, TLS chạy đầu cuối
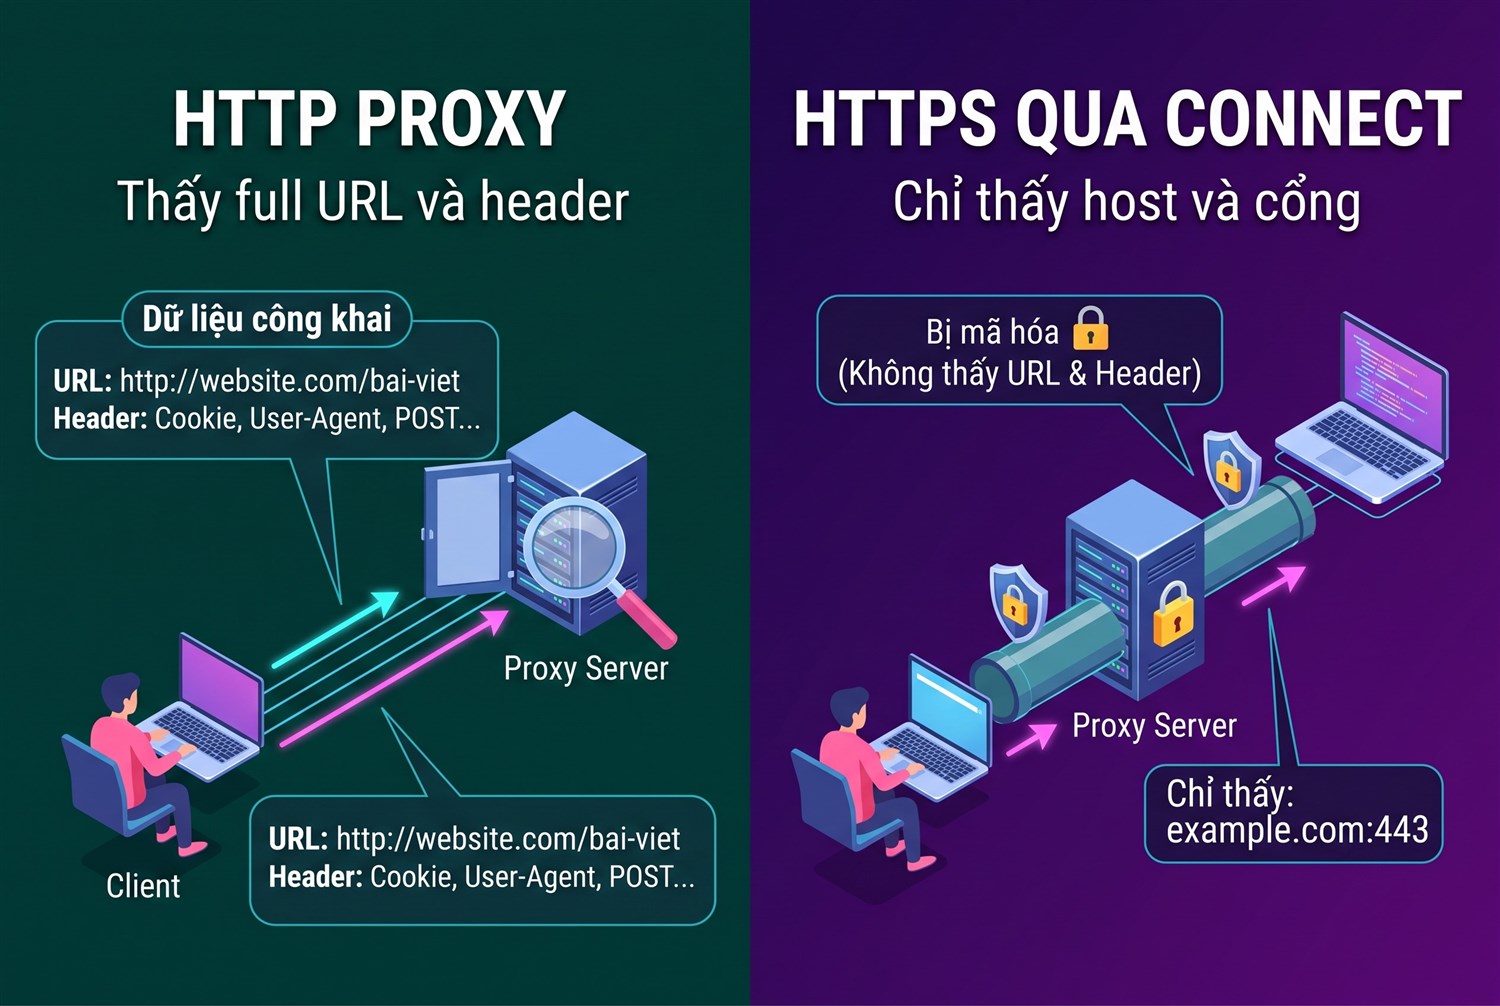
HTTP proxy thấy full URL và header – HTTPS qua CONNECT chỉ thấy host và cổng
HTTPS proxy là gì khi so về những gì proxy nhìn thấy
Điểm khác nhau cốt lõi giữa các loại nằm ở việc proxy nhìn thấy được bao nhiêu về request của anh em, và điều này kéo theo proxy làm được hay không làm được những gì.
|
Khía cạnh |
HTTP proxy (lưu lượng rõ) |
HTTPS qua CONNECT (đường hầm) |
|---|---|---|
|
Nội dung request |
Thấy full URL, header, body |
Chỉ thấy host và cổng đích |
|
Cache |
Được, là tính năng lõi |
Không, nội dung mờ đục |
|
Sửa header |
Được, theo URL và header |
Không đủ dữ liệu để sửa |
|
Ghi log |
Chi tiết request |
Chỉ host và số byte |
Crawlbase tóm tắt: HTTP proxy hiểu HTTP, nên đọc được dòng request và header, từ đó cache được phản hồi, chèn hoặc bỏ header, lọc theo URL, ghi log và áp chính sách. Khi đi qua CONNECT thì proxy mất hết khả năng đó vì không đọc được nội dung mã hóa.
Với anh em, bảng này giải thích vì sao một số tính năng chỉ có ở gói HTTP proxy: ví dụ cache để tăng tốc truy cập lặp lại, hoặc lọc nội dung cho một nhóm người dùng. Nếu nhu cầu của anh em không cần các tính năng đó, mà chỉ là ẩn IP và truy cập bình thường, thì việc proxy thấy ít hay nhiều không ảnh hưởng, và một gói tunnel HTTPS bằng CONNECT là đủ.
Mã hóa đầu cuối vẫn được giữ khi đi qua HTTP proxy
Đây là điểm nhiều anh em hiểu sai và tưởng phải mua HTTPS proxy mới an toàn. Crawlbase khẳng định khi anh em tải một trang HTTPS qua một HTTP proxy thông thường, lưu lượng vẫn được mã hóa đầu cuối. Proxy không giải mã, không làm yếu, không thêm gì, nó chỉ chuyển tiếp các byte đã mã hóa mà nó không diễn giải được.
Nói cách khác, phần mã hóa giữa client và máy chủ gốc tách rời hẳn việc có proxy hay không. Một HTTP proxy dùng CONNECT giữ nguyên TLS đầu cuối mà không cần bất kỳ nhãn HTTPS proxy nào. Vì vậy nếu mục tiêu của anh em chỉ là ẩn IP và truy cập website HTTPS, một HTTP proxy sạch là đủ, phần bảo mật nội dung do HTTPS của website lo.
Hệ quả thực tế cho anh em MMO và scraping: khi so hai gói proxy, đừng vội chọn cái ghi HTTPS chỉ vì nghe an toàn hơn. Nếu cả hai đều tunnel HTTPS bằng CONNECT thì mức bảo mật nội dung như nhau, khác biệt nằm ở chỗ khác. Chỉ khi anh em thực sự cần che tên các site đích khỏi người cùng mạng thì lớp TLS chặng đầu mới tạo ra khác biệt.
HTTPS proxy là gì và khi nào cần mã hóa chặng đầu
Lớp TLS cho chặng đầu, tức nghĩa thứ nhất của HTTPS proxy, chỉ thật sự cần trong vài tình huống cụ thể.
Crawlbase liệt kê: khi anh em kết nối tới proxy qua mạng không tin cậy, khi thông tin xác thực proxy nằm trong header xác thực có thể bị lộ, và khi người quan sát trên mạng nội bộ có thể suy ra thông tin nhạy cảm từ mẫu tên host đích. Trong các trường hợp này, chặng client tới proxy được bọc TLS giúp che tên các site anh em truy cập khỏi người cùng mạng.
Với anh em ngồi ở nhà trên mạng riêng, hoặc chạy proxy trên VPS của mình, lớp này ít mang lại giá trị vì không có người lạ nghe lén chặng đầu. Còn khi làm việc ở quán, sân bay hay mạng dùng chung, nó là một lớp bảo vệ đáng cân nhắc, nhất là khi proxy dùng xác thực bằng tên đăng nhập và mật khẩu.
Một cách khác đạt cùng mục đích mà không cần HTTPS proxy: dùng proxy trên nền một kết nối đã mã hóa sẵn, ví dụ chạy proxy qua đường hầm SSH, hoặc bật VPN rồi mới kết nối proxy. Khi đó chặng từ máy anh em ra ngoài đã được bọc, còn proxy lo phần định tuyến và ẩn IP. Cách này linh hoạt hơn vì áp dụng được với mọi loại proxy, không phụ thuộc nhà cung cấp có hỗ trợ TLS chặng đầu hay không.
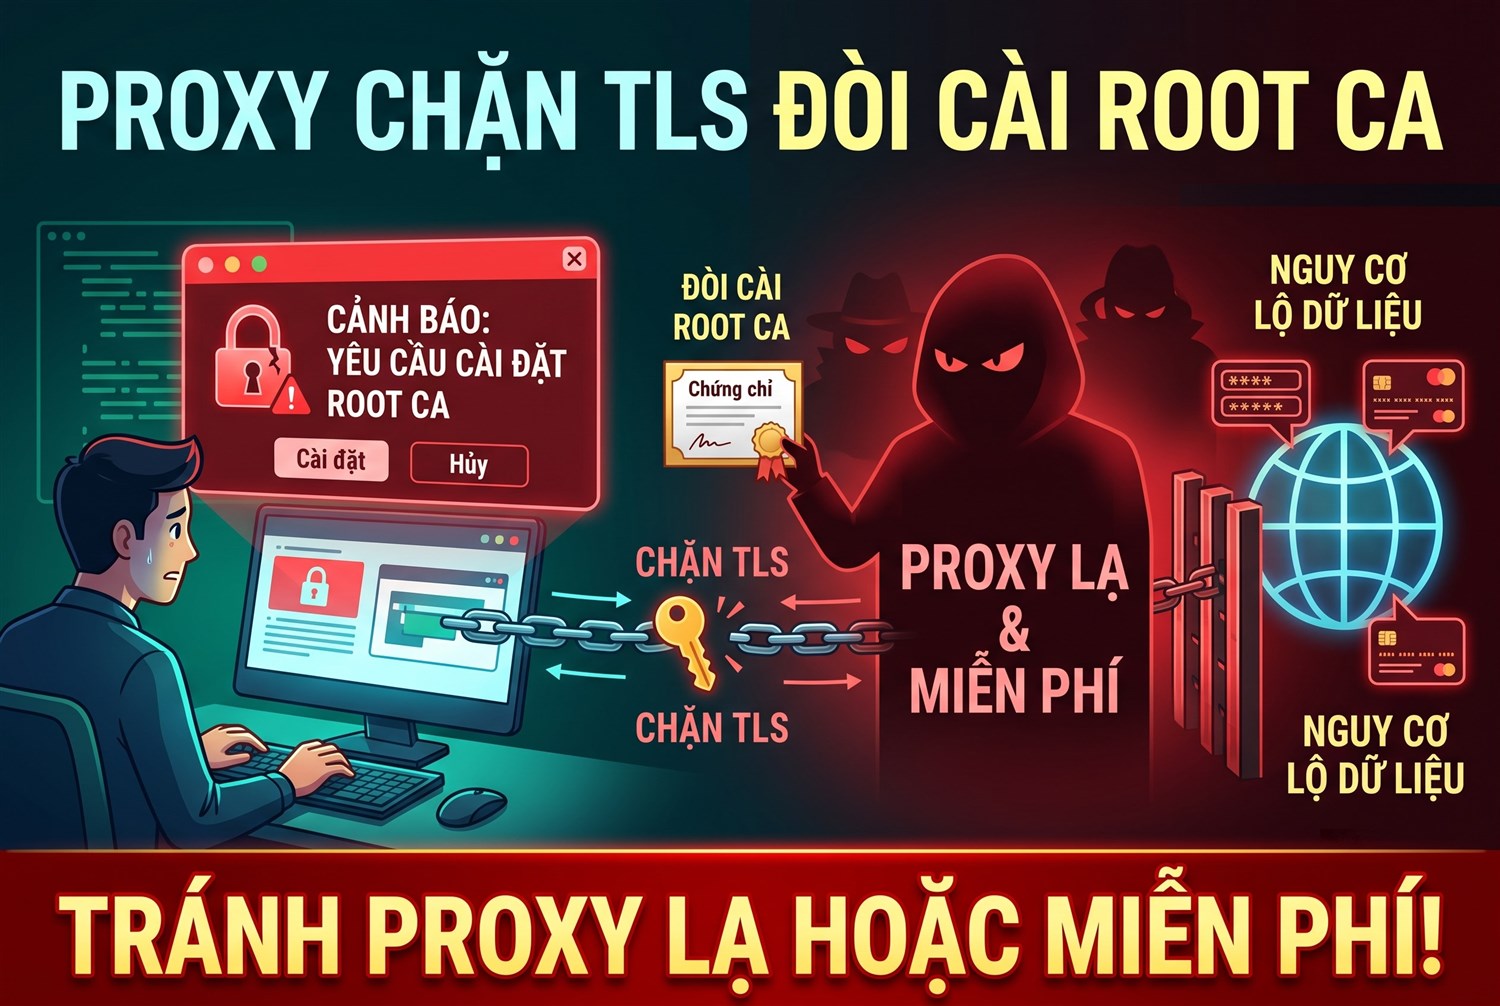
Proxy chặn TLS đòi cài root CA – tránh với proxy lạ hoặc miễn phí
Proxy chặn TLS và những rủi ro cần biết
Nghĩa thứ hai của HTTPS proxy, tức proxy chặn và giải mã TLS, mạnh hơn nhưng nguy hiểm hơn nhiều. Nó yêu cầu cài một chứng chỉ gốc tùy chỉnh, và sau đó proxy đọc được toàn bộ lưu lượng của anh em, kể cả nội dung HTTPS.
Crawlbase nói rõ chỉ nên dùng kiểu này khi anh em vận hành trên thiết bị doanh nghiệp do chính tổ chức quản lý, tổ chức kiểm soát việc cài chứng chỉ, và có sự cho phép rõ ràng cho việc kiểm tra lưu lượng. Không bao giờ nên cài chứng chỉ gốc do một proxy miễn phí hoặc không rõ nguồn gốc yêu cầu, vì khi đó họ đọc được mọi thứ anh em gửi, gồm cả mật khẩu.
Một nhà cung cấp đáng tin cậy dựng đường hầm HTTPS bằng CONNECT và không bao giờ yêu cầu anh em cài chứng chỉ gốc. Nếu một dịch vụ HTTPS proxy bắt anh em tin một CA lạ, hãy dừng lại.
HTTPS proxy so với HTTP proxy và SOCKS5
Đặt ba loại cạnh nhau để anh em chọn đúng theo nhu cầu, vì đây là ba lựa chọn hay bị gộp chung khi mua.
HTTP proxy đọc và hiểu giao thức HTTP, cho phép cache, lọc, sửa header, và carry HTTPS mù qua CONNECT; hợp khi cần kiểm tra và áp chính sách lưu lượng web. HTTPS proxy theo nghĩa bọc TLS chặng đầu chỉ thêm mã hóa cho đoạn client tới proxy, hợp khi truy cập proxy qua mạng không tin cậy. SOCKS5 không hiểu gì về giao thức nó chở, chuyển tiếp TCP và UDP thô cho mọi ứng dụng; hợp lưu lượng không phải web.
Để so với SOCKS5 theo từng tiêu chí, anh em đọc bài proxy HTTP và SOCKS5.
Trên thị trường, phần lớn gói proxy bán ra là HTTP hoặc HTTP kèm SOCKS5, và cả hai đều carry HTTPS bằng CONNECT nên mã hóa nội dung không bị ảnh hưởng. Nhãn HTTPS proxy đúng nghĩa bọc TLS chặng đầu ít gặp hơn, và khi gặp thì thường là tùy chọn thêm chứ không phải một loại proxy riêng. Về khái niệm mã hóa proxy nói chung, xem mã hóa proxy là gì.
HTTPS proxy với scraping và MMO
Với cào dữ liệu, Crawlbase nói thẳng nhãn giao thức phần lớn là nhiễu, IP điểm ra mới là tất cả. Điều quyết định là danh tiếng IP, tần suất xoay và độ chính xác của vân tay trình duyệt, chứ không phải proxy được dán nhãn HTTP hay HTTPS.
Với anh em làm MMO, nhìn nhận này rất hữu ích: đừng bị cuốn theo quảng cáo HTTPS proxy bảo mật tối ưu mà quên hỏi loại IP nền là gì, IP có sạch không, có xoay được không. Một proxy nền dân cư dán nhãn HTTP vẫn nuôi nick tốt hơn một proxy nền datacenter dán nhãn HTTPS. Với các tác vụ cần một IP cố định lâu dài, đọc thêm static proxy là gì.
Điều này không có nghĩa nhãn giao thức vô dụng. Khi anh em chạy trên mạng công cộng hoặc mạng công ty giám sát lưu lượng, một proxy hỗ trợ TLS chặng đầu giúp che tên các nền tảng anh em đang thao tác khỏi quản trị mạng. Nhưng thứ tự ưu tiên vẫn là: chọn đúng loại IP nền trước, kiểm tra IP sạch, rồi mới đến các tùy chọn giao thức và mã hóa chặng đầu. Đảo ngược thứ tự này là lý do nhiều anh em mua proxy đắt mà nick vẫn chết.
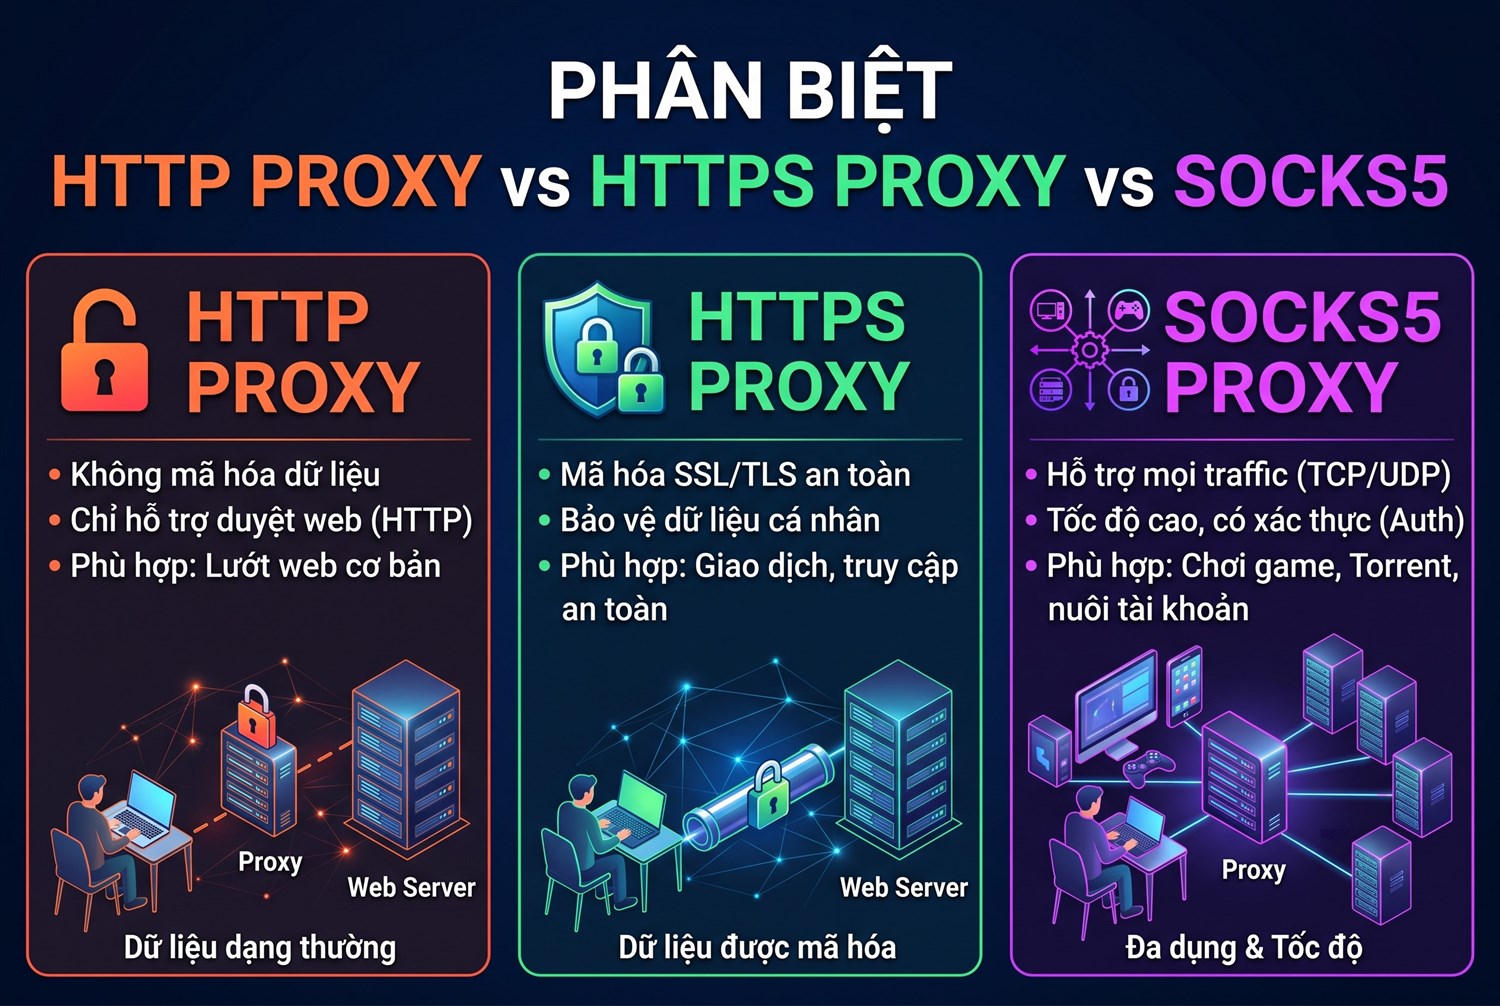
HTTPS proxy vs HTTP proxy vs SOCKS5
HTTPS proxy là gì thì chọn sao cho an toàn
Từ các phân tích trên, tiêu chí chọn khá rõ.
- Nhà cung cấp dựng đường hầm HTTPS bằng CONNECT, giữ nguyên mã hóa đầu cuối, minh bạch về cách vận hành.
- Không yêu cầu cài chứng chỉ gốc tùy chỉnh trên máy anh em.
- Hỗ trợ xác thực bằng tên đăng nhập và mật khẩu, và nếu chạy trên mạng công cộng thì có tùy chọn bọc TLS cho chặng client tới proxy.
- Loại IP nền rõ ràng, IP sạch, có thể xoay hoặc giữ tĩnh tùy nhu cầu.
Một cách kiểm tra nhanh proxy có tunnel HTTPS đúng chuẩn không: gọi thử tới một trang HTTPS qua proxy và xem chứng chỉ TLS trả về có phải của chính website đó không. Nếu chứng chỉ đứng tên website đích thì proxy đang dùng CONNECT và không đọc nội dung. Nếu chứng chỉ đứng tên proxy hoặc một CA lạ, đó là proxy chặn TLS, chỉ nên dùng khi anh em hiểu rõ và chấp nhận rủi ro.
Toàn cảnh dòng bảo mật giao thức xem proxy HTTPS là gì, phân biệt HTTPS và HTTP. Khi cần nhiều lớp ẩn danh, kỹ thuật đúng là nối chuỗi proxy chứ không phải chồng nhiều nhãn giao thức lên nhau. ProxyVN cung cấp proxy hỗ trợ HTTP, HTTPS và SOCKS5 trên IP sạch, dựng đường hầm chuẩn, không đòi cài chứng chỉ lạ, cùng đội kỹ thuật trực 24/24.
Xem thêm: Proxy HTTPS là gì? Phân biệt Proxy HTTPS và HTTP
Anh em có thể mua proxy tại ProxyVN với HTTPS và SOCKS5, phù hợp cho các công việc MMO cần kết nối bảo mật.
Giải đáp nhanh về HTTPS proxy là gì
Vài câu hỏi thường gặp khi anh em mới tìm hiểu HTTPS proxy là gì và cách chọn mua.
HTTPS proxy có mã hóa lưu lượng không?
Tùy nghĩa. Nếu là HTTP proxy dùng CONNECT thì nội dung vẫn được TLS của website mã hóa đầu cuối. Nếu là proxy bọc TLS chặng đầu thì thêm mã hóa cho đoạn client tới proxy.
HTTP proxy có làm lộ nội dung HTTPS của tôi không?
Không, nếu proxy dùng CONNECT. Proxy chỉ thấy tên host và cổng, không đọc được nội dung bên trong đường hầm TLS.
Khi nào không nên tin một HTTPS proxy?
Khi nó yêu cầu cài chứng chỉ gốc tùy chỉnh và không phải thiết bị do tổ chức của anh em quản lý. Đó là proxy chặn TLS, đọc được mọi thứ.
Cào dữ liệu nên chọn HTTP hay HTTPS proxy?
Nhãn giao thức ít quan trọng. Hãy nhìn loại IP nền, độ sạch của IP và khả năng xoay, đó mới là yếu tố quyết định tỉ lệ thành công.
HTTPS proxy có nhanh hơn HTTP proxy không?
Không đáng kể. Khi carry HTTPS qua CONNECT, proxy chỉ chuyển byte thô nên tốc độ tương đương. Lớp TLS chặng đầu nếu có thì thêm một chút chi phí bắt tay ban đầu.
Có cần HTTPS proxy để đăng nhập tài khoản không?
Không bắt buộc. Website đăng nhập đã dùng HTTPS nên thông tin đăng nhập được mã hóa đầu cuối. Lớp TLS chặng đầu chỉ hữu ích khi anh em ở mạng công cộng và proxy dùng xác thực user và mật khẩu.
Tóm lại, HTTPS proxy là gì phụ thuộc anh em hiểu theo nghĩa nào: HTTP proxy dùng CONNECT để mở HTTPS thì đã giữ mã hóa đầu cuối sẵn, còn proxy bọc TLS chặng đầu chỉ thêm mã hóa cho đoạn client tới proxy và chỉ cần trên mạng không tin cậy. Tránh xa proxy chặn TLS đòi cài chứng chỉ lạ. Nếu anh em cần proxy hỗ trợ đủ giao thức trên IP sạch, hãy liên hệ Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam.


