
HTTP Range tải tiếp qua proxy và kiểm checksum
HTTP Range tải tiếp qua proxy chỉ an toàn khi phần tải sau thuộc đúng biểu diễn và phiên bản tệp đang giữ. Response 206 chưa đủ để cho phép nối byte. Bài này kiểm offset, Content-Range, If-Range và checksum bằng tệp lab biết trước nội dung, rồi phân loại trường hợp phải tải lại. Cùng ProxyVN kiểm tra đầu vào, đối chiếu kết quả và nhận biết giới hạn trước khi áp dụng.
HTTP Range tải tiếp qua proxy cần một hợp đồng về byte
Tải tiếp nghĩa là giữ một phần tệp đã nhận và yêu cầu phần còn thiếu. Offset được tính trên biểu diễn byte cụ thể, không phải số ký tự hoặc số dòng. Nếu biểu diễn thay đổi giữa hai lượt, phép nối có thể tạo tệp dài đúng nhưng nội dung sai.
Với tệp lab, anh em biết toàn bộ byte nguồn và checksum trước khi thử. Chọn một điểm dừng giữa tệp, lưu phần đầu rồi yêu cầu phần sau. Kết quả cuối phải khớp cả kích thước và hash nguồn, không chỉ mở được bằng một ứng dụng.
Hướng dẫn Range requests của MDN cung cấp ngữ nghĩa cơ bản về yêu cầu dải byte. Phần triển khai trong bài là thiết kế client nhỏ cho một dải liên tục. Nó không phải thư viện tải song song hoặc bộ xử lý multipart tổng quát.
Chọn đơn vị trước khi gửi request
Ví dụ phần đầu dài 1.024 byte có các vị trí từ 0 đến 1.023. Phần tiếp theo bắt đầu ở 1.024, không phải 1.025. Sai một byte ở ranh giới có thể gây thiếu hoặc lặp dữ liệu mà độ dài tổng vẫn gần đúng.
Một tệp văn bản tiếng Việt không nên được mở theo chế độ text để lấy offset resume. Hệ thống có thể chuyển đổi xuống dòng hoặc mã hóa khi ghi. Dùng binary và lấy kích thước byte thực trên đĩa cho phần đã được xác nhận hợp lệ.
Offset cũng không nên lấy từ một biến đếm request hoặc phần trăm giao diện. Chỉ byte đã ghi thành công và thuộc phần được giữ mới được tính vào điểm tiếp tục. Nếu tiến trình dừng giữa lúc ghi, cần xác minh trạng thái tệp tạm trước khi tạo Range mới.
HTTP Range tải tiếp qua proxy với bộ tệp tự tạo
Bộ thử nên có một tệp đủ dài để chia phần nhưng nhỏ để người nhận tái hiện nhanh. Sinh byte theo công thức cố định giúp biết checksum mà không tải dữ liệu bên ngoài. Giữ phiên bản nội dung trong manifest cùng validator lab.
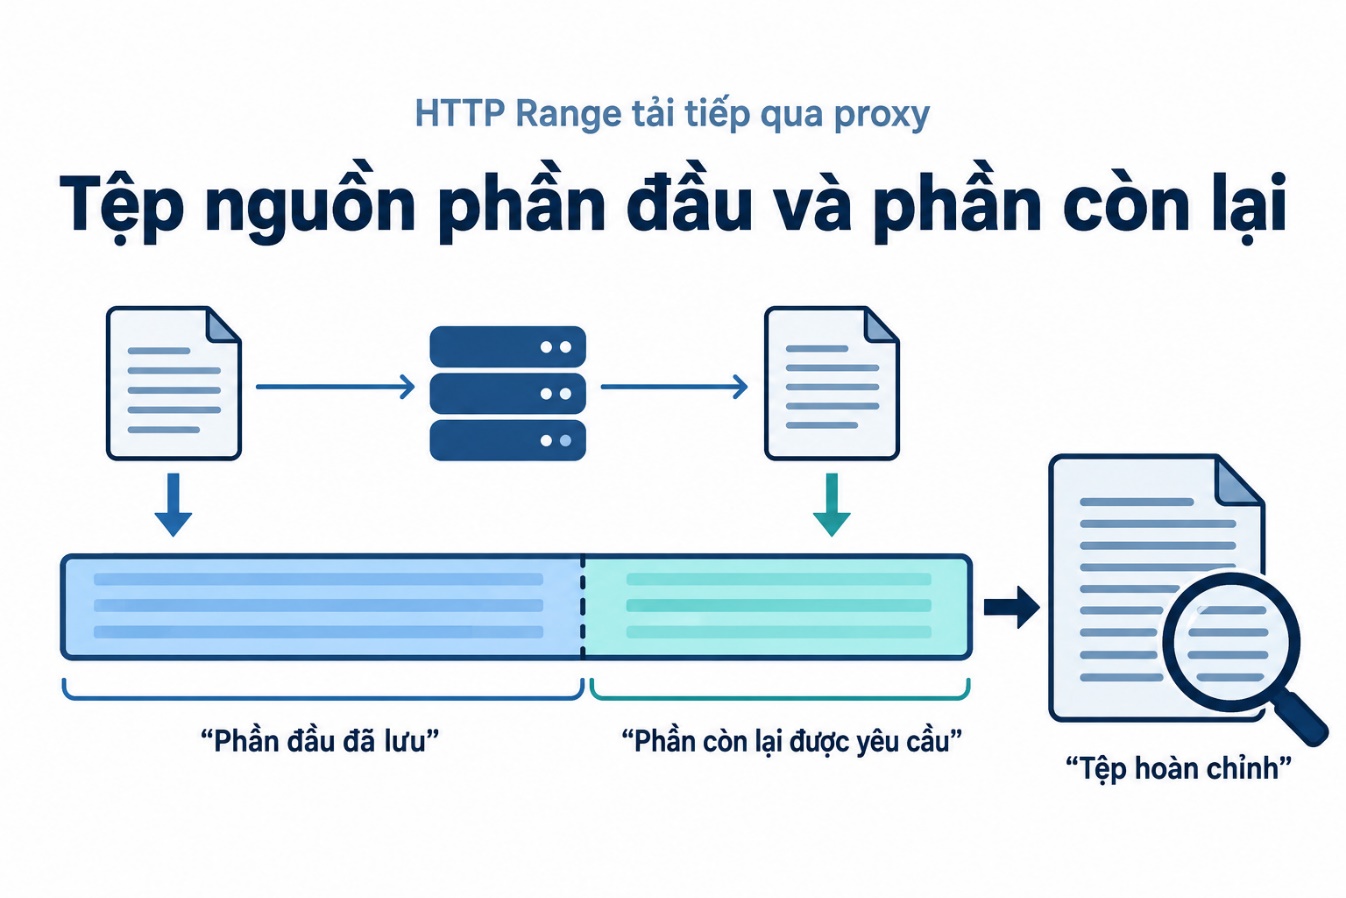
Tệp nguồn phần đầu và phần còn lại
Tạo phần đầu và kỳ vọng đầu ra
Đoạn mã sau tạo nguồn byte tự thân, giữ phần đầu rồi nối một phần sau giả lập. Nó chỉ kiểm logic ghép và hash, chưa kiểm HTTP. Ca HTTP cần server thực trả đúng các header để client đối chiếu trước khi ghi tiếp.
from pathlib import Path
import hashlib
source = bytes(range(256)) * 32
offset = 1024
path = Path('download.part')
path.write_bytes(source[:offset])
assert path.stat().st_size == offset
with path.open('ab') as target:
    target.write(source[offset:])
assert path.read_bytes() == source
print(len(source), hashlib.sha256(path.read_bytes()).hexdigest())
Mẫu có cấu trúc lặp để kiểm thứ tự byte, không đại diện cho độ nén của một tệp thật. Không dùng nó làm benchmark băng thông. Chọn điểm cắt khác nhau trong bộ thử để tránh một lỗi ghép chỉ vô tình đúng ở ranh giới khối lặp.
Manifest của lần tải nên chứa URL, biểu diễn được chọn, validator nếu có, số byte đã lưu và hash nguồn khi nguồn lab công bố. Với production, không phải lúc nào cũng biết hash toàn tệp trước. Khi thiếu, cần nêu mức kiểm toàn vẹn thực đạt thay vì tự tạo một bảo đảm tương đương.
Dựng ba hành vi server riêng
Hành vi đầu là nhận Range hợp lệ và trả 206 cùng phần byte đúng. Hành vi thứ hai cố ý bỏ qua Range, trả 200 với toàn bộ tệp. Hành vi thứ ba thay phiên bản nguồn để client gặp validator không còn phù hợp.
Ba hành vi này giúp bộ kiểm phát hiện các nhánh quyết định, không chỉ đường thành công. Nếu client nối cả response 200 vào phần đầu đã giữ, test phải thất bại bằng checksum. Đây là lỗi cần bắt trước khi áp dụng cho tệp lớn khó kiểm bằng mắt.
Server lab nên ghi Range và If-Range nhận được, status đã phát cùng tổng chiều dài nguồn. Không cần log nội dung tệp nếu dữ liệu đã biết. Với proxy lab, thêm log đường đi để biết request không bị bypass ngoài ý muốn.
HTTP Range tải tiếp qua proxy khi đọc 206 và Content-Range
Status 206 cho biết server trả nội dung một phần theo ngữ cảnh yêu cầu. Client vẫn cần kiểm dải thực nhận và tổng chiều dài. Một phần bắt đầu ở offset khác không được nối vào tệp hiện tại chỉ vì cùng status.
Kiểm điểm bắt đầu trước khi mở chế độ append
Nếu đang giữ n byte liên tục từ đầu tệp, phần tiếp theo phải bắt đầu đúng n trong chiến lược một dải của bài. Kiểm Content-Range theo cú pháp được hỗ trợ, so điểm đầu và độ dài body. Chỉ sau khi các điều kiện phù hợp mới đưa dữ liệu vào nhánh ghi tiếp.
Đừng trích số bằng cách lấy mọi chữ số trong header rồi đoán vị trí. Giá trị có đơn vị, điểm đầu, điểm cuối và tổng theo định dạng xác định. Parser header cần từ chối dữ liệu ngoài phạm vi mà nó hiểu, đặc biệt khi ví dụ chỉ hỗ trợ một dải.
Nếu body ngắn hơn dải đã công bố do kết nối đứt, tệp cuối chưa hoàn tất. Có thể giữ phần hợp lệ theo thiết kế client, nhưng phải cập nhật manifest từ số byte đã ghi thực. Không đánh dấu xong chỉ vì đã nhận header 206 trước đó.
Kiểm độ dài tổng và điều kiện hoàn tất
Khi server công bố tổng, so kích thước cuối với tổng đó sau khi nhận đủ body. Kích thước đúng vẫn cần checksum nếu có kỳ vọng độc lập. Hai phép kiểm phát hiện các lớp lỗi khác nhau: thiếu hoặc thừa byte và thay đổi nội dung.
Nếu không biết tổng, client cần một điều kiện hoàn tất khác theo giao thức và hợp đồng tải. Không hiển thị phần trăm dựa trên số byte giả định. Với ứng dụng cần chứng nhận tệp đầy đủ, thiếu thông tin tổng hoặc hash có thể là một giới hạn cần báo.
Một response multipart chứa nhiều dải không thuộc parser một dải đơn giản. Nếu nhận Content-Type tương ứng, từ chối hoặc chuyển sang thư viện có hỗ trợ được kiểm. Không ghi nguyên body multipart vào tệp đích vì nó còn có phần ranh giới và metadata.
HTTP Range tải tiếp qua proxy với If-Range và phiên bản tệp
Một tệp có thể đổi sau khi phần đầu đã được tải. Nối phần đầu cũ với phần sau mới có thể tạo dữ liệu không tồn tại ở nguồn tại bất kỳ thời điểm nào. Validator giúp client yêu cầu phần sau trong điều kiện phù hợp, theo ngữ nghĩa của If-Range.
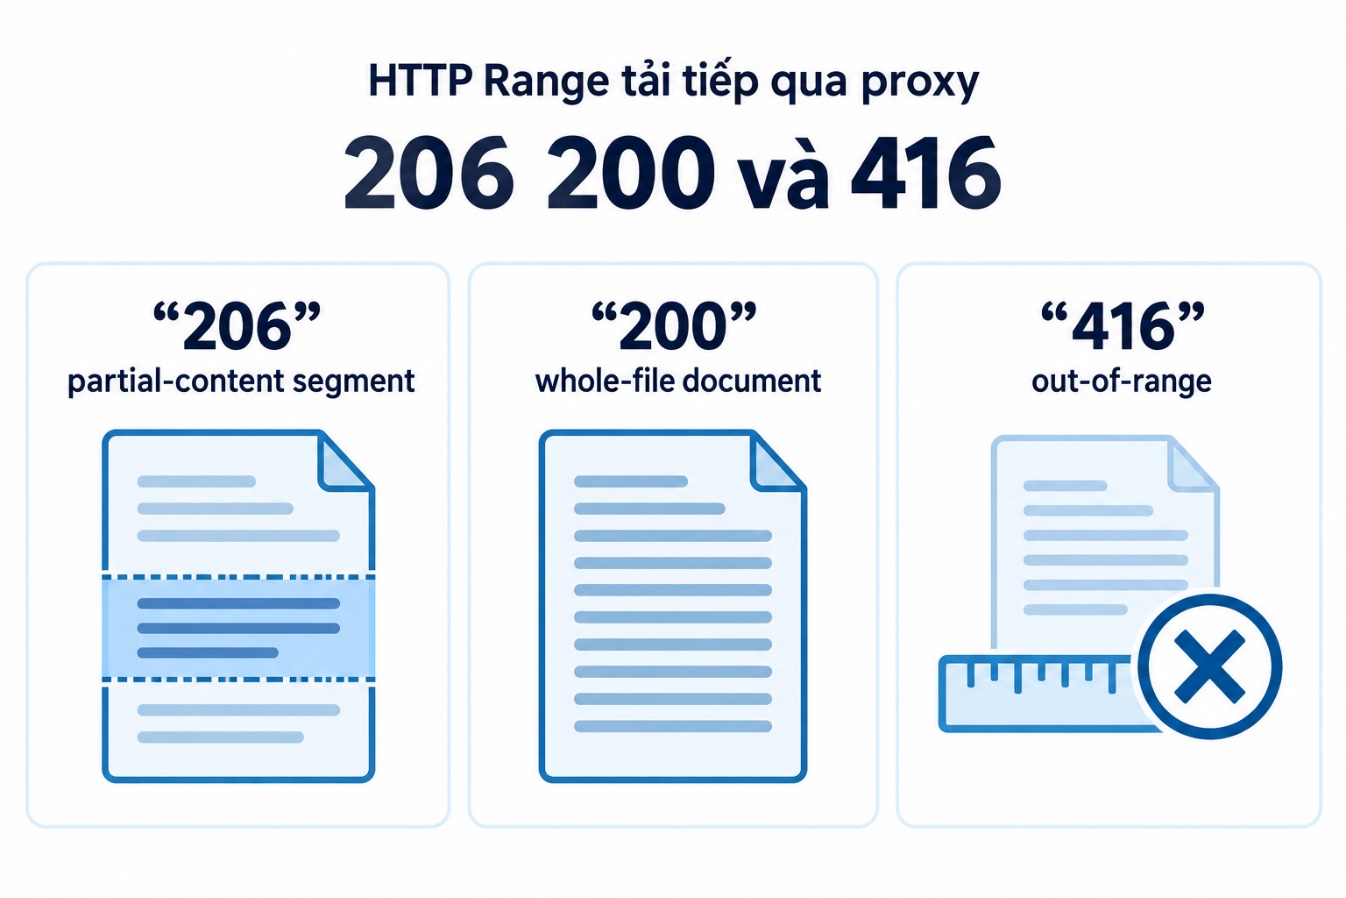
206 200 và 416
Response |
Hành động client một dải |
Điều cần đối chiếu |
|---|---|---|
206 đúng offset |
Có thể ghi tiếp sau kiểm |
Validator, dải và số byte |
200 toàn tệp |
Tải lại vào tệp mới |
Không nối vào phần cũ |
416 |
Kiểm lại phần đã giữ |
Tổng hiện tại và trạng thái nguồn |
206 sai điểm đầu |
Dừng nhánh append |
Lỗi dải hoặc khác hợp đồng |
Giữ validator cùng phần đầu
ETag được dùng theo ngữ nghĩa và độ mạnh phù hợp của chuẩn. Không tự bỏ tiền tố hoặc dấu ngoặc để biến một validator không phù hợp thành giá trị cho resume. If-Range là tài liệu cần đọc trước khi chọn điều kiện theo ETag hoặc ngày.
Trong lab, dùng hai phiên bản byte có validator khác nhau. Tải phần đầu của bản một rồi yêu cầu tiếp khi origin đã chuyển sang bản hai. Client phải đi vào nhánh tải lại khi điều kiện không còn khớp, không cố giữ phần đầu chỉ để tiết kiệm một ít byte.
Thời điểm sửa đổi có độ phân giải và ý nghĩa theo hệ thống nguồn. Không dùng mtime tệp cục bộ của phần tải làm Last-Modified của tài nguyên từ xa. Manifest cần giữ metadata nhận từ nguồn, không trộn với thời điểm client ghi tệp.
Không tự coi cùng URL là cùng tệp
URL tải có thể chứa phiên, chữ ký hoặc trỏ đến một bản tài liệu cập nhật. Ngay cả khi đường dẫn giống, byte bên dưới vẫn có thể thay. Vì vậy điều kiện resume phải gắn với biểu diễn và phiên bản, không chỉ tên tệp trên đĩa.
Nếu URL tạm hết hạn, lấy URL mới theo quy trình được dịch vụ hỗ trợ. Sau đó kiểm nó có trỏ đến cùng phiên bản hay phải tải lại. Không dùng proxy để tiếp tục truy cập sau khi quyền hoặc chữ ký hết hiệu lực.
Trước khi mua proxy cho tác vụ tải lớn, xác định nhu cầu tuyến và cách nguồn hỗ trợ resume. Proxy có đường truyền phù hợp không thay cho validator của tệp. Bài này không xác nhận chính sách Range của bất kỳ gateway thương mại nào.
HTTP Range tải tiếp qua proxy với 200 và 416
Server có thể không hỗ trợ hoặc không áp dụng Range cho một request cụ thể. Client phải có nhánh xử lý response toàn tệp. Lỗi phổ biến là luôn mở chế độ append sau khi đã gửi Range, bất kể server thực trả gì.
Response 200 cần nhánh lưu riêng
Nếu nhận toàn bộ tệp, ghi vào tệp tạm mới từ đầu. Khi tải đủ và kiểm toàn vẹn xong mới thay tệp đích theo cơ chế phù hợp. Cách này giữ phần cũ làm đối chứng cho đến khi bản mới được xác nhận, tùy chính sách dung lượng và dữ liệu của dự án.
Không lấy Content-Length mới trừ offset rồi cắt body 200 bằng phỏng đoán. Server có thể đã thay nội dung hoặc biểu diễn. Việc tự bỏ một số byte đầu không giải quyết điều kiện cùng phiên bản mà chỉ che mất nhánh tải lại cần thiết.
Ca test bỏ qua Range phải cho ra cùng tệp nguồn sau khi client tải lại, không được dài hơn nguồn. Dùng hash để phát hiện một client vô tình tạo source[:n] cộng source. Kích thước cuối thường bắt được lỗi này nhưng hash giúp giữ kiểm chứng rõ ràng.
Response 416 cần kiểm trạng thái thay vì xóa mù
Một yêu cầu dải ngoài giới hạn có thể do phần đã giữ lớn hơn tệp hiện tại, offset sai hoặc tệp đã tải đủ. Cần đọc metadata phù hợp và đối chiếu manifest. Không xem mọi 416 là lỗi tạm rồi gửi lại cùng Range vô hạn.
Nếu phần cục bộ đúng bằng chiều dài nguồn và có hash độc lập khớp, tệp có thể đã đầy đủ theo bộ kiểm. Nếu chỉ bằng chiều dài nhưng không có bằng chứng nội dung, kết luận cần hạn chế hơn. Đừng đổi 416 thành thành công chỉ theo một phép so kích thước.
Nếu tệp nguồn đã ngắn hơn, kiểm validator và chuyển sang tải lại theo chính sách. Giữ lý do làm mới trong log để giải thích vì sao lưu lượng tăng. Một vòng retry không có thay đổi đầu vào sẽ không tự sửa offset đã sai.
HTTP Range tải tiếp qua proxy khi nén và nhiều worker
Resume trên biểu diễn nén dễ làm nhầm offset giữa byte trên đường truyền và byte sau giải nén. Với client tự giải mã, số byte lưu có thể khác số byte server dùng để hiểu Range. Giữ biểu diễn nhất quán hoặc chọn chiến lược đơn giản hơn cho loại tệp đang tải.
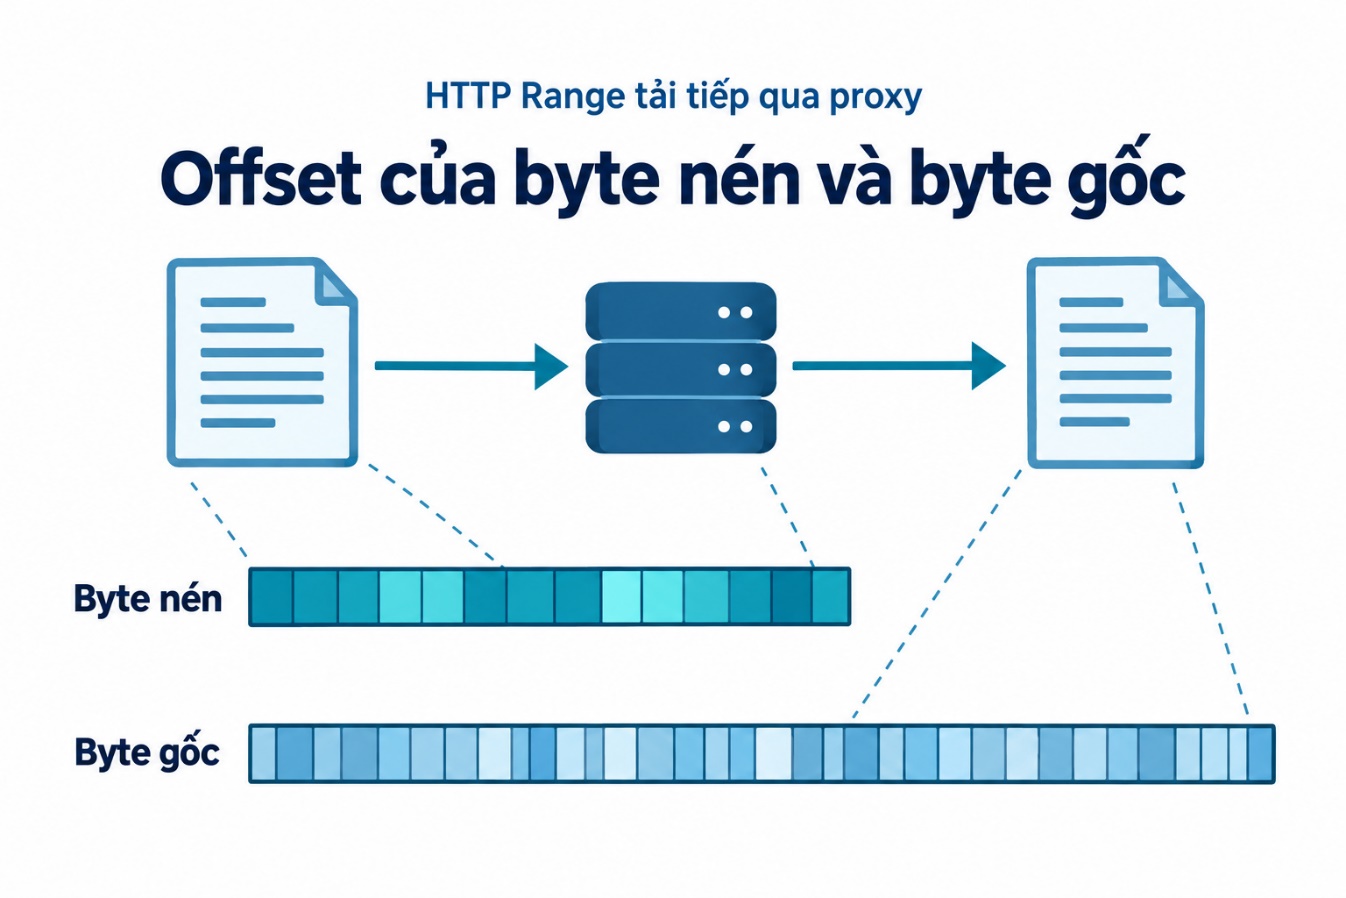
Offset của byte nén và byte gốc
Chọn identity khi hợp đồng tải yêu cầu byte ổn định
Nếu nguồn cho phép, request identity giúp bộ kiểm một dải dễ giải thích hơn. Tuy nhiên server có thể có chính sách riêng, nên vẫn kiểm Content-Encoding thực nhận. Không xem header đã gửi là bằng chứng nguồn đã làm đúng lựa chọn mong muốn.
Nếu buộc giữ payload nén, lưu raw byte và offset theo đúng payload đó. Việc giải nén có thể diễn ra sau khi tệp đã hoàn tất và được kiểm. Không nối các đoạn đã giải nén riêng nếu codec hoặc định dạng không hỗ trợ cách chia như anh em giả định.
Một phép nén lại ở trung gian có thể làm payload thay đổi dù văn bản sau khôi phục giống. Điều đó ảnh hưởng resume dựa trên byte nén. Khi nghi ngờ, so metadata và hash ở cùng tầng thay vì trộn hash HTML với offset tệp gzip.
Tránh hai worker cùng append một tệp
Thiết kế một dải liên tục nên có một chủ sở hữu tệp tạm ở mỗi thời điểm. Hai worker cùng tính offset rồi ghi tiếp có thể gây lặp hoặc đảo thứ tự dữ liệu. Khóa công việc và manifest cần được cập nhật theo cơ chế phù hợp với hệ thống lưu.
Tải song song nhiều dải là chiến lược khác. Nó cần bản đồ đoạn, kiểm ranh giới không chồng hoặc thiếu và cách ghép theo thứ tự. Không mở rộng ví dụ append đơn bằng cách thêm thread rồi cho mỗi thread ghi vào cùng cuối tệp.
Nếu tiến trình crash, lần chạy sau phải xác định phần nào đã ghi bền vững. Một checkpoint đi trước byte trên đĩa có thể bỏ qua dữ liệu; checkpoint đi sau có thể khiến tải lặp. Chọn ranh giới cập nhật và kiểm phục hồi bằng ca dừng có chủ đích trong lab.
HTTP Range tải tiếp qua proxy và checklist nghiệm thu
Nghiệm thu cần bao phủ đúng dải, nguồn thay đổi và response không phải một phần. Tệp tự tạo giúp mọi ca có kỳ vọng độc lập. Log nên đủ để người nhận hiểu quyết định append, restart hoặc dừng mà không cần đoán từ tên tệp.
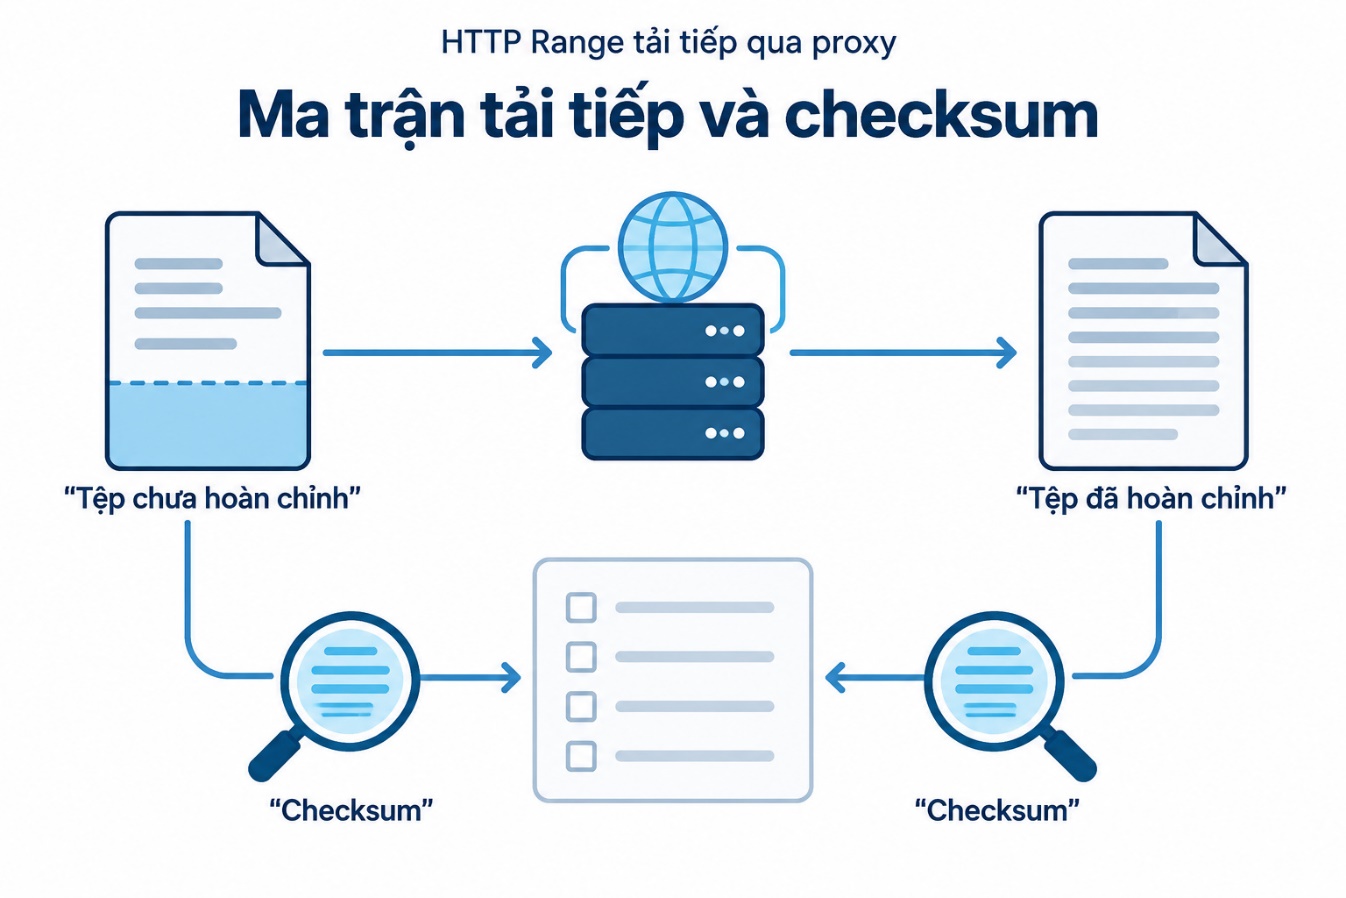
Ma trận tải tiếp và checksum
Những ca cần có trong bộ thử
Ca đầu tải phần đầu rồi tiếp tục đúng offset, kiểm toàn bộ byte và hash. Ca thứ hai yêu cầu từ một offset khác để bộ kiểm từ chối phần không khớp. Ca thứ ba cho server trả 200 và xác nhận client ghi lại từ đầu thay vì nối.
Ca thứ tư thay validator sau phần đầu, kiểm nhánh tải lại. Ca thứ năm yêu cầu offset vượt chiều dài và kiểm phản ứng với 416. Ca thứ sáu cắt kết nối giữa body để xác nhận tệp chưa được đánh dấu hoàn tất chỉ từ status 206.
Lặp ít nhất một ca qua proxy lab có log và một ca direct. Hai đường phải cho cùng byte cuối trong cùng điều kiện nguồn. Nếu khác, giữ nguyên input và kiểm từng hop; không đổi đồng thời codec, URL và proxy làm mất khả năng so sánh.
Biên bản đầu ra có thể kiểm lại
Ghi kích thước nguồn, offset, Range gửi, status nhận, Content-Range và checksum cuối. Thêm validator cùng biểu diễn được chọn nếu ca có dùng. Với tệp lỗi, giữ lý do từ chối và kích thước phần hợp lệ theo chính sách lưu của dự án.
Đường dẫn nguồn và tệp tạm cần nằm trong phạm vi công việc. Không ghi đè một tệp người dùng đã có chỉ vì tên giống ví dụ. Dùng thư mục lab riêng và tên phân biệt phần đang tải với tệp hoàn tất để giảm nhầm lẫn khi bàn giao.
Tài liệu Range và Content-Range giúp kiểm cú pháp. Quy tắc chấp nhận tệp vẫn cần gắn với output thực của lab, không chỉ dựa vào việc request đã mang đúng header.
Kiểm tính đúng ở nhiều điểm cắt
Một điểm cắt trùng ranh giới khối lặp có thể làm một số lỗi khó phát hiện hơn. Chọn thêm offset lẻ, gần cuối tệp và ngay sau byte đầu. Với mỗi điểm, phép nối phải trả cùng nguồn, không thiếu hoặc lặp một byte.
Ca offset bằng không nên được xử lý nhất quán với chiến lược tải mới. Ca tệp rỗng cũng cần trạng thái riêng nếu ứng dụng có thể gặp. Đừng giả định luôn có ít nhất một byte rồi để parser Content-Range hoặc phép tính phần trăm chia cho không.
Trong nguồn có dữ liệu thay đổi thường xuyên, xác định chính sách tối đa bao nhiêu lần làm mới trước khi dừng. Nếu mỗi lượt resume lại gặp bản mới, cần một snapshot ổn định hoặc phương thức tải khác được nguồn hỗ trợ. Retry liên tục chỉ tăng tải mà không tạo được một tệp nhất quán.
Giới hạn của bài và việc cần kiểm thêm
Lab một dải không đo hiệu suất Internet, không thử multipart và không xác nhận resume qua mọi CDN. Nó tập trung vào quyết định an toàn trước khi nối byte. Khi đưa vào hệ thống thật, chạy lại cùng ca với client và kiểu lưu tệp thực tế.
Nếu nguồn công bố checksum chính thức, lưu thuật toán và giá trị kèm metadata tải. Không đổi thuật toán hoặc rút ngắn giá trị rồi gọi hai phép so là tương đương. Với dữ liệu quan trọng, quy trình xác minh phải được xác định bởi yêu cầu của dự án và khả năng nguồn cung cấp.
Sau khi hoàn tất, đóng kết nối và dọn tệp tạm theo chính sách đã chọn. Giữ báo cáo có hash để lần chạy sau biết tệp nào đã được nghiệm thu. Không đưa tệp tải dở vào bước trích xuất chỉ vì nó có phần mở rộng mong muốn.
Thiết kế client một dải theo máy trạng thái
Client có thể chia công việc thành các trạng thái mới, đang tải, chờ tiếp tục, cần làm mới và hoàn tất. Mỗi trạng thái cần một điều kiện chuyển cụ thể. Tệp tồn tại trên đĩa chỉ cho biết có byte, không cho biết nó thuộc trạng thái nào trong quy trình.
Khi bắt đầu mới, tạo manifest và tệp phần trong cùng namespace công việc. Khi bị ngắt, ghi số byte đã lưu cùng metadata nguồn mà lần tải đang dùng. Khi chạy lại, kiểm tệp thực khớp manifest trước khi gửi yêu cầu từ offset đó.
Nếu kích thước tệp nhỏ hơn checkpoint, không được tiếp tục từ checkpoint vì sẽ bỏ mất byte. Nếu kích thước lớn hơn, cần chính sách xác định đoạn cuối có hợp lệ hay phải cắt về điểm đã xác nhận. Quyết định này phải được kiểm với ca crash, không nên dựa vào cảm giác tệp có vẻ đủ.
Trạng thái hoàn tất chỉ được đặt sau khi các điều kiện toàn vẹn đã qua. Với lab biết trước nguồn, điều kiện là cùng byte và cùng hash. Với production thiếu hash, ghi rõ tiêu chí còn lại như chiều dài và validator để người dùng biết giới hạn của nhãn hoàn tất.
Quản lý thay đổi ở chuỗi chuyển hướng
Một URL ban đầu có thể chuyển hướng đến máy chủ tải tệp. Client cần biết metadata resume thuộc tài nguyên cuối nào và các lần sau có còn cùng biểu diễn không. Không lưu validator của một response chuyển hướng rồi dùng nó như validator của tệp đích.
Nếu URL ký được làm mới giữa hai lượt, đừng ghi toàn bộ token vào báo cáo chia sẻ. Có thể giữ host, đường dẫn đã che phần nhạy cảm và mã phiên tải nội bộ. Thông tin đủ đối chiếu phiên bản không nhất thiết phải chứa bí mật truy cập.
Chính sách chuyển tiếp credentials qua host mới cần theo HTTP client và dịch vụ đang dùng. Không thêm header Authorization vào mọi hop để khắc phục một lần tải lỗi. Đây là vấn đề quyền và đích nhận thông tin, khác với cơ chế Range của body.
Khi chain chuyển hướng khác giữa direct và proxy, giữ log từng bước để điều tra. Hai kết quả hash khác có thể do đích cuối khác phiên bản, chưa đủ chứng minh proxy làm biến đổi byte. Chỉ so sau khi đã khóa được các điều kiện nguồn liên quan.
Thử lỗi ghi đĩa cùng lỗi mạng
Tải dở không chỉ xuất phát từ socket. Ổ đĩa hết chỗ hoặc quyền ghi đổi có thể khiến body đã nhận nhưng chưa được lưu đủ. Bộ đếm mạng không được dùng thay số byte đã ghi bền vững theo thiết kế lưu của client.
Ca ghi lỗi có thể được mô phỏng bằng một lớp writer tự tạo dừng sau một lượng byte, không cần làm đầy ổ đĩa thật. Client phải để trạng thái chưa hoàn tất và giữ lý do ở lớp lưu. Không thử xóa tệp người dùng hoặc thay quyền thư mục dùng chung để tạo sự cố.
Sau lỗi ghi, đóng response và tệp theo cơ chế cleanup đã chọn. Nếu tiếp tục đọc mạng mà không còn nơi ghi, tiến trình có thể tiêu tốn tài nguyên vô ích. Quyết định dừng hoặc chuyển sang nơi lưu khác cần được hiển thị như một nhánh nghiệp vụ có kiểm soát.
Sổ đối soát cho một lượt tải nhiều lần
Giữ một dòng cho mỗi lần thử thay vì chỉ một dòng cuối thành công. Sổ nên cho biết offset bắt đầu, byte thực ghi, status và lý do chuyển trạng thái. Nhờ đó có thể giải thích tệp đã được tạo từ những đoạn nào khi điều tra về sau.
Không cộng mọi byte tải thành kích thước tệp cuối. Lượt phải tải lại từ đầu có thể làm tổng byte mạng lớn hơn kích thước tài nguyên. Hai chỉ số phục vụ câu hỏi khác nhau và cần tên cột khác nhau trong báo cáo vận hành.
Trước khi thay tệp đích, kiểm không có worker khác đang dùng bản tạm. Việc đổi tên nên là bước cuối có chủ sở hữu rõ ràng, sau khi đóng writer và ghi đủ kết quả nghiệm thu.
Chỉ nối byte sau khi kiểm đúng dải và đúng phiên bản; gửi Range không có nghĩa server đã chấp nhận resume.
Anh em hãy lưu dữ liệu mẫu cùng cấu hình và kết quả đối chiếu để lần cập nhật sau có cơ sở kiểm lại. Tham khảo thêm tại Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam. Bắt đầu từ phạm vi nhỏ và tiêu chí rõ ràng khi triển khai HTTP Range tải tiếp qua proxy.


