
ERR_SSL_VERSION_OR_CIPHER_MISMATCH: Nguyên nhân và cách sửa
ERR_SSL_VERSION_OR_CIPHER_MISMATCH là lỗi Chrome báo khi trình duyệt và máy chủ không tìm được phiên bản TLS hoặc bộ mã hoá chung để thiết lập kết nối HTTPS. Trên màn hình anh em thấy dòng "Trang web này không thể cung cấp kết nối bảo mật" kèm câu "máy khách và máy chủ không hỗ trợ phiên bản giao thức SSL hoặc bộ mật mã chung". Lỗi có thể đến từ phía người dùng (trình duyệt quá cũ, Windows 7, phần mềm chặn HTTPS, proxy can thiệp TLS kiểu cũ) hoặc phía chủ website (chỉ bật TLS cũ, chứng chỉ chưa phủ tên miền phụ trên Cloudflare, cấu hình bộ mã hoá sai). Bài này ProxyVN chỉ cách xác định lỗi ở phía nào và sửa đúng chỗ. Xem thêm dịch vụ tại ProxyVN.
Ý nghĩa của ERR_SSL_VERSION_OR_CIPHER_MISMATCH
Mỗi kết nối HTTPS bắt đầu bằng bắt tay TLS. Trình duyệt gửi lời chào gồm danh sách phiên bản TLS mà nó hỗ trợ và danh sách bộ mã hoá (cipher suite) nó chấp nhận. Máy chủ chọn một phiên bản và một bộ mã hoá có trong cả hai danh sách. Nếu không có điểm chung, bắt tay thất bại, Chrome báo ERR_SSL_VERSION_OR_CIPHER_MISMATCH.
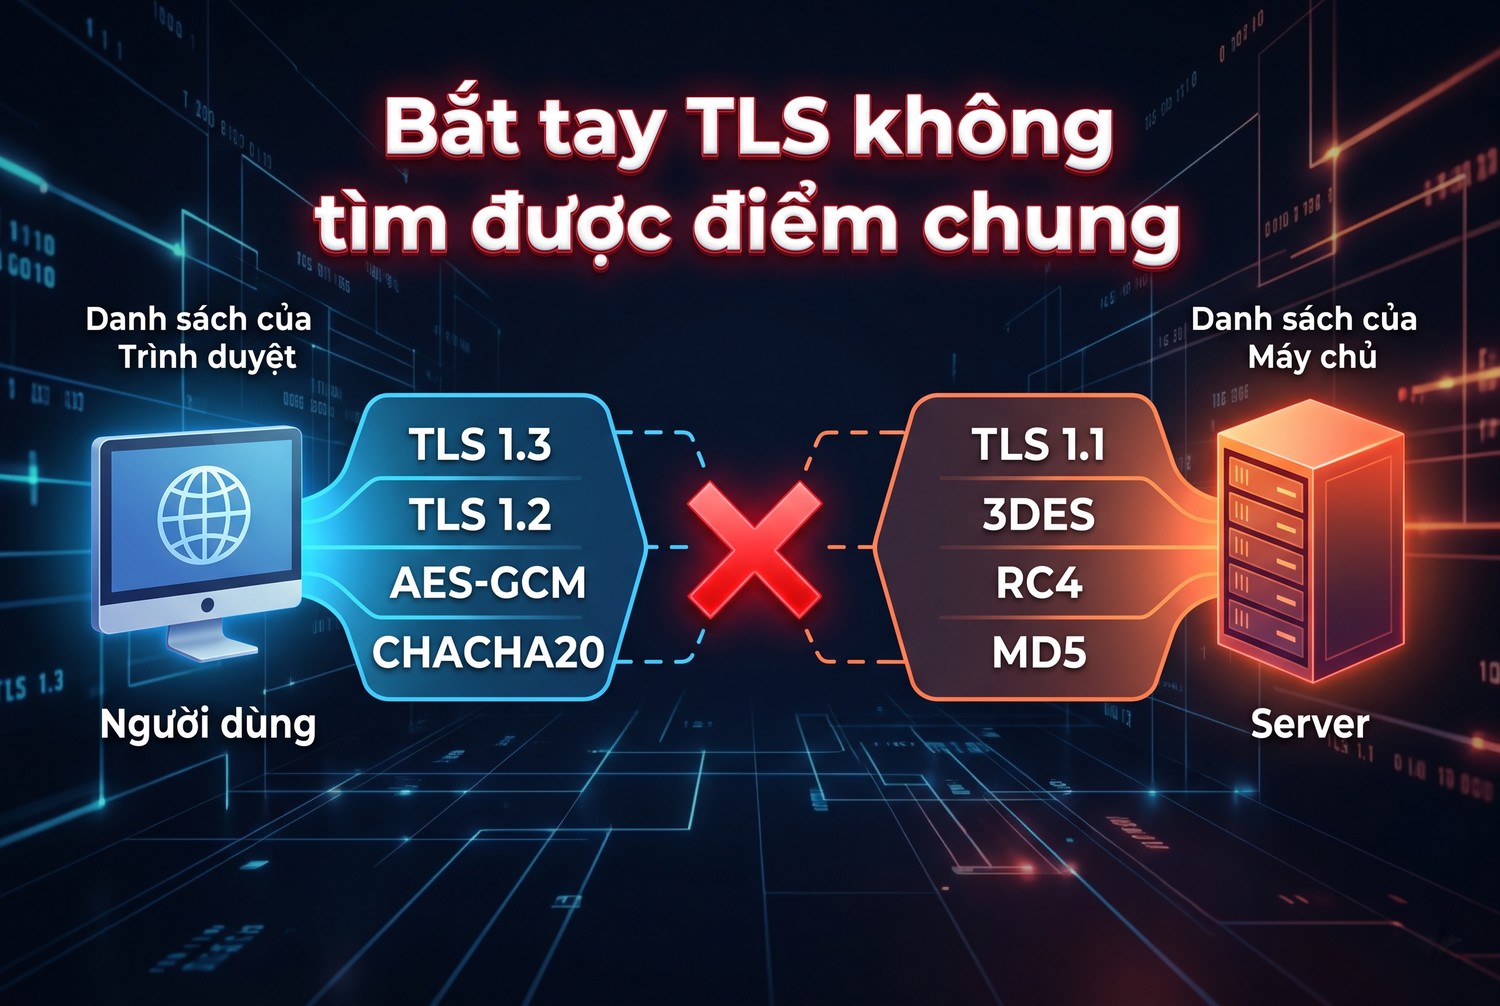
Bắt tay TLS không tìm được điểm chung
Phiên bản TLS hiện nay
Phiên bản |
Tình trạng |
|---|---|
SSL 2.0, SSL 3.0 |
Đã bỏ từ lâu, không trình duyệt nào hỗ trợ |
TLS 1.0, TLS 1.1 |
Chrome, Firefox, Edge, Safari đã bỏ từ năm 2020 |
TLS 1.2 |
Đang dùng rộng rãi, mức tối thiểu nên có |
TLS 1.3 |
Bản mới nhất, nhanh hơn, được khuyến nghị |
Máy chủ chỉ bật TLS 1.0 hoặc 1.1 sẽ gặp lỗi này với mọi trình duyệt hiện đại. Ngược lại, trình duyệt quá cũ chỉ biết TLS 1.0 sẽ gặp lỗi với máy chủ chỉ bật TLS 1.2 trở lên.
Bộ mã hoá là gì
Bộ mã hoá là tổ hợp thuật toán trao đổi khoá, xác thực, mã hoá dữ liệu và kiểm tra toàn vẹn. Ví dụ TLS_AES_128_GCM_SHA256 của TLS 1.3 hay ECDHE-RSA-AES128-GCM-SHA256 của TLS 1.2. Trình duyệt hiện đại đã bỏ các bộ yếu như RC4, 3DES, các bộ không có forward secrecy. Máy chủ chỉ bật các bộ cũ sẽ không bắt tay được.
Mozilla có bộ khuyến nghị cấu hình TLS chia ba mức hiện đại, trung gian và cũ, kèm danh sách bộ mã hoá cho từng mức tại trang Server Side TLS.
Phân biệt ERR_SSL_VERSION_OR_CIPHER_MISMATCH với các lỗi SSL khác
Chrome có nhiều lỗi SSL, dễ nhầm lẫn. Đọc đúng mã là đi đúng hướng.
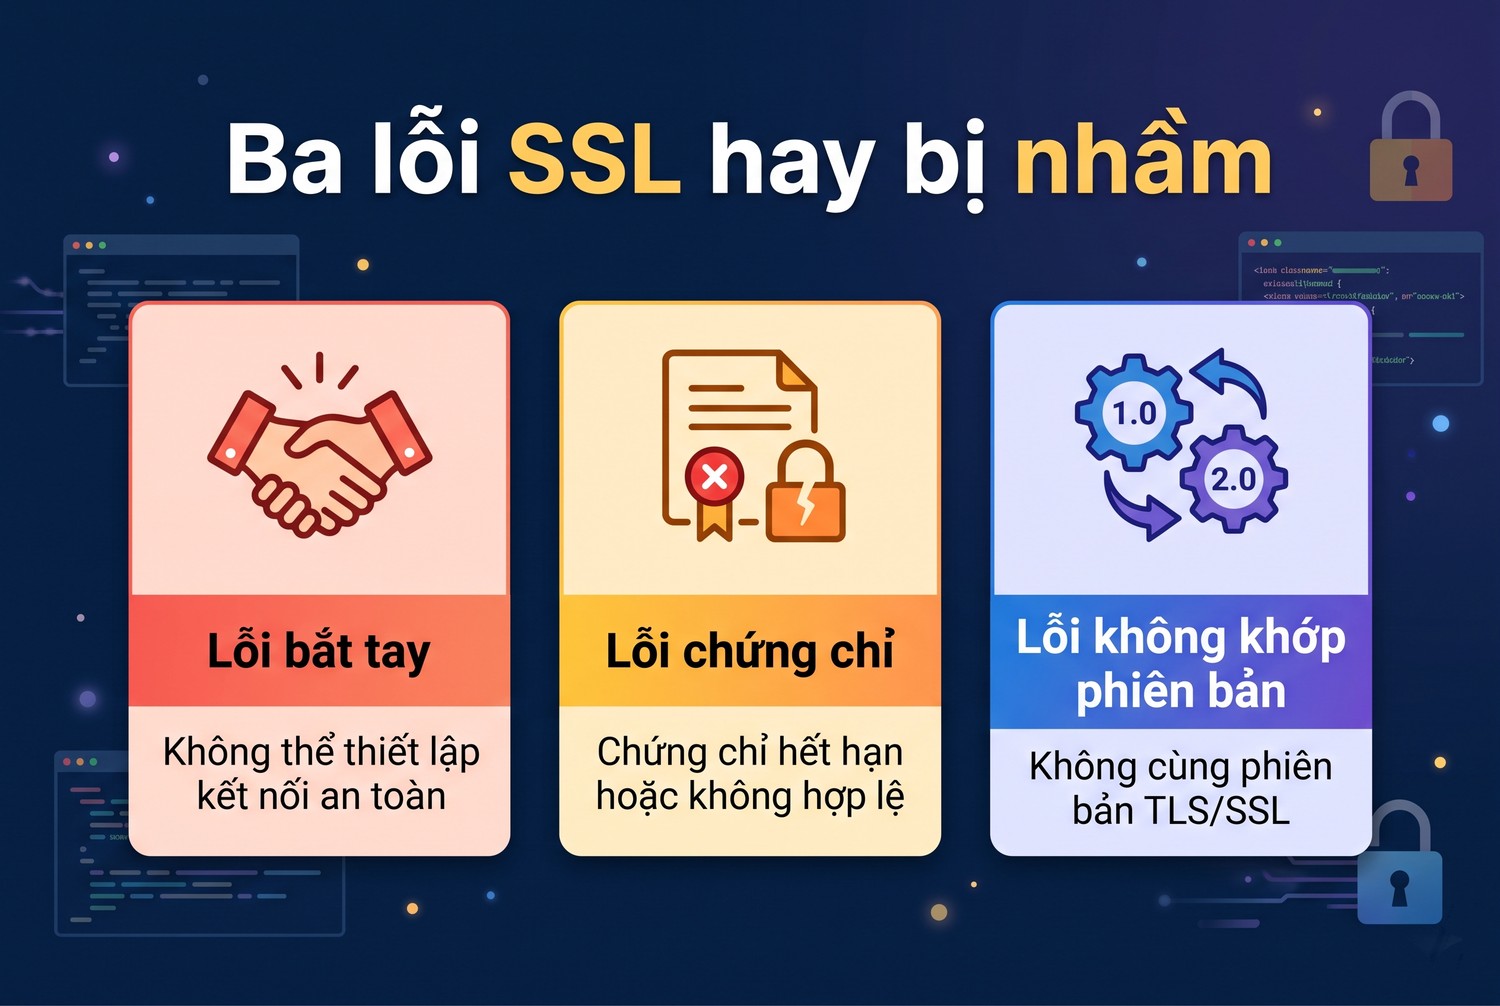
Ba lỗi SSL hay bị nhầm
Mã lỗi |
Bản chất |
Hướng sửa |
|---|---|---|
ERR_SSL_VERSION_OR_CIPHER_MISMATCH |
Không có phiên bản TLS hoặc bộ mã hoá chung |
Cập nhật trình duyệt, sửa cấu hình TLS máy chủ |
ERR_SSL_PROTOCOL_ERROR |
Bắt tay TLS hỏng do dữ liệu không hợp lệ |
Kiểm tra proxy, phần mềm chặn HTTPS, giờ hệ thống |
NET::ERR_CERT_... |
Chứng chỉ không hợp lệ, hết hạn, sai tên miền |
Kiểm tra giờ máy, chứng chỉ của site |
Lỗi bắt tay hỏng có bài riêng: lỗi ERR_SSL_PROTOCOL_ERROR. Lỗi chứng chỉ với màn hình cảnh báo đỏ có bài kết nối của bạn không phải là kết nối riêng tư. Bài này chỉ nói về lỗi không khớp phiên bản và bộ mã hoá.
Nguyên nhân ERR_SSL_VERSION_OR_CIPHER_MISMATCH phía người dùng
Nếu chỉ máy mình gặp lỗi, còn máy khác vào cùng trang bình thường, lỗi nằm ở phía máy mình.
Trình duyệt quá cũ
Chrome đời cũ không có TLS 1.3, thiếu các bộ mã hoá mới. Hiện nay hầu như mọi máy chủ đều hỗ trợ TLS 1.2 nên trình duyệt cũ vẫn vào được, nhưng vài máy chủ chỉ bật TLS 1.3 sẽ từ chối. Vào chrome://settings/help để cập nhật.
Windows 7 và hệ điều hành cũ
Một số ứng dụng trên Windows dùng thư viện mã hoá của hệ điều hành (Schannel). Windows 7 thiếu TLS 1.3 và nhiều bộ mã hoá mới. Chrome có thư viện riêng nên ít bị ảnh hưởng, nhưng Chrome đã ngừng hỗ trợ Windows 7 từ năm 2023, các bản cuối không còn được cập nhật. Máy Windows 7 sẽ gặp lỗi ngày càng nhiều.
Phần mềm chặn HTTPS
Phần mềm diệt virus, phần mềm lọc nội dung, phần mềm quản lý của công ty có thể đứng giữa trình duyệt và máy chủ để quét HTTPS. Trình duyệt bắt tay với phần mềm, phần mềm bắt tay lại với máy chủ. Nếu phần mềm dùng thư viện TLS cũ, nó không bắt tay được với máy chủ chỉ hỗ trợ TLS mới, rồi trả lỗi cho trình duyệt. Tắt tạm tính năng quét HTTPS để thử.
Proxy can thiệp TLS kiểu cũ
Proxy công ty có tính năng giải mã HTTPS (SSL inspection) cũng đứng giữa như phần mềm diệt virus. Thiết bị proxy cũ chưa cập nhật có thể không hỗ trợ TLS 1.3 hay các bộ mã hoá máy chủ yêu cầu. Proxy thông thường chỉ mở đường hầm CONNECT, không đụng vào TLS, nên không gây lỗi này. Khác biệt giữa hai kiểu có trong bài proxy SSL là gì.
Cờ thử nghiệm trong Chrome
Một số người từng bật cờ thử nghiệm trong chrome://flags liên quan tới TLS, rồi quên. Vào chrome://flags, bấm Reset all để đặt lại mọi cờ về mặc định.
Nguyên nhân ERR_SSL_VERSION_OR_CIPHER_MISMATCH phía chủ website
Nếu mọi người đều gặp lỗi với cùng một trang, kể cả trên máy, mạng khác nhau, lỗi nằm ở máy chủ.
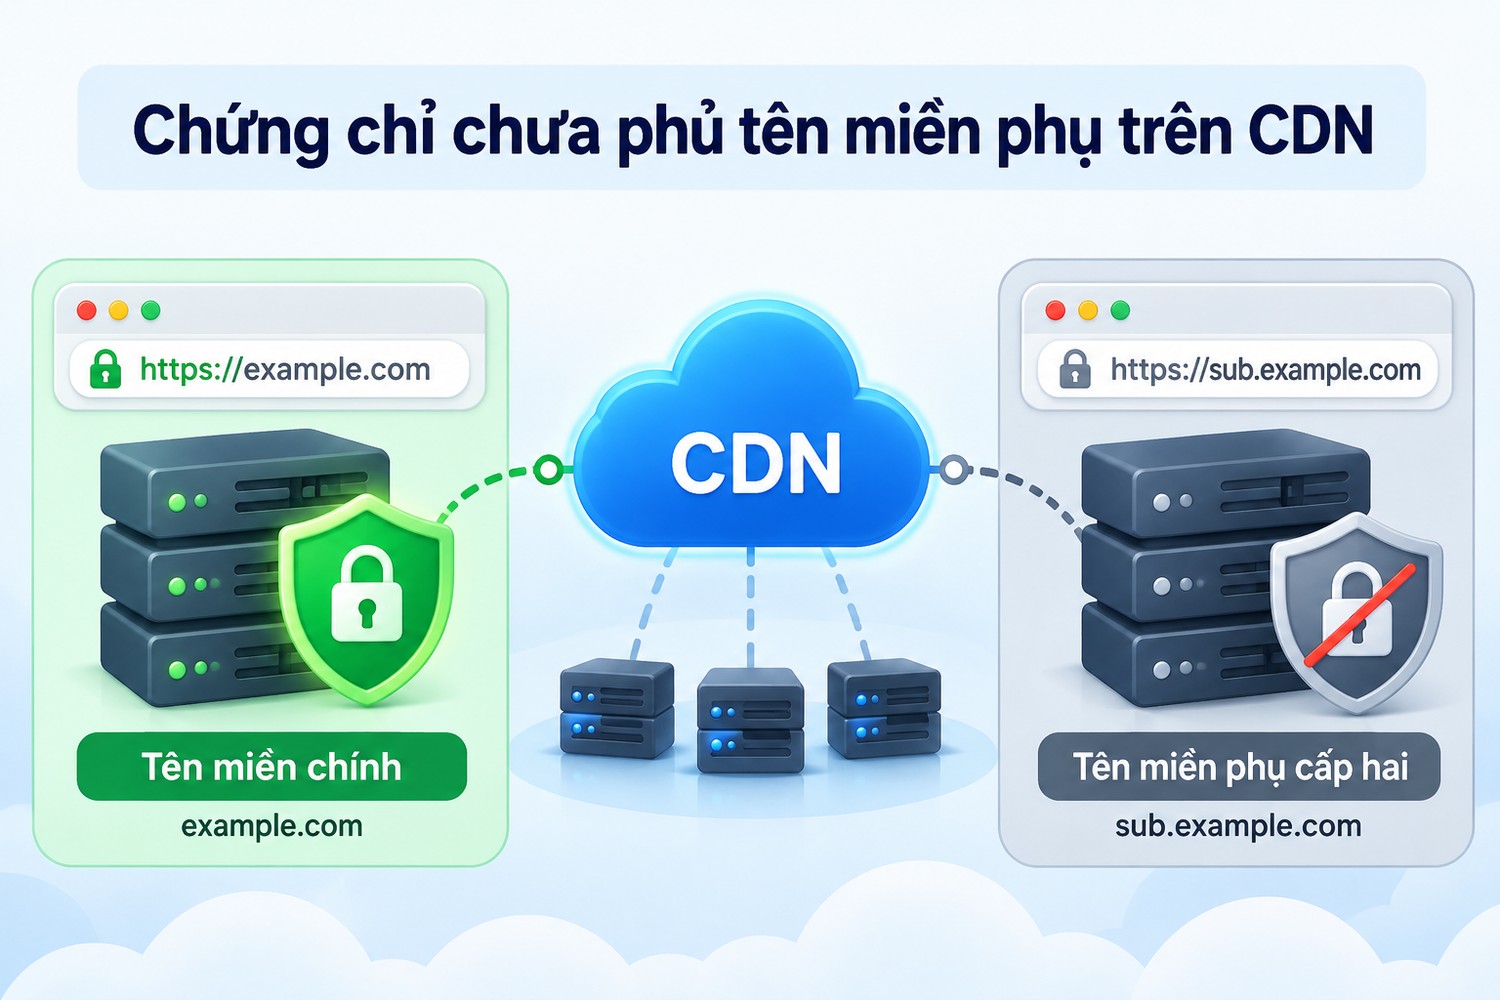
Chứng chỉ chưa phủ tên miền phụ trên CDN
Chứng chỉ chưa phủ tên miền phụ trên Cloudflare
Đây là nguyên nhân rất phổ biến. Chứng chỉ miễn phí của Cloudflare (Universal SSL) phủ tên miền gốc và tên miền phụ cấp một, ví dụ example.com và www.example.com. Tên miền phụ cấp hai như dev.shop.example.com không được phủ. Khi người dùng vào tên miền đó, Cloudflare không có chứng chỉ để trình, bắt tay thất bại và Chrome báo ERR_SSL_VERSION_OR_CIPHER_MISMATCH.
Cách sửa: dùng tên miền phụ cấp một, mua chứng chỉ nâng cao phủ thêm tên miền, hoặc tắt chế độ proxy (đám mây cam) cho bản ghi DNS đó để kết nối thẳng tới máy chủ có chứng chỉ riêng. Cơ chế Cloudflare đứng trước máy chủ có trong bài Cloudflare reverse proxy.
Chứng chỉ mới cấp chưa kích hoạt
Vừa thêm tên miền vào Cloudflare hoặc vừa đổi cấu hình, chứng chỉ có thể mất từ vài phút tới vài giờ mới được cấp. Trong khoảng đó người dùng gặp lỗi này. Kiểm tra trạng thái chứng chỉ trong mục SSL/TLS, Edge Certificates.
Đặt TLS tối thiểu quá cao
Cloudflare và nhiều CDN cho phép đặt phiên bản TLS tối thiểu. Đặt mức TLS 1.3 tối thiểu thì trình duyệt cũ, thiết bị cũ, các công cụ dòng lệnh đời cũ không vào được. Mức hợp lý cho đa số site là TLS 1.2. Cloudflare mô tả tuỳ chọn này trong tài liệu Minimum TLS Version.
Máy chủ chỉ bật TLS cũ
Máy chủ cũ cấu hình từ nhiều năm trước, chỉ bật TLS 1.0 và 1.1, hoặc dùng phiên bản OpenSSL quá cũ. Trình duyệt hiện đại từ chối. Cần nâng cấp phần mềm máy chủ và bật TLS 1.2, 1.3.
Bộ mã hoá cấu hình sai
Quản trị viên tự viết danh sách bộ mã hoá trong cấu hình nginx, Apache mà bỏ sót các bộ trình duyệt cần, hoặc chỉ giữ các bộ yếu. Dùng cấu hình mẫu của Mozilla thay vì tự viết.
Chứng chỉ dùng thuật toán không được hỗ trợ
Chứng chỉ ký bằng thuật toán cũ, khoá RSA quá ngắn, hoặc chứng chỉ ECDSA mà máy chủ không bật bộ mã hoá ECDSA tương ứng. Kết quả là không có bộ mã hoá nào dùng được với chứng chỉ đó.
Sai cổng hoặc sai cấu hình virtual host
Máy chủ có nhiều tên miền. Tên miền đang vào không có khối cấu hình HTTPS riêng, máy chủ trình chứng chỉ của tên miền khác hoặc không trình chứng chỉ nào. Tuỳ phần mềm, Chrome có thể báo lỗi chứng chỉ hoặc lỗi không khớp.
Kiểm tra ERR_SSL_VERSION_OR_CIPHER_MISMATCH bằng công cụ
Không cần đoán. Ba công cụ sau cho biết máy chủ hỗ trợ gì.
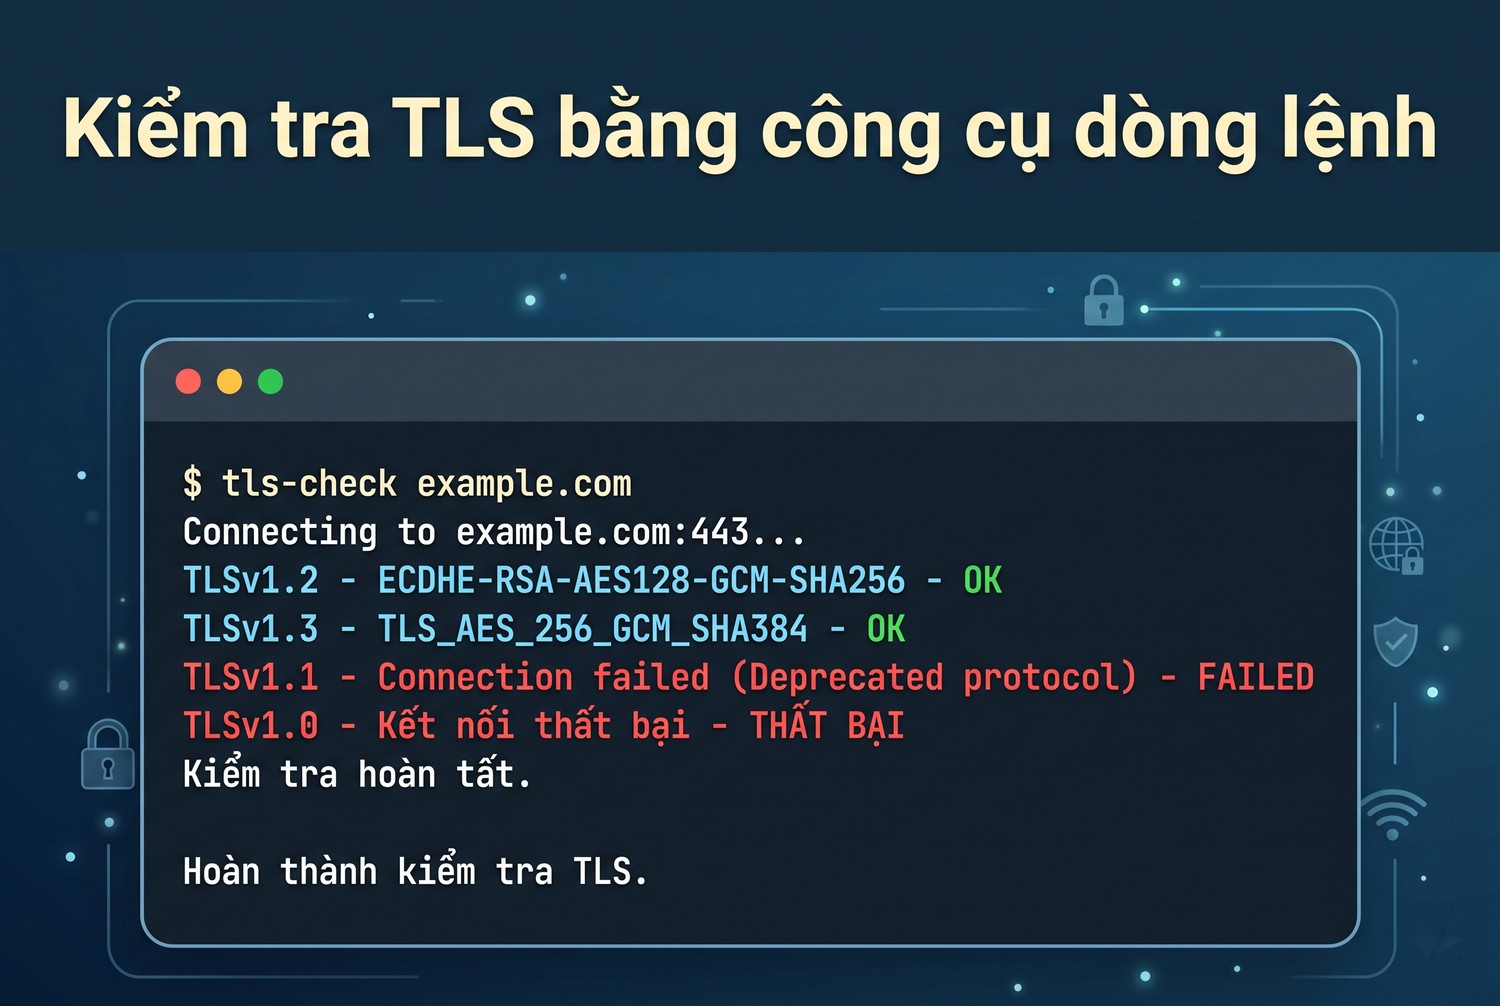
Kiểm tra TLS bằng công cụ dòng lệnh
SSL Labs
Nhập tên miền vào SSL Server Test của Qualys. Sau 1 đến 2 phút, trang kết quả liệt kê phiên bản TLS máy chủ bật, bộ mã hoá, chứng chỉ, và danh sách trình duyệt, hệ điều hành nào bắt tay được. Kết quả "Assessment failed" hay "No secure protocols supported" xác nhận lỗi nằm ở máy chủ.
openssl s_client
Trên máy có OpenSSL, thử bắt tay với từng phiên bản:
openssl s_client -connect example.com:443 -servername example.com -tls1_2
openssl s_client -connect example.com:443 -servername example.com -tls1_3
Lệnh thành công in ra chứng chỉ và bộ mã hoá đã chọn. Lệnh thất bại báo "handshake failure" hoặc "no protocols available". Tham số -servername gửi SNI, bắt buộc với máy chủ có nhiều tên miền. Tài liệu đầy đủ ở trang openssl s_client.
curl -v
curl in ra phiên bản TLS và bộ mã hoá đã dùng:
curl -v https://example.com -o /dev/nullDòng "SSL connection using TLSv1.3 / TLS_AES_256_GCM_SHA384" cho biết bắt tay thành công. Dòng "sslv3 alert handshake failure" cho biết không có điểm chung.
Tab Security trong DevTools
Với trang vào được, tab Security trong DevTools cho biết phiên bản TLS, bộ mã hoá, chứng chỉ của kết nối. So sánh với trang lỗi để thấy khác biệt.
Cách sửa ERR_SSL_VERSION_OR_CIPHER_MISMATCH phía người dùng
Làm lần lượt, mỗi bước thử lại trang.
Bước 1: cập nhật trình duyệt
Vào chrome://settings/help. Chrome tự tải bản mới, bấm Relaunch. Với Edge, Cốc Cốc, Brave cũng có mục Giới thiệu hoặc About tương tự.
Bước 2: thử trình duyệt khác và mạng khác
Firefox dùng thư viện TLS riêng (NSS), khác Chrome. Firefox vào được còn Chrome không thì lỗi ở Chrome hoặc ở thứ gì đó chỉ ảnh hưởng Chrome. Thử thêm 4G để loại trừ proxy công ty.
Bước 3: tắt quét HTTPS của phần mềm diệt virus
Trong phần mềm diệt virus, tìm mục Web Shield, HTTPS scanning, SSL scanning, tắt tạm. Nếu hết lỗi, giữ tính năng tắt hoặc thêm trang vào ngoại lệ, và cập nhật phần mềm lên bản mới.
Bước 4: đặt lại cờ Chrome
Vào chrome://flags, bấm Reset all, khởi động lại.
Bước 5: xoá trạng thái SSL trên Windows
Mở Internet Options trong Control Panel, tab Content, bấm Clear SSL state. Bước này xoá bộ nhớ đệm chứng chỉ của Windows, ít khi là nguyên nhân nhưng làm nhanh.
Bước 6: nâng cấp hệ điều hành
Máy còn chạy Windows 7, macOS quá cũ hoặc Android dưới 7 sẽ gặp lỗi này ngày càng nhiều. Nâng cấp là cách duy nhất lâu dài.
Cách sửa ERR_SSL_VERSION_OR_CIPHER_MISMATCH phía chủ website
Trên Cloudflare
- Kiểm tra chứng chỉ trong SSL/TLS, Edge Certificates đã ở trạng thái Active.
- Tên miền phụ cấp hai: chuyển sang cấp một, mua Advanced Certificate, hoặc tắt proxy cho bản ghi đó.
- Đặt Minimum TLS Version là 1.2.
- Bật TLS 1.3.
Trên nginx
Cấu hình tối thiểu nên có:
ssl_protocols TLSv1.2 TLSv1.3;
ssl_prefer_server_ciphers off;
Với danh sách bộ mã hoá, lấy từ trình tạo cấu hình của Mozilla theo mức Intermediate. Sau khi sửa, chạy nginx -t để kiểm tra cú pháp rồi tải lại nginx. Cấu hình nginx làm reverse proxy trước ứng dụng có trong bài cấu hình nginx làm reverse proxy.
Trên Apache
Dùng SSLProtocol all -SSLv3 -TLSv1 -TLSv1.1 để chỉ bật TLS 1.2 trở lên, SSLCipherSuite theo mẫu Mozilla. Kiểm tra module mod_ssl đã bật.
Nâng cấp OpenSSL
Hệ điều hành máy chủ quá cũ có OpenSSL không hỗ trợ TLS 1.3. Nâng cấp hệ điều hành hoặc đặt một reverse proxy hiện đại phía trước.
Kiểm tra lại
Sau mỗi thay đổi, chạy lại SSL Labs. Mục tiêu là hạng A, bắt tay được với mọi trình duyệt phổ biến.
ERR_SSL_VERSION_OR_CIPHER_MISMATCH khi dùng proxy và công cụ tự động
Proxy HTTP thông thường
Proxy HTTP dùng phương thức CONNECT để mở đường hầm, dữ liệu TLS đi xuyên qua mà proxy không đọc. Proxy SOCKS5 cũng vậy. Vì vậy proxy thông thường không làm thay đổi phiên bản TLS hay bộ mã hoá. Nếu bật proxy mà gặp lỗi này, thử tắt proxy: vẫn lỗi thì lỗi không do proxy.
Công cụ debug đứng giữa
Charles, Fiddler, mitmproxy giải mã HTTPS để xem nội dung. Phiên bản cũ của các công cụ này có thể thiếu TLS 1.3 hoặc bộ mã hoá mới, gây lỗi khi kết nối tới máy chủ khó tính. Cập nhật công cụ lên bản mới.
Thư viện HTTP trong script
Script dùng thư viện cũ hoặc Python, Java đời cũ có thể không hỗ trợ TLS 1.3. Lỗi trong script hiện dạng "SSLV3_ALERT_HANDSHAKE_FAILURE" hay "no cipher suites in common". Nâng cấp ngôn ngữ và thư viện.
Vân tay TLS
Mỗi trình duyệt, mỗi thư viện có danh sách phiên bản và bộ mã hoá riêng, tạo nên vân tay TLS. Hệ thống chống bot dùng vân tay này để phân biệt trình duyệt thật với script. Đây là chuyện khác với lỗi không khớp, nhưng cùng xuất phát từ lời chào TLS. Chi tiết có trong bài TLS fingerprint JA3 và proxy.
Anh em cần proxy Việt Nam cho trình duyệt và tool mà không bị can thiệp TLS, có thể mua proxy tại ProxyVN, proxy chỉ mở đường hầm, không giải mã dữ liệu.
Bảng tra nhanh ERR_SSL_VERSION_OR_CIPHER_MISMATCH
Dấu hiệu |
Nguyên nhân hay gặp |
Cách sửa |
|---|---|---|
Chỉ máy mình lỗi, máy khác vào được |
Trình duyệt cũ, phần mềm quét HTTPS |
Cập nhật trình duyệt, tắt quét HTTPS |
Lỗi trên máy Windows 7 |
Hệ điều hành và trình duyệt hết hỗ trợ |
Nâng cấp hệ điều hành |
Lỗi trong mạng công ty |
Proxy giải mã HTTPS đời cũ |
Báo IT cập nhật thiết bị |
Lỗi với tên miền phụ cấp hai trên Cloudflare |
Chứng chỉ không phủ |
Advanced Certificate hoặc đổi tên miền |
Lỗi ngay sau khi thêm site vào Cloudflare |
Chứng chỉ chưa cấp |
Chờ trạng thái Active |
Mọi trình duyệt đều lỗi |
Máy chủ chỉ bật TLS cũ hoặc bộ mã hoá sai |
Bật TLS 1.2, 1.3, dùng mẫu Mozilla |
Script lỗi, trình duyệt vào được |
Thư viện TLS cũ |
Nâng cấp ngôn ngữ, thư viện |
ERR_SSL_VERSION_OR_CIPHER_MISMATCH trên điện thoại và thiết bị cũ
Điện thoại Android đời cũ, TV thông minh, máy POS, camera, thiết bị nhúng thường có thư viện TLS lỗi thời và không được cập nhật. Khi website nâng cấp lên TLS mới, các thiết bị này mất kết nối.
Android cũ
Android dưới 5 không bật TLS 1.2 mặc định trong nhiều ứng dụng. Android dưới 10 không có TLS 1.3 trong thư viện hệ thống. Chrome trên Android có thư viện riêng nên vẫn chạy được nếu còn cập nhật, nhưng ứng dụng khác dùng WebView cũ có thể lỗi.
iPhone cũ
iOS dưới 12.2 chưa có TLS 1.3. Phần lớn site vẫn hỗ trợ TLS 1.2 nên ít gặp lỗi, trừ site đặt TLS 1.3 tối thiểu.
Thiết bị nhúng và máy POS
Đây là nhóm hay bị bỏ quên. Máy POS gọi API thanh toán, camera gửi ảnh lên máy chủ, đầu thu gọi API cập nhật. Chủ site đặt TLS tối thiểu cao là các thiết bị này ngừng chạy. Trước khi nâng TLS tối thiểu, xem log máy chủ để biết còn bao nhiêu kết nối dùng TLS cũ và từ thiết bị nào.
Cân bằng giữa an toàn và tương thích
Đặt TLS 1.2 tối thiểu là cân bằng hợp lý cho đa số website hiện nay. Chỉ đặt TLS 1.3 tối thiểu khi chắc khách hàng dùng thiết bị mới, ví dụ ứng dụng nội bộ của công ty.
Diễn biến bắt tay khi gặp ERR_SSL_VERSION_OR_CIPHER_MISMATCH
Hiểu từng bước của bắt tay giúp đọc log và kết quả công cụ dễ hơn. Phần này mô tả ngắn gọn những gì xảy ra trong vài mili giây trước khi Chrome hiện lỗi.
Lời chào của trình duyệt
Trình duyệt mở kết nối TCP tới cổng 443, gửi gói ClientHello. Gói này chứa phiên bản TLS cao nhất nó hỗ trợ, danh sách bộ mã hoá theo thứ tự ưu tiên, danh sách nhóm khoá (curve), tên miền đích trong phần SNI, và một số phần mở rộng khác như ALPN để chọn HTTP/2 hay HTTP/1.1.
Máy chủ chọn
Máy chủ đọc ClientHello, tìm chứng chỉ phù hợp với tên miền trong SNI, chọn phiên bản cao nhất cả hai cùng hỗ trợ, chọn một bộ mã hoá có trong cả hai danh sách và tương thích với loại khoá của chứng chỉ. Nếu chọn được, máy chủ trả ServerHello và bắt tay tiếp tục.
Khi không chọn được
Không có phiên bản chung, không có bộ mã hoá chung, hoặc không có chứng chỉ cho tên miền đó, máy chủ gửi cảnh báo handshake_failure hoặc protocol_version rồi đóng kết nối. Một số máy chủ đóng luôn không gửi cảnh báo. Chrome gom các trường hợp này lại thành ERR_SSL_VERSION_OR_CIPHER_MISMATCH.
Vì sao thiếu chứng chỉ lại ra lỗi không khớp
Nghe hơi lạ, nhưng với CDN như Cloudflare, khi không có chứng chỉ cho tên miền phụ, máy chủ biên không có cách nào chọn bộ mã hoá vì mỗi bộ mã hoá cần một chứng chỉ để xác thực. Kết quả là không có điểm chung và lỗi hiện đúng như trường hợp lệch phiên bản. Đó là lý do lỗi này hay xuất hiện với tên miền phụ mới tạo.
Quy trình xử lý ERR_SSL_VERSION_OR_CIPHER_MISMATCH cho đội kỹ thuật
Đội vận hành website nên có quy trình cố định khi nhận báo lỗi này, tránh mỗi người sửa một kiểu.
Bước 1: tái hiện
Mở trang bằng Chrome mới nhất trên máy sạch, mạng không qua proxy công ty. Không tái hiện được thì hỏi lại người báo lỗi về thiết bị, trình duyệt, mạng.
Bước 2: chạy SSL Labs
Ghi lại phiên bản TLS, bộ mã hoá, chứng chỉ, danh sách thiết bị bắt tay thất bại. Lưu ảnh kết quả để so sánh sau khi sửa.
Bước 3: xác định lớp gây lỗi
Site đi qua CDN thì kiểm tra cả máy chủ biên của CDN và máy chủ gốc. Lỗi ở biên thì sửa trong bảng điều khiển CDN. Lỗi ở gốc chỉ ảnh hưởng khi CDN kết nối tới gốc, người dùng thường thấy lỗi 525 hay 526 của Cloudflare thay vì lỗi của Chrome.
Bước 4: sửa và kiểm tra lại
Sửa cấu hình, chạy lại SSL Labs và openssl s_client. Kiểm tra thêm bằng điện thoại thật và một trình duyệt cũ nếu khách hàng có nhiều người dùng thiết bị cũ.
Bước 5: ghi lại
Ghi vào tài liệu nội bộ cấu hình TLS hiện tại, ngày đổi, lý do. Lần sau có người đổi cấu hình, họ biết vì sao có mức hiện tại.
Theo dõi chứng chỉ để tránh ERR_SSL_VERSION_OR_CIPHER_MISMATCH
Nhiều lỗi xảy ra vì chứng chỉ hết hạn, bị thu hồi, hoặc tên miền mới không được cấp chứng chỉ mà không ai để ý. Đặt cảnh báo giúp phát hiện sớm.
- Dùng dịch vụ giám sát chứng chỉ, nhận email khi chứng chỉ sắp hết hạn trong 14 ngày.
- Mỗi khi thêm tên miền phụ, kiểm tra ngay bằng trình duyệt và SSL Labs.
- Với chứng chỉ Let's Encrypt tự gia hạn, kiểm tra tác vụ gia hạn chạy thành công, xem log hàng tháng.
- Khi đổi nhà cung cấp CDN hoặc chuyển máy chủ, lập danh sách mọi tên miền phụ cần chứng chỉ trước khi đổi DNS.
Câu hỏi thường gặp về ERR_SSL_VERSION_OR_CIPHER_MISMATCH
Có nên bật lại TLS 1.0 trong trình duyệt để vào trang cũ không
Không nên. Chrome hiện đại không còn tuỳ chọn này, và TLS 1.0 có lỗ hổng đã biết. Liên hệ chủ trang để họ nâng cấp máy chủ.
Vì sao Firefox vào được mà Chrome không
Hai trình duyệt dùng thư viện TLS khác nhau và có danh sách bộ mã hoá hơi khác. Hiếm gặp với trang bình thường. Nếu gặp, thường do phần mềm chặn HTTPS chỉ can thiệp vào một trình duyệt, hoặc cờ thử nghiệm trong Chrome.
Lỗi này có nguy hiểm không
Lỗi không có nghĩa trang độc hại. Nó chỉ cho biết không bắt tay an toàn được. Không có cách nào "bỏ qua" lỗi này như lỗi chứng chỉ, vì không có kết nối nào được tạo ra.
Proxy có gây ra lỗi này không
Proxy HTTP và SOCKS5 thông thường không gây lỗi vì không đụng vào TLS. Chỉ proxy giải mã HTTPS hoặc phần mềm đứng giữa mới có thể gây lỗi.
Chủ site làm gì nếu chỉ khách dùng máy cũ báo lỗi
Xem log để biết tỉ lệ khách dùng thiết bị cũ. Nếu đáng kể và site không xử lý dữ liệu nhạy cảm, có thể giữ TLS 1.2 với thêm vài bộ mã hoá tương thích theo mức Intermediate của Mozilla. Không bật lại TLS 1.0.
Tổng kết
ERR_SSL_VERSION_OR_CIPHER_MISMATCH xảy ra khi trình duyệt và máy chủ không có phiên bản TLS hay bộ mã hoá chung. Thử máy khác, trình duyệt khác, mạng khác để biết lỗi ở phía nào. Phía người dùng thì cập nhật trình duyệt, tắt quét HTTPS, đặt lại cờ Chrome. Phía chủ site thì kiểm tra chứng chỉ Cloudflare cho tên miền phụ, đặt TLS 1.2 tối thiểu, dùng cấu hình mẫu của Mozilla và kiểm tra lại bằng SSL Labs. Cần proxy Việt Nam ổn định không can thiệp dữ liệu, anh em liên hệ Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam để được tư vấn.


