
Zero Trust là gì? ZTNA khác VPN và proxy thế nào
Zero Trust là mô hình bảo mật dựa trên nguyên tắc không tin tưởng mặc định bất kỳ người dùng, thiết bị hay vị trí mạng nào, mà xác minh từng yêu cầu truy cập trước khi cho phép. Mô hình này thay thế cách nghĩ cũ "ở trong mạng công ty là an toàn". Bài này ProxyVN giải thích nguyên tắc, các thành phần, cách ZTNA khác VPN truy cập từ xa, vai trò của proxy nhận diện danh tính và một lộ trình áp dụng thực tế cho doanh nghiệp vừa và nhỏ. Tham khảo dịch vụ tại ProxyVN.
Tổng quan về mô hình Zero Trust
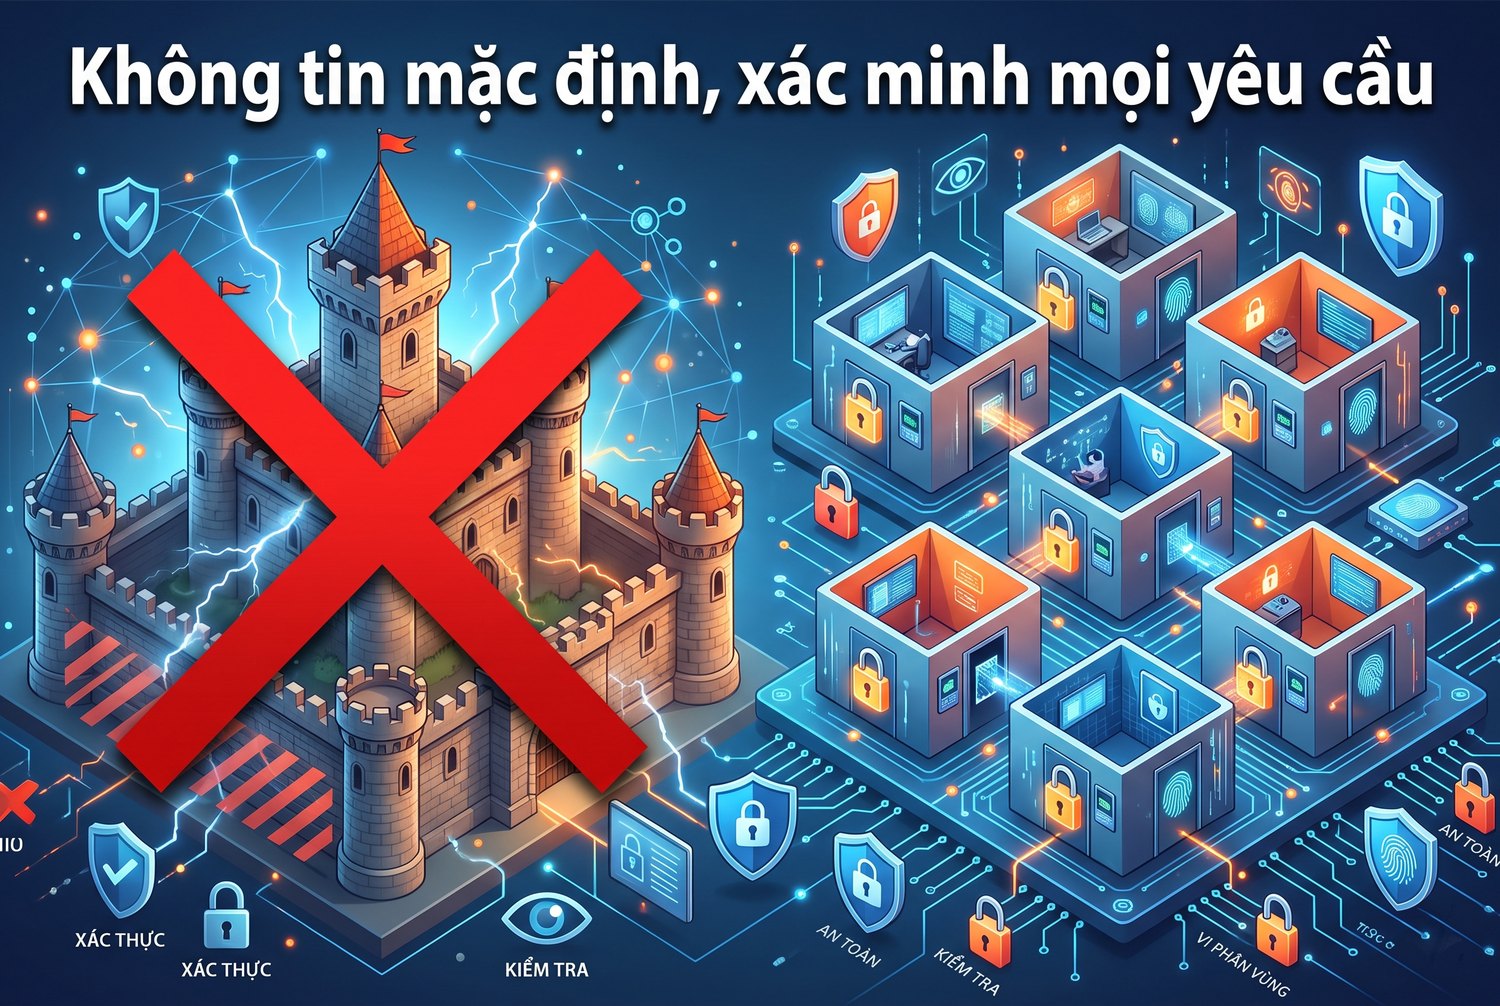
Zero Trust không phải một sản phẩm cụ thể, mà là một cách thiết kế hệ thống. Bài giải thích Zero Trust là gì của Cloudflare cũng nhấn mạnh điểm này khi so sánh với mô hình lâu đài và hào nước. Phần này đi qua định nghĩa chính thức, lý do mô hình ra đời và các nguyên tắc cốt lõi.
Định nghĩa theo NIST
Tài liệu được nhắc tới nhiều nhất về Zero Trust là NIST SP 800-207 Zero Trust Architecture, xuất bản tháng 8/2020. NIST mô tả Zero Trust là tập hợp các mô hình an ninh mạng đang phát triển, chuyển trọng tâm phòng thủ từ chu vi mạng cố định sang người dùng, tài sản và tài nguyên. Kiến trúc Zero Trust là việc áp dụng các nguyên tắc đó vào hạ tầng và quy trình của doanh nghiệp.
Ba ý chính trong phần tóm tắt của NIST:
- Không cấp niềm tin ngầm định cho tài sản hay tài khoản chỉ vì vị trí mạng, vị trí vật lý hay vì tài sản thuộc sở hữu của doanh nghiệp.
- Bảo vệ tài nguyên như dịch vụ, quy trình, tài khoản, thay vì bảo vệ từng phân đoạn mạng.
- Xác thực và cấp quyền cho cả người dùng lẫn thiết bị là các bước riêng, thực hiện trước khi mở phiên làm việc với tài nguyên.
Vì sao mô hình chu vi không còn đủ
Mô hình bảo mật truyền thống giống một lâu đài có tường thành: bên ngoài nguy hiểm, bên trong an toàn. Ai vào được bên trong, qua mạng văn phòng hay VPN, thì gần như được tin tưởng. Mô hình này từng hiệu quả khi nhân viên ngồi cố định trong văn phòng và mọi ứng dụng nằm trong phòng máy của công ty.
Ngày nay, nhân viên làm việc từ nhà, dùng điện thoại cá nhân, ứng dụng nằm trên đám mây. NIST nhắc rõ các xu hướng làm việc từ xa, thiết bị cá nhân và tài sản trên đám mây nằm ngoài ranh giới mạng doanh nghiệp. Theo tổng quan Zero Trust của Microsoft, các cuộc tấn công hiện đại dựa vào chiếm đoạt danh tính, lừa đảo và chiếm phiên đăng nhập, không phụ thuộc vào vị trí mạng. Một tài khoản bị lộ mật khẩu cho kẻ tấn công vào thẳng bên trong tường thành.
Ba nguyên tắc cốt lõi
Microsoft tóm Zero Trust thành câu "không bao giờ tin, luôn luôn xác minh", với ba nguyên tắc:
Nguyên tắc |
Ý nghĩa |
|---|---|
Xác minh rõ ràng |
Mọi yêu cầu truy cập đều được xác thực và cấp quyền dựa trên mọi tín hiệu sẵn có |
Quyền tối thiểu |
Người dùng và tiến trình chỉ có quyền cần thiết, trong thời gian ngắn nhất cần thiết |
Giả định đã bị xâm nhập |
Thiết kế kiểm soát với giả định kẻ tấn công có thể đang ở bên trong, tập trung hạn chế thiệt hại và phát hiện nhanh |
Trước khi cấp quyền, hệ thống trả lời bốn câu hỏi: ai đang yêu cầu, dùng thiết bị gì, ở đâu và hành vi ra sao, mức rủi ro thế nào. Việc xác minh không chỉ làm một lần lúc đăng nhập mà diễn ra liên tục trong suốt phiên.
Bảy nguyên lý trong tài liệu NIST
Bản đầy đủ của SP 800-207 liệt kê bảy nguyên lý làm nền cho kiến trúc Zero Trust. Anh em có thể dùng danh sách này như bảng tự kiểm tra cho hệ thống của mình:
- Mọi nguồn dữ liệu và dịch vụ tính toán đều được coi là tài nguyên cần bảo vệ, kể cả thiết bị cá nhân truy cập tài nguyên công ty.
- Mọi kết nối đều phải được bảo mật, bất kể nằm trong hay ngoài mạng nội bộ.
- Quyền truy cập được cấp theo từng phiên, quyền vào tài nguyên này không tự động cho quyền vào tài nguyên khác.
- Quyền truy cập được quyết định bởi chính sách động, dựa trên danh tính, trạng thái thiết bị, hành vi và các thuộc tính môi trường.
- Doanh nghiệp theo dõi và đo tính toàn vẹn, trạng thái bảo mật của mọi tài sản mình sở hữu hoặc liên quan.
- Xác thực và cấp quyền là bước động, bắt buộc trước khi cho truy cập, và được đánh giá lại liên tục.
- Doanh nghiệp thu thập càng nhiều thông tin càng tốt về tài sản, hạ tầng mạng và kết nối để cải thiện trạng thái bảo mật.
Không cần đạt cả bảy ngay từ đầu. Mỗi nguyên lý là một hướng để đo xem hệ thống hiện tại còn thiếu ở đâu.
Các thành phần của kiến trúc Zero Trust
Không tin mặc định, xác minh mọi yêu cầu
Để biến nguyên tắc thành hệ thống chạy được, NIST mô tả một số thành phần logic. Hiểu các thành phần này giúp anh em đọc tài liệu sản phẩm của bất kỳ hãng nào mà không bị rối.
Policy Engine, Policy Administrator, Policy Enforcement Point
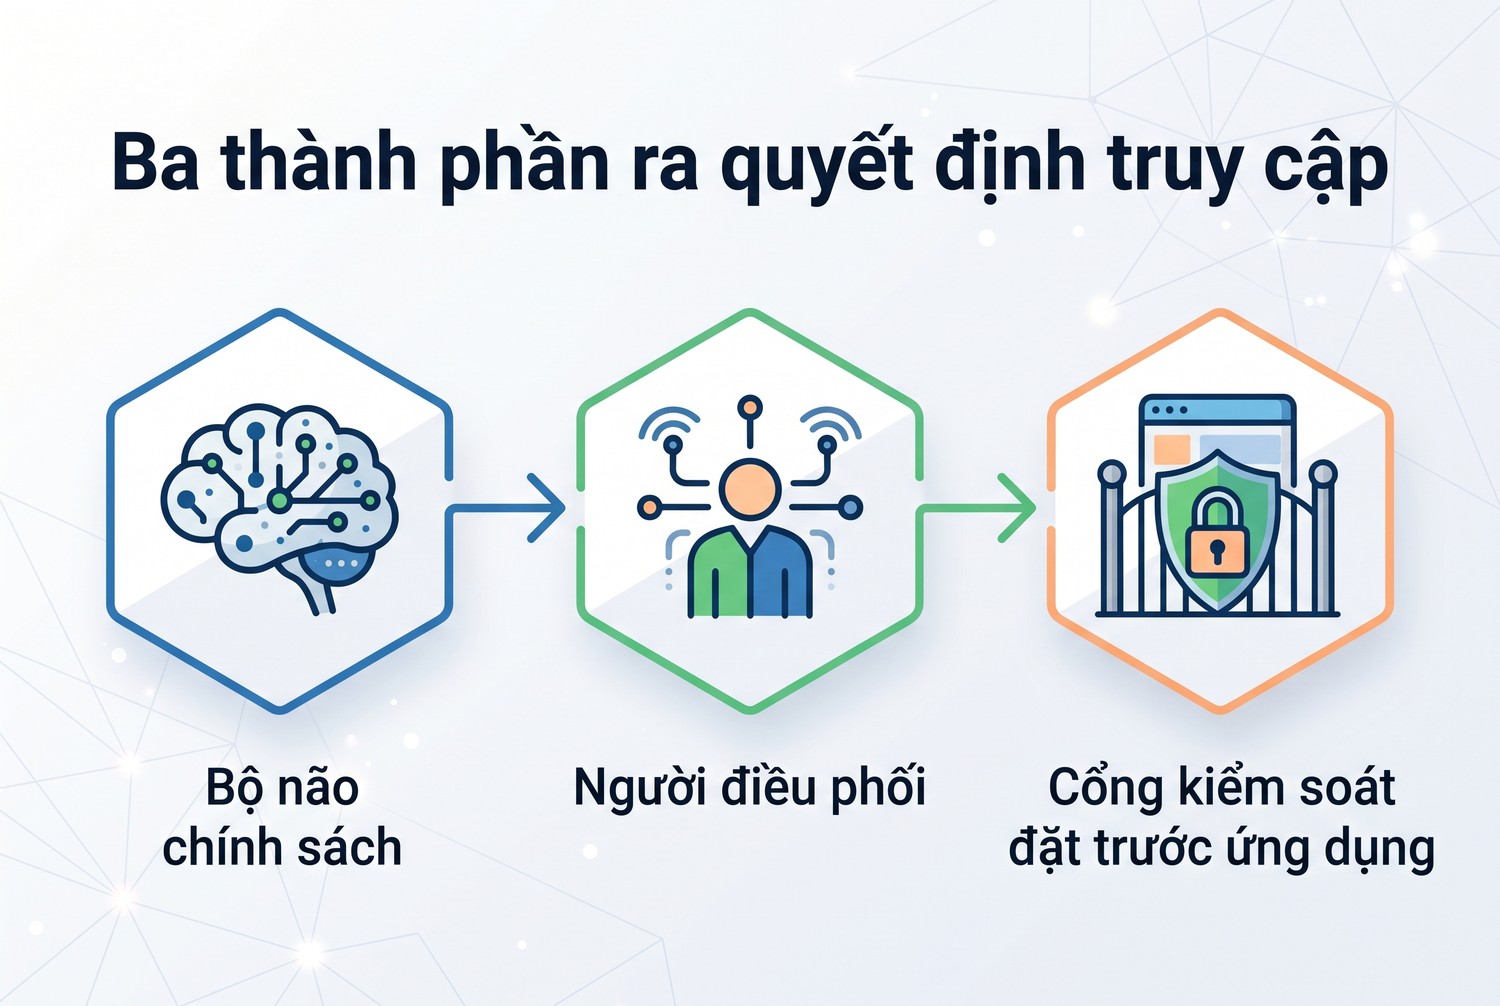
Trong kiến trúc của NIST, quyết định truy cập được tách thành ba vai trò:
- Policy Engine (PE): bộ não ra quyết định. Dựa vào chính sách và các tín hiệu như danh tính, trạng thái thiết bị, thông tin mối đe doạ, PE quyết định cho phép hay từ chối.
- Policy Administrator (PA): người thi hành quyết định của PE, mở hoặc đóng đường kết nối, cấp hoặc thu hồi mã phiên.
- Policy Enforcement Point (PEP): cổng kiểm soát đặt trước tài nguyên, chặn mọi kết nối chưa được cho phép và chỉ mở khi PA ra lệnh.
Trong các sản phẩm thực tế, PE và PA thường gộp thành một dịch vụ điều khiển, còn PEP thường là một proxy hoặc một phần mềm kết nối đặt trước ứng dụng.
Nguồn tín hiệu cho quyết định
Policy Engine cần dữ liệu để ra quyết định. Các nguồn tín hiệu phổ biến gồm:
- Nhà cung cấp danh tính (IdP): xác thực người dùng, xác thực đa yếu tố, nhóm và vai trò.
- Quản lý thiết bị: thiết bị có thuộc công ty không, đã cập nhật bản vá chưa, có mã hoá ổ đĩa, có phần mềm diệt virus không.
- Thông tin mối đe doạ: IP có nằm trong danh sách xấu không, tài khoản có dấu hiệu bị lộ không.
- Nhật ký và phân tích hành vi: người dùng có đăng nhập từ hai quốc gia trong một giờ không, có tải dữ liệu bất thường không.
Càng nhiều tín hiệu chất lượng, quyết định càng chính xác. Nhưng doanh nghiệp nhỏ có thể bắt đầu chỉ với danh tính và xác thực đa yếu tố.
Connector và đường kết nối
Ứng dụng nội bộ thường không mở cổng ra Internet. Thay vào đó, một phần mềm kết nối, gọi là connector, chạy bên cạnh ứng dụng và chủ động mở kết nối ra ngoài tới dịch vụ điều khiển. Người dùng kết nối tới dịch vụ điều khiển, được xác minh, rồi lưu lượng được chuyển qua connector tới ứng dụng. Nhờ vậy, ứng dụng không có cổng nào lộ ra Internet để kẻ xấu quét.
Proxy nhận diện danh tính trong Zero Trust
Ba thành phần ra quyết định truy cập
Một trong những cách triển khai Zero Trust phổ biến nhất cho ứng dụng web là đặt một reverse proxy biết kiểm tra danh tính trước ứng dụng. Đây là chỗ Zero Trust giao với chủ đề proxy quen thuộc.
Từ reverse proxy tới identity-aware proxy
Reverse proxy đứng trước máy chủ, nhận yêu cầu từ người dùng rồi chuyển tiếp vào trong. Khái niệm này được giải thích trong bài reverse proxy là gì. Identity-aware proxy là reverse proxy có thêm một bước: trước khi chuyển tiếp, nó kiểm tra người dùng đã đăng nhập qua IdP chưa, có thuộc nhóm được phép không, thiết bị có đạt yêu cầu không.
Google là một trong những công ty đi đầu với dự án BeyondCorp, chuyển nhân viên khỏi mô hình mạng nội bộ tin cậy và cho truy cập ứng dụng từ bất kỳ mạng nào qua một proxy truy cập. Trang BeyondCorp của Google Cloud giới thiệu cách tiếp cận này dưới dạng sản phẩm.
Ví dụ triển khai bằng Nginx và oauth2-proxy
Với doanh nghiệp nhỏ có vài ứng dụng web nội bộ, có thể dựng một identity-aware proxy đơn giản bằng phần mềm mã nguồn mở. Ví dụ dưới đây là cách triển khai chung: Nginx dùng auth_request để hỏi oauth2-proxy xem người dùng đã đăng nhập chưa trước khi cho vào ứng dụng.
server {
    listen 443 ssl;
    server_name noibo.congty.vn;
    ssl_certificate     /etc/ssl/noibo/fullchain.pem;
    ssl_certificate_key /etc/ssl/noibo/privkey.pem;

    location /oauth2/ {
        proxy_pass http://127.0.0.1:4180;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }

    location = /oauth2/auth {
        proxy_pass http://127.0.0.1:4180;
        proxy_set_header Host $host;
        proxy_set_header Content-Length "";
        proxy_pass_request_body off;
    }

    location / {
        auth_request /oauth2/auth;
        error_page 401 = /oauth2/sign_in;
        auth_request_set $user $upstream_http_x_auth_request_email;
        proxy_set_header X-User $user;
        proxy_pass http://127.0.0.1:8080;
    }
}
oauth2-proxy được cấu hình để đăng nhập qua nhà cung cấp danh tính của công ty như Google Workspace hay Microsoft Entra ID, và chỉ chấp nhận email thuộc tên miền công ty. Ứng dụng phía sau không cần sửa code mà vẫn được bảo vệ bằng đăng nhập một lần và xác thực đa yếu tố của IdP.
Giới hạn của cách làm đơn giản
Mô hình trên mới làm được phần xác minh danh tính. Nó chưa kiểm tra trạng thái thiết bị, chưa đánh giá rủi ro liên tục, chưa áp dụng cho ứng dụng không phải web như SSH, RDP hay cơ sở dữ liệu. Đó là phần các giải pháp ZTNA thương mại bổ sung. Tuy vậy, đây là bước đầu rất hiệu quả: chỉ riêng việc bắt mọi ứng dụng nội bộ đi qua đăng nhập có xác thực đa yếu tố đã chặn được phần lớn các vụ xâm nhập do lộ mật khẩu.
ZTNA khác VPN truy cập từ xa
ZTNA cấp quyền theo từng ứng dụng
ZTNA, viết tắt của Zero Trust Network Access, là cách áp dụng Zero Trust vào bài toán truy cập ứng dụng nội bộ từ xa. Đây là thứ thường được đem ra so sánh trực tiếp với VPN.
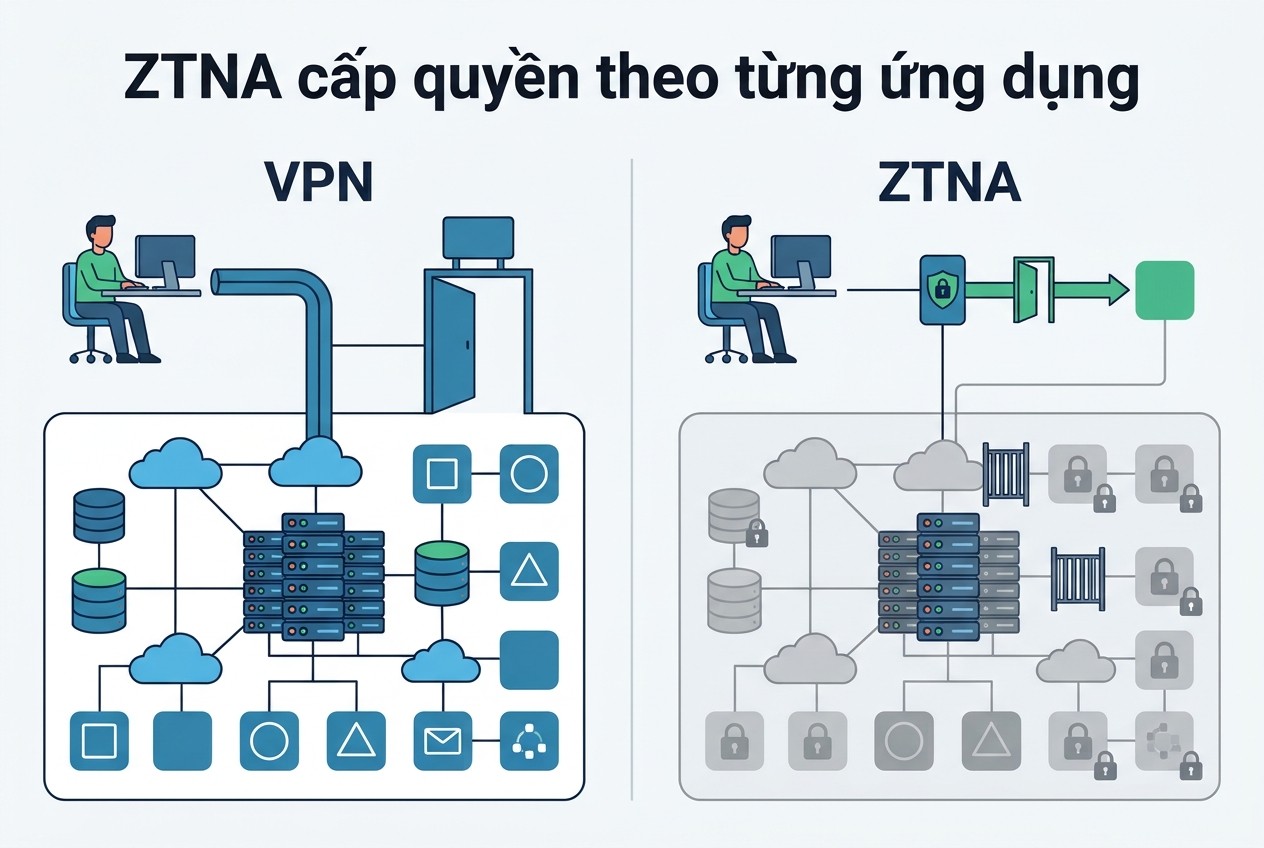
VPN cấp quyền vào cả mạng
VPN truy cập từ xa truyền thống tạo một đường hầm từ máy nhân viên vào mạng công ty. Khi kết nối xong, máy nhân viên gần như là một máy trong mạng nội bộ, thấy được nhiều máy chủ, nhiều dịch vụ. Nếu máy đó nhiễm mã độc hoặc tài khoản bị lộ, kẻ tấn công có thể dò tìm và tấn công các máy khác trong mạng. Khác biệt giữa VPN và proxy nói chung được giải thích trong bài proxy và VPN khác gì nhau.
ZTNA cấp quyền theo từng ứng dụng
ZTNA đi theo hướng khác. Người dùng không được vào mạng, mà chỉ được kết nối tới đúng những ứng dụng được phép, sau khi xác minh danh tính và thiết bị. Các ứng dụng khác thậm chí không hiện ra với người dùng đó.
Tiêu chí |
VPN truy cập từ xa |
ZTNA |
|---|---|---|
Phạm vi quyền |
Cả mạng hoặc dải mạng lớn |
Từng ứng dụng cụ thể |
Căn cứ cấp quyền |
Tài khoản VPN, đôi khi chứng chỉ |
Danh tính, thiết bị, ngữ cảnh, rủi ro |
Thời điểm xác minh |
Một lần khi kết nối |
Liên tục trong suốt phiên |
Ứng dụng lộ ra Internet |
Cổng VPN lộ ra |
Ứng dụng ẩn sau connector |
Di chuyển ngang khi bị xâm nhập |
Dễ |
Khó |
Trải nghiệm |
Bật VPN, chậm khi đi qua trụ sở |
Truy cập thẳng, thường nhanh hơn |
Khi nào VPN vẫn hợp lý
ZTNA không thay thế VPN trong mọi trường hợp. VPN vẫn phù hợp khi cần kết nối hai văn phòng với nhau, khi quản trị viên cần truy cập cả dải mạng để bảo trì, hoặc khi ứng dụng cũ dùng giao thức đặc thù khó đưa qua ZTNA. Nhiều doanh nghiệp chạy song song: ZTNA cho nhân viên dùng ứng dụng hằng ngày, VPN cho đội kỹ thuật với quyền hạn chế và giám sát chặt.
Zero Trust khác Secure Web Gateway và tường lửa proxy
Zero Trust hay bị trộn lẫn với các công cụ bảo mật khác cũng dùng proxy. Phần này làm rõ ranh giới để anh em chọn đúng công cụ cho từng bài toán.
Chiều truy cập khác nhau
ZTNA giải quyết bài toán truy cập vào ứng dụng nội bộ: nhân viên từ bên ngoài đi vào. Secure Web Gateway giải quyết bài toán ngược lại: nhân viên từ bên trong đi ra Internet, cần lọc trang độc hại, chặn rò rỉ dữ liệu. Chủ đề này có bài riêng là secure web gateway. Hai công cụ thường được bán chung trong các bộ giải pháp bảo mật truy cập, nhưng là hai chức năng khác nhau.
Proxy firewall và forward proxy
Tường lửa proxy kiểm tra lưu lượng ở tầng ứng dụng, chặn yêu cầu nguy hiểm, được giải thích trong bài proxy firewall là gì. Forward proxy đại diện cho người dùng khi ra Internet, xem bài forward proxy là gì. Trong kiến trúc Zero Trust, các thành phần này có thể đóng vai Policy Enforcement Point, nhưng bản thân chúng không phải Zero Trust nếu không có bước xác minh danh tính và thiết bị cho từng yêu cầu.
Công cụ |
Chiều lưu lượng |
Câu hỏi chính |
|---|---|---|
ZTNA, identity-aware proxy |
Ngoài vào ứng dụng nội bộ |
Người này, thiết bị này có được vào ứng dụng này không |
Secure Web Gateway |
Trong ra Internet |
Trang này có an toàn để nhân viên truy cập không |
Proxy firewall |
Hai chiều, tầng ứng dụng |
Yêu cầu này có nguy hiểm không |
Forward proxy |
Trong ra ngoài |
Đi ra Internet bằng IP nào, qua đâu |
Lộ trình áp dụng Zero Trust cho doanh nghiệp vừa và nhỏ
Lộ trình áp dụng cho doanh nghiệp nhỏ
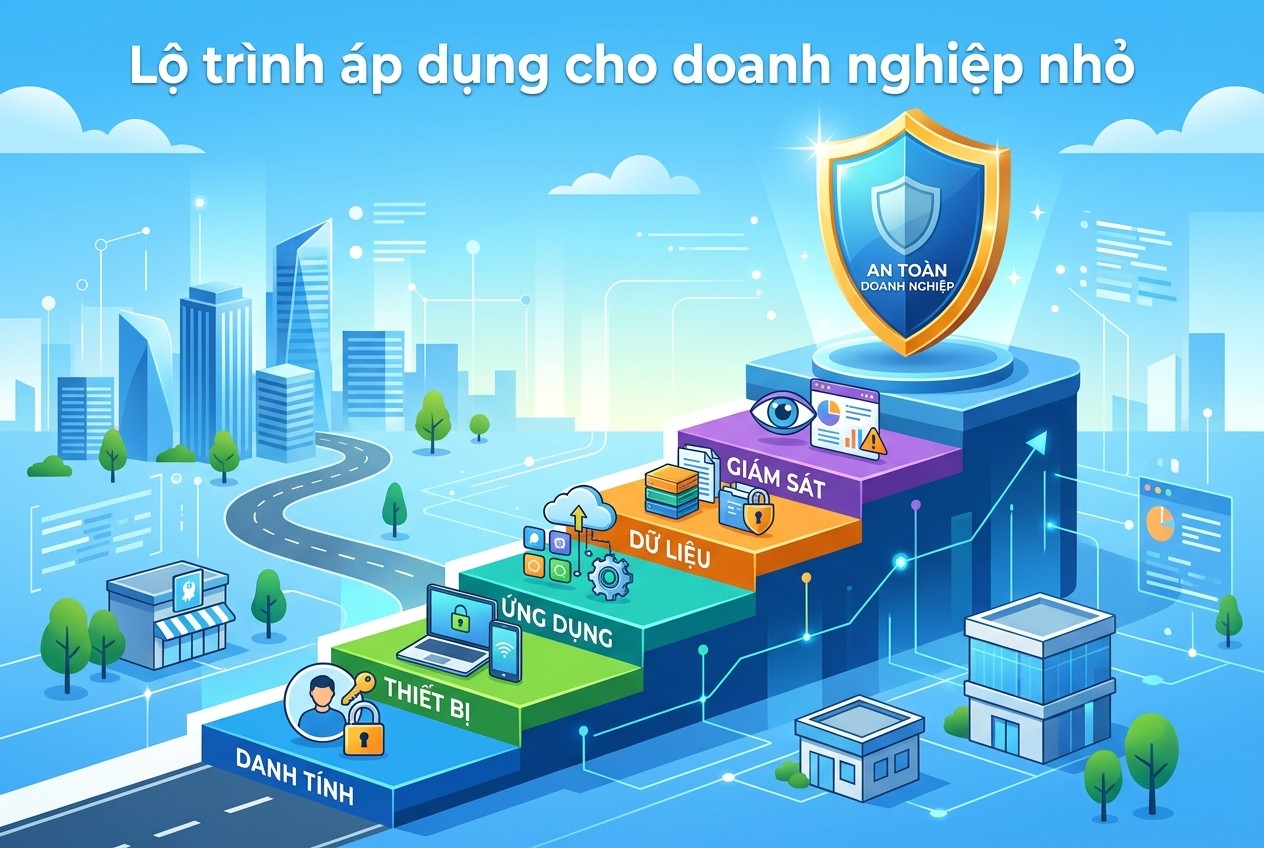
Microsoft nhấn mạnh áp dụng Zero Trust là một quá trình dần dần và lâu dài, mỗi tổ chức bắt đầu từ một điểm khác nhau. Với doanh nghiệp vừa và nhỏ ở Việt Nam, ngân sách và nhân sự IT có hạn, nên đi theo thứ tự mang lại hiệu quả lớn nhất với chi phí thấp nhất.
Bước 1: Danh tính và xác thực đa yếu tố
Đây là bước quan trọng nhất và rẻ nhất. Gom tài khoản về một nhà cung cấp danh tính, như Google Workspace hay Microsoft 365 mà nhiều công ty đã dùng sẵn. Bật xác thực đa yếu tố cho mọi tài khoản, ưu tiên ứng dụng xác thực hoặc khoá bảo mật thay vì SMS. Tắt các giao thức đăng nhập cũ không hỗ trợ xác thực đa yếu tố.
Bước 2: Đăng nhập một lần cho mọi ứng dụng
Kết nối các ứng dụng SaaS như CRM, kế toán, quản lý dự án với nhà cung cấp danh tính qua đăng nhập một lần. Khi nhân viên nghỉ việc, chỉ cần khoá một tài khoản là mất quyền vào mọi nơi. Đây là cách áp dụng nguyên tắc quyền tối thiểu với chi phí gần như bằng không.
Bước 3: Đưa ứng dụng nội bộ ra sau proxy có xác thực
Các ứng dụng nội bộ đang mở ra Internet bằng IP và cổng, hoặc chỉ dùng được qua VPN, nên đưa ra sau một identity-aware proxy như mô hình Nginx và oauth2-proxy ở trên, hoặc một dịch vụ ZTNA. Đóng các cổng đang mở trực tiếp ra Internet. Với ứng dụng không phải web như SSH, RDP, dùng giải pháp hỗ trợ các giao thức đó.
Bước 4: Kiểm soát thiết bị
Bắt đầu với yêu cầu đơn giản: máy truy cập dữ liệu nhạy cảm phải có mật khẩu màn hình khoá, mã hoá ổ đĩa, hệ điều hành được cập nhật. Doanh nghiệp đã dùng Microsoft 365 hoặc Google Workspace có thể dùng tính năng quản lý thiết bị đi kèm để kiểm tra các điều kiện này trước khi cho truy cập.
Bước 5: Ghi nhật ký và theo dõi
Bật nhật ký đăng nhập và truy cập ở nhà cung cấp danh tính và ở proxy. Đặt cảnh báo cho các sự kiện bất thường như đăng nhập từ quốc gia lạ, nhiều lần đăng nhập thất bại, tải dữ liệu lớn bất thường. Đây là phần hiện thực hoá nguyên tắc giả định đã bị xâm nhập.
Zero Trust không bắt đầu bằng việc mua một sản phẩm đắt tiền, mà bằng việc bật xác thực đa yếu tố và hỏi lại: ai thật sự cần quyền vào hệ thống này.
Đo lường tiến độ áp dụng Zero Trust
Một chương trình bảo mật không đo được thì khó duy trì. Microsoft nói Zero Trust hướng tới các kết quả rõ ràng và đo được. Với doanh nghiệp vừa và nhỏ, vài chỉ số đơn giản là đủ để biết mình đang tiến hay đang đứng yên.
Các chỉ số nên theo dõi
Chỉ số |
Cách đo |
Mục tiêu gợi ý |
|---|---|---|
Tỷ lệ tài khoản bật xác thực đa yếu tố |
Báo cáo trong trang quản trị danh tính |
Tất cả tài khoản, ưu tiên quản trị viên trước |
Tỷ lệ ứng dụng dùng đăng nhập một lần |
Đếm ứng dụng đã kết nối với IdP |
Mọi ứng dụng chứa dữ liệu khách hàng |
Số cổng dịch vụ mở trực tiếp ra Internet |
Quét IP công cộng của công ty |
Giảm dần về chỉ còn cổng web công khai |
Thời gian thu hồi quyền khi nhân viên nghỉ |
Từ lúc báo nghỉ tới lúc khoá tài khoản |
Trong ngày |
Số tài khoản có quyền quản trị |
Danh sách nhóm quản trị |
Càng ít càng tốt, có thời hạn |
Xem lại định kỳ
Mỗi quý, đội IT nên rà lại danh sách quyền: ai còn quyền vào hệ thống nào, có cần không. Quyền cấp cho dự án đã kết thúc, tài khoản dùng chung của nhóm, tài khoản của đối tác hết hợp đồng là những chỗ hay bị bỏ quên. Đây là cách áp dụng nguyên tắc quyền tối thiểu một cách thực tế.
Diễn tập sự cố
Nguyên tắc giả định đã bị xâm nhập chỉ có ý nghĩa khi doanh nghiệp biết phải làm gì lúc có sự cố. Một buổi diễn tập đơn giản, ví dụ giả định một tài khoản kế toán bị lộ mật khẩu, giúp kiểm tra xem nhật ký có đủ để phát hiện không, có thu hồi phiên nhanh không, và ai chịu trách nhiệm từng bước.
Những hiểu lầm thường gặp về Zero Trust
Vì là thuật ngữ được tiếp thị rộng rãi, Zero Trust bị hiểu sai theo nhiều cách. Phần này chỉ ra các hiểu lầm hay gặp nhất.
Zero Trust là một sản phẩm
Nhiều hãng gắn nhãn Zero Trust cho sản phẩm của mình, khiến người mua nghĩ chỉ cần mua là xong. NIST và Microsoft đều mô tả Zero Trust là mô hình và quá trình, gồm cả con người, quy trình lẫn công nghệ. Một sản phẩm ZTNA chỉ là một mảnh trong bức tranh.
Zero Trust nghĩa là không tin nhân viên
Zero Trust không phải là nghi ngờ con người. Nó loại bỏ niềm tin ngầm định dựa trên vị trí mạng, thay bằng niềm tin có căn cứ dựa trên xác minh. Nhân viên vẫn được làm việc bình thường, thậm chí thuận tiện hơn vì không cần bật VPN.
Zero Trust làm chậm công việc
Khi triển khai tốt, đăng nhập một lần và truy cập thẳng tới ứng dụng thường nhanh hơn VPN, vì lưu lượng không phải vòng qua trụ sở. Xác thực đa yếu tố chỉ thêm vài giây, và nhiều hệ thống chỉ hỏi lại khi phát hiện rủi ro.
Doanh nghiệp nhỏ không cần Zero Trust
Doanh nghiệp nhỏ thường là mục tiêu dễ hơn vì ít lớp bảo vệ. Các bước đầu của lộ trình như xác thực đa yếu tố và đăng nhập một lần gần như miễn phí với công cụ có sẵn, nhưng chặn được phần lớn các vụ tấn công phổ biến.
Zero Trust và proxy cho công việc hằng ngày
Anh em dùng proxy cho quảng cáo, quản lý tài khoản hay thu thập dữ liệu có thể gặp hệ thống Zero Trust của khách hàng hoặc của chính công ty mình. Phần này nói về tác động thực tế.
Proxy là một tín hiệu ngữ cảnh
Hệ thống Zero Trust xem IP và vị trí là một tín hiệu khi đánh giá rủi ro. Đăng nhập ứng dụng công ty qua proxy ở quốc gia khác, hoặc qua IP đổi liên tục, có thể kích hoạt yêu cầu xác minh thêm hoặc bị chặn. Nếu công ty có chính sách chỉ cho truy cập từ Việt Nam, IP proxy cũng cần ở Việt Nam.
Tách rõ lưu lượng công việc và lưu lượng công ty
Nên dùng hồ sơ trình duyệt riêng cho công việc cần proxy, và hồ sơ khác không dùng proxy cho ứng dụng nội bộ của công ty. Cách này tránh việc hệ thống Zero Trust thấy IP lạ và khoá tài khoản. Khi cần IP Việt Nam ổn định, cố định cho từng hồ sơ, anh em có thể mua proxy uy tín tại ProxyVN với IP dân cư và datacenter dùng riêng.
ProxyVN đảm bảo mạng kết nối luôn ổn định, proxy chất lượng không bị mất kết nối, và hỗ trợ 24/24 khi anh em cần tư vấn cấu hình proxy để không xung đột với chính sách bảo mật của công ty.
Kết luận
Zero Trust là mô hình bảo mật không tin mặc định, xác minh danh tính và thiết bị cho từng yêu cầu, cấp quyền tối thiểu và giả định đã bị xâm nhập. ZTNA cấp quyền theo từng ứng dụng thay vì mở cả mạng như VPN, thường triển khai qua proxy nhận diện danh tính. Cần proxy ổn định không xung đột chính sách công ty, hãy liên hệ Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam khi áp dụng Zero Trust.


