
Secure Web Gateway là gì? Proxy bảo mật trong doanh nghiệp
Secure web gateway (SWG), tạm gọi là cổng web an toàn, là lớp bảo mật đứng giữa người dùng trong doanh nghiệp và Internet, kiểm tra mọi yêu cầu web theo chính sách của công ty: chặn trang độc hại, lọc nội dung, quét mã độc trong tệp tải về, kiểm tra cả lưu lượng mã hoá, ngăn dữ liệu nhạy cảm bị gửi ra ngoài. Về bản chất, SWG là một forward proxy được tăng cường nhiều tính năng bảo mật. Trước đây SWG là thiết bị đặt ở văn phòng, nay phần lớn chuyển lên đám mây và trở thành một thành phần của mô hình SASE, Zero Trust. Bài này ProxyVN giải thích SWG là gì, khác tường lửa và proxy thường thế nào, các tính năng chính, cách triển khai, ảnh hưởng tới nhân viên như chứng chỉ, trang bị chặn, và những điều nên biết khi doanh nghiệp vừa và nhỏ cân nhắc dùng SWG. Xem thêm dịch vụ tại ProxyVN.
Khái niệm secure web gateway
Định nghĩa
Theo bài giải thích SWG của Cloudflare, SWG ngăn lưu lượng web không an toàn đi vào mạng nội bộ của tổ chức và ngăn dữ liệu nhạy cảm đi ra. Zscaler, một nhà cung cấp SWG lớn, mô tả SWG là giải pháp lọc lưu lượng web theo chính sách để bảo vệ người dùng khỏi mối đe doạ trên Internet, trong bảng thuật ngữ của Zscaler.
SWG là một forward proxy
Trình duyệt và ứng dụng của nhân viên gửi yêu cầu web tới SWG thay vì đi thẳng ra Internet. SWG thay mặt người dùng kết nối tới website, nhận phản hồi, kiểm tra, rồi trả về người dùng nếu an toàn. Đây đúng là cách hoạt động của forward proxy, chỉ là có thêm nhiều lớp kiểm tra. Khái niệm forward proxy có trong bài forward proxy là gì.
Vì sao doanh nghiệp cần SWG
- Phần lớn mã độc, lừa đảo đến qua web và thư điện tử có đường dẫn web.
- Nhân viên làm việc ở nhiều nơi, không còn được tường lửa văn phòng bảo vệ.
- Dữ liệu doanh nghiệp có thể bị tải lên dịch vụ lưu trữ cá nhân, công cụ AI không được phép.
- Quy định ngành yêu cầu kiểm soát, ghi nhật ký truy cập web.
SWG khác tường lửa và proxy thường
Tiêu chí |
Tường lửa truyền thống |
Proxy thường |
Secure web gateway |
|---|---|---|---|
Tầng hoạt động |
Mạng, cổng, giao thức |
Ứng dụng HTTP, HTTPS |
Ứng dụng HTTP, HTTPS |
Hiểu nội dung web |
Hạn chế |
Thấy địa chỉ, ít kiểm tra nội dung |
Lọc URL, quét nội dung, kiểm tra tệp |
Kiểm tra HTTPS |
Thường không |
Thường không |
Có, giải mã theo chính sách |
Chống rò rỉ dữ liệu |
Không |
Không |
Có |
Theo người dùng |
Theo IP |
Có thể |
Theo danh tính người dùng |
Vị trí |
Biên mạng văn phòng |
Văn phòng hoặc đám mây |
Văn phòng hoặc đám mây |
Tường lửa thế hệ mới (NGFW) cũng có nhiều tính năng giống SWG, ranh giới giữa hai loại ngày càng mờ. Khái niệm tường lửa và proxy có trong bài proxy firewall là gì.
Các tính năng chính của SWG
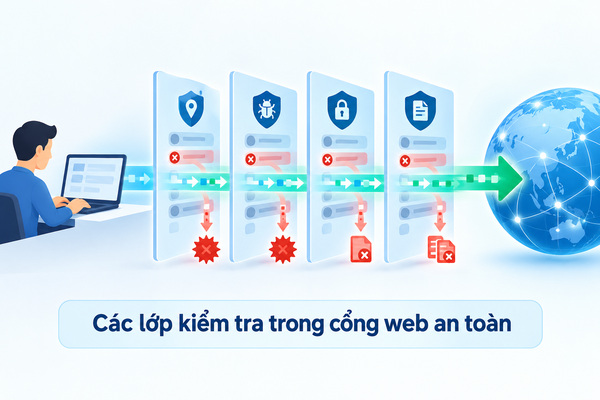
Các lớp kiểm tra trong cổng web an toàn
Lọc URL theo danh mục
SWG phân loại hàng trăm triệu website vào danh mục: tin tức, mạng xã hội, cờ bạc, người lớn, mã độc, lừa đảo. Doanh nghiệp chọn danh mục chặn, cảnh báo hoặc cho phép, có thể khác nhau theo phòng ban, theo giờ.
Chống mã độc
Tệp tải về được quét bằng nhiều công cụ chống virus, tệp đáng ngờ được chạy thử trong môi trường cách ly (sandbox) trước khi giao cho người dùng. Trang có mã độc hoặc trang lừa đảo đánh cắp mật khẩu bị chặn theo dữ liệu tình báo mối đe doạ cập nhật liên tục.
Kiểm tra lưu lượng mã hoá
Phần lớn lưu lượng web hiện nay là HTTPS. Không giải mã thì SWG chỉ thấy tên miền, không thấy nội dung, không quét được tệp. SWG giải mã HTTPS theo chính sách, kiểm tra, rồi mã hoá lại (xem phần riêng phía dưới).
Chống rò rỉ dữ liệu (DLP)
SWG kiểm tra nội dung người dùng tải lên: số thẻ, số căn cước, tài liệu đánh dấu mật, mã nguồn. Phát hiện vi phạm chính sách thì chặn hoặc cảnh báo.
Kiểm soát ứng dụng đám mây
SWG nhận diện ứng dụng đám mây và hành động cụ thể: cho phép xem nhưng chặn tải lên với dịch vụ lưu trữ cá nhân, cho phép tài khoản công ty nhưng chặn tài khoản cá nhân trên cùng dịch vụ. Tính năng này thường gắn với CASB (cloud access security broker).
Cách ly trình duyệt từ xa
Một số SWG có tính năng mở website rủi ro trong trình duyệt chạy trên đám mây, người dùng chỉ nhận hình ảnh hoặc nội dung đã làm sạch. Mã độc trên trang không chạm tới máy người dùng.
Nhật ký và báo cáo
Ghi lại ai truy cập gì, khi nào, bị chặn vì sao. Dùng cho điều tra sự cố, báo cáo tuân thủ, phát hiện hành vi bất thường.
SWG trong mô hình SASE và Zero Trust
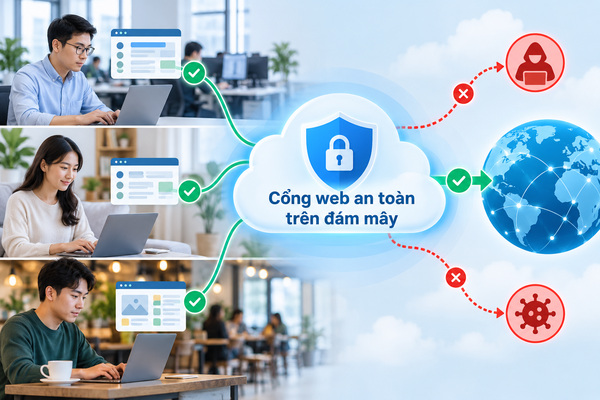
Cổng web an toàn trên đám mây
SASE là gì
SASE (secure access service edge) gom các chức năng mạng và bảo mật lên đám mây, gần người dùng, gồm SWG, CASB, Zero Trust Network Access, tường lửa đám mây, cùng khả năng tối ưu mạng diện rộng. Giải thích chi tiết trong bài SASE của Cloudflare. SWG là một trong những thành phần cốt lõi của SASE.
Zero Trust
Zero Trust là nguyên tắc không mặc định tin bất kỳ người dùng, thiết bị, mạng nào, mỗi lần truy cập đều xác minh danh tính, tình trạng thiết bị, ngữ cảnh. Tài liệu kiến trúc Zero Trust của NIST (SP 800-207) là tham chiếu phổ biến, có tại trang NIST về kiến trúc Zero Trust. Trong Zero Trust, SWG kiểm soát truy cập ra Internet, còn ZTNA kiểm soát truy cập vào ứng dụng nội bộ.
Từ thiết bị tại chỗ lên đám mây
Mô hình |
Ưu điểm |
Nhược điểm |
|---|---|---|
Thiết bị SWG tại văn phòng |
Kiểm soát dữ liệu tại chỗ, không phụ thuộc nhà cung cấp đám mây |
Nhân viên làm từ xa phải VPN về, khó mở rộng |
SWG trên đám mây |
Bảo vệ người dùng ở mọi nơi, mở rộng dễ |
Phụ thuộc nhà cung cấp, dữ liệu đi qua hạ tầng bên thứ ba |
Cách triển khai SWG
Đưa lưu lượng tới SWG
- Cấu hình proxy trên máy: proxy thủ công hoặc tệp PAC, đẩy bằng Group Policy hoặc công cụ quản lý thiết bị. Cách đẩy cấu hình hàng loạt có trong bài Group Policy proxy.
- Tác nhân trên máy: phần mềm nhỏ chuyển lưu lượng tới SWG đám mây, hoạt động ở mọi mạng, kể cả khi nhân viên ở nhà.
- Chuyển hướng ở tầng mạng: bộ định tuyến, tường lửa văn phòng chuyển lưu lượng web tới SWG qua đường hầm. Người dùng không cần cấu hình, giống proxy trong suốt. Khái niệm proxy trong suốt có trong bài proxy transparent là gì.
Xác thực người dùng
SWG gắn chính sách với người dùng, nhóm từ hệ thống danh tính của doanh nghiệp (Active Directory, Microsoft Entra ID, Google Workspace, Okta). Nhờ vậy chính sách đi theo người dùng dù họ đổi máy, đổi mạng.
Triển khai theo giai đoạn
- Giai đoạn 1: chỉ ghi nhật ký, không chặn, để hiểu lưu lượng.
- Giai đoạn 2: chặn danh mục rõ ràng nguy hiểm như mã độc, lừa đảo.
- Giai đoạn 3: bật giải mã HTTPS cho một nhóm thử nghiệm.
- Giai đoạn 4: bật DLP, kiểm soát ứng dụng đám mây.
- Mỗi giai đoạn thu thập phản hồi, điều chỉnh ngoại lệ.
Giải mã HTTPS và ảnh hưởng tới nhân viên
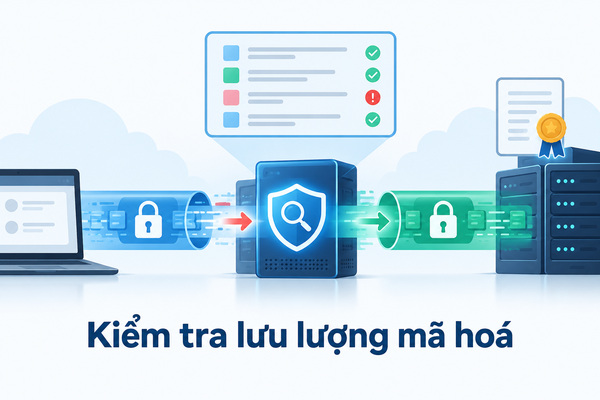
Kiểm tra lưu lượng mã hoá
Cách giải mã hoạt động
SWG đứng giữa, bắt tay TLS với website thay người dùng, đồng thời bắt tay TLS với trình duyệt bằng chứng chỉ do chính SWG tạo, ký bởi chứng chỉ gốc của doanh nghiệp. Máy nhân viên phải tin chứng chỉ gốc này, thường được cài tự động qua công cụ quản lý. Kiến thức về mã hoá và proxy có trong bài mã hoá proxy là gì.
Nhân viên thấy gì
- Biểu tượng ổ khoá vẫn hiện, nhưng xem chi tiết chứng chỉ sẽ thấy được cấp bởi doanh nghiệp, không phải nhà cung cấp chứng chỉ công khai.
- Một số ứng dụng dùng ghim chứng chỉ báo lỗi kết nối vì không chấp nhận chứng chỉ của SWG.
- Công cụ lập trình như git, pip, npm báo lỗi chứng chỉ nếu không được cấu hình tin chứng chỉ gốc của doanh nghiệp.
Ngoại lệ giải mã
Doanh nghiệp thường không giải mã:
- Ngân hàng, y tế, vì quyền riêng tư của nhân viên và quy định.
- Ứng dụng ghim chứng chỉ, ứng dụng họp trực tuyến được nhà cung cấp khuyến nghị đi thẳng.
- Dịch vụ cập nhật hệ điều hành.
Quyền riêng tư
Giải mã nghĩa là doanh nghiệp có khả năng thấy nội dung lưu lượng web của nhân viên. Doanh nghiệp cần chính sách sử dụng rõ ràng, thông báo cho nhân viên, giới hạn người được xem nhật ký, tuân thủ quy định bảo vệ dữ liệu cá nhân.
Nhân viên gặp trang bị chặn
Nhân viên gặp trang bị chặn
Trang chặn của SWG
Khi truy cập trang thuộc danh mục bị chặn, nhân viên thấy trang thông báo của doanh nghiệp: tên chính sách, danh mục, đôi khi có nút yêu cầu xem xét lại hoặc cho phép tạm thời với lý do công việc.
Bị chặn nhầm
Website mới, website nhỏ đôi khi bị xếp sai danh mục. Gửi yêu cầu xem xét qua nút trên trang chặn hoặc qua bộ phận IT, kèm lý do công việc. Nhà cung cấp SWG cũng có trang cho phép đề nghị phân loại lại website.
Không nên tự vượt chặn
Dùng VPN cá nhân, proxy cá nhân để vượt SWG trên máy công ty vi phạm chính sách của doanh nghiệp và tạo lỗ hổng bảo mật. Nhiều SWG phát hiện và chặn các công cụ vượt chặn. Nhu cầu chính đáng nên đề nghị qua kênh chính thức.
Tiêu chí chọn giải pháp SWG
Độ phủ điểm hiện diện
SWG đám mây xử lý lưu lượng tại các trung tâm dữ liệu của nhà cung cấp. Trung tâm gần người dùng thì độ trễ thấp. Doanh nghiệp ở Việt Nam nên chọn nhà cung cấp có điểm hiện diện tại Việt Nam hoặc gần như Singapore, Hồng Kông, tránh lưu lượng phải đi xa rồi mới ra Internet.
Hiệu năng giải mã
Giải mã và quét nội dung tốn tài nguyên. Hỏi nhà cung cấp về độ trễ thêm vào khi bật giải mã, giới hạn kích thước tệp được quét, cách xử lý tệp lớn.
Tích hợp danh tính
Kiểm tra SWG tích hợp được với hệ thống danh tính đang dùng, đồng bộ nhóm người dùng tự động, hỗ trợ đăng nhập một lần.
Quản lý chính sách
Giao diện quản lý chính sách dễ hiểu, cho phép đặt chính sách theo nhóm, theo giờ, theo vị trí, có chế độ thử chính sách trước khi áp dụng.
Nhật ký và lưu trữ
Thời gian lưu nhật ký, nơi lưu trữ dữ liệu (quốc gia nào), khả năng xuất nhật ký sang hệ thống giám sát an ninh của doanh nghiệp. Với quy định bảo vệ dữ liệu cá nhân, nơi lưu nhật ký là câu hỏi quan trọng.
Hỗ trợ thiết bị và hệ điều hành
Tác nhân có cho Windows, macOS, Linux, điện thoại không. Nhân viên dùng điện thoại cá nhân cho công việc thì cần giải pháp không xâm phạm quyền riêng tư trên thiết bị cá nhân.
Những rủi ro khi triển khai SWG
Điểm lỗi duy nhất
Khi mọi lưu lượng đi qua SWG, SWG gặp sự cố là cả công ty mất Internet. Hỏi nhà cung cấp về cam kết thời gian hoạt động, cơ chế dự phòng, và chuẩn bị phương án cho phép đi thẳng tạm thời khi sự cố kéo dài.
Chặn nhầm ảnh hưởng công việc
Chính sách quá chặt chặn nhầm công cụ làm việc, nhân viên mất thời gian, tìm cách vượt chặn. Có kênh xử lý yêu cầu mở chặn nhanh trong ngày.
Phá vỡ ứng dụng
Giải mã HTTPS làm hỏng ứng dụng ghim chứng chỉ, ứng dụng họp trực tuyến, công cụ lập trình. Lập danh sách ứng dụng cần loại trừ trước khi bật giải mã toàn công ty.
Tạo cảm giác bị giám sát
Nhân viên không được thông báo rõ ràng dễ mất lòng tin khi phát hiện công ty kiểm tra lưu lượng web. Minh bạch về mục đích, phạm vi, ai được xem nhật ký giúp giảm phản ứng.
SWG và nhân viên làm việc từ xa
Trước đây: VPN về văn phòng
Nhân viên làm từ xa kết nối VPN về văn phòng, lưu lượng web đi qua SWG đặt tại văn phòng rồi mới ra Internet. Đường truyền văn phòng bị chiếm, độ trễ cao, ứng dụng họp trực tuyến kém.
Nay: SWG đám mây với tác nhân
Tác nhân trên máy đưa lưu lượng web tới SWG đám mây gần nhất, không cần về văn phòng. Truy cập ứng dụng nội bộ thì qua ZTNA. Nhân viên có cùng mức bảo vệ dù ở đâu.
Thiết bị cá nhân
Với thiết bị cá nhân không cài được tác nhân, doanh nghiệp có thể chỉ cho truy cập ứng dụng công việc qua trình duyệt được quản lý hoặc qua cách ly trình duyệt, không kiểm soát toàn bộ lưu lượng của thiết bị cá nhân.
Ví dụ: công ty 150 người chuyển sang SWG đám mây
Một công ty phần mềm 150 nhân viên, một nửa làm việc từ xa. Trước đây dùng tường lửa văn phòng có lọc web, nhân viên ở nhà không được bảo vệ. Một nhân viên bấm đường dẫn lừa đảo trong thư, lộ mật khẩu thư điện tử công ty.
Triển khai
- Chọn SWG đám mây có điểm hiện diện gần Việt Nam, tích hợp với hệ thống danh tính công ty.
- Tháng đầu: cài tác nhân cho toàn bộ máy, chỉ ghi nhật ký.
- Tháng thứ hai: chặn danh mục mã độc, lừa đảo, trang mới đăng ký đáng ngờ.
- Tháng thứ ba: bật giải mã cho nhóm thử nghiệm 20 người, loại trừ ngân hàng, y tế, công cụ họp, kho mã.
- Cấu hình git, công cụ lập trình tin chứng chỉ gốc công ty qua kịch bản cài đặt.
- Tháng thứ tư: mở rộng giải mã, bật chặn tải mã nguồn lên dịch vụ lưu trữ cá nhân.
Kết quả
Các đợt thư lừa đảo sau đó bị chặn ở bước mở đường dẫn. Đội phát triển gặp lỗi chứng chỉ trong tuần đầu bật giải mã, xử lý xong bằng kịch bản cấu hình. Nhân viên được thông báo rõ phạm vi giám sát và kênh yêu cầu mở chặn.
Đo hiệu quả của SWG
- Số lần chặn truy cập trang mã độc, lừa đảo mỗi tháng.
- Số tệp độc hại bị chặn khi tải về.
- Số sự cố rò rỉ dữ liệu được phát hiện, ngăn chặn.
- Số yêu cầu mở chặn và thời gian xử lý trung bình.
- Độ trễ thêm vào cho người dùng.
Báo cáo định kỳ các chỉ số này giúp ban lãnh đạo thấy giá trị của khoản đầu tư, và giúp đội IT tinh chỉnh chính sách.
Lịch sử phát triển của SWG
Từ proxy lưu đệm
Những năm 1990, doanh nghiệp đặt proxy lưu đệm để tiết kiệm băng thông Internet đắt đỏ: trang đã tải được lưu lại, người sau mở lại không cần tải từ Internet. Proxy này dần được thêm tính năng lọc URL để chặn trang không phù hợp trong giờ làm việc.
Thêm chống mã độc
Khi mã độc qua web tăng mạnh, proxy được tích hợp công cụ quét virus, danh sách trang độc hại. Tên gọi secure web gateway xuất hiện để chỉ thiết bị proxy chuyên về bảo mật web.
Kỷ nguyên HTTPS
Khi phần lớn website chuyển sang HTTPS, SWG không còn thấy nội dung nếu không giải mã. Tính năng giải mã TLS trở thành bắt buộc với SWG muốn kiểm tra nội dung, kéo theo yêu cầu quản lý chứng chỉ trên máy người dùng.
Lên đám mây
Ứng dụng chuyển lên đám mây, nhân viên làm việc ở mọi nơi, đưa lưu lượng về văn phòng để kiểm tra không còn hợp lý. SWG chuyển lên đám mây, gộp với các dịch vụ bảo mật khác thành SASE.
Thuật ngữ liên quan
Thuật ngữ |
Ý nghĩa ngắn |
|---|---|
SWG |
Cổng web an toàn, kiểm soát truy cập web |
CASB |
Kiểm soát việc dùng ứng dụng đám mây |
ZTNA |
Truy cập ứng dụng nội bộ theo Zero Trust, thay VPN |
FWaaS |
Tường lửa dạng dịch vụ đám mây |
DLP |
Chống rò rỉ dữ liệu |
RBI |
Cách ly trình duyệt từ xa |
SSE |
Nhóm dịch vụ bảo mật của SASE (SWG, CASB, ZTNA) |
Lời khuyên cho nhân viên làm việc sau SWG
Khi gặp lỗi kết nối hoặc trang bị chặn trên máy công ty, đừng vội cài VPN, tiện ích đổi IP. Chụp màn hình trang lỗi, ghi lại thời điểm và địa chỉ trang, gửi bộ phận IT qua kênh hỗ trợ. Với công cụ lập trình báo lỗi chứng chỉ, hỏi IT tệp chứng chỉ gốc của công ty và cách cấu hình cho từng công cụ.
SWG cho doanh nghiệp vừa và nhỏ
Có cần không
Doanh nghiệp nhỏ thường bắt đầu bằng lọc DNS bảo mật, phần mềm chống virus có lọc web, và chính sách mật khẩu tốt. Khi có dữ liệu nhạy cảm, nhân viên làm từ xa nhiều, yêu cầu tuân thủ, SWG đám mây trở nên đáng cân nhắc.
Chi phí
SWG đám mây thường tính theo số người dùng mỗi tháng. Một số nhà cung cấp có gói miễn phí giới hạn số người dùng cho doanh nghiệp nhỏ.
Bắt đầu thế nào
- Liệt kê rủi ro chính: lừa đảo, mã độc, rò rỉ dữ liệu.
- Thử gói dùng thử với một nhóm nhỏ.
- Bật chặn mã độc, lừa đảo trước, chưa giải mã HTTPS.
- Đánh giá sau một tháng, mở rộng dần.
Phân biệt SWG với proxy thương mại
Proxy thương mại như proxy IP Việt Nam, proxy datacenter dùng để có IP ra ngoài khác, phục vụ quản lý tài khoản, thu thập dữ liệu, kiểm thử theo vùng. SWG dùng để kiểm soát và bảo vệ lưu lượng của nhân viên. Hai thứ phục vụ mục đích khác nhau. Doanh nghiệp có SWG mà cần proxy thương mại cho một công việc cụ thể (kiểm thử, giám sát) thì cấu hình ngoại lệ có kiểm soát, ghi nhật ký. Anh em cần proxy IP Việt Nam tĩnh cho các tác vụ hợp lệ trong doanh nghiệp có thể mua proxy tại ProxyVN.
Câu hỏi thường gặp về secure web gateway
Secure web gateway là gì
Là lớp bảo mật dạng forward proxy đứng giữa người dùng và Internet, lọc URL, chống mã độc, kiểm tra HTTPS, chống rò rỉ dữ liệu theo chính sách doanh nghiệp.
SWG khác tường lửa ở đâu
Tường lửa truyền thống kiểm soát theo IP, cổng. SWG hiểu nội dung web, lọc theo danh mục, quét tệp, gắn chính sách với người dùng.
SWG có đọc được nội dung HTTPS không
Có, khi bật giải mã và máy tin chứng chỉ gốc của doanh nghiệp. Doanh nghiệp thường loại trừ ngân hàng, y tế.
Vì sao git, pip báo lỗi chứng chỉ ở công ty
SWG giải mã HTTPS bằng chứng chỉ doanh nghiệp, công cụ chưa tin chứng chỉ này. Cấu hình công cụ dùng chứng chỉ gốc của công ty theo hướng dẫn IT.
SASE và SWG liên quan thế nào
SWG là một thành phần của SASE, cùng CASB, ZTNA, tường lửa đám mây.
Doanh nghiệp nhỏ có cần SWG không
Tuỳ rủi ro. Bắt đầu với lọc DNS bảo mật, nâng lên SWG đám mây khi có dữ liệu nhạy cảm, nhân viên làm từ xa nhiều.
Tổng kết
Secure web gateway là forward proxy bảo mật của doanh nghiệp, kiểm tra mọi yêu cầu web theo chính sách: lọc URL theo danh mục, chống mã độc, kiểm tra HTTPS, chống rò rỉ dữ liệu, kiểm soát ứng dụng đám mây, ghi nhật ký. SWG ngày nay chủ yếu chạy trên đám mây, là thành phần cốt lõi của SASE và Zero Trust, đưa lưu lượng tới bằng PAC, tác nhân hoặc chuyển hướng mạng. Giải mã HTTPS cần chứng chỉ gốc của doanh nghiệp trên máy nhân viên, kèm ngoại lệ và chính sách quyền riêng tư rõ ràng. Triển khai theo giai đoạn, bắt đầu từ ghi nhật ký và chặn mối đe doạ rõ ràng. Cần tư vấn về proxy, anh em liên hệ Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam để được tư vấn.


