
Via header là gì? Header proxy tiết lộ gì về bạn
Via header là tiêu đề HTTP mà proxy thêm vào yêu cầu hoặc phản hồi để ghi lại rằng thông điệp đã đi qua nó, kèm phiên bản giao thức và tên proxy. Nhờ tiêu đề này, máy chủ biết yêu cầu không đến thẳng từ trình duyệt mà qua trung gian. Với người dùng proxy, Via là một trong những dấu hiệu làm lộ việc đang dùng proxy, cùng với X-Forwarded-For, Forwarded, X-Real-IP. Bài này ProxyVN giải thích Via header theo tiêu chuẩn RFC 9110, so sánh với các tiêu đề proxy khác, proxy nào thêm tiêu đề nào, vì sao với HTTPS qua CONNECT proxy không chèn được tiêu đề, cách kiểm tra tiêu đề mình gửi ra, và cách cấu hình proxy tự dựng không thêm Via. Xem thêm dịch vụ tại ProxyVN.
Khái niệm Via header
Định nghĩa theo tiêu chuẩn
Tiêu chuẩn HTTP RFC 9110, mục Via định nghĩa Via là tiêu đề do trung gian (proxy, gateway) thêm vào để ghi nhận giao thức và người nhận trung gian giữa máy khách và máy chủ, theo cả chiều yêu cầu và chiều phản hồi. Tiêu đề dùng để theo dõi việc chuyển tiếp, tránh vòng lặp yêu cầu, và nhận biết khả năng giao thức của các bên trong chuỗi. Mô tả dễ đọc có trong tài liệu MDN về Via.
Cú pháp
Via: 1.1 proxy-hn.example.vn
Via: 1.1 proxy-hn (squid/6.6), 1.1 cdn-edge-sgn
Via: HTTP/1.1 gateway01
Mỗi trung gian thêm một mục gồm phiên bản giao thức nhận được, tên hoặc bí danh của trung gian, có thể kèm chú thích như tên phần mềm. Nhiều trung gian thì các mục nối nhau bằng dấu phẩy theo thứ tự đi qua.
Ai thêm Via
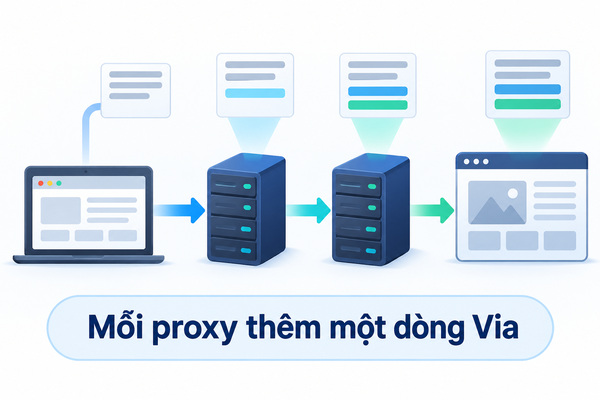
Mỗi proxy thêm một dòng Via
Trung gian |
Thêm Via mặc định |
Ghi chú |
|---|---|---|
Squid |
Có |
Tắt bằng via off |
Apache mod_proxy |
Tuỳ cấu hình ProxyVia |
Mặc định tắt ở nhiều phiên bản |
Nginx proxy |
Không |
Không tự thêm Via |
Varnish |
Có ở một số phiên bản |
Thêm Via với phản hồi |
CDN |
Nhiều CDN thêm Via vào phản hồi hoặc yêu cầu tới máy chủ gốc |
Ví dụ Via với tên máy chủ biên |
Tinyproxy |
Có |
Tắt bằng DisableViaHeader |
Proxy thương mại |
Tuỳ nhà cung cấp |
Proxy ẩn danh thường không thêm |
So sánh Via với các tiêu đề proxy khác
Các tiêu đề proxy hay gặp
Tiêu đề |
Chuẩn |
Nội dung |
Tiết lộ IP thật |
|---|---|---|---|
Via |
RFC 9110 |
Giao thức, tên trung gian |
Không trực tiếp, nhưng lộ có proxy |
Forwarded |
RFC 7239 |
for (IP máy khách), by, host, proto |
Có, trường for |
X-Forwarded-For |
Không chuẩn, rất phổ biến |
Danh sách IP máy khách và trung gian |
Có |
X-Real-IP |
Quy ước, hay dùng với Nginx |
IP máy khách |
Có |
X-Forwarded-Proto, X-Forwarded-Host |
Không chuẩn |
Giao thức, tên miền gốc |
Không |
Forwarded
Tiêu đề Forwarded chuẩn hoá trong RFC 7239, gom thông tin mà X-Forwarded-For, X-Forwarded-Proto, X-Forwarded-Host trước đây chia ra:
Forwarded: for=198.51.100.17;proto=https;by=203.0.113.43Mô tả thêm trong tài liệu MDN về Forwarded.
X-Forwarded-For
Tiêu đề phổ biến nhất để chuyển IP máy khách qua proxy, cân bằng tải. Bài riêng là X-Forwarded-For là gì. Điểm khác biệt chính: X-Forwarded-For lộ IP thật, Via chỉ lộ việc có proxy.
Via tiết lộ gì về người dùng proxy
Lộ việc đang dùng proxy
Máy chủ thấy Via trong yêu cầu là biết yêu cầu đi qua trung gian. Website chống gian lận, chống bot có thể coi đây là tín hiệu rủi ro, đưa CAPTCHA hoặc hạn chế.
Lộ tên, phần mềm proxy
Mục Via thường có tên máy chủ proxy, đôi khi tên miền nội bộ, phiên bản phần mềm như squid/6.6. Thông tin này giúp kẻ tấn công biết phần mềm, phiên bản để tìm lỗ hổng, và giúp website nhận diện dịch vụ proxy.
Không lộ IP thật
Via không chứa IP máy khách. Nhưng proxy thêm Via thường cũng thêm X-Forwarded-For, và tiêu đề đó mới lộ IP thật.
Phân loại mức ẩn danh
Mức |
Via |
X-Forwarded-For có IP thật |
Website biết gì |
|---|---|---|---|
Proxy trong suốt (transparent) |
Thường có |
Có |
Biết có proxy và IP thật |
Proxy ẩn danh (anonymous) |
Có thể có |
Không |
Biết có proxy, không biết IP thật |
Proxy ẩn danh cao (elite) |
Không |
Không |
Không thấy dấu hiệu proxy từ tiêu đề |
Chi tiết các mức ẩn danh có trong bài anonymous proxy là gì, proxy trong suốt trong bài proxy transparent là gì.
Với HTTPS, proxy không chèn được tiêu đề
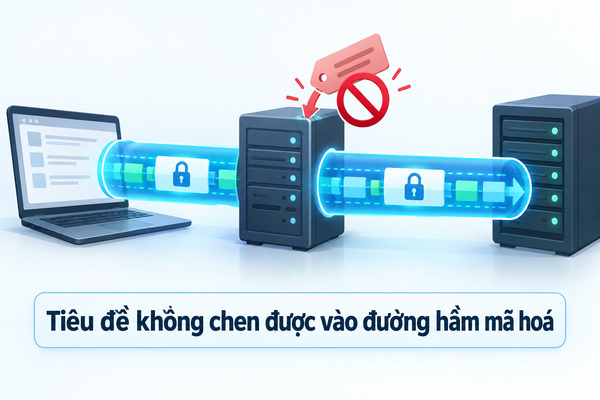
Tiêu đề không chen được vào đường hầm mã hoá
Đường hầm CONNECT
Khi trình duyệt dùng proxy HTTP để mở trang HTTPS, trình duyệt gửi lệnh CONNECT tới proxy để mở đường hầm TCP tới máy đích. Sau đó trình duyệt bắt tay TLS trực tiếp với máy đích qua đường hầm. Mọi yêu cầu HTTP bên trong đều được mã hoá, proxy không đọc, không sửa được.
Hệ quả
Proxy thông thường không thể thêm Via, X-Forwarded-For vào yêu cầu HTTPS gửi tới website. Các tiêu đề này chỉ xuất hiện khi:
- Trang dùng HTTP thường, không mã hoá.
- Proxy giải mã HTTPS (proxy kiểm tra của doanh nghiệp, công cụ gỡ lỗi), máy người dùng tin chứng chỉ của proxy.
- Trung gian phía máy chủ như CDN, cân bằng tải của chính website, thêm vào khi chuyển yêu cầu tới máy chủ gốc.
Vậy website vẫn biết có proxy bằng cách nào
Ngay cả khi không có Via, website có thể nhận ra proxy qua: IP thuộc dải trung tâm dữ liệu, danh sách IP proxy đã biết, dấu vân tay TLS không khớp trình duyệt khai báo, múi giờ, ngôn ngữ không khớp vị trí IP, rò rỉ WebRTC. Cách kiểm tra tổng hợp có trong bài Whoer và Pixelscan.
Cách kiểm tra tiêu đề mình gửi ra
Kiểm tra tiêu đề gửi ra
Dùng trang phản hồi tiêu đề
Các trang như httpbin.org/headers trả về tiêu đề mà máy chủ nhận được:
curl -x http://203.0.113.10:8080 http://httpbin.org/headers
curl -x http://203.0.113.10:8080 https://httpbin.org/headers
Lệnh đầu dùng HTTP thường, thấy được tiêu đề proxy thêm vào nếu có. Lệnh sau dùng HTTPS qua CONNECT, thường không thấy Via, X-Forwarded-For do proxy thêm, nhưng có thể thấy tiêu đề do hạ tầng của chính trang phản hồi thêm. Phân biệt hai nguồn này khi đọc kết quả.
Dùng trình duyệt
Cấu hình trình duyệt qua proxy, mở trang phản hồi tiêu đề bản HTTP. Đọc danh sách, tìm Via, Forwarded, X-Forwarded-For, X-Real-IP, Proxy-Connection.
Tiêu đề khác có thể lộ
- Proxy-Connection: trình duyệt cũ gửi khi dùng proxy cho HTTP.
- User-Agent: không do proxy thêm, nhưng proxy cấu hình kém có thể sửa đổi. Kiến thức về User-Agent có trong bài User-Agent là gì.
- Cache-Control, X-Cache: proxy lưu đệm có thể thêm vào phản hồi.
Cấu hình proxy tự dựng không thêm Via
Squid
via off
forwarded_for delete
request_header_access Via deny all
request_header_access X-Forwarded-For deny all
via off không thêm Via. forwarded_for delete xoá X-Forwarded-For. Các dòng request_header_access chặn tiêu đề tương ứng nếu có từ trước.
Tinyproxy
DisableViaHeader Yes
XTinyproxy No
Apache mod_proxy
ProxyVia OffVới Apache làm reverse proxy, ProxyAddHeaders Off ngăn thêm X-Forwarded-*.
Nginx
Nginx không tự thêm Via. Khi làm reverse proxy, các tiêu đề X-Forwarded-For, X-Real-IP chỉ có nếu cấu hình proxy_set_header. Với forward proxy dựng bằng mô-đun bên thứ ba, kiểm tra tài liệu mô-đun.
Lưu ý
Tắt Via trên proxy nội bộ của doanh nghiệp có thể gây khó khăn cho việc phát hiện vòng lặp và gỡ lỗi chuỗi proxy. Tắt cho proxy dùng để ẩn danh, giữ cho proxy hạ tầng nội bộ nếu cần.
Via trong phản hồi
CDN và proxy lưu đệm
Nhiều CDN thêm Via vào phản hồi gửi về trình duyệt, ví dụ ghi tên máy chủ biên đã phục vụ. Nhìn tiêu đề phản hồi trong DevTools có thể biết trang đi qua CDN nào, máy chủ biên ở đâu.
Dùng để gỡ lỗi
Khi trang bị lưu đệm sai, Via và các tiêu đề như X-Cache, Age giúp xác định tầng nào phục vụ bản cũ. Quản trị website dùng thông tin này để xoá bộ nhớ đệm đúng chỗ.
Bảo mật
Via trong phản hồi lộ tên phần mềm, phiên bản của hạ tầng. Một số tổ chức tắt hoặc rút gọn để giảm thông tin cho kẻ tấn công.
Via với nhà phát triển website
Không dùng Via để quyết định quyền truy cập
Tiêu đề do máy khách gửi có thể bị làm giả. Không dựa vào việc có hay không có Via để cấp quyền hay chặn quan trọng. Dùng kết hợp nhiều tín hiệu.
Tin X-Forwarded-For có điều kiện
Chỉ tin X-Forwarded-For, Forwarded từ trung gian mình kiểm soát (CDN, cân bằng tải của mình). Đọc IP máy khách từ vị trí đúng trong danh sách, không lấy mục đầu tiên một cách mù quáng vì máy khách có thể tự chèn giá trị giả.
Ghi nhật ký
Ghi Via, Forwarded, X-Forwarded-For vào nhật ký máy chủ giúp điều tra sự cố, phân tích lưu lượng qua proxy.
Lịch sử và mục đích ban đầu của Via
Từ HTTP/1.1
Via có từ đặc tả HTTP/1.1 những năm 1990, khi proxy lưu đệm phổ biến trong mạng doanh nghiệp và nhà cung cấp Internet. Một yêu cầu có thể đi qua proxy công ty, rồi proxy của nhà mạng, rồi mới tới máy chủ. Via ghi lại chuỗi này để quản trị viên gỡ lỗi khi trang hiển thị sai, và để phát hiện vòng lặp khi hai proxy cấu hình chuyển yêu cầu cho nhau.
Nâng cấp giao thức
Via ghi phiên bản giao thức mà mỗi trung gian nhận được. Máy chủ biết trong chuỗi có trung gian chỉ hiểu HTTP/1.0 thì tránh dùng tính năng chỉ có ở HTTP/1.1. Ngày nay mục đích này ít quan trọng hơn vì phần lớn hạ tầng đã hiện đại.
Theo dõi luồng đi qua hạ tầng
Trong hạ tầng lớn có nhiều lớp trung gian: CDN, tường lửa ứng dụng web, cân bằng tải, proxy nội bộ, Via giúp đội vận hành biết yêu cầu đã qua những lớp nào. Khi một yêu cầu bị lỗi, nhìn Via biết lỗi phát sinh sau lớp nào.
Đọc tiêu đề Via trong thực tế
Ví dụ một chuỗi
Via: 1.1 proxy-cty (squid/6.6), 1.1 varnish, 1.1 edge-sgnĐọc từ trái sang phải: yêu cầu đi qua proxy công ty chạy Squid 6.6, rồi qua lớp lưu đệm Varnish, rồi qua máy chủ biên của CDN đặt ở TP.HCM. Mỗi trung gian thêm mục của mình vào cuối danh sách.
Bí danh thay tên thật
Tiêu chuẩn cho phép trung gian dùng bí danh thay cho tên máy thật, để không lộ cấu trúc mạng nội bộ. Quản trị viên nên đặt bí danh chung chung thay vì tên máy chủ có thông tin vị trí, phòng ban.
Bỏ chú thích phần mềm
Chú thích như (squid/6.6) không bắt buộc. Bỏ đi giảm thông tin cho kẻ tấn công dò phiên bản phần mềm có lỗ hổng.
Via và các công cụ kiểm tra proxy
Công cụ kiểm tra mức ẩn danh
Các trang kiểm tra proxy thường xem tiêu đề Via, X-Forwarded-For, Forwarded để xếp proxy vào mức trong suốt, ẩn danh hay ẩn danh cao. Kết quả chỉ đúng với yêu cầu HTTP thường. Với HTTPS qua đường hầm, các tiêu đề này gần như luôn vắng mặt, công cụ sẽ báo ẩn danh cao dù proxy có thêm tiêu đề cho HTTP.
Kiểm tra cả HTTP và HTTPS
Muốn biết proxy có thêm tiêu đề hay không, kiểm tra với trang HTTP. Muốn biết website thấy gì khi duyệt web thực tế, kiểm tra với trang HTTPS. Hai kết quả bổ sung cho nhau.
Kiểm tra định kỳ
Nhà cung cấp proxy có thể đổi cấu hình phần mềm. Kiểm tra lại tiêu đề khi đổi gói proxy, khi nhà cung cấp thông báo nâng cấp hạ tầng.
Proxy doanh nghiệp và Via
Proxy kiểm tra nội dung
Proxy doanh nghiệp giải mã HTTPS để kiểm tra có thể thêm Via, X-Forwarded-For vào cả yêu cầu HTTPS sau khi giải mã. Website bên ngoài thấy tiêu đề này, biết yêu cầu từ mạng doanh nghiệp. Một số chính sách quyền riêng tư yêu cầu xoá X-Forwarded-For để không lộ IP nội bộ của nhân viên ra ngoài.
Phát hiện vòng lặp
Trong mạng có nhiều proxy nối chuỗi, Via giúp proxy phát hiện yêu cầu đã đi qua chính nó, tránh chuyển tiếp vô hạn. Đây là lý do không nên tắt Via trên proxy hạ tầng nội bộ nếu có nhiều tầng proxy.
Thông tin cho nhóm an ninh
Nhật ký có Via giúp nhóm an ninh biết yêu cầu đáng ngờ đã đi qua những lớp kiểm soát nào, lớp nào cho qua, phục vụ điều tra sau sự cố.
Những hiểu nhầm về Via và ẩn danh
Không có Via là đủ ẩn danh
Thiếu Via chỉ có nghĩa proxy không để lại dấu trong tiêu đề. Website vẫn nhận ra proxy qua nhiều tín hiệu khác: IP trung tâm dữ liệu, IP nằm trong danh sách proxy công khai, độ trễ bất thường, dấu vân tay TLS và HTTP/2 không khớp trình duyệt, múi giờ và ngôn ngữ không khớp vị trí IP. Ẩn danh ở tầng tiêu đề chỉ là một phần.
Via là do trình duyệt gửi
Trình duyệt không tự thêm Via. Thấy Via trong yêu cầu nghĩa là có trung gian thêm vào: proxy, phần mềm diệt virus quét web, tiện ích tăng tốc, hoặc hạ tầng phía máy chủ. Nếu không dùng proxy mà vẫn thấy Via trên trang kiểm tra bản HTTP, kiểm tra phần mềm bảo mật, mạng nhà mạng có proxy trong suốt không.
Proxy SOCKS5 có thêm Via không
SOCKS5 hoạt động ở tầng thấp hơn HTTP, chỉ chuyển dữ liệu, không đọc không sửa tiêu đề HTTP. Proxy SOCKS5 không thêm Via, X-Forwarded-For. Đây là một lý do người dùng cần ẩn danh ưu tiên SOCKS5 cho các ứng dụng hỗ trợ.
Tiêu đề có thể bị làm giả
Bất kỳ ai cũng có thể tự thêm Via, X-Forwarded-For vào yêu cầu. Website không nên tin hẳn vào các tiêu đề này. Ngược lại, người dùng không nên cố tình thêm tiêu đề giả để đánh lừa hệ thống, việc này có thể vi phạm điều khoản của website.
Kiểm tra tiêu đề bằng mã
Python
import requests
r = requests.get("http://httpbin.org/headers",
                 proxies={"http": "http://203.0.113.10:8080"}, timeout=15)
print(r.json()["headers"])
Node.js
const { HttpsProxyAgent } = require('https-proxy-agent');
const agent = new HttpsProxyAgent('http://203.0.113.10:8080');
const res = await fetch('http://httpbin.org/headers', { agent });
console.log(await res.json());
Với trang HTTP, nếu proxy thêm tiêu đề, kết quả sẽ có Via hoặc X-Forwarded-For. Chạy định kỳ trong kịch bản giám sát chất lượng proxy để phát hiện khi nhà cung cấp đổi cấu hình.
Via trong kiến trúc website hiện đại
Website sau CDN
Khi website đặt sau CDN, máy chủ gốc nhận yêu cầu từ CDN, kèm Via của CDN và X-Forwarded-For chứa IP người dùng. Ứng dụng cần đọc IP thật từ tiêu đề do CDN thêm, và chỉ tin tiêu đề này khi yêu cầu thật sự đến từ dải IP của CDN.
Website sau nhiều lớp
Website lớn có thể qua CDN, tường lửa ứng dụng, cân bằng tải trước khi tới ứng dụng. Mỗi lớp thêm Via và nối IP vào X-Forwarded-For. Cấu hình máy chủ ứng dụng biết những lớp nào đáng tin để đọc đúng IP người dùng.
Ghi log đúng IP
Ghi log IP của kết nối trực tiếp (thường là IP của lớp trung gian cuối) sẽ thấy toàn IP của CDN, cân bằng tải. Cấu hình máy chủ web dùng mô-đun đọc IP thật từ tiêu đề tin cậy, nhật ký mới có ích cho phân tích, chống tấn công.
Ví dụ: kiểm tra proxy trước khi dùng cho quản lý tài khoản
Một đội quản lý tài khoản mạng xã hội cho khách hàng vừa nhận 20 proxy mới, muốn chắc proxy không để lộ dấu vết qua tiêu đề.
Các bước
- Viết kịch bản Python gửi yêu cầu qua từng proxy tới trang phản hồi tiêu đề bản HTTP.
- Ghi lại proxy nào trả về tiêu đề Via, X-Forwarded-For, Forwarded, X-Real-IP.
- Gửi tiếp yêu cầu tới trang kiểm tra IP bản HTTPS để xác nhận IP ra ngoài, quốc gia, nhà mạng.
- Mở từng proxy trong hồ sơ trình duyệt, kiểm tra thêm WebRTC, múi giờ, ngôn ngữ trên trang kiểm tra tổng hợp.
Kết quả
18 proxy không thêm tiêu đề nào. Hai proxy thêm X-Forwarded-For với IP nội bộ của nhà cung cấp. Đội báo nhà cung cấp, được đổi hai proxy khác. Dù tiêu đề chỉ ảnh hưởng yêu cầu HTTP thường, đội vẫn chọn loại bỏ để hồ sơ sạch ở mọi trường hợp.
Bài học
Kiểm tra tiêu đề là bước nhanh, rẻ, nên làm với mọi lô proxy mới. Kết hợp với kiểm tra IP, WebRTC, múi giờ để có bức tranh đầy đủ.
Tiêu đề phản hồi lộ thông tin máy chủ
Ngoài Via, nhiều tiêu đề phản hồi lộ thông tin về hạ tầng website: Server (tên phần mềm máy chủ web), X-Powered-By (ngôn ngữ, khung ứng dụng), X-Cache, X-Served-By (tên máy chủ lưu đệm). Quản trị website nên rút gọn hoặc ẩn các tiêu đề này để giảm thông tin cho kẻ dò lỗ hổng. Với người dùng, đọc các tiêu đề này trong DevTools giúp hiểu website dùng CDN nào, có lưu đệm không, từ đó gỡ lỗi khi trang hiển thị nội dung cũ hoặc khác nhau giữa các vùng.
Via với HTTP/2 và HTTP/3
Với HTTP/2 và HTTP/3, tiêu đề vẫn tồn tại về mặt ngữ nghĩa, chỉ khác cách mã hoá khi truyền: tên tiêu đề viết thường, được nén. Via, Forwarded, X-Forwarded-For hoạt động như với HTTP/1.1. Trung gian chuyển đổi giữa các phiên bản, ví dụ CDN nhận HTTP/3 từ trình duyệt rồi gửi HTTP/1.1 tới máy chủ gốc, ghi phiên bản nhận được vào mục Via của mình, như "Via: 3 edge-sgn" hoặc "Via: 2.0 cdn". Nhìn vào đó, quản trị website biết người dùng kết nối tới CDN bằng phiên bản nào.
Tóm tắt nhanh để nhớ
- Via cho biết có trung gian, không cho biết IP thật.
- X-Forwarded-For, Forwarded, X-Real-IP mới chứa IP.
- Proxy HTTP thông thường không chèn được tiêu đề vào HTTPS.
- SOCKS5 không thêm tiêu đề HTTP nào.
- Website vẫn nhận ra proxy qua IP, dấu vân tay, múi giờ.
- Proxy tự dựng nên tắt Via nếu dùng cho mục đích ẩn danh.
Khi nào nên giữ Via
Không phải lúc nào tắt Via cũng là lựa chọn đúng. Proxy lưu đệm của nhà mạng, proxy nội bộ nhiều tầng của doanh nghiệp, CDN của chính website nên giữ Via để phát hiện vòng lặp, gỡ lỗi lưu đệm và giúp máy chủ hiểu đường đi của yêu cầu. Tiêu chuẩn HTTP còn yêu cầu trung gian thêm Via trong nhiều trường hợp. Chỉ những proxy phục vụ mục đích ẩn danh cho người dùng mới cần bỏ Via, và việc bỏ cần đi kèm mục đích hợp lệ. Với hạ tầng của mình, giữ Via nhưng dùng bí danh, bỏ chú thích phần mềm là cách cân bằng giữa vận hành và bảo mật.
Chọn proxy ẩn danh cho việc hợp lệ
Với các việc cần IP khác như quản lý tài khoản, kiểm thử theo vùng, thu thập dữ liệu có chừng mực, proxy nên ở mức ẩn danh cao: không thêm Via, không thêm X-Forwarded-For. Kiểm tra bằng trang phản hồi tiêu đề trước khi dùng. Anh em cần proxy HTTP, SOCKS5 IP Việt Nam ẩn danh cao có thể mua proxy tại ProxyVN.
Câu hỏi thường gặp về Via header
Via header là gì
Là tiêu đề HTTP do proxy, gateway thêm vào để ghi lại thông điệp đã đi qua trung gian nào, theo RFC 9110.
Via có lộ IP thật không
Không trực tiếp. Via lộ việc có proxy, tên proxy. X-Forwarded-For, Forwarded, X-Real-IP mới lộ IP thật.
Proxy có thêm Via vào trang HTTPS không
Proxy thông thường dùng đường hầm CONNECT nên không chèn được tiêu đề vào yêu cầu HTTPS. Chỉ proxy giải mã HTTPS mới làm được.
Làm sao kiểm tra proxy có thêm Via
Gửi yêu cầu HTTP qua proxy tới trang phản hồi tiêu đề như httpbin.org/headers, xem có dòng Via không.
Tắt Via trên Squid thế nào
Thêm via off và forwarded_for delete vào cấu hình.
Forwarded khác X-Forwarded-For ra sao
Forwarded là tiêu chuẩn RFC 7239, gom nhiều thông tin vào một tiêu đề có cấu trúc. X-Forwarded-For không chuẩn nhưng phổ biến hơn.
Tổng kết
Via header là tiêu đề HTTP chuẩn theo RFC 9110 mà proxy, gateway thêm vào để ghi lại trung gian đã đi qua, kèm phiên bản giao thức và tên proxy. Via lộ việc dùng proxy và đôi khi tên phần mềm, còn X-Forwarded-For, Forwarded, X-Real-IP mới lộ IP thật. Với HTTPS qua đường hầm CONNECT, proxy thông thường không chèn được các tiêu đề này, nhưng website vẫn có thể nhận ra proxy qua IP, dấu vân tay, múi giờ. Kiểm tra bằng trang phản hồi tiêu đề qua HTTP, và với proxy tự dựng thì tắt Via bằng via off trên Squid, DisableViaHeader trên Tinyproxy, ProxyVia Off trên Apache. Cần tư vấn về proxy, anh em liên hệ Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam để được tư vấn.


