
reCAPTCHA v3 là gì? Điểm score hoạt động thế nào
reCAPTCHA v3 là phiên bản reCAPTCHA của Google không bắt người dùng bấm ô "Tôi không phải người máy" hay chọn hình. Thay vào đó, dịch vụ chấm cho mỗi lượt tương tác một điểm từ 0.0 đến 1.0, rồi chủ website tự quyết định làm gì với điểm đó. Bài này ProxyVN giải thích cách điểm hoạt động, cách tích hợp và chọn ngưỡng cho chủ site, và lý do người dùng thật đôi khi bị điểm thấp. Tham khảo dịch vụ tại ProxyVN.
Tổng quan về reCAPTCHA v3
reCAPTCHA v3 thay đổi hẳn cách làm của các phiên bản trước. Hiểu được thay đổi này giúp cả chủ site lẫn người dùng biết vì sao có lúc bị chặn mà không thấy thử thách nào.
Khác biệt với reCAPTCHA v2
Với reCAPTCHA v2, người dùng phải tick vào ô hoặc giải bài chọn hình, kết quả là đạt hoặc không đạt. Với reCAPTCHA v3, theo tài liệu reCAPTCHA v3 của Google, dịch vụ không bao giờ làm gián đoạn người dùng. Kết quả không phải đạt hay trượt mà là một con số, trong đó 1.0 rất có thể là tương tác tốt, còn 0.0 rất có thể là bot.
Khái niệm CAPTCHA nói chung đã có bài riêng là CAPTCHA là gì. Các hệ thống khác cùng hướng chấm điểm ngầm như Cloudflare Turnstile được giải thích trong bài Cloudflare Turnstile là gì, còn hCaptcha có bài hCaptcha là gì.
Tiêu chí |
reCAPTCHA v2 |
reCAPTCHA v3 |
|---|---|---|
Giao diện |
Ô tick, bài chọn hình |
Không có, chỉ huy hiệu nhỏ |
Kết quả |
Đạt hoặc không đạt |
Điểm từ 0.0 đến 1.0 |
Ai quyết định chặn |
reCAPTCHA |
Chủ website |
Vị trí đặt |
Biểu mẫu cụ thể |
Biểu mẫu và nền của nhiều trang |
Trải nghiệm người dùng |
Bị gián đoạn |
Không bị gián đoạn |
Điểm cần nhớ: reCAPTCHA v3 chỉ đưa ra ý kiến, quyết định chặn hay cho qua nằm ở code của website.
reCAPTCHA v3 và Google Cloud
Google hiện đưa reCAPTCHA vào nền tảng chống gian lận trên Google Cloud, trước đây gọi là reCAPTCHA Enterprise. Trang tài liệu reCAPTCHA v3 cổ điển đã được đánh dấu là cũ và trỏ sang tài liệu mới. Theo trang tổng quan reCAPTCHA trên Google Cloud, bản trên Cloud có nhiều mức điểm chi tiết hơn, mã lý do cho các sự kiện rủi ro, bộ phát triển cho ứng dụng di động, phát hiện mật khẩu bị lộ, và tích hợp với tường lửa ứng dụng web.
Về bản chất, cách chấm điểm của hai bản giống nhau. Khác biệt nằm ở cách máy chủ gửi token đi xác minh và lượng thông tin nhận về.
Tín hiệu nào ảnh hưởng tới điểm
Google không công bố chi tiết thuật toán. Những gì tài liệu nói rõ là điểm dựa trên tương tác của người dùng với website, và điểm sẽ chính xác hơn khi reCAPTCHA được đặt ở nhiều trang. Theo quan sát chung trong cộng đồng phát triển web, các yếu tố thường được nhắc tới gồm:
- Mức độ uy tín của địa chỉ IP và lượng lưu lượng từ IP đó.
- Cookie và lịch sử của trình duyệt với các dịch vụ Google.
- Dấu hiệu tự động hoá trong môi trường trình duyệt.
- Hành vi trên trang: thời gian, thao tác chuột, bàn phím, trình tự truy cập.
- Mức độ khớp giữa action khai báo và hành vi thực tế.
Đây là các yếu tố được suy ra từ thực tế triển khai, không phải danh sách chính thức. Bản trên Google Cloud có mã lý do như AUTOMATION hay TOO_MUCH_TRAFFIC, cho thấy tự động hoá và lưu lượng bất thường là hai nhóm tín hiệu quan trọng.
Cách reCAPTCHA v3 chấm điểm và trả kết quả
Chấm điểm âm thầm, không làm phiền người dùng
Phần này đi qua luồng hoạt động từ lúc trang tải tới lúc máy chủ nhận điểm. Hiểu luồng này giúp chủ site tích hợp đúng và người dùng hiểu vì sao bị chặn.
Luồng hoạt động bốn bước
reCAPTCHA v3 hoạt động theo bốn bước nối tiếp nhau:
- Trang web tải thư viện reCAPTCHA kèm khoá site.
- Khi người dùng làm một hành động như đăng nhập, gửi biểu mẫu, mã JavaScript gọi grecaptcha.execute với tên action, nhận về một token.
- Trình duyệt gửi token cùng dữ liệu biểu mẫu về máy chủ của website.
- Máy chủ gửi token tới Google để xác minh, nhận về điểm và các thông tin kèm theo, rồi quyết định xử lý.
Token chỉ có hiệu lực trong hai phút và chỉ được xác minh một lần. Vì vậy Google khuyên gọi execute ngay khi người dùng thực hiện hành động, không gọi lúc tải trang.
Action là gì
Action là nhãn đặt tên cho từng loại hành động, ví dụ login, signup, checkout. Tài liệu Google quy định action chỉ gồm chữ, số, dấu gạch chéo và dấu gạch dưới, và không được mang thông tin riêng của người dùng. Action giúp chủ site xem điểm theo từng loại hành động trong bảng quản trị, và giúp phát hiện token bị đem dùng sai chỗ.
Kết quả trả về từ máy chủ Google
Với bản cổ điển, máy chủ website gọi endpoint siteverify. Phản hồi JSON có các trường chính:
- success: token có hợp lệ với site hay không.
- score: điểm từ 0.0 đến 1.0.
- action: tên action gắn với token, cần đối chiếu với action mong đợi.
- challenge_ts: thời điểm tạo token.
- hostname: tên miền nơi token được tạo.
- error-codes: mã lỗi nếu có.
Bản trên Google Cloud trả về đối tượng assessment chi tiết hơn, gồm riskAnalysis với score và reasons, cùng tokenProperties với valid, invalidReason, action, hostname.
Các mức điểm thực tế
Thang điểm có 11 mức từ 0.0 đến 1.0. Theo tài liệu đọc kết quả đánh giá của Google Cloud, nếu không có tài khoản thanh toán, dịch vụ chỉ trả về bốn mức 0.1, 0.3, 0.7 và 0.9. Tài liệu cũng lưu ý điểm trong môi trường thử nghiệm và trong 7 ngày đầu triển khai có thể khác điểm lâu dài khi chạy thật.
Điều này có nghĩa là trong tuần đầu, chủ site không nên vội kết luận ngưỡng. Mô hình cần thời gian học lưu lượng của riêng website.
Tích hợp reCAPTCHA v3 cho website
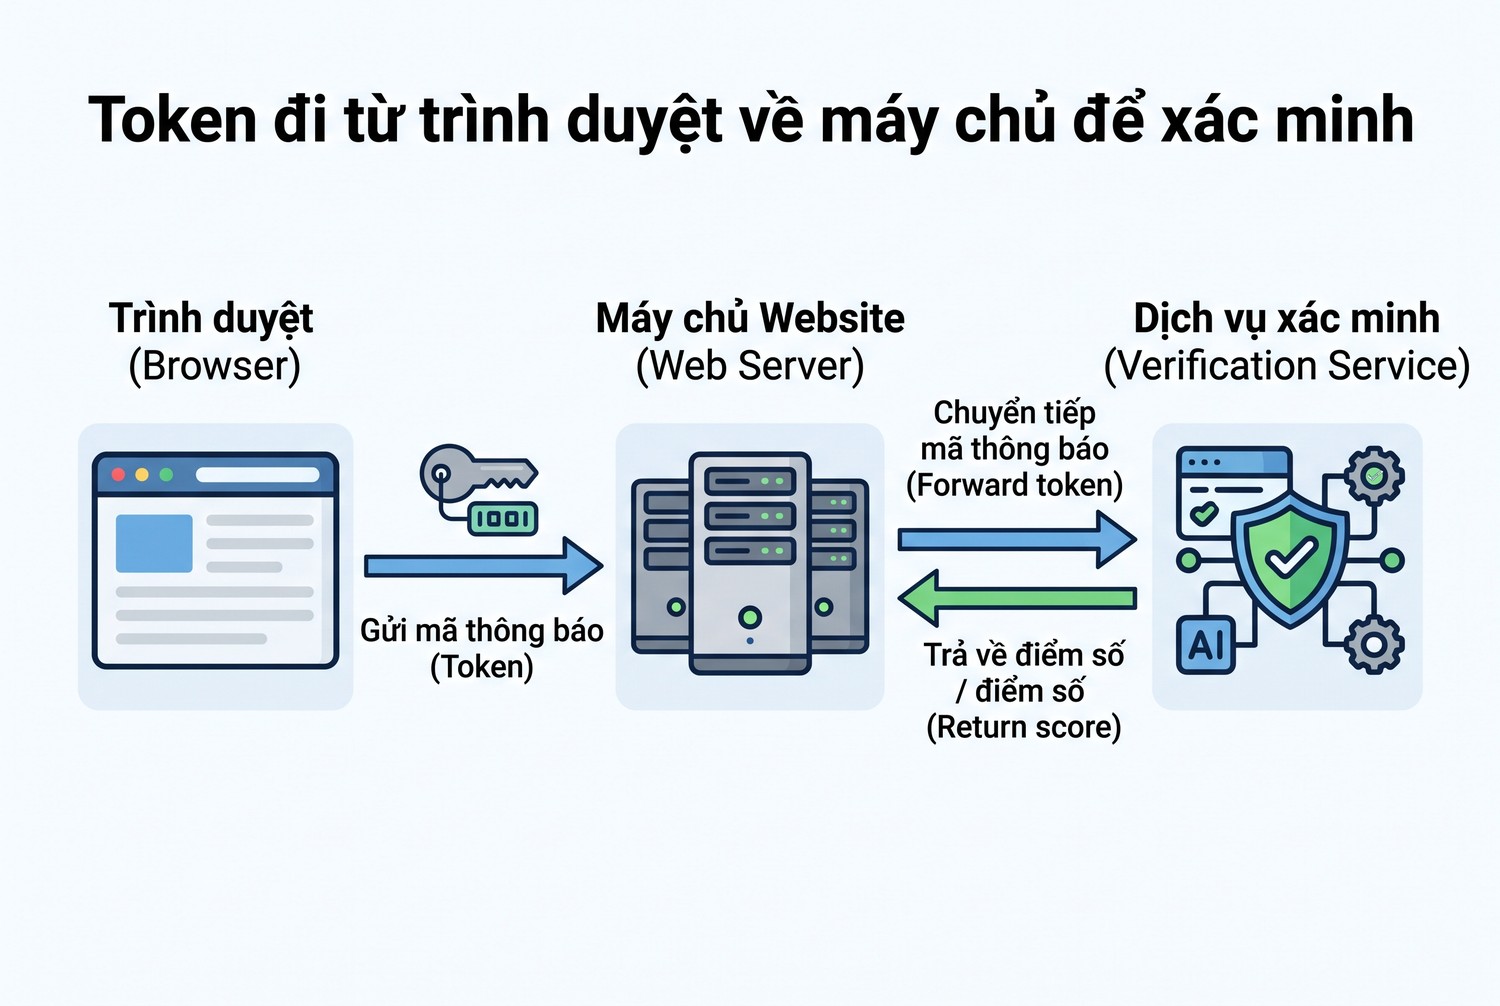
Token đi từ trình duyệt về máy chủ để xác minh
Phần này dành cho chủ site và lập trình viên. Code dưới đây lấy theo tài liệu chính thức của Google, kèm ví dụ máy chủ viết theo cách triển khai phổ biến.
Tạo khoá và tải thư viện
Chủ site đăng ký khoá trong bảng quản trị reCAPTCHA, chọn loại dựa trên điểm, khai báo tên miền. Bảng quản trị cấp hai khoá: khoá site đặt ở phía trình duyệt, khoá bí mật giữ ở máy chủ. Sau đó tải thư viện trong trang:
<script src="https://www.google.com/recaptcha/api.js?render=reCAPTCHA_site_key"></script>Google khuyên tải api.js trước các đoạn script gọi grecaptcha để tránh lỗi gọi khi thư viện chưa sẵn sàng.
Gọi execute khi người dùng hành động
Đoạn code phía trình duyệt theo tài liệu Google như sau:
grecaptcha.ready(function() {
  grecaptcha.execute('reCAPTCHA_site_key', {action: 'submit'}).then(function(token) {
    // Gửi token về máy chủ để xác minh
  });
});
Trong thực tế, đoạn này thường đặt trong hàm xử lý sự kiện submit của biểu mẫu. Token được gán vào một trường ẩn rồi gửi cùng dữ liệu biểu mẫu. Ví dụ dưới đây là cách triển khai chung:
<form id="login-form" action="/login" method="POST">
  <input type="email" name="email">
  <input type="password" name="password">
  <input type="hidden" name="g-recaptcha-response" id="g-token">
  <button type="submit">Đăng nhập</button>
</form>
<script>
document.getElementById("login-form").addEventListener("submit", function (e) {
  e.preventDefault();
  const form = this;
  grecaptcha.ready(function () {
    grecaptcha.execute("reCAPTCHA_site_key", {action: "login"}).then(function (token) {
      document.getElementById("g-token").value = token;
      form.submit();
    });
  });
});
</script>
Xác minh token ở máy chủ
Máy chủ gửi yêu cầu POST tới https://www.google.com/recaptcha/api/siteverify với ba tham số: secret là khoá bí mật, response là token, remoteip là IP người dùng và không bắt buộc. Ví dụ dưới đây viết bằng Python Flask, là cách triển khai chung:
import requests
from flask import Flask, request, abort

app = Flask(__name__)
SECRET = "reCAPTCHA_secret_key"

@app.post("/login")
def login():
    token = request.form.get("g-recaptcha-response", "")
    r = requests.post(
        "https://www.google.com/recaptcha/api/siteverify",
        data={"secret": SECRET, "response": token, "remoteip": request.remote_addr},
        timeout=10,
    ).json()
    if not r.get("success") or r.get("action") != "login":
        abort(400)
    score = r.get("score", 0.0)
    if score >= 0.5:
        return dang_nhap_binh_thuong()
    return yeu_cau_xac_minh_them()
Hai kiểm tra bắt buộc là success và action. Kiểm tra action giúp phát hiện token tạo cho một trang ít rủi ro bị đem dùng cho trang đăng nhập.
Mã lỗi khi xác minh
Theo tài liệu xác minh phản hồi của Google, siteverify có thể trả về các mã lỗi sau:
Mã lỗi |
Ý nghĩa |
|---|---|
missing-input-secret |
Thiếu khoá bí mật |
invalid-input-secret |
Khoá bí mật sai |
missing-input-response |
Thiếu token |
invalid-input-response |
Token sai định dạng hoặc không hợp lệ |
bad-request |
Yêu cầu sai định dạng |
timeout-or-duplicate |
Token quá hai phút hoặc đã được xác minh trước đó |
Mã timeout-or-duplicate rất hay gặp khi gọi execute lúc tải trang, người dùng điền biểu mẫu quá hai phút mới bấm gửi. Gọi execute ngay lúc submit là cách sửa.
Chọn ngưỡng và xử lý điểm thấp của reCAPTCHA v3
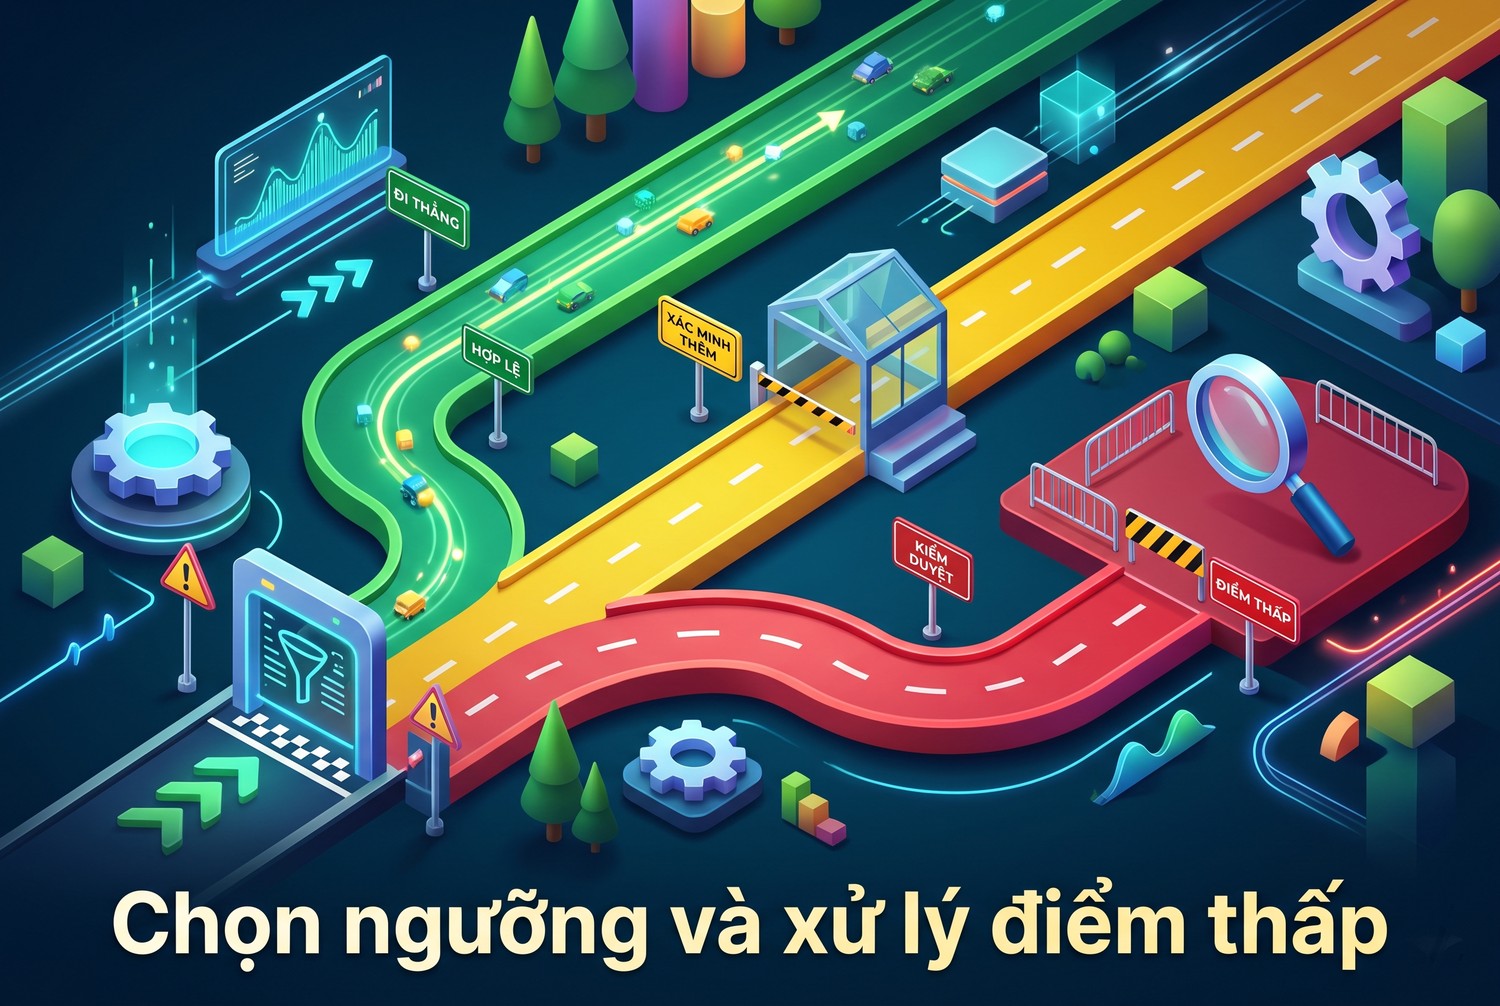
Chọn ngưỡng và xử lý điểm thấp
Phần khó nhất khi dùng reCAPTCHA v3 không phải tích hợp, mà là quyết định làm gì với điểm. Chặn quá tay thì mất khách thật, chặn quá nhẹ thì bot lọt vào.
Ngưỡng mặc định và cách chọn ngưỡng
Google đặt ngưỡng mặc định là 0.5. Tài liệu khuyên chạy reCAPTCHA một thời gian mà chưa hành động gì, rồi xem phân bố điểm trong bảng quản trị để chọn ngưỡng phù hợp với lưu lượng của chính website. Mỗi website có tệp người dùng khác nhau, nên không có một con số đúng cho tất cả.
Quy trình chọn ngưỡng mà nhiều đội phát triển áp dụng:
- Tuần đầu: chỉ ghi lại điểm, không chặn ai.
- Đối chiếu điểm với dữ liệu thật: tài khoản nào sau đó bị xác định là spam, đơn hàng nào bị huỷ do gian lận.
- Chọn ngưỡng sao cho phần lớn người dùng thật nằm trên ngưỡng.
- Đặt ngưỡng khác nhau cho từng action: trang đăng ký chặt hơn trang tìm kiếm.
- Xem lại ngưỡng định kỳ, nhất là sau khi đổi giao diện hoặc chạy chiến dịch quảng cáo lớn.
Xử lý điểm thấp bằng bước xác minh thêm
Google khuyên hành động ngầm thay vì chặn thẳng lưu lượng. Tài liệu Google Cloud đưa ra các gợi ý cụ thể theo từng loại trang:
- Trang chủ: lọc công cụ thu thập dữ liệu, theo dõi lưu lượng.
- Đăng nhập: với điểm thấp, yêu cầu xác thực đa yếu tố hoặc xác minh qua email.
- Mạng xã hội: giới hạn lời mời kết bạn chưa được trả lời, đưa bình luận rủi ro vào hàng kiểm duyệt.
- Thương mại điện tử: ưu tiên đơn hàng thật, gắn cờ giao dịch rủi ro.
Điểm thấp là lý do để hỏi thêm, không phải lý do để đóng cửa. Một người dùng thật bị điểm 0.3 vẫn vượt qua được bước nhập mã email, còn bot thường bỏ cuộc ở bước này.
Kết hợp với reCAPTCHA v2 hoặc thử thách khác
Một cách làm phổ biến là dùng reCAPTCHA v3 làm lớp đầu, khi điểm thấp thì hiện thêm reCAPTCHA v2 dạng ô tick. Người dùng điểm cao không thấy gì, người dùng điểm thấp chỉ cần một cú bấm. Bản trên Google Cloud có loại khoá thử thách dựa trên chính sách để làm việc này ngay trong một khoá.
Mã lý do trong bản Google Cloud
Khi có tài khoản thanh toán, bản Google Cloud trả về mã lý do giải thích điểm thấp:
Mã lý do |
Ý nghĩa |
|---|---|
AUTOMATION |
Hành vi giống công cụ tự động |
UNEXPECTED_ENVIRONMENT |
Sự kiện đến từ môi trường không hợp lệ |
TOO_MUCH_TRAFFIC |
Lưu lượng từ nguồn này cao bất thường |
UNEXPECTED_USAGE_PATTERNS |
Tương tác khác nhiều so với mẫu thông thường |
LOW_CONFIDENCE_SCORE |
Website có quá ít lưu lượng để phân tích tốt |
Mã LOW_CONFIDENCE_SCORE đáng chú ý với website nhỏ. Nếu lưu lượng thấp, điểm kém tin cậy, chủ site nên đặt ngưỡng mềm hơn và dựa thêm vào các tín hiệu khác.
Người dùng thật bị reCAPTCHA v3 chấm điểm thấp
Người dùng thật bị điểm thấp
Phần này dành cho người dùng thông thường. Nhiều anh em bị từ chối đăng nhập, không gửi được biểu mẫu mà không thấy thử thách nào, nguyên nhân thường là điểm reCAPTCHA thấp.
Dấu hiệu bị điểm thấp
Vì reCAPTCHA v3 không hiện gì, người dùng chỉ thấy hậu quả do website quyết định:
- Biểu mẫu báo lỗi chung chung như "Có lỗi xảy ra, vui lòng thử lại".
- Đăng nhập đúng mật khẩu vẫn bị yêu cầu xác minh email hoặc mã OTP.
- Đăng ký tài khoản bị từ chối, bình luận bị đưa vào hàng chờ duyệt.
- Website hiện thêm ô tick reCAPTCHA v2 sau khi bấm gửi.
Huy hiệu reCAPTCHA nhỏ ở góc dưới bên phải trang là dấu hiệu website có dùng dịch vụ này.
IP dùng chung hoặc kém uy tín
IP là một trong những tín hiệu quan trọng. Khi nhiều người dùng chung một IP, như mạng văn phòng, Wi-Fi công cộng, mạng di động qua CGNAT hay proxy share, lưu lượng từ IP đó trông bất thường. Nếu trong số đó có người chạy bot hay spam, IP bị đánh giá thấp và mọi người cùng chịu.
Khái niệm uy tín IP được giải thích trong bài IP reputation là gì, còn cách đọc điểm rủi ro của IP có trong bài fraud score là gì. IP datacenter thường có điểm thấp hơn IP dân cư, vì phần lớn bot chạy trên máy chủ.
Trình duyệt chặn cookie hoặc tắt JavaScript
Trình duyệt chặn cookie bên thứ ba, tiện ích chặn theo dõi, chế độ duyệt riêng tư nghiêm ngặt khiến reCAPTCHA thiếu tín hiệu. Thiếu tín hiệu thì điểm thường thấp hơn. Tắt JavaScript thì reCAPTCHA không chạy được, biểu mẫu không có token và bị máy chủ từ chối.
Thao tác giống tự động hoá
Dán thông tin vào biểu mẫu cực nhanh, bấm gửi ngay sau khi tải trang, dùng tiện ích tự điền, hoặc chạy trình duyệt qua công cụ điều khiển tự động đều có thể làm điểm giảm. Đây không phải lỗi của người dùng, nhưng là những gì hệ thống nhìn thấy.
Người dùng nên làm gì
Với người dùng hợp lệ, cách cải thiện là giảm các tín hiệu bất thường, không phải tìm cách đánh lừa hệ thống:
- Tắt VPN, proxy share hoặc đổi sang mạng ổn định hơn rồi thử lại.
- Đăng nhập tài khoản Google trong trình duyệt nếu thấy phù hợp, giữ cookie thông thường.
- Tạm tắt tiện ích chặn theo dõi cho riêng website đó.
- Thao tác tự nhiên, không bấm gửi ngay khi trang vừa tải.
- Nếu vẫn bị chặn, liên hệ bộ phận hỗ trợ của website.
ProxyVN không hướng dẫn dịch vụ giải CAPTCHA hay cách nâng điểm giả tạo. Việc đó trái điều khoản của Google và của hầu hết website.
Kiểm tra điểm reCAPTCHA v3 của chính mình
Cả chủ site lẫn người dùng đều có lúc muốn biết điểm thực tế đang ở mức nào. Có vài cách làm hợp lệ.
Dùng trang thử nghiệm của chính website
Cách đáng tin nhất là chủ site dựng một trang thử nghiệm nhỏ trên tên miền của mình, gọi execute rồi in điểm từ máy chủ ra. Trang này cho thấy điểm của chính lưu lượng website, không bị lẫn với website khác. Nên đặt action riêng như test để không làm nhiễu số liệu của các action thật.
# Phía máy chủ: ghi lại điểm theo action để xem phân bố
import logging
logging.basicConfig(filename="recaptcha_scores.log", level=logging.INFO)

def ghi_diem(result):
    logging.info("%s action=%s score=%s host=%s",
                 result.get("challenge_ts"), result.get("action"),
                 result.get("score"), result.get("hostname"))
Ghi lại điểm theo action trong vài tuần giúp chủ site thấy rõ phân bố, từ đó chọn ngưỡng có căn cứ.
Xem số liệu trong bảng quản trị
Bảng quản trị reCAPTCHA hiển thị phân bố điểm theo thời gian và theo action. Đây là công cụ mà Google khuyên dùng để chọn ngưỡng. Với bản trên Google Cloud, bảng điều khiển còn cho xem số lượt đánh giá, tỷ lệ token không hợp lệ và mã lý do.
Trang demo công khai
Trên mạng có một số trang demo do bên thứ ba dựng, cho phép người dùng xem điểm của trình duyệt mình. Kết quả chỉ mang tính tham khảo, vì điểm phụ thuộc vào lưu lượng của chính website đó và mô hình theo từng khoá site. Điểm cao trên trang demo không có nghĩa là điểm cao ở mọi website.
Những lỗi tích hợp reCAPTCHA v3 thường gặp
Nhiều website bị khách phàn nàn không gửi được biểu mẫu, nhưng nguyên nhân không nằm ở điểm số mà ở cách tích hợp. Phần này liệt kê các lỗi hay gặp nhất khi đội phát triển triển khai lần đầu.
Gọi execute ngay khi tải trang
Đây là lỗi phổ biến nhất. Token được tạo lúc trang vừa mở, người dùng mất ba phút điền thông tin rồi mới bấm gửi. Lúc đó token đã quá hai phút, máy chủ nhận mã timeout-or-duplicate và từ chối biểu mẫu. Khách thấy lỗi mà không hiểu vì sao. Cách sửa là chỉ gọi execute trong hàm xử lý sự kiện submit, như ví dụ ở phần tích hợp.
Dùng lại một token cho nhiều yêu cầu
Mỗi token chỉ được xác minh một lần. Với ứng dụng một trang gửi nhiều yêu cầu AJAX liên tiếp, nếu lưu một token rồi dùng cho mọi yêu cầu, từ yêu cầu thứ hai trở đi sẽ bị từ chối. Mỗi hành động quan trọng cần gọi execute để lấy token mới.
Không kiểm tra action và hostname
Chỉ kiểm tra success và score là chưa đủ. Kẻ xấu có thể lấy token từ một trang ít rủi ro, nơi người thật dễ có điểm cao, rồi đem dùng cho trang đăng ký. Đối chiếu action với giá trị mong đợi và hostname với tên miền của mình giúp chặn kiểu lạm dụng này. Google Cloud cũng nhấn mạnh việc so sánh action với expectedAction.
Để lộ khoá bí mật
Khoá bí mật chỉ được nằm ở máy chủ. Đặt khoá bí mật trong mã JavaScript, trong ứng dụng di động hoặc trong repository công khai cho phép bất kỳ ai xác minh token thay website. Nếu lỡ để lộ, tạo khoá mới trong bảng quản trị và thay ngay.
Chặn thẳng khi điểm dưới ngưỡng
Chặn người dùng ngay khi điểm dưới 0.5 mà không có đường lui khiến khách thật bị mất, nhất là khách dùng mạng di động hay Wi-Fi công cộng. Luôn có một bước thay thế như xác minh email, mã OTP hay ô tick reCAPTCHA v2.
Chính sách bảo mật nội dung chặn thư viện
Website dùng Content Security Policy chặt có thể vô tình chặn script hoặc khung của reCAPTCHA. Khi đó grecaptcha không tải được, mọi biểu mẫu đều thiếu token. Mở công cụ nhà phát triển của trình duyệt, xem tab Console có lỗi CSP không, rồi thêm các tên miền của Google vào danh sách cho phép.
reCAPTCHA v3 và quyền riêng tư
reCAPTCHA v3 chạy ngầm trên nhiều trang và thu thập tín hiệu từ trình duyệt, nên chủ site cần để ý tới vấn đề quyền riêng tư.
Thông báo cho người dùng
Huy hiệu reCAPTCHA ở góc trang là cách mặc định để thông báo rằng website đang dùng dịch vụ của Google. Nhiều website muốn ẩn huy hiệu vì che mất nút chat hay nút cuộn lên đầu trang. Câu hỏi thường gặp của Google cho phép ẩn huy hiệu với điều kiện hiển thị rõ dòng thông báo rằng trang được bảo vệ bởi reCAPTCHA, kèm đường dẫn tới chính sách quyền riêng tư và điều khoản dịch vụ của Google ngay trong luồng người dùng.
Cập nhật chính sách quyền riêng tư
Website nên nhắc tới việc dùng reCAPTCHA trong chính sách quyền riêng tư của mình, giải thích mục đích là chống spam và lạm dụng. Với khách hàng ở những khu vực có luật bảo vệ dữ liệu chặt, đội pháp chế nên xem xét cách thông báo và xin đồng ý phù hợp.
Chỉ đặt reCAPTCHA ở nơi cần
Google khuyên đặt reCAPTCHA v3 ở nhiều trang để có điểm chính xác hơn. Tuy vậy, chủ site vẫn nên cân nhắc giữa độ chính xác và lượng dữ liệu thu thập. Với website nhỏ, đặt ở các trang có biểu mẫu và vài trang chính thường là đủ.
reCAPTCHA v3 và proxy
Anh em dùng proxy cho công việc quản lý tài khoản hay quảng cáo thường lo proxy làm điểm reCAPTCHA thấp. Phần này nói rõ yếu tố nào thật sự ảnh hưởng.
Loại proxy ảnh hưởng thế nào
IP datacenter dễ bị đánh giá thấp vì phần lớn lưu lượng tự động đến từ máy chủ. IP dân cư và 4G gần với người dùng thật hơn. Nhưng quan trọng không kém là IP đó có đang bị người khác lạm dụng hay không. Một IP dân cư dùng chung cho hàng trăm người chạy bot vẫn có điểm thấp.
IP riêng và ổn định
Với công việc hợp lệ như quản lý vài tài khoản của doanh nghiệp từ nhiều nơi, một IP riêng, ổn định, không đổi liên tục giúp hành vi trông nhất quán. Khi cần IP Việt Nam dân cư hoặc 4G ổn định, anh em có thể mua proxy tại ProxyVN với IP Viettel, VNPT, FPT dùng riêng, hỗ trợ HTTP và SOCKS5.
reCAPTCHA v3 không chấm điểm riêng IP, mà chấm cả bức tranh: IP, trình duyệt và hành vi. Sửa một mảnh không đủ nếu hai mảnh kia vẫn bất thường.
ProxyVN đảm bảo mạng kết nối luôn ổn định, proxy chất lượng không bị mất kết nối, và hỗ trợ 24/24 khi anh em cần tư vấn chọn loại proxy phù hợp.
Kết luận
reCAPTCHA v3 chấm điểm từ 0.0 đến 1.0 cho mỗi tương tác mà không làm phiền người dùng, còn quyết định xử lý thuộc về chủ website. Chủ site nên chạy thử, chọn ngưỡng theo dữ liệu thật và thêm bước xác minh thay vì chặn thẳng. Cần IP ổn định cho công việc, hãy liên hệ Proxy.vn - Nhà cung cấp dịch vụ proxy chất lượng hàng đầu Việt Nam để được tư vấn về reCAPTCHA v3.


